Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Features
Authentifizierung bei Azure Artifacts mit einem öffentlichen Feed und Cargo
Aufgrund einer Einschränkung mit dem Cargo-Client war die Authentifizierung alles oder nichts. Bei privaten Feeds würde die Authentifizierung gesendet, aber für öffentliche Feeds, die anonyme Benutzer zulassen müssen, würde keine Authentifizierung gesendet, auch wenn sie verfügbar oder erforderlich war.
Jetzt können authentifizierte Benutzer eine Verbindung mit einem öffentlichen Azure Artifacts-Feed herstellen, genau wie ein privater Feed. Wenn Sie oder Ihr Pipeline-Agent über die Berechtigung zum Speichern von Paketen aus upstream-Quellen verfügen, können Sie über den Feed auf Pakete von crates.io zugreifen. Diese Änderung ermöglicht die Kontrolle darüber, welche Pakete in einen Feed zurück in die Hände von Feedadministratoren gelangen können. Sobald Pakete aus einer Upstreamquelle in den Feed gebracht werden, haben anonyme Benutzer Zugriff darauf.
Um die Authentifizierung sicherzustellen, fügen Sie den Feednamen in Ihrer Registrierungs-URL an ~force-auth . Weitere Details finden Sie in unserer öffentlichen Dokumentation.
Nächste Schritte
Hinweis
Diese Features werden in den nächsten zwei bis drei Wochen eingeführt.
Wechseln Sie zu Azure DevOps, und sehen Sie sich an.
Senden von Feedback
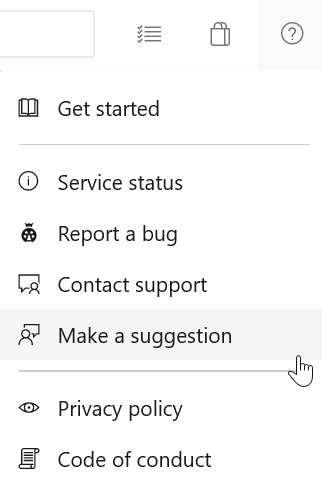
Wir würden uns freuen zu hören, was Sie zu diesen Features halten. Verwenden Sie das Hilfemenü, um ein Problem zu melden oder einen Vorschlag bereitzustellen.
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.