Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
| Neues | Entwicklercommunity | DevOps Blog | Documentation |
Produkt-Roadmap
Diese Featureliste ist ein Einblick in unsere Roadmap. Es identifiziert einige der wichtigen Features, an denen wir derzeit arbeiten, und einen groben Zeitrahmen für den Zeitpunkt, an dem Sie davon ausgehen können, dass sie angezeigt werden. Es ist nicht umfassend, sondern soll einige Einblicke in wichtige Investitionen bieten. Oben finden Sie eine Liste unserer großen Mehrquartalinitiativen und der Features, in die sie unterteilt sind. Weiter unten finden Sie die vollständige Liste der wichtigen Features, die wir geplant haben.
Jedes Feature ist mit einem Artikel verknüpft, in dem Sie mehr über ein bestimmtes Element erfahren können. Diese Features und Termine sind die aktuellen Pläne und können geändert werden. Die Spalten "Zeitrahmen" spiegeln wider, wenn wir erwarten, dass das Feature verfügbar ist.
Initiativen
Copilot Codeüberprüfungen für Azure DevOps
Copilot Code Reviews für Azure DevOps bringt KI-gestützte Überprüfungen von Pull Requests in Azure Repos. Während der Überprüfung analysiert Copilot Pull-Anforderungsänderungen und veröffentlicht Kommentare mit potenziellen Problemen und vorgeschlagenen Verbesserungen, damit Teams Probleme früher erkennen und die Codequalität vor dem Zusammenführen stärken können. Die Erfahrung wurde für Organisationen entwickelt, die weiterhin auf Azure Repos aufbauen.
Weitere Informationen finden Sie in Copilot-Codeüberprüfungen für Azure Repos.
GitHub Advanced Security for Azure DevOps
GitHub Advanced Security for Azure DevOps (GHAzDO) bietet zusätzliche Sicherheitsfeatures für Azure DevOps unter einer zusätzlichen Lizenz. Jeder project Sammlungsadministrator kann jetzt Advanced Security für seine Organisation, Projekte und Repositorys aus den Project Einstellungen oder Organisationseinstellungen aktivieren.
Die wichtigsten Funktionen von GitHub Advanced Security für Azure DevOps sind:
- Geheimniserkennung: Erkennung und Behebung von Klartext-Geheimnissen in Ihren Git-Repositories. Wenn der Pushschutz aktiviert ist, erkennt und blockiert sie auch geheime Schlüssel, bevor sie an Ihre Repositorys übertragen werden.
- Codescan: Suchen Sie mithilfe von CodeQL oder einem Drittanbietertool nach potenziellen Sicherheitsrisiken und Codierungsfehlern in Ihrem Code.
- Abhängigkeitsscan: Erkennen und Benachrichtigen, wenn Ihr Code von einem Paket abhängt, das unsicher ist und einfache Anleitungen zur Behebung erhält.
Weitere Informationen zum Konfigurieren von GitHub Advanced Security for Azure DevOps finden Sie in unserer documentation.
Zu den bevorstehenden Funktionen, die wir erwarten, gehören:
| Merkmal | Quartal |
|---|---|
| Malware-Warnungen für Abhängigkeitsscans |
 2026 Q3 |
| Verbesserungen am Ökosystem für die Abhängigkeitssuche |
2026 Q3 |
| Copilot Autofix für Warnungen für die Abhängigkeitsüberprüfung (öffentliche Vorschau) | 2026 Q4 |
| Copilot Autofix für Codescanbenachrichtigungen (öffentliche Vorschau) | 2026 Q4 |
| Die CodeQL-Standardkonfiguration wird beim Pull-Request-Trigger ausgeführt | 2026 Q4 |
| Unterstützung für benutzerdefinierte Poolauswahl für Copilot Autofix | 2026 Q4 |
| Batchbenachrichtigungsauswahl für Copilot Autofix | 2026 Q4 |
| Copilot Autofix für Codesicherheitswarnungen (GA) | 2026 Q4 |
| Code-zu-Cloud-Integration mit Defender for Cloud | Zukünftig |
| KI-Sicherheitserkennungen für nicht-CodeQL unterstützte Sprachen | Zukünftig |
Minimieren der Risiken im Zusammenhang mit dem Diebstahl von Anmeldeinformationen
Azure DevOps unterstützt viele verschiedene Authentifizierungsmechanismen, einschließlich Standardauthentifizierung, persönliche Zugriffstoken (PATs), SSH und Microsoft Entra ID (ehemals Azure Active Directory) Zugriffstoken. Diese Mechanismen werden nicht gleichermaßen aus Sicherheitsperspektive geschaffen, insbesondere wenn es um das Potenzial für den Diebstahl von Anmeldeinformationen geht. Beispielsweise können unbeabsichtigte Lecks von Anmeldeinformationen wie PATs böswilligen Akteuren Zugang zu Azure DevOps-Organisationen verschaffen, wo sie Zugriff auf kritische Ressourcen wie Quellcode erhalten und sich in Richtung von Supply-Chain-Angriffen orientieren oder gar Produktionsinfrastrukturen kompromittieren können. Um die Risiken des Diebstahls von Anmeldeinformationen zu minimieren, konzentrieren wir uns auf unsere Bemühungen in den kommenden Quartalen in den folgenden Bereichen:
Ermöglichen Sie Administratoren die Verbesserung der Authentifizierungssicherheit durch Steuerungsebenenrichtlinien.
Verringern Sie die Notwendigkeit von PATs und anderen gestohlenen Geheimnissen, indem Sie Unterstützung für sicherere Alternativen hinzufügen.
Vertiefung der Integration Azure DevOps mit Microsoft Entra ID, um die verschiedenen Sicherheitsfeatures besser zu unterstützen.
Vermeiden Sie die Notwendigkeit, geheime Produktionsschlüssel in Azure Pipelines Dienstverbindungen zu speichern.
Migrieren zu verwalteten DevOps-Pools
Verwaltete DevOps-Pools sind eine Weiterentwicklung von Azure DevOps VM Scale Set-Agentpools. Es bietet eine bessere Poolskalierbarkeit und Zuverlässigkeit, vereinfacht die Poolverwaltung und ermöglicht es Ihnen, die VM-Images von Microsoft gehosteten Agents auf benutzerdefinierten Azure VMs zu verwenden. Weitere Informationen zu verwalteten DevOps-Pools finden Sie hier. Features zur Unterstützung neuer Szenarien werden den verwalteten DevOps-Pools und nicht den Virtual Machine Scale Set-Pools hinzugefügt. Verwaltete DevOps-Pools sind allgemein verfügbar, sodass Sie Ihre Vm Scale Set-Pools zu verwalteten DevOps-Pools migrieren und diese nach Möglichkeit für Produktionsworkflows verwenden können.
Hier finden Sie die detaillierte Roadmap.
YAML und Release-Pipelines sind gleichwertig
Seit einigen Jahren sind alle unsere Pipelineinvestitionen im Bereich der YAML-Pipelines. Darüber hinaus wurden alle unsere Sicherheitsverbesserungen für YAML-Pipelines vorgenommen. Beispielsweise liegt die Kontrolle über geschützte Ressourcen (z. B. Repositorys, Dienstverbindungen usw.) bei YAML-Pipelines in den Händen der Ressourcenbesitzer im Gegensatz zu Pipelineautoren. Die Auftragszugriffstoken , die in YAML-Pipelines verwendet werden, sind auf bestimmte Repositorys begrenzt, die in der YAML-Datei angegeben sind. Dies sind nur zwei Beispiele für Sicherheitsfeatures, die für YAML-Pipelines verfügbar sind. Aus diesen Gründen empfehlen wir die Verwendung von YAML-Pipelines über klassische. Die Einführung von YAML im Vergleich zu Classic hat sich für Builds (CI) als sehr wichtig erwiesen. Viele Kunden verwenden jedoch weiterhin klassische Veröffentlichungsmanagement-Pipelines statt YAML für Releases (CD). Der Hauptgrund dafür ist der Mangel an Parität in verschiedenen CD-Features zwischen den beiden Lösungen. Im vergangenen Jahr haben wir mehrere Lücken in diesem Bereich behoben, insbesondere in den Kontrollen. Prüfungen sind der wichtigste Mechanismus in YAML-Pipelines, um die Beförderung eines Builds von einer Stufe zur nächsten zu verhindern. Im nächsten Jahr werden wir weiterhin Lücken in anderen Bereichen behandeln. Unser Fokus liegt auf Benutzeroberflächen, Rückverfolgbarkeit und Umgebungen.
| Merkmal | Quartal |
|---|---|
| Rückverfolgbarkeit auf Phasenebene | 1. Quartal 2027 |
| On-Demand-Ausführung von Phasen außerhalb der Reihenfolge | 1. Quartal 2027 |
| Dienstverbindungen in Prüfungen | Zukünftig |
| Überprüft die Erweiterbarkeit | Zukünftig |
Alle Features
Azure DevOps Services
Azure DevOps Server
Senden von Feedback
Wir würden uns freuen zu hören, was Sie zu diesen Features halten. Melden Sie alle Probleme, oder schlagen Sie ein Feature über Entwicklercommunity vor.
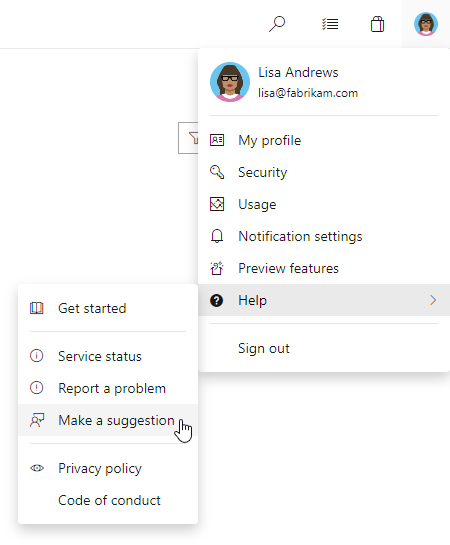
Sie können auch Ratschläge und Ihre Fragen von der Community in Stack Overflow beantworten lassen.