Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Das integrierte Security Operations Center (ISOC) in Microsoft Defender vereint führende XDR- und SIEM-Fähigkeiten, Bedrohungsintelligenz, Automatisierung und KI im Microsoft Defender-Portal. ISOC bietet Sicherheitsteams gemeinsame Sicherheitssignale, Kontext und Arbeitsabläufe, um Bedrohungen schneller aus einer integrierten Erfahrung zu erkennen, zu untersuchen und darauf zu reagieren.
Note
ISOC ist als Vorschau verfügbar. Fähigkeiten und Verfügbarkeit können sich während der Vorschauphase ändern.
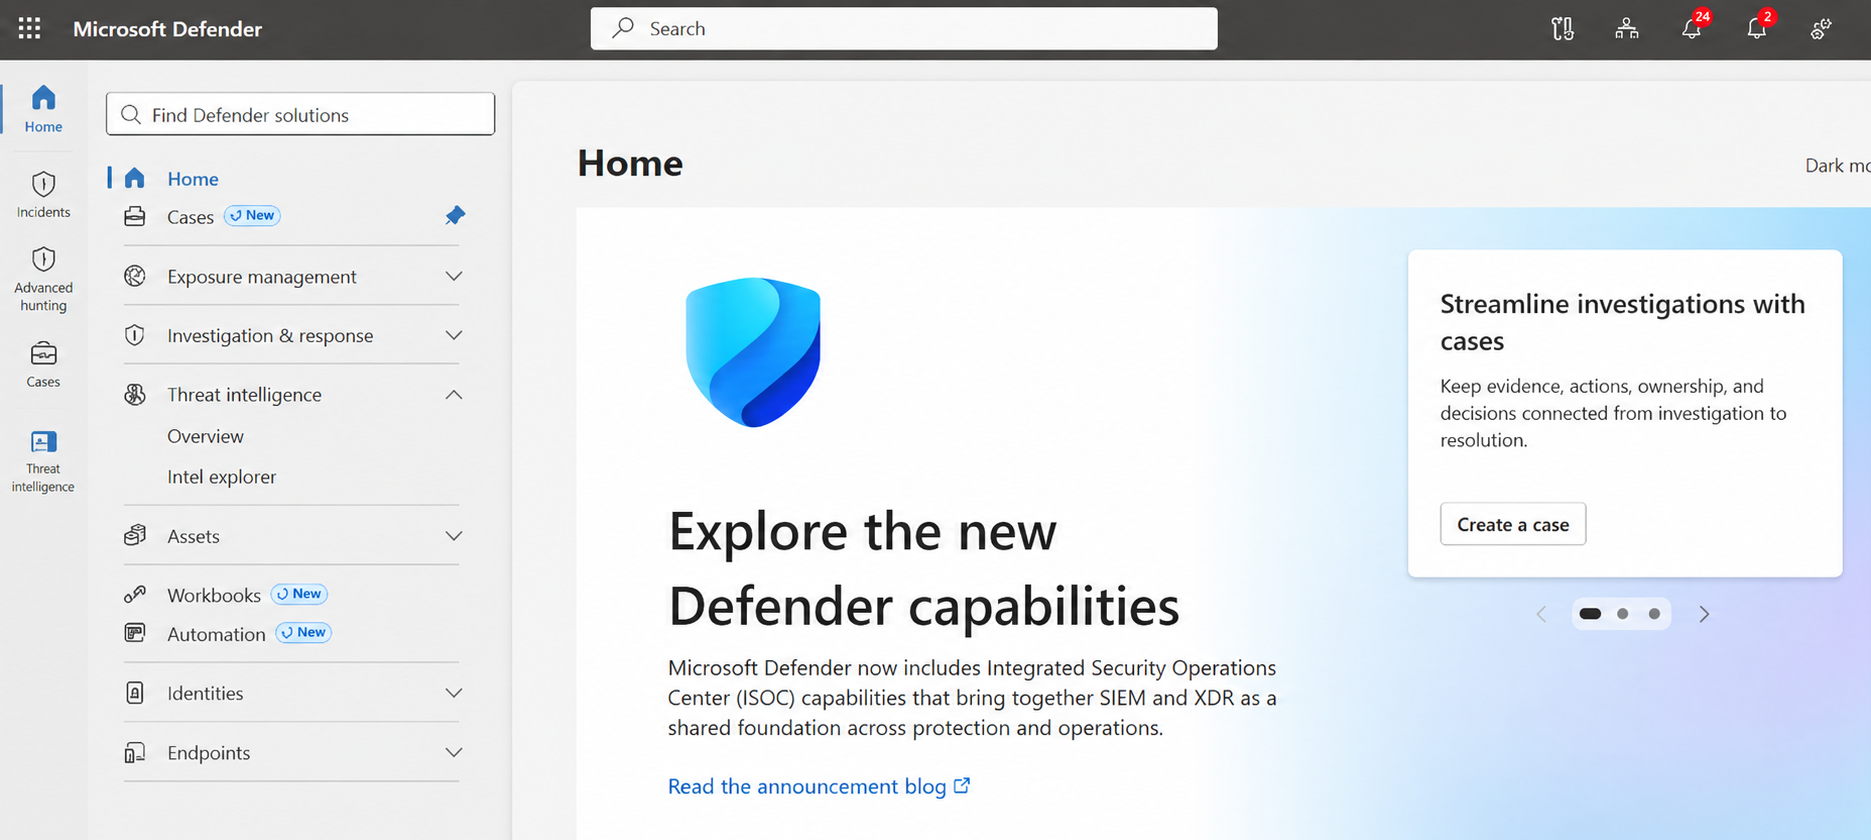
Vorteile der ISOC
ISOC unterstützt Sicherheitsteams:
- Integrierte Sicherheitsoperationen – Führende SIEM-Fähigkeiten sind direkt in Microsoft Defender verfügbar und bieten von Anfang an sofortigen Wert für Sicherheitsoperationen, ohne dass eine traditionelle SIEM-Implementierung als Ausgangspunkt erforderlich ist.
- Wert aus Microsoft 365-Investitionen – Berechtigte Kunden erhalten während dieser Vorschauphase 30 Tage enthaltene Aufbewahrung für Defender-Daten. Für eine größere Sichtbarkeit sollten Sie zusätzliche Daten von Microsoft und Nicht-Microsoft über mehr als 500 Datenkonnektoren einführen. Je nach den Daten, die Sie aufnehmen, können zusätzliche Gebühren für die Datenaufnahme anfallen.
- Weg für agentische Sicherheit – Sicherheitsteams und Perception-Agenten arbeiten gemeinsam an einem gemeinsamen Set von Signalen, Kontexten und Arbeitsabläufen, was schnellere Untersuchungen, koordinierte Reaktionen und verbesserte Sicherheitsergebnisse ermöglicht.
Wer kann ISOC verwenden?
Während dieser Phase der Vorschau steht ISOC für berechtigte Kunden mit Microsoft Defender Suite, Microsoft 365 E5 oder Microsoft 365 E7 zur Verfügung, die keinen aktiven Microsoft Sentinel-Arbeitsbereich haben.
Wenn Ihre Organisation einen aktiven Microsoft Sentinel-Arbeitsbereich hat, nutzen Sie in dieser Phase weiterhin Ihre bestehende Microsoft Sentinel-Erfahrung. Trennen Sie keinen produktiven Microsoft Sentinel-Arbeitsbereich, nur um sich für die ISOC-Vorschau zu qualifizieren.
Voraussetzungen
Um ISOC zu nutzen, benötigen Sie eine aktive, berechtigte Microsoft Defender Suite, Microsoft 365 E5 oder Microsoft 365 E7 Lizenz.
Um einen ISOC-Arbeitsbereich zu erstellen und arbeitsbereichsabhängige Funktionen zu nutzen, benötigen Sie außerdem ein Azure-Abonnement mit den erforderlichen Berechtigungen.
Lizenzierung und Preise
Für Details und Preise zu Microsoft 365 E5 Tarifen siehe Microsoft 365 E5 for Enterprise.
Um die mit Microsoft 365 Enterprise-Plänen enthaltenen Sicherheitsfunktionen zu vergleichen, siehe Microsoft 365 Security Enterprise Plans.
ISOC-Fähigkeiten
ISOC ermöglicht es berechtigten Kunden, mit in Microsoft Defender integrierten Sicherheitsbetriebsfunktionen zu beginnen und bei Bedarf mit zusätzlichen Daten und Fähigkeiten zu erweitern.
- Starten Sie sofort mit Fallmanagement, Arbeitsmappen und der Generierung von Playbooks in natürlicher Sprache.
- Fügen Sie einen ISOC-Arbeitsbereich hinzu, wenn Sie zusätzliche Microsoft- und Nicht-Microsoft-Datenaufnahme, UEBA, Content Hub-Connectors, Repositories (CI/CD), Bedrohungsinformationen und andere arbeitsbereichsabhängige Funktionen benötigen.
Die folgende Tabelle fasst die Arbeitsbereichsanforderungen für die in dieser Vorschau behandelten Funktionen zusammen.
| Capability | ISOC-Arbeitsbereich erforderlich | Weitere Informationen |
|---|---|---|
| Anfragenverwaltung | No | Fallmanagement im Microsoft Defender-Portal |
| Generierung von Spielbüchern in natürlicher Sprache | No | Erstelle Spielbücher mit KI und ISOC |
| Erweiterte Automatisierungsregel | No | Automatisierungsregeln mit ISOC in Microsoft Defender erstellen |
| Workbooks | No | Erstellen und verwalten Sie Arbeitsbücher mit ISOC in Microsoft Defender |
| Benutzer- und Entitätsverhaltensanalyse (UEBA) | Ja | Fügen Sie UEBA zu Microsoft 365 E5-Daten hinzu |
| Inhaltshub | Ja | Verwenden Sie Content Hub mit ISOC in Microsoft Defender |
| CI/CD | Ja | Bereite Inhalte als Code aus deinem Repository für einen ISOC-Arbeitsbereich bereit |
| Bedrohungserkennung | Ja | Bedrohungsintelligenz in Microsoft Defender |
| Azure und Sicherheitsdaten von Drittanbietern | Ja | Datenerfassung und Abrechnung für ISOC |
Note
Diese Tabelle zeigt, ob für jede Funktion während dieser Vorschau ein ISOC-Arbeitsbereich erforderlich ist. Es gibt keine Lizenzierung oder Verfügbarkeit derselben Funktionen in anderen Microsoft-Sicherheitserlebnissen an.
Erste Schritte
Wenn die von Ihnen gewünschten Funktionen einen ISOC-Arbeitsbereich erfordern, siehe Erstellen eines ISOC-Arbeitsbereichs im Microsoft Defender-Portal.
Für Informationen zur Erfassung zusätzlicher Sicherheitsdaten und zum Verständnis der Abrechnung siehe Datenaufnahme und Abrechnung für ISOC.