Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Client-ID-Metadatendokumente (CIMD) sind eine neue Möglichkeit, OAuth-Clients mit Entra ID zu registrieren. CIMD wird in erster Linie von KI-Agents verwendet, die eine Verbindung mit Remote-MCP-Servern herstellen müssen.
Important
Die Unterstützung von Client-ID-Metadatendokumenten in Microsoft Entra ID befindet sich in der öffentlichen Vorschau. Diese Vorschau wird ohne Vereinbarung auf Serviceebene bereitgestellt und wird für Produktionsworkloads nicht empfohlen. Einige Features werden möglicherweise nicht unterstützt oder verfügen über eingeschränkte Funktionen. Weitere Informationen finden Sie unter "Universelle Lizenzbedingungen für Onlinedienste".
Warum CIMD
KI-Agents können viele verschiedene MCP-Server verwenden, um Arbeit auszuführen. Einige dieser MCP-Server können vom OAuth-Server von Entra gesichert werden, z. B. WorkIQ, Azure Storage MCP- oder unternehmensbasierte MCP-Server. Andere können von einem anderen OAuth-Server gesichert werden , z. B. GitHub, Workday, Slack. Für allgemeine KI-Agenten ist es unpraktisch, alle MCP-Server zu kennen, die er verwenden wird, und daher unpraktisch, alle OAuth-Server zu kennen, auf die der KI-Agent stoßen wird. Der KI-Agent benötigt eine Möglichkeit, sich dynamisch mit einem OAuth-Server zu registrieren und eine Client-ID abzurufen.
Client-ID-Metadatendokumente (CIMD) ermöglichen es einem OAuth-Client, sich selbst zu identifizieren, indem er eine HTTPS-URL als OAuth-Wert client_id anstelle einer zuvor registrierten Client-ID verwendet. Ein JSON-Dokument an dieser öffentlichen URL enthält die OAuth-Metadaten des Clients, z. B. seine Umleitungs-URIs und Clientanmeldeinformationen. Auf diese Weise kann ein OAuth-Server, z. B. Entra ID, das JSON-Dokument abrufen und es verwenden, um Zugriffstoken sicher auf den Client auszugeben.
CIMD ist nützlich, wenn ein Client eine Verbindung mit vielen Autorisierungsservern herstellen muss, mit denen er keine vorherige Beziehung hat. Ein KI-Agent kann z. B. McP-Server (Remote Model Context Protocol) zur Laufzeit ermitteln, und jeder Server verwendet möglicherweise einen anderen Autorisierungsserver. Dass jeder Client bei jedem Autorisierungsserver registriert werden muss, ist nicht skalierbar.
CIMD wird durch die OAuth-Client-ID-Metadatendokumentspezifikation definiert.
Funktionsweise von CIMD
Ein typischer CIMD-Autorisierungsfluss weist die folgenden Schritte auf:
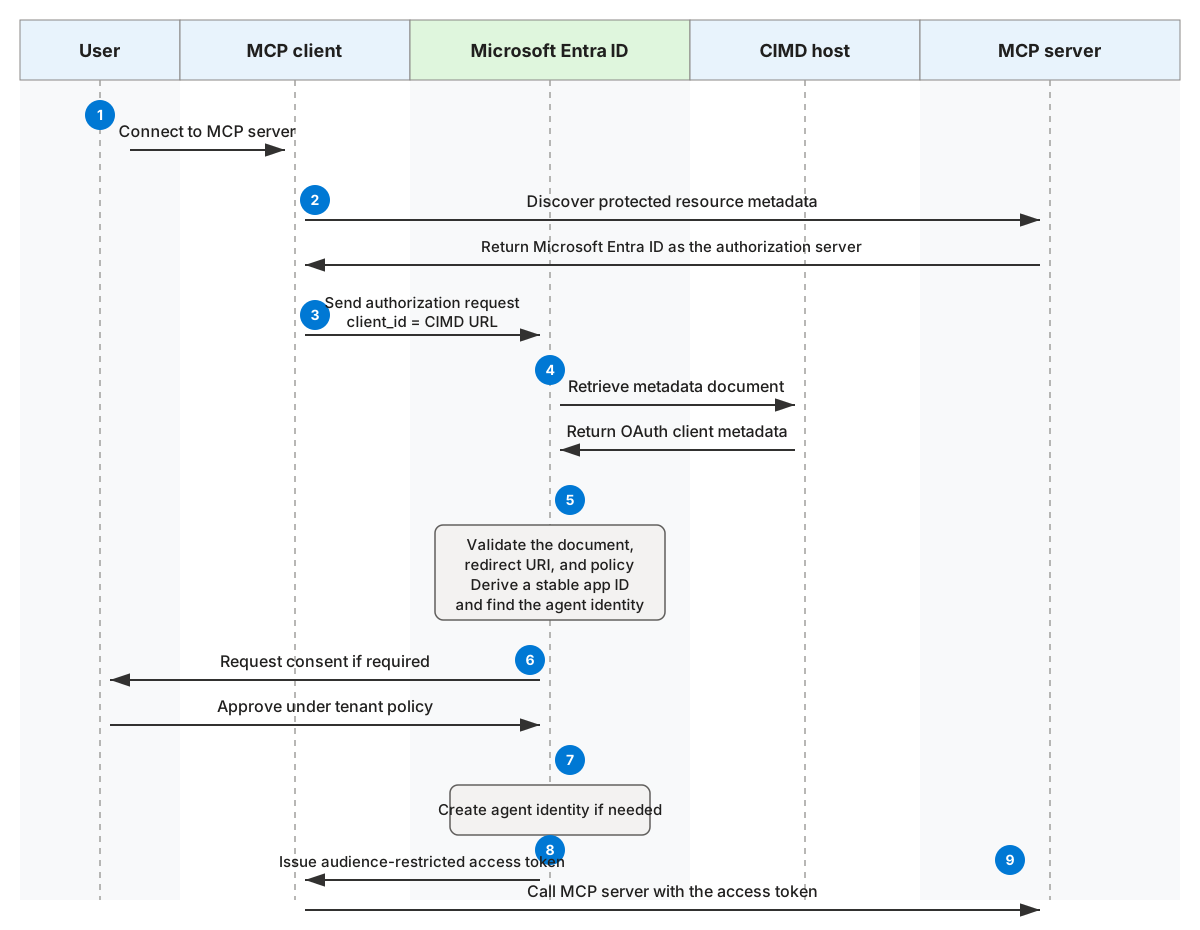
- Ein MCP-Client ermittelt, dass ein MCP-Server Microsoft Entra ID als Autorisierungsserver verwendet.
- Der Client liest die Autorisierungsservermetadaten und bestimmt, dass CIMD unterstützt wird.
- Der Client sendet eine Autorisierungsanforderung. Sein
client_idist die HTTPS-URL des Metadatendokuments. - Microsoft Entra ID ruft das Dokument ab und überprüft dessen Inhalt, einschließlich einer genauen Übereinstimmung zwischen dem angeforderten
client_idund derclient_iddes Dokuments. - Microsoft Entra ID leitet eine stabile App-ID von der kanonischen Dokument-URL ab und sucht im Mandanten nach einer übereinstimmenden Agentidentität.
- Wenn die Identität nicht vorhanden ist, bestimmt die Mandantenrichtlinie, ob sie über die Einwilligung erstellt werden kann. Ein Administrator kann stattdessen den CIMD-Client im Voraus hinzufügen.
- Microsoft Entra ID überprüft den angeforderten Umleitungs-URI und Berechtigungen, holt ggf. erforderliche Zustimmungen ein und gibt ein auf die Zielgruppe beschränktes Zugriffstoken aus.
- Der Client legt dem MCP-Server das Token vor.
Die CIMD-URL ist die dauerhafte Identität des Clients. Durch das Verschieben des Dokuments in eine andere URL wird eine andere Identität erstellt und die Berechtigungen, die der alten Identität gewährt werden, nicht beibehalten.
Wie Microsoft Entra einen CIMD-Client darstellt
Microsoft Entra ID stellt einen CIMD-Client als Agentidentität in jedem Mandanten dar, in dem der Client genehmigt wurde.
Eine CIMD-gesicherte Agentidentität:
- Verfügt über eine App-ID, die von der kanonischen CIMD-URL abgeleitet ist.
- Speichert die CIMD-URL als unveränderlichen Bezeichner.
- Verfügt über einen schreibgeschützten Agentidentitäts-Blueprint in jedem Mandanten und keinen Blueprint-Dienstprinzipal.
- Verwendet das externe Metadatendokument als Wahrheitsquelle für seine OAuth-Konfiguration.
- Wird in Agentidentitätsinventar, Überwachungsprotokollen und Anmeldeprotokollen angezeigt.
Da die Metadaten im externen Dokument verbleiben, werden Features, die die OAuth-Konfiguration prüfen, die auf einem Entra-Anwendungsobjekt gespeichert sind, möglicherweise keinen CIMD-Client auswerten. Überprüfen Sie die Governance-Überlegungen , bevor Sie CIMD einführen.
Wann soll CIMD verwendet werden?
Implementierer sollten die Vorabregistrierung eines Clients bei Entra immer vorziehen, wenn möglich. Bei umfangreichen oder strategischen Integrationen bietet eine herkömmliche registrierte Client-ID die stabilste Identität und die umfassendsten Entra-Funktionen. CIMD sollte nur verwendet werden, wenn alle folgenden Bedingungen gelten:
- Der Client muss eine Verbindung mit vielen unabhängig betriebenen Autorisierungsservern herstellen.
- Die Autorisierungsserver können den Client nicht sinnvoll vorab registrieren.
- Der Client verwendet einen unter Anwesenheit des Benutzers erfolgenden, delegierten OAuth-Fluss.
- Der Client kann stabile Metadaten unter einer öffentlichen HTTPS-URL veröffentlichen.
- Der Client akzeptiert die in diesem Artikel beschriebenen Einschränkungen.
Ein MCP-Client, der viele Remoteserver zur Laufzeit erkennt, ist das primäre Szenario.
CIMD-fähige Clients
In der folgenden Tabelle sind Clients aufgeführt, die mit Entras CIMD-Unterstützung getestet und überprüft wurden.
| Client | Client-ID-Metadatendokument | Vorschaukompatibilität |
|---|---|---|
| Claude Code | https://claude.ai/oauth/claude-code-client-metadata | Unterstützt. |
| Claude | https://claude.ai/oauth/mcp-oauth-client-metadata | Unterstützt. |
| Kodex | https://chatgpt.com/oauth/codex/client.json | Unterstützt. |
| ChatGPT | https://chatgpt.com/oauth/client.json | Nicht unterstützt. Der Workflow für die Authentifizierung vertraulicher Clients wird von der Microsoft Entra Vorschau nicht unterstützt. |
| Visual Studio Code | https://vscode.dev/oauth/client-metadata.json | Nicht unterstützt. Microsoft-Erstanbieterclients verwenden CIMD nicht. |
| GitHub Copilot | https://github.com/copilot/desktop/client-metadata.json | Nicht unterstützt. Microsoft-eigene Clients verwenden CIMD nicht. |
| Benutzerdefinierter Client, der mit den offiziellen MCP-SDKs erstellt wurde | Stellen Sie ein Metadatendokument unter einer stabilen HTTPS-URL auf einer Domain bereit, die Sie kontrollieren. | Unterstützt. |
| Benutzerdefinierte Clientimplementierung | Hosten Sie ein Metadatendokument mit einer stabilen HTTPS-URL in einer Domäne, die Sie steuern. | Unterstützt. |
CIMD-fähige MCP-Server
Die folgende Tabelle enthält eine nicht vollständige Liste der Microsoft MCP-Server, die für die CIMD-Unterstützung bestätigt wurden.
| MCP-Server | URL des Remote-MCP-Servers | CIMD-Teststatus |
|---|---|---|
| Benutzerdefinierter, unternehmensbasierter MCP-Server | -- | Unterstützt; siehe Anleitung hier. |
| Microsoft MCP für IT-Administratoren | https://mcp.svc.cloud.microsoft/admin |
Wird noch nicht unterstützt. |
| Azure Management MCP (ARM) | https://mcp.management.azure.com |
Wird noch nicht unterstützt. |
| Azure DevOps MCP | https://mcp.dev.azure.com/{organization} |
Wird noch nicht unterstützt. |
| Work IQ MCP | https://workiq.svc.cloud.microsoft/mcp |
Wird noch nicht unterstützt. |
| Fabric IQ MCP | https://fabriciq.svc.cloud.microsoft/v1/mcp/fabriciq |
Wird noch nicht unterstützt. |
| Foundry MCP | https://mcp.ai.azure.com |
Wird noch nicht unterstützt. |
| Microsoft Sentinel MCP | https://sentinel.microsoft.com/mcp/data-exploration |
Wird noch nicht unterstützt. |
| Dataverse MCP | https://{dataverseOrgName}.crm.dynamics.com/api/mcp |
Wird noch nicht unterstützt. |
Unterstützte Funktionen und Einschränkungen
In der folgenden Tabelle sind die Funktionen und Einschränkungen von CIMD-gesicherten Agentidentitäten zusammengefasst.
| Fähigkeit | CIMD-Unterstützung |
|---|---|
| OAuth-Autorisierungscodefluss mit einem angemeldeten Benutzer | Unterstützt |
| Aktualisierungs-Token | Unterstützt |
| Proof Key for Code Exchange (PKCE) | Unterstützt |
| Flow der Clientanmeldeinformationen | Nicht unterstützt |
| Gerätecodefluss | Unterstützt |
| Als OAuth-Ressource oder als Zielgruppe eines Tokens fungieren | Nicht unterstützt |
| ID-Token oder SAML-Token für die Benutzeranmeldung | Nicht unterstützt |
| Freigegebene Clientgeheimnisse | Nicht unterstützt |
Authentifizierung mit vertraulichen Clients, einschließlich private_key_jwt |
Während der Vorschau nicht unterstützt; Schlüssel im Metadatendokument werden nicht verarbeitet. |
| Microsoft First-Party-Clients mit CIMD | Nicht unterstützt; verwenden Sie den vorhandenen Registrierungsprozess für Erstanbieter |
| Überprüfung des Publishers oder Zertifizierung für Microsoft 365 | Nicht unterstützt |
| Mehrere Agentidentitäten mit gemeinsamem Blueprint | Nicht unterstützt |
| Agent-Benutzerkonten | Nicht unterstützt |
| Windows Web Account Manager (WAM) | Nicht unterstützt |
| In-Place-Konvertierung in oder von einer herkömmlichen Client-ID | Nicht unterstützt |
Sicherheitsmodell
CIMD beweist, dass ein Client eine URL steuert. Dies beweist nicht, dass der Client vertrauenswürdig ist oder Zugriff auf Organisationsdaten erhalten sollte.
Microsoft Entra ID wendet die folgenden Schutzmaßnahmen an:
- NUR HTTPS-Bezeichner: Eine CIMD-Client-ID muss eine HTTPS-URL mit einem Pfad sein. Benutzerinformationen und Fragmente sind in der URL nicht zulässig.
-
Genaue Identitätsübereinstimmung: Das
client_idim Dokument muss genau mit der URL übereinstimmen, die als Client-ID verwendet wird. - Exakter Umleitungsabgleich: Der Umleitungs-URI in einer Autorisierungsanforderung muss exakt mit einem URI im Dokument übereinstimmen.
- Erzwingung der Zustimmungsrichtlinie: Die vorhandene Mandantenzustimmungsrichtlinie bestimmt, ob Benutzer den Client hinzufügen können und welche delegierten Berechtigungen sie erteilen können.
- Keine App-Only-Token: CIMD-Clients können den Client-Credentials-Grant nicht verwenden.
- Einschränkung der Zielgruppe: Microsoft Entra ID stellt keine Token aus, deren Zielgruppe der CIMD-Client ist.
Einwilligung und Berechtigungen für Clients, die CIMD verwenden
Entra behandelt Clients, die CIMD verwenden, als nicht überprüft und berücksichtigt die vorhandene Mandantenzustimmungsrichtlinie. Dies bedeutet, dass die folgenden Regeln gelten:
| Mandanteneinstellung | Wozu Benutzer zustimmen können |
|---|---|
| Standardrichtlinie für Einwilligungen | Benutzer können sich bei CIMD-Clients anmelden. Dadurch wird eine Agentidentität im Mandanten erstellt. Benutzer können CIMD-Clients nur einen sehr begrenzten Satz von OAuth-Bereichen erteilen, wie z. B. openid und User.Read in Microsoft Graph.
Risikobasierte zusätzliche Authentifizierung verhindert, dass Benutzer CIMD-Clients keine anderen Berechtigungen erteilen. |
| Zustimmung des Benutzers nicht zulassen | In Mandanten, die die Benutzerzustimmung über die Einstellung " Benutzerzustimmung nicht zulassen " im Entra Admin Center deaktiviert haben, können Benutzer nicht den CIMD-Clients zustimmen. Dies bedeutet, dass sie ihrem Mandanten keine CIMD-Clients hinzufügen können, noch können sie CIMD-Clients OAuth-Scopes gewähren. |
| Andere Einwilligungsrichtlinie | Mithilfe der Zustimmungsrichtlinie können Mandanten Benutzern erlauben, die Zustimmung für CIMD-Clients zu erteilen. Administratoren haben eine feingranulare Kontrolle darüber, unter welchen Bedingungen die Zustimmung des Benutzers zulässig ist. |
Administratorsteuerelemente für CIMD
Mandanten können verhindern, dass Benutzer CIMD-Clients hinzufügen oder ihnen neue Berechtigungen über die Zustimmungsrichtlinie erteilen. Verwenden Sie einen der folgenden Ansätze:
- Blockieren Sie alle Benutzerzustimmungen über die Einstellung "Benutzerzustimmung nicht zulassen" im Entra Admin Center.
- Benutzerzustimmung nur für Apps von verifizierten Herausgebern zulassen.
Jede dieser beiden Richtlinien verhindert, dass Nicht-Administratorbenutzer CIMD-Clients zu einem Mandanten hinzufügen. Befolgen Sie die Anweisungen unter App-Einwilligungsrichtlinien verwalten, um die Zustimmungsrichtlinie in Ihrem Mandanten zu konfigurieren.
Um die Verwendung eines bestimmten Agents oder Clients mithilfe von CIMD zu ermöglichen, können Administratoren ihrem Mandanten einzeln Agentidentitäten hinzufügen, indem sie die CIMD-URL angeben. Dies kann über das Entra Admin Center oder Microsoft Graph APIs erfolgen. Siehe Verwalten von CIMD-Clients.
Governanceüberlegungen
Berücksichtigen Sie vor der Verwendung von CIMD die folgenden Überlegungen:
- Der Clientbesitzer steuert das Metadatendokument und kann seinen Inhalt ändern.
- Die Dokument-URL ist in Microsoft Entra ID unveränderlich. Eine URL-Änderung erfordert eine neue Identität und neue Zustimmungserteilungen.
- App-Verwaltungsrichtlinie und andere Steuerelemente, die die in einem Anwendungsobjekt gespeicherte Konfiguration prüfen, decken keine Metadaten ab, die nur im CIMD-Dokument verbleiben.
- CIMD-Clients unterstützen keine Herausgeberüberprüfung oder Microsoft 365 Zertifizierung.
- Entra stellt keine Mandantenverwaltete Domänen-Zulassungsliste oder Blockliste für CIMD-URLs bereit.
- Der Verlust der Kontrolle über die Dokument-URL oder deren Domäne kann sich auf jeden Mandanten auswirken, der der Clientidentität vertraut.
Verwenden Sie immer delegierte Berechtigungen nach dem Least-Privilege-Prinzip, genehmigen Sie Clients, die vertraulichen Zugriff benötigen, vorab, überwachen Sie ihre Anmeldungen und entfernen Sie Identitäten, die nicht mehr erforderlich sind.