Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Artikel erfahren Sie, wie Sie Rootly in Microsoft Entra ID integrieren. Die Integration von Rootly mit Microsoft Entra ID ermöglicht Folgendes:
- Sie können in Microsoft Entra ID steuern, wer Zugriff auf Rootly hat.
- Sie können Ihren Benutzer*innen ermöglichen, sich mit ihren Microsoft Entra-Konten automatisch bei Rootly anzumelden.
- Verwalten Sie Ihre Konten an einem zentralen Ort.
Voraussetzungen
Um zu beginnen, benötigen Sie die folgenden Elemente:
- Ein Microsoft Entra-Abonnement. Wenn Sie kein Abonnement haben, können Sie ein kostenloses Konto erhalten.
- Rootly-Abonnement, für das einmaliges Anmelden (Single Sign-On, SSO) aktiviert ist
- Neben dem Cloudanwendungsadministrator kann der Anwendungsadministrator auch Anwendungen in der Microsoft Entra-ID hinzufügen oder verwalten. Weitere Informationen finden Sie unter integrierten Azure-Rollen.
Szenariobeschreibung
In diesem Artikel konfigurieren und testen Sie Microsoft Entra SSO in einer Testumgebung.
- Rootly unterstützt SP- und IDP-initiiertes SSO.
- Rootly unterstützt Just In Time Benutzerbereitstellung.
- Rootly unterstützt automatisierte Benutzerbereitstellung.
Hinweis
Der Bezeichner dieser Anwendung ist ein fester Zeichenfolgenwert, sodass nur eine Instanz in einem Mandanten konfiguriert werden kann.
Rootly aus der Galerie hinzufügen
Um die Integration von Rootly mit Microsoft Entra ID zu konfigurieren, müssen Sie Rootly aus dem Katalog Ihrer Liste der verwalteten SaaS-Apps hinzufügen.
- Melden Sie sich mindestens als Cloudanwendungsadministrator beim Microsoft Entra Admin Center an.
- Navigieren Sie zu Entra ID>Enterprise-Apps>Neue Anwendung.
- Geben Sie im Abschnitt "Aus der Galerie hinzufügen"Rootly in das Suchfeld ein.
- Wählen Sie Rootly im Ergebnisbereich aus und fügen Sie dann die App hinzu. Warten Sie einige Sekunden, während die App Ihrem Mandanten hinzugefügt wird.
Alternativ können Sie auch den Konfigurations-Assistenten für Enterprise-Apps verwenden. In diesem Assistenten können Sie Ihrem Mandanten eine Anwendung hinzufügen, der App Benutzer und Gruppen hinzufügen, Rollen zuweisen sowie die SSO-Konfiguration durchlaufen. Erfahren Sie mehr über Microsoft 365-Assistenten.
Konfigurieren und testen von Microsoft Entra SSO für Rootly
Konfigurieren und testen Sie Microsoft Entra SSO mit Rootly mithilfe eines Testbenutzers namens "B.Simon". Damit SSO funktioniert, muss eine Linkbeziehung zwischen einem Microsoft Entra-Benutzer und dem entsprechenden Benutzer in Rootly eingerichtet werden.
Gehen Sie wie folgt vor, um Microsoft Entra-SSO mit Rootly zu konfigurieren und zu testen:
-
Konfigurieren Sie Microsoft Entra SSO – damit Ihre Benutzer dieses Feature verwenden können.
- Erstellen Sie einen Microsoft Entra-Testbenutzer – um microsoft Entra Single Sign-On mit B.Simon zu testen.
- Weisen Sie den Microsoft Entra-Testbenutzer zu – damit B.Simon das Einmalige Anmelden von Microsoft Entra verwenden kann.
-
Konfigurieren Sie Rootly SSO – um die Einstellungen für einmaliges Anmelden auf Anwendungsseite zu konfigurieren.
- Erstellen Sie einen Rootly-Testbenutzer – um ein Gegenstück zu B.Simon in Rootly zu haben, das mit der Microsoft Entra-Darstellung des Benutzers verbunden ist.
- Testen Sie SSO – um zu überprüfen, ob die Konfiguration funktioniert.
Microsoft Entra SSO konfigurieren
Führen Sie die folgenden Schritte aus, um Microsoft Entra SSO zu aktivieren.
Melden Sie sich mindestens als Cloudanwendungsadministrator beim Microsoft Entra Admin Center an.
Navigieren Sie zu Entra ID>Enterprise-Apps>Rootly>Einmaliges Anmelden.
Wählen Sie auf der Seite " Single Sign-On-Methode auswählen " SAML aus.
Wählen Sie auf der Seite " Einmaliges Anmelden mit SAML einrichten " das Stiftsymbol für die grundlegende SAML-Konfiguration aus, um die Einstellungen zu bearbeiten.

Im Abschnitt "Grundlegende SAML-Konfiguration" muss der Benutzer keinen Schritt ausführen, da die App bereits in Azure integriert ist.
(Optional) Führen Sie den folgenden Schritt aus, wenn Sie die Anwendung im initiierten SP-Modus konfigurieren möchten:
Geben Sie im Textfeld "Anmelde-URL " die URL ein:
https://rootly.com/ssoDie Rootly-Anwendung erwartet die SAML-Assertionen in einem bestimmten Format. Daher müssen Sie Ihrer Konfiguration der SAML-Tokenattribute benutzerdefinierte Attributzuordnungen hinzufügen. Der folgende Screenshot zeigt die Liste der Standardattribute.
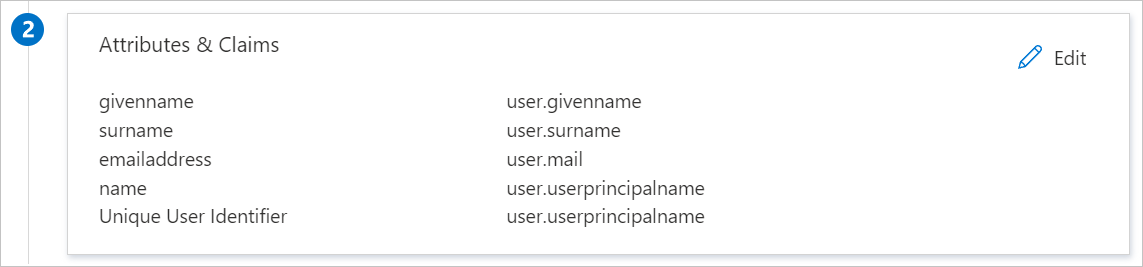
Darüber hinaus erwartet die Rootly-Anwendung, dass in der SAML-Antwort noch einige weitere Attribute zurückgegeben werden (siehe unten). Diese Attribute werden ebenfalls vorab aufgefüllt, Sie können sie jedoch nach Bedarf überprüfen.
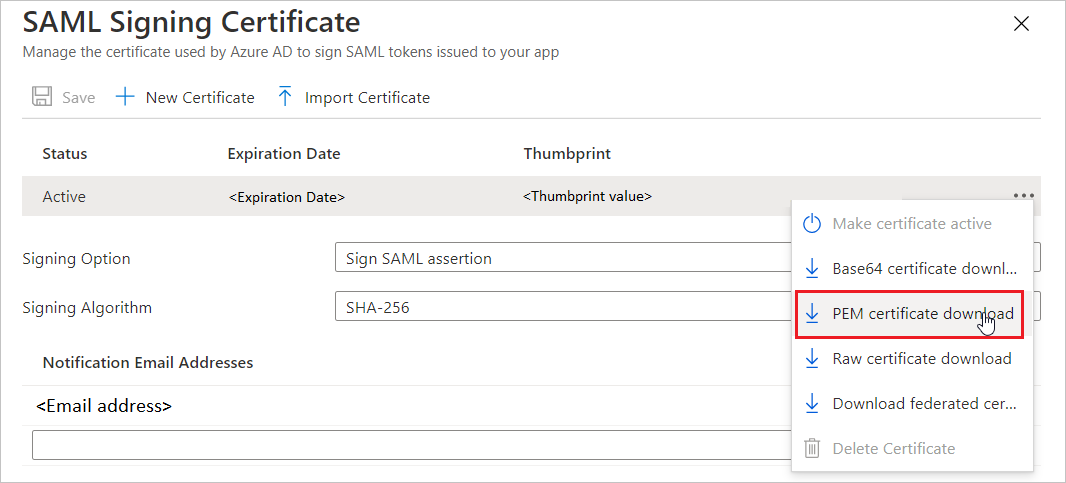
Name Quellenattribut Vorname user.displayname Suchen Sie auf der Seite "Einmaliges Anmelden mit SAML einrichten" im Abschnitt "SAML-Signaturzertifikat" nach Zertifikat (PEM), und wählen Sie "Herunterladen" aus, um das Zertifikat herunterzuladen und auf Ihrem Computer zu speichern.
Kopieren Sie im Abschnitt Rootly einrichten die entsprechenden URLs je nach Bedarf.

Erstellen und Zuweisen eines Microsoft Entra-Testbenutzers
Befolgen Sie die Richtlinien in der Schnellstartanleitung 'Erstellen und Zuweisen eines Benutzerkontos', um ein Testbenutzerkonto namens B.Simon zu erstellen.
Konfigurieren des SSO bei Rootly
Verwenden Sie die zuvor kopierten URLs und PEM-Zertifikate, um einmaliges Anmelden auf Rootly-Seite zu konfigurieren.
- Id des Identitätsanbieters:
Microsoft Entra Identifier - Identitätsanmeldungs-URL:
Your Login URL - URL für die Identitätsabmeldung:
Your Login URL - IDP-Zertifikat:
Content of your Certificate PEM file - Domänennamen:
Your company domain used for SSO
Aktivieren Sie nun Enable and require SSO und speichern Sie Ihre SSO-Einrichtung in Rootly.
Erstellen eines Testbenutzers bei Rootly
In diesem Abschnitt wird in Rootly eine Benutzerin namens B. Simon erstellt. Rootly unterstützt die Just-in-Time-Benutzerbereitstellung, die standardmäßig aktiviert ist. Es gibt kein Aktionselement für Sie in diesem Abschnitt. Wenn noch kein*e Benutzer*in bei Rootly vorhanden ist, wird nach der Authentifizierung ein*e neue*r Benutzer*in erstellt.
Testen von SSO
In diesem Abschnitt testen Sie Ihre Microsoft Entra Single Sign-On-Konfiguration mit den folgenden Optionen.
SP-initiiert:
Wählen Sie "Diese Anwendung testen" aus, leitet diese Option zu Rootly Sign-On URL um, in der Sie den Anmeldefluss initiieren können.
Rufen Sie direkt die Rootly-Anmelde-URL auf, und starten Sie von dort aus den Anmeldevorgang.
IDP-initiiert:
- Wählen Sie "Diese Anwendung testen" aus, und Sie sollten automatisch bei Rootly angemeldet sein, für das Sie das SSO eingerichtet haben.
Sie können auch Microsoft Meine Apps verwenden, um die Anwendung in einem beliebigen Modus zu testen. Wenn Sie die Rootly-Kachel in "Meine Apps" auswählen, werden Sie, wenn Sie im SP-Modus konfiguriert sind, zur Anwendung Sign-On-Seite umgeleitet, um den Anmeldevorgang zu starten, und wenn Sie im IDP-Modus konfiguriert sind, sollten Sie automatisch bei Rootly angemeldet sein, für das Sie das SSO eingerichtet haben. Weitere Informationen finden Sie unter Microsoft Entra Meine Apps.
Verwandte Inhalte
Nach dem Konfigurieren von Rootly können Sie die Sitzungssteuerung erzwingen, die in Echtzeit vor der Exfiltration und Infiltration vertraulicher Unternehmensdaten schützt. Die Sitzungssteuerung geht über den Conditional Access hinaus. Erfahren Sie, wie Sie die Sitzungssteuerung mit Microsoft Cloud App Security erzwingen.