Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
In diesem Artikel erfahren Sie, wie Sie SD-Elemente in Microsoft Entra ID integrieren. Die Integration von SD Elements in Microsoft Entra ID ermöglicht Folgendes:
- Sie können in Microsoft Entra ID steuern, wer Zugriff auf SD Elements hat.
- Ermöglichen Sie es Ihren Benutzer*innen, sich mit ihren Microsoft Entra-Konten automatisch bei SD Elements anzumelden.
- Verwalten Sie Ihre Konten an einem zentralen Ort.
Voraussetzungen
In diesem Artikel wird davon ausgegangen, dass Sie bereits über die folgenden Voraussetzungen verfügen:
- Ein Microsoft Entra-Benutzerkonto mit einem aktiven Abonnement. Wenn Sie noch kein Konto besitzen, können Sie kostenlos ein Konto erstellen.
- Eine der folgenden Rollen:
- SSO-fähiges SD Elements-Abonnement
Szenariobeschreibung
In diesem Artikel konfigurieren und testen Sie Microsoft Entra SSO in einer Testumgebung.
- SD Elements unterstützt IDP-initiiertes einmaliges Anmelden.
Hinzufügen von SD Elements aus dem Katalog
Zum Konfigurieren der Integration von SD Elements in Microsoft Entra ID müssen Sie SD Elements aus dem Katalog zu Ihrer Liste verwalteter SaaS-Apps hinzufügen.
- Melden Sie sich beim Microsoft Entra Admin Center mindestens als Cloudanwendungsadministrator an.
- Navigieren Sie zu Entra ID>Enterprise-Apps>Neue Anwendung.
- Geben Sie im Abschnitt Aus Katalog hinzufügen den Suchbegriff SD Elements in das Suchfeld ein.
- Wählen Sie im Ergebnisbereich die Option SD Elements aus, und fügen Sie dann die App hinzu. Warten Sie einige Sekunden, während die App Ihrem Mandanten hinzugefügt wird.
Alternativ können Sie auch den Enterprise App Configuration Wizard verwenden. In diesem Assistenten können Sie Ihrem Mandanten eine Anwendung hinzufügen, der App Benutzer und Gruppen hinzufügen, Rollen zuweisen sowie die SSO-Konfiguration durchlaufen. Erfahren Sie mehr über Microsoft 365-Assistenten.
Konfigurieren und Testen des einmaligen Anmeldens (SSO) von Microsoft Entra für SD Elements
Konfigurieren und testen Sie das einmalige Anmelden von Microsoft Entra (SSO) mit SD Elements mithilfe einer Testbenutzerin mit dem Namen B. Simon. Damit SSO funktioniert, muss eine Linkbeziehung zwischen einem Microsoft Entra-Benutzer und dem entsprechenden Benutzer in SD Elements eingerichtet werden.
Führen Sie zum Konfigurieren und Testen des einmaligen Anmeldens von Microsoft Entra mit SD Elements die folgenden Schritte aus:
-
Konfigurieren Sie Microsoft Entra SSO – damit Ihre Benutzer dieses Feature verwenden können.
- Erstellen Sie einen Microsoft Entra-Testbenutzer – um microsoft Entra Single Sign-On mit B.Simon zu testen.
- Weisen Sie den Microsoft Entra-Testbenutzer zu, um B.Simon die Nutzung von Microsoft Entra Single Sign-On zu ermöglichen.
-
Konfigurieren des einmaligen Anmeldens für SD Elements , um die Einstellungen für einmaliges Anmelden auf der Anwendungsseite zu konfigurieren.
- Erstellen Sie einen TESTbenutzer für SD-Elemente – um ein Gegenstück von B.Simon in SD Elements zu haben, das mit der Microsoft Entra-Darstellung des Benutzers verknüpft ist.
- Testen Sie SSO – um zu überprüfen, ob die Konfiguration funktioniert.
Microsoft Entra SSO konfigurieren
Führen Sie die folgenden Schritte aus, um Microsoft Entra SSO zu aktivieren.
Melden Sie sich beim Microsoft Entra Admin Center mindestens als Cloudanwendungsadministrator an.
Navigieren Sie zu Entra ID>Enterprise-Apps>SD Elements>Single Sign-On.
Auf der Seite Eine Single Sign-On-Methode auswählen wählen Sie SAML aus.
Wählen Sie auf der Seite " Einmaliges Anmelden mit SAML einrichten " das Stiftsymbol für die grundlegende SAML-Konfiguration aus, um die Einstellungen zu bearbeiten.

Führen Sie auf der Seite "Einmaliges Anmelden mit SAML einrichten " die folgenden Schritte aus:
a) Geben Sie im Textfeld "Identifikator" eine URL mit dem folgenden Muster ein:
https://<TENANT_NAME>.sdelements.com/sso/saml2/metadatab. Geben Sie im Textfeld Antwort-URL eine URL im folgenden Format ein:
https://<TENANT_NAME>.sdelements.com/sso/saml2/acs/Hinweis
Diese Werte sind nicht real. Aktualisieren Sie diese Werte mit dem tatsächlichen Bezeichner und der Antwort-URL. Wenden Sie sich an das Clientsupportteam von SD Elements, um diese Werte zu erhalten. Sie können auch auf die Muster verweisen, die im Abschnitt "Grundlegende SAML-Konfiguration " angezeigt werden.
Die SD Elements-Anwendung erwartet die SAML-Assertionen in einem bestimmten Format. Daher müssen Sie Ihrer Konfiguration der SAML-Tokenattribute benutzerdefinierte Attributzuordnungen hinzufügen. Der folgende Screenshot zeigt die Liste der Standardattribute.
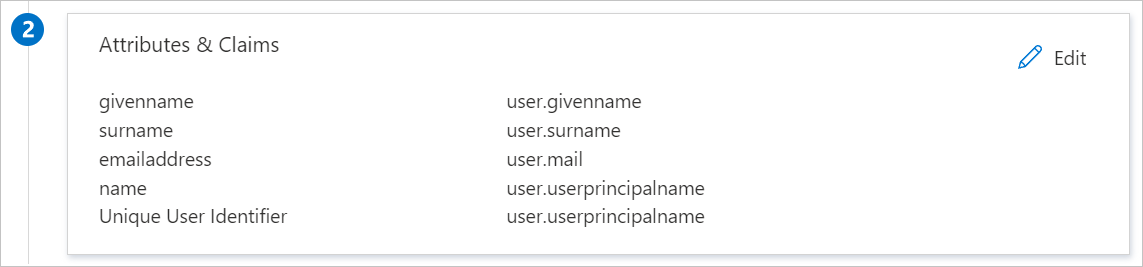
Darüber hinaus erwartet die SD Elements-Anwendung, dass in der SAML-Antwort noch einige weitere Attribute zurückgegeben werden (siehe unten). Diese Attribute werden ebenfalls vorab aufgefüllt, Sie können sie jedoch nach Bedarf überprüfen.
Name Quellenattribut E-Mail Benutzer-E-Mail Vorname Benutzer.vorname Nachname benutzer.nachname Suchen Sie auf der Seite "Einmaliges Anmelden mit SAML", im Abschnitt "SAML-Signaturzertifikat", nach "Zertifikat (Base64)" und wählen Sie "Herunterladen", um das Zertifikat herunterzuladen und auf Ihrem Computer zu speichern.
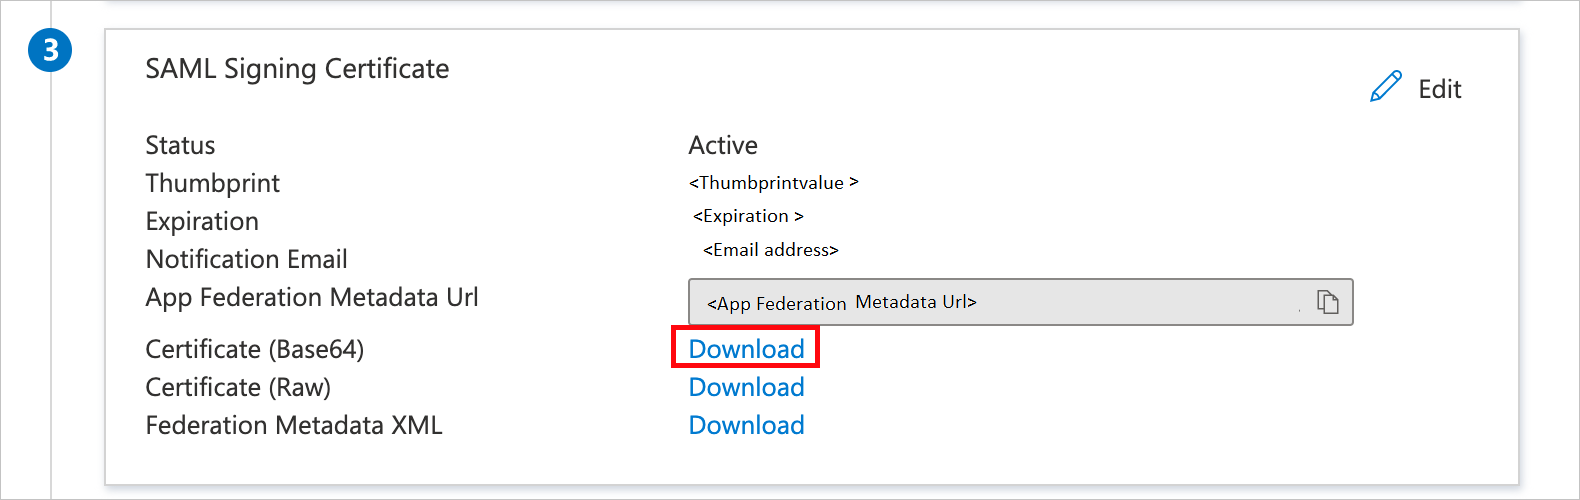
Kopieren Sie im Abschnitt SD Elements einrichten die entsprechenden URLs gemäß Ihren Anforderungen.

Erstellen und Zuweisen eines Microsoft Entra-Testbenutzers
Befolgen Sie die Anweisungen in der Schnellstartanleitung "Erstellen und Zuweisen eines Benutzerkontos", um ein Testbenutzerkonto namens B.Simon zu erstellen.
Konfigurieren des einmaligen Anmeldens für SD Elements
Wenden Sie sich zur Aktivierung des einmaligen Anmeldens mit der heruntergeladenen Zertifikatdatei an das SD Elements-Supportteam .
Melden Sie sich in einem anderen Browserfenster bei Ihrem SD Elements-Mandanten als Administrator an.
Wählen Sie im Menü oben "System" und dann " Einmaliges Anmelden" aus.
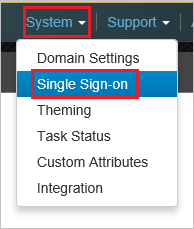
Führen Sie im Dialogfeld Single Sign-On Settings folgende Schritte aus:
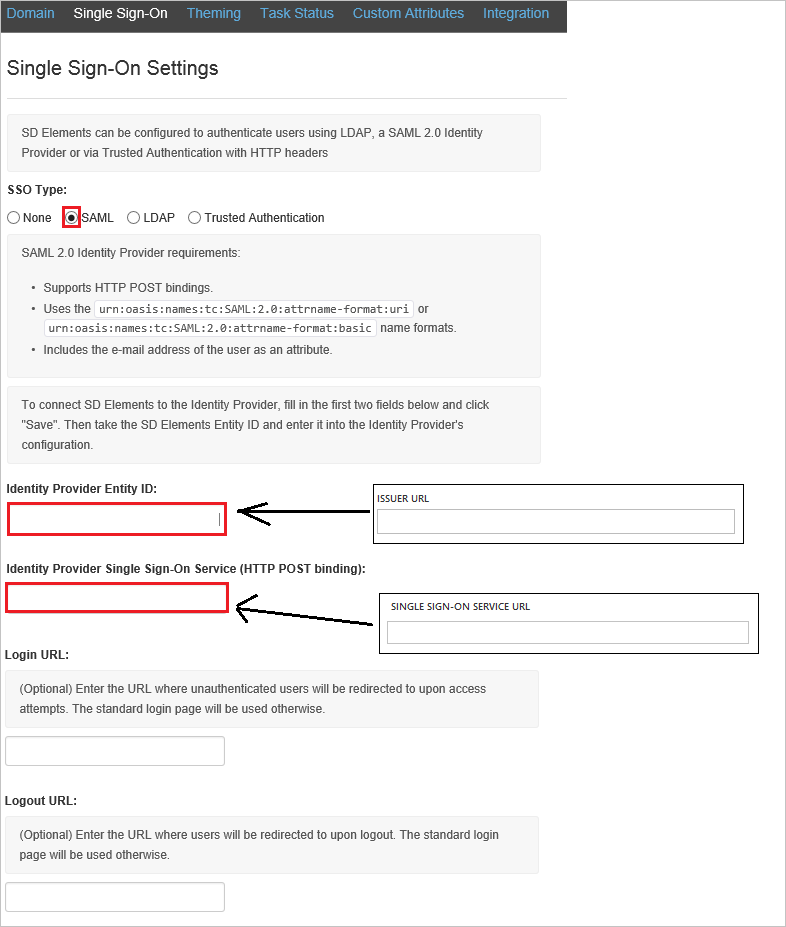
a) Wählen Sie für SSO-Typ die Option SAML aus.
b. Fügen Sie im Textfeld "Entitäts-ID des Identitätsanbieters " den Wert des Microsoft Entra-Bezeichners ein.
Abschnitt c. Fügen Sie den Wert der Anmelde-URL in das Textfeld Identity Provider Single Sign-On Service ein.
d. Wählen Sie Speichern aus.
Erstellen eines SD Elements-Testbenutzers
In diesem Abschnitt wird in SD Elements ein Benutzer namens B.Simon erstellt. Im Falle von in SD Elements müssen Benutzer manuell erstellt werden.
Führen Sie die folgenden Schritte aus, um in SD Elements einen Benutzer namens B.Simon zu erstellen:
Melden Sie sich in einem Webbrowserfenster bei der SD Elements-Unternehmenswebsite als Administrator an.
Wählen Sie im Menü oben die Option "Benutzerverwaltung" und dann "Benutzer" aus.
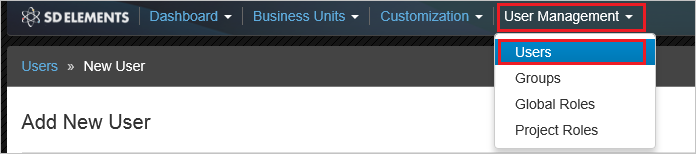
Wählen Sie "Neuen Benutzer hinzufügen" aus.
Führen Sie im Dialogfeld Add New User (Neuen Benutzer hinzufügen) folgende Schritte aus:
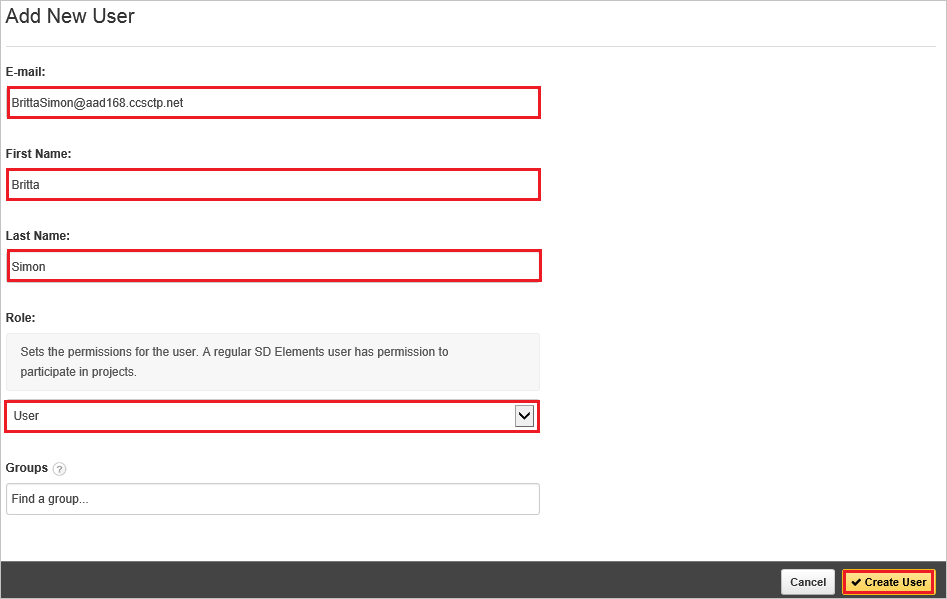
a) Geben Sie im Textfeld E-Mail-Adresse die E-Mail-Adresse des Benutzers ein, z.B. b.simon@contoso.com.
b. Geben Sie im Textfeld Vorname den Vornamen des Benutzers ein (z. B. B. ).
Abschnitt c. Geben Sie im Textfeld Nachname den Nachnamen des Benutzers ein (beispielsweise Simon).
d. Wählen Sie für Rolle die Option Benutzer aus.
e. Wählen Sie "Benutzer erstellen" aus.
Testen von SSO
In diesem Abschnitt testen Sie Ihre Microsoft Entra Single Sign-On-Konfiguration mit den folgenden Optionen.
Wählen Sie "Diese Anwendung testen" aus, und Sie sollten automatisch bei den SD-Elementen angemeldet sein, für die Sie das SSO einrichten.
Sie können „Meine Apps“ von Microsoft verwenden. Wenn Sie die Kachel "SD-Elemente" in den "Meine Apps" auswählen, sollten Sie automatisch bei den SD-Elementen angemeldet sein, für die Sie das SSO einrichten. Weitere Informationen zu „Meine Apps“ finden Sie in dieser Einführung.
Verwandte Inhalte
Nach dem Konfigurieren von SD Elements können Sie die Sitzungssteuerung erzwingen, die in Echtzeit vor der Exfiltration und Infiltration vertraulicher Unternehmensdaten schützt. Die Sitzungssteuerung geht über den Conditional Access hinaus. Erfahren Sie, wie Sie die Sitzungssteuerung mit Microsoft Defender for Cloud Apps erzwingen.