Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Die Einstellung "Eine strikte Inhaltssicherheitsrichtlinie für statisch gehostete Fabric Apps (Vorschau) Mandant durchsetzen, steuert, ob Fabric eine strikte Inhaltssicherheitsrichtlinie (CSP) auf statisch gehostete App-Frontends anwendet. Ein Fabric-Tenant-Administrator kann die Richtlinie für die gesamte Organisation aktivieren oder ihren Anwendungsbereich auf bestimmte Benutzer oder Sicherheitsgruppen beschränken.
Die Richtlinie schränkt die Anfragen ein, die ein Frontend stellen kann, sowie die Inhalte, die es laden kann. Es gilt unabhängig davon, ob eine App öffentlich ist, eine Anmeldung erfordert oder ausschließlich eingebettet läuft.
Wie die Einstellung Apps beeinflusst
Für Apps im Anwendungsbereich der Einstellung erlaubt die aktivierte Richtlinie Frontend-Anfragen an unterstützte Endpunkte und blockiert Anfragen sowie Inhalte von Quellen außerhalb der Richtlinie. Sie können die Richtlinie nicht anpassen.
Die strenge Regelung erlaubt:
- Fabric-URLs
- Power BI-URLs
- Die Endpunkte des AppBackend-Elements und deren Abhängigkeiten
| Zustand festlegen | App-Verhalten |
|---|---|
| Aktiviert und im Geltungsbereich. | Fabric bedient die App mit der strengen Richtlinie. Frontend-Anfragen und Inhaltsladevorgänge, die die Richtlinie nicht erlaubt, werden blockiert. |
| Disabled. | Fabric serviert Apps ohne diese von Mietern kontrollierte Richtlinie. |
| Mit eingeschränktem Geltungsbereich aktiviert. | Die Richtlinie gilt nur innerhalb des konfigurierten Geltungsbereichs und nicht über die gesamte Organisation hinweg. |
Auswirkungen auf die Kompatibilität
Das Aktivieren der Richtlinie kann bereits bereitgestellte und laufende Apps funktionsunfähig machen. Überprüfen Sie die Appabhängigkeiten, bevor Sie die Richtlinie aktivieren, insbesondere wenn das Frontend:
- Ruft externe Dienste auf, die von der Richtlinie nicht erlaubt sind.
- Lädt Skripte, Stile, Schriftarten oder Bilder aus Quellen, die die Richtlinie nicht zulässt.
- Verwendet WebAssembly.
Eine App kann ihre erste Seite laden, aber ihre Funktionalität verlieren, wenn der Browser eine erforderliche Anfrage oder Ressource blockiert. Zum Beispiel könnte ein Frontend, das ein Skript oder eine Schriftart von einer externen Website lädt, aufhören zu funktionieren oder anders angezeigt werden.
Da die Richtlinie nicht anpassbar ist, können Sie über diese Einstellung keine Ausnahme für eine externe Domäne hinzufügen. Überprüfen Sie, wie die App Ressourcen lädt und Dienste aufruft, bevor Sie die Durchsetzung ausweiten.
Warning
Testen Sie bestehende Apps in einem begrenzten Umfang, bevor Sie die Richtlinie für die gesamte Organisation aktivieren. Änderungen an der Einstellung können bis zu einer Stunde dauern, bis sie wirksam werden.
Konfigurieren Sie die Einstellung des Tenants
Sie müssen ein Fabric-Tenant-Administrator sein, um diese Einstellung ändern zu können.
Melden Sie sich beim Fabric-Verwaltungsportal an.
Wählen Sie Mandanteneinstellungen aus.
Suchen Sie nach „Eine strikte Inhaltssicherheitsrichtlinie für statisch gehostete Fabric-Apps erzwingen (Vorschau)“.
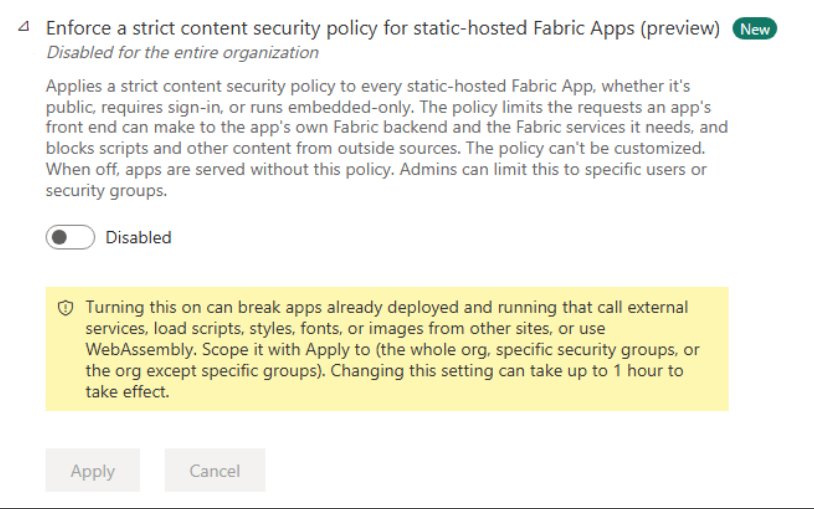
Schalten Sie auf Aktiviert um.
Verwenden Sie Apply to, um die gesamte Organisation oder bestimmte Sicherheitsgruppen auszuwählen. Konfigurieren Sie bei Bedarf Gruppenausschlüsse.
Wählen Sie Anwenden aus.
Geben Sie bis zu einer Stunde Zeit, bis die Änderung wirksam wird, bevor Sie das App-Verhalten bewerten. Der folgende Screenshot zeigt die deaktivierte Einstellung für die gesamte Organisation.
Um diese Richtlinie zu deaktivieren, kehren Sie zu den Einstellungen zurück, stellen Sie den Schalter auf Deaktiviert und wählen Sie Übernehmen. Das gleiche Propagationszeitfenster gilt.
Apps nach dem Aktivieren der Richtlinie überprüfen
Öffnen Sie nach Inkrafttreten der Einstellung Apps im konfigurierten Umfang und führen Sie ihre Hauptworkflows aus. Überprüfen Sie Seiten, die von externen Ressourcen, Serviceaufrufen oder WebAssembly abhängig sind, anstatt nur zu prüfen, ob die erste Seite lädt.
Wenn eine App nicht mehr funktioniert, prüfen Sie die Entwicklertools des Browsers auf CSP-Verstöße. Identifizieren Sie die blockierte Anfrage oder Ressource und prüfen Sie, ob die App innerhalb der Beschränkungen der Richtlinie arbeiten kann. Wenn Sie den Dienst wiederherstellen müssen, während Sie die Kompatibilität prüfen, passen Sie den Umfang der Einstellung an oder deaktivieren Sie ihn und geben Sie bis zu einer Stunde Zeit, bis die Änderung wirksam wird.