Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Teile eine Fabric-App mit Menschen, die sie nutzen möchten. Der Freigabevorgang überprüft Ihre Berechtigung, Zugriff auf die App zu gewähren, und analysiert deren Lineage, um zugrunde liegende Fabric-Elemente zu identifizieren. Je nachdem, wie die App sich bei diesen Elementen authentifiziert, benötigen Benutzer möglicherweise auch Berechtigungen dafür.
App-Zugriff und Datenzugriff sind nicht dasselbe. Ein Benutzer kann möglicherweise eine App öffnen, aber keinen Vorgang ausführen, der Zugriff auf ein verwandtes Element erfordert. Überprüfen Sie vor dem Teilen die Authentifizierungskonfiguration der App und die Berechtigungen, die ihre Benutzer benötigen.
Für das allgemeine Elementberechtigungsmodell und die Anleitungen zur Zugriffsverwaltung siehe Elemente in Microsoft Fabric freigeben. Fabric-App-Freigabe berücksichtigt auch verwandte Elemente und die Authentifizierungskonfiguration der App. Verwenden Sie die app-spezifischen Schritte in diesem Artikel, anstatt davon auszugehen, dass die allgemeinen Freigabe-Link-Optionen gelten.
Vor der Freigabe
Sie benötigen die Berechtigung, um die Fabric-App zu teilen. Den Zugriff auf ein verwandtes Element zu gewähren erfordert außerdem die Erlaubnis, dieses Element zu teilen. Der Freigabevorgang prüft diese Berechtigungen und identifiziert, was Sie teilen können und was nicht.
Überprüfen Sie diese Zugriffsanforderungen:
- Fabric-Artikellizenzierung: Eine Fabric (Kostenlose) Lizenz reicht aus, um das Fabric-App-Element zu teilen oder zu nutzen, wenn der Arbeitsbereich eine Fabric-fähige Kapazität unterstützt hat und Sie über die erforderlichen Berechtigungen verfügen. Power BI Pro ist keine Basisanforderung für das Fabric-App-Element selbst. Überprüfen Sie die Lizenzierung separat für Power BI-Abhängigkeiten, auf die Benutzer über delegierte Authentifizierung zugreifen können. Das Teilen oder Genehmigen einer Zugriffsanfrage ersetzt diese Anforderungen nicht. Siehe Eine App teilen und auf deren Abhängigkeiten zugreifen.
- Fabric-App-Zugriff: Benutzer benötigen Berechtigungen, um die App auszuführen und mit ihr zu interagieren. Siehe Fabric App-Objektberechtigungen.
- Zugriff auf verwandte Elemente: Für delegierte Authentifizierung benötigt jeder Benutzer Zugriff auf die Quellelemente und Berechtigungen für die von der App durchgeführten Vorgänge.
- App-Datenrichtlinien: Das Teilen ersetzt nicht die in der App implementierten Autorisierungsregeln. Siehe Datenberechtigungen definieren.
Wie Authentifizierung das Teilen beeinflusst
Das Sharing-Erlebnis durchquert die Herkunft der App, um zugrundeliegende Elemente zu identifizieren. Es nutzt den Authentifizierungsmodus für den Zugriff auf jene Elemente, um zu bestimmen, welche zum Teilen präsentiert werden.
| Authentifizierungsmodus | Was die Freigabe darstellt | Wer benötigt Quellzugriff |
|---|---|---|
| Anwendungsauthentifizierung | Elemente, auf die mit Anwendungsauthentifizierung zugegriffen wird, werden App-Benutzern nicht zum Gewähren von Zugriff angezeigt. | Die App-Identität benötigt die Quellberechtigungen. Benutzer benötigen keine eigenen Berechtigungen für diese Elemente, um diese anwendungsauthentifizierte Verbindung zu nutzen. |
| Delegierte Authentifizierung | Verwandte Elemente werden im Namen des angemeldeten Benutzers zur Überprüfung angezeigt. | Jeder Benutzer benötigt Zugriff und die für den Vorgang erforderlichen Berechtigungen. |
Die Anwendungsauthentifizierung macht die Quelldaten nicht öffentlich. Die App steuert, was sie offenlegt, und Nutzer benötigen weiterhin den entsprechenden App-Zugriff und die Berechtigungen für die App-Daten.
Eine App kann verschiedene Authentifizierungsmodi für verschiedene Verbindungen verwenden. Überprüfen Sie die bereitgestellte Connector-Konfiguration, anstatt davon auszugehen, dass jede Verbindung denselben Modus verwendet. Für Konfigurationsdetails, unterstützte Modi und Anforderungen an Quellberechtigungen siehe Verbinden von Fabric-Apps mit Fabric-Daten.
Die App teilen und zugehörige Elemente überprüfen
- Öffnen Sie die Fabric-App im Dienst und wählen Sie Freigeben aus.
- Geben Sie die Personen an, denen Sie Zugriff gewähren möchten.
- Überprüfen Sie die App-Berechtigungen und die zugehörigen Elemente, die durch den Freigabevorgang angezeigt werden. Verwandte Elemente können semantische Modelle, Lakehouses, Lagerhäuser und SQL-Datenbanken in Fabric umfassen, die keine Unterelemente der App sind.
- Überprüfen Sie die verfügbaren Berechtigungen für jedes Element. Basisberechtigungen, die dem Zugriff innewohnen, sind vorausgewählt. Wählen Sie alle zusätzlichen Berechtigungen aus, die für die Vorgänge erforderlich sind, die Benutzer ausführen, ohne mehr Zugriff zu gewähren, als sie benötigen.
- Überprüfen Sie Elemente, die Sie nicht teilen können, und Elemente, die Sie nicht teilen möchten. Wenn die Empfänger noch nicht über den erforderlichen Zugriff verfügen, sorgen Sie dafür, dass jemand mit Freigabeberechtigung für diese Elemente ihnen diesen Zugriff gewährt.
- Wählen Sie aus, ob eine E-Mail-Benachrichtigung gesendet werden soll, und schließen Sie das Teilen ab.
Das folgende Beispiel zeigt einen Freigabedialog mit einem zugehörigen semantischen Modell und der E-Mail-Benachrichtigungsoption. Die verfügbaren Berechtigungen hängen vom zugehörigen Element ab.
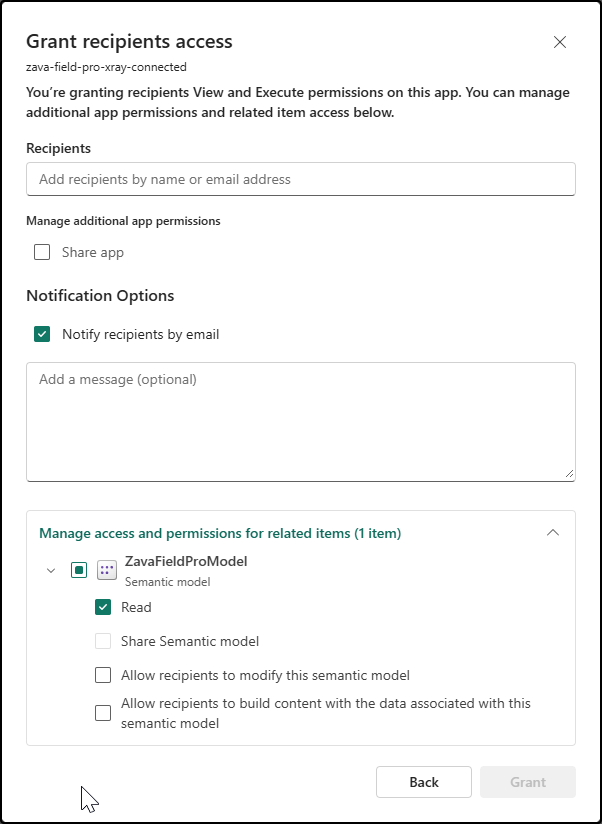
Das Teilen-Erlebnis zeigt an, was du teilen darfst, was du nicht teilen darfst und was du ungeteilt lässt. Das Abschließen der Freigabe für die App bedeutet nicht, dass Empfänger jede datenabhängige Funktion nutzen können.
Für die App und die zum Teilen ausgewählten zugehörigen Elemente gewährt Fabric direkten Zugriff mit den ausgewählten Berechtigungen. Empfänger haben möglicherweise bereits über eine bestehende direkte Berechtigung oder einen anderen Zugangsweg Zugriff. Überprüfen Sie deren effektive Berechtigungen, anstatt davon auszugehen, dass eine neue App-Freigabe ihre einzige Zugangsquelle ist.
Wenn Sie sich entscheiden, eine Benachrichtigung zu senden, erhalten Empfänger eine E-Mail mit einem Link zur Fabric-App im Dienst. Dieser Link öffnet die App innerhalb des Fabric- oder Power BI-Erlebnisses, statt direkt über die separate bereitgestellte URL.
Verstehen Sie den direkten Zugriff, bevor Sie ihn entfernen
Warning
Direkter Zugriff ist nicht auf die Fabric-App begrenzt, die die Freigabe angefordert hat. Ein Benutzer hat möglicherweise bereits direkten Zugriff auf ein verwandtes Element für einen Bericht, ein Notizbuch oder eine andere App. Der Wegfall dieses direkten Zugangs kann dem Nutzer den Zugriff über diese Berechtigung für all diese Zwecke entziehen, nicht nur für diese Fabric-App.
Überprüfen Sie den bestehenden Zugriff des Nutzers und andere Verwendungen eines Elements, bevor Sie eine direkte Berechtigung entfernen. Behandeln Sie verwandte Elementberechtigungen nicht als ein app-spezifisches Bündel, das Sie gemeinsam sicher entfernen können. Andere Zugangspfade könnten dem Nutzer trotzdem Zugriff verschaffen, sodass das Entfernen einer direkten Zuteilung auch nicht beweist, dass der gesamte Zugriff entzogen ist.
Senden Sie einen Link an jemanden, der bereits Zugriff hat
Um einen serviceseitigen Link an die App zu senden, kopieren Sie die URL aus der Adressleiste des Browsers, während die App in Fabric oder Power BI geöffnet ist. Sie können auch erneut Share verwenden und wählen, ob Sie eine Benachrichtigung senden möchten.
Eine URL gewährt keinen Zugriff von sich allein. Wenn der Empfänger keinen Zugriff hat, muss er ihn beantragen oder eine Person, die berechtigt ist, die App zu teilen, bitten, ihm Zugriff darauf zu gewähren.
Für eine App, die außerhalb des Dienstes gehostet wird, unterscheiden Sie ihre Bereitstellungs-URL von der Service-Seite-URL. Gehostete Inhalte haben eine eigene Konfiguration, einschließlich der Frage, ob der Inhalt geschützt ist. Siehe Zugriff auf gehostete Assets konfigurieren.
Zugriff auf eine App anfordern
Wenn jemand eine App-URL öffnet, die App-Zugriff erfordert, aber diesen Zugriff nicht hat, erscheint eine Zugriffsanfrage. Sie können eine Anfrage an den App-Besitzer oder -Ersteller richten. Zugriffsanfragen funktionieren sowohl wenn Benutzer die App innerhalb von Fabric oder Power BI öffnen als auch wenn sie die eindeutige bereitgestellte URL außerhalb des Dienstes öffnen.
Das folgende Beispiel zeigt die Anfrageaufforderung, wenn ein Benutzer keinen Zugriff hat.
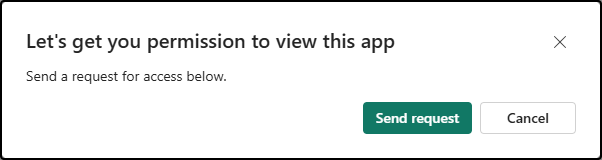
Der App-Besitzer oder -Ersteller erhält eine Benachrichtigung und kann ausstehende Anfragen prüfen und sie dann genehmigen oder ablehnen. Die Genehmigung nutzt das Sharing-Erlebnis: Überprüfe die App-Berechtigungen und zugehörige Elemente, anstatt die Genehmigung für jedes zugrundeliegende Element als Zuerteilung zu behandeln.
Wenn eine Anfrage genehmigt wird, die App aber eine Datenoperation weiterhin nicht abschließen kann, überprüfen Sie delegierte Quellberechtigungen und Anwendungsdatenrichtlinien. Allein die Genehmigung des App-Zugriffs behebt fehlende Berechtigungen für ein nicht freigegebenes Element nicht.
Apps in Fabric und Power BI finden
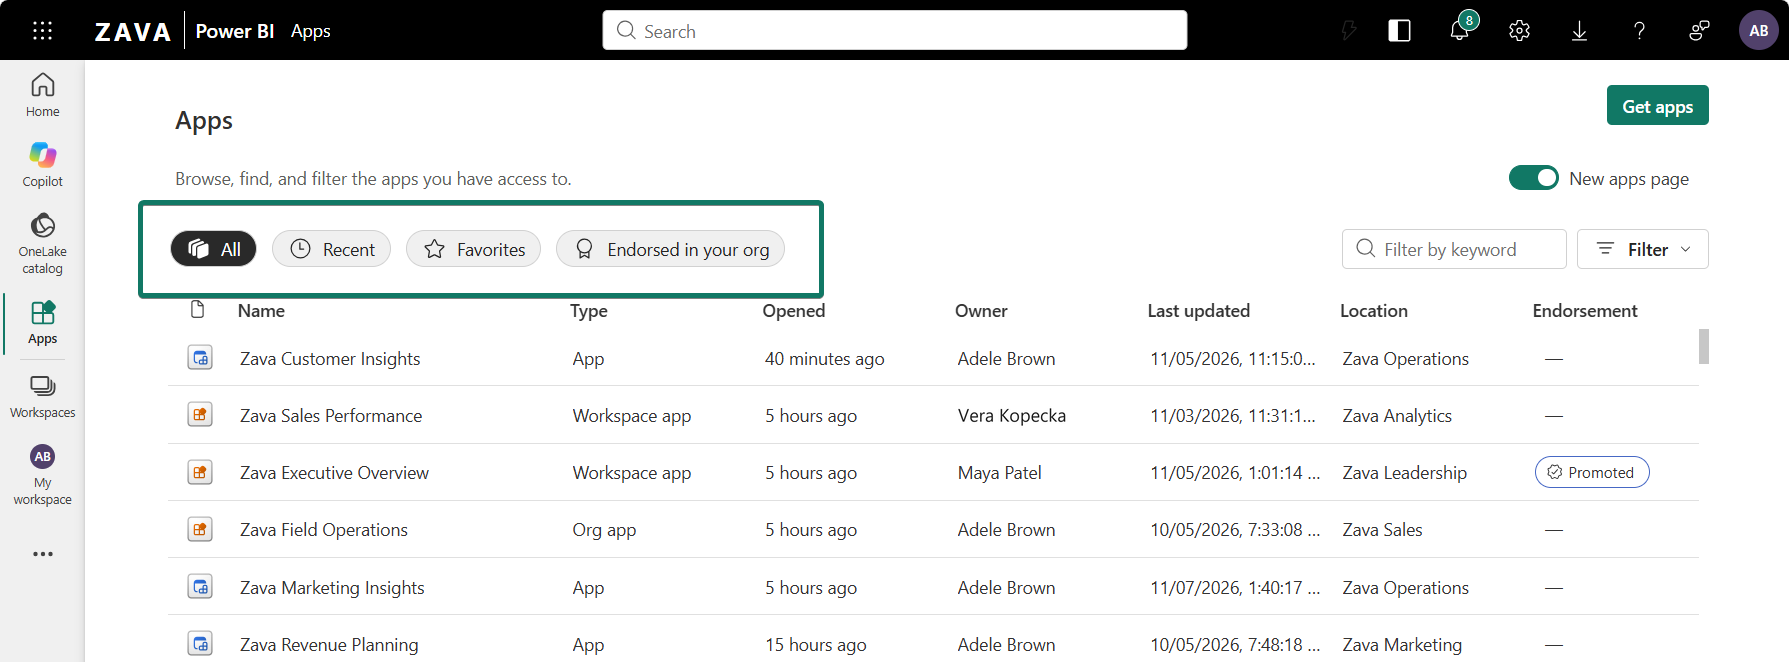
Öffnen Sie die Apps-Seite entweder in Fabric oder Power BI, um Fabric-Apps zu finden, auf die Sie Zugriff haben. Die Seite vereint verschiedene App-Typen, aber sie erfüllen unterschiedliche Zwecke:
Verwenden Sie die Registerkarten und Filter der Seite, um eine App zu finden. Der folgende Screenshot hebt die Registerkarten auf der Seite "Neue Apps" in Power BI mit einem grünen Rahmen hervor.
| App-Typ | Purpose | Weitere Informationen |
|---|---|---|
| Fabric-App | Eine datengetriebene Anwendung mit Code, Hosting, Authentifizierung und Verbindungen zu Fabric-Daten. | Was ist Fabric Apps? |
| Arbeitsbereich-App | Ein veröffentlichtes Paket mit Power BI-Inhalten für ein Publikum. | Apps in Power BI |
| Org-App | Ein Fabric-Element, das Inhalte für die Verteilung und den Konsum innerhalb Ihrer Organisation verpackt. | Erste Schritte mit Organisations-Apps |
Prüfen Sie die Spalte „Typ“, um die Einträge App, Org-App und Workspace-App zu unterscheiden. Der folgende Screenshot hebt die Spalte mit einem grünen Feld hervor.
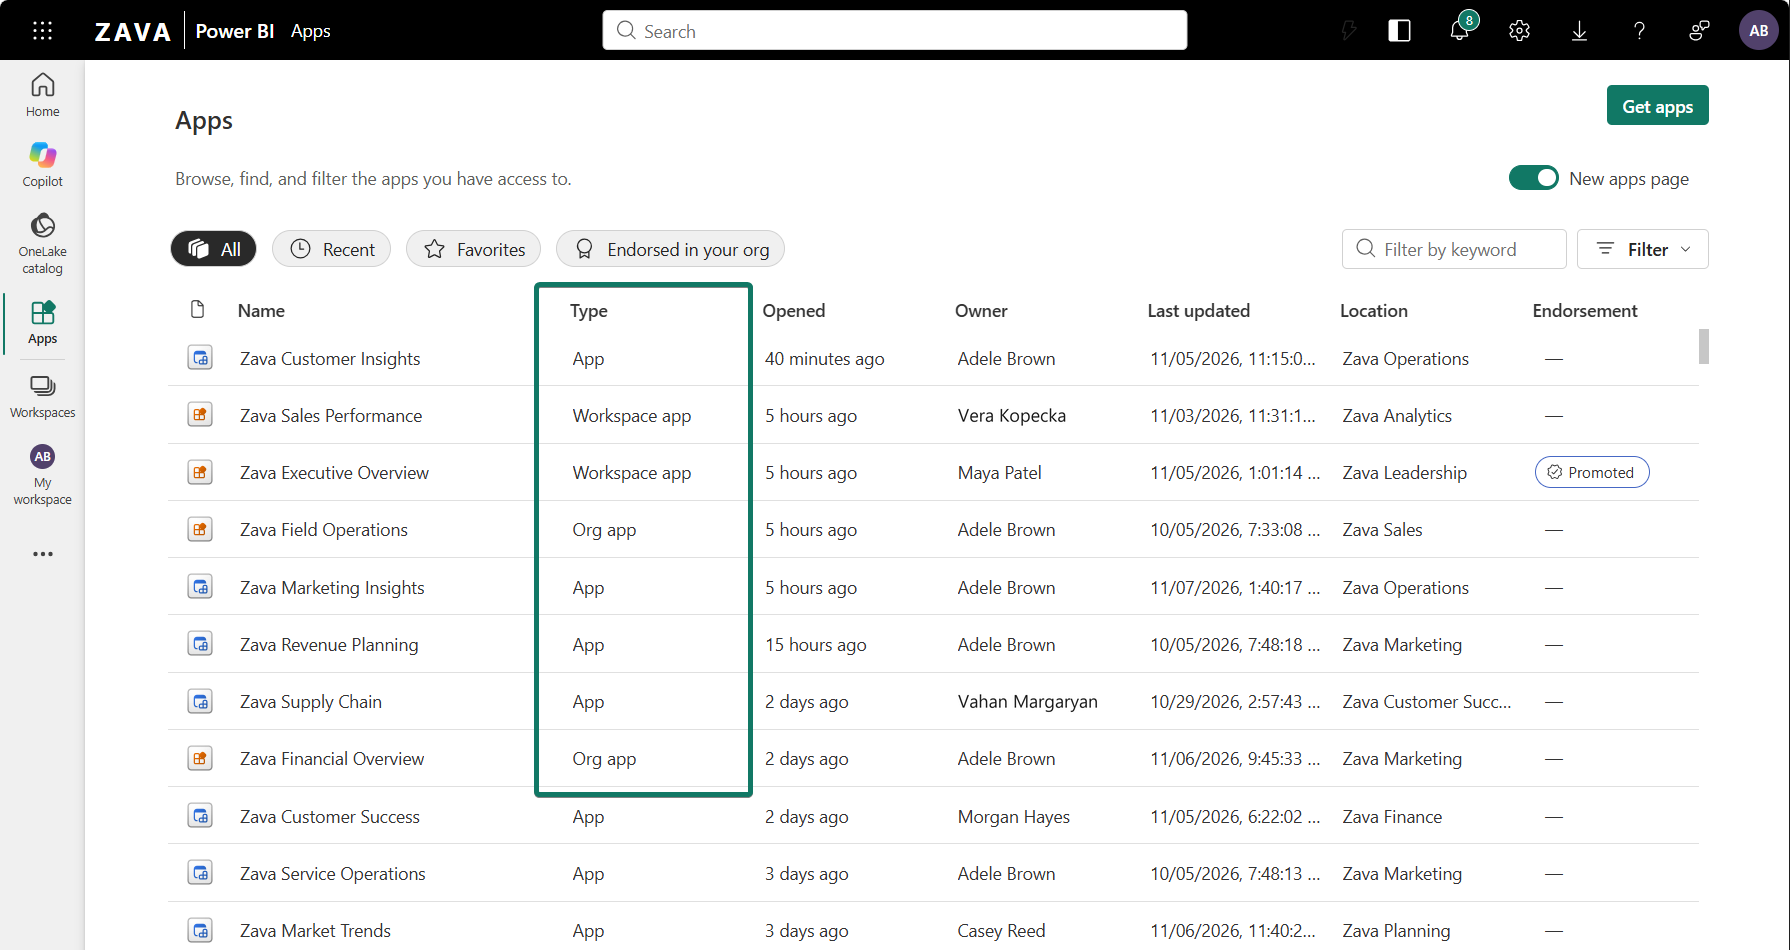
Zur Navigation und zum Auffinden von Apps siehe die neue Apps-Seite.
Eine Fabric-App über eine Organisations-App verteilen
Direktes Teilen ist nicht die einzige Möglichkeit, eine Fabric-App zu verteilen. Du kannst es auch in eine org-App einbinden. Verwenden Sie die Dokumentation der Org-App, um Inhaltsorganisation, Zielgruppen und Verteilung zu verstehen.
Behalten Sie bei der Wahl dieses Ansatzes die Zugriffsanforderungen der Fabric-App im Hinterkopf. Benutzer benötigen weiterhin die Berechtigungen, die für die Authentifizierungsmodi und Datenoperationen der App erforderlich sind. Weitere Informationen finden Sie unter "Erste Schritte mit Organisations-Apps".
Überlegungen und Einschränkungen
- Links und Benachrichtigungen: Kopieren Sie die URL der Adressleiste, um einen Service-seitigen Link zu teilen, oder senden Sie eine Benachrichtigung über Freigeben. Gehen Sie nicht davon aus, dass die Benachrichtigung die separate bereitgestellte App-URL enthält.
- Anwendungsauthentifizierung: Das Sharing-Erlebnis zeigt keine anwendungsauthentifizierten Quellelemente für Pro-User-Zuteilungen an. Überprüfen Sie die Quellberechtigungen der App-Identität und die Datenrichtlinien der App, falls eine Verbindung fehlschlägt.
- Delegierte Authentifizierung: Ein nicht freigegebenes verwandtes Element kann verhindern, dass eine Funktion funktioniert, selbst wenn die App geöffnet wird. Beheben Sie das Zugriffsproblem des Benutzers auf dieses Element, anstatt nur die App wiederholt zu teilen.
- Lakehouse-Zugriff: Für delegierten Zugriff auf ein Lakehouse über dessen SQL Analytics-Endpunkt gewährt App-Sharing Berechtigungen für den Endpunkt, aber keine Leseberechtigung für das übergeordnete Lakehouse. Als Workaround muss jemand mit Freigabeberechtigung für das übergeordnete Lakehouse die Leseberechtigung separat an App-Empfänger erteilen, die diese noch nicht besitzen.
- Rayfin-Versionen und bereitgestellte Konfiguration: Die Authentifizierungsstandards und unterstützten Konfigurationsoptionen können je nach CLI- und SDK-Version variieren. Bestehende Connector-Deklarationen werden nicht automatisch auf eine neuere Standardeinstellung migriert. Überprüfen Sie den im Einsatz befindlichen Authentifizierungsmodus, halten Sie Connector-Pakete mit der CLI abgestimmt und folgen Sie den versionsspezifischen Leitlinien in Connect Fabric Apps to Fabric data.
- Generiertes Code- und Variablenverhalten: Ein fehlgeschlagener promptgesteuerter Vorgang, inkonsistenter Output oder ein App-Laufzeitfehler beweisen für sich genommen kein Zugriffsproblem. Verwenden Sie eine wiederholbare Operation mit demselben angemeldeten Benutzer und prüfen Sie den tatsächlichen Authentifizierungs-, Autorisierungs- oder Laufzeitfehler, bevor Sie die Berechtigungen ändern. Breiteren Zugriff zu gewähren ist keine Lösung für nicht zusammenhängende generierte Code- oder Laufzeitfehler.
- Innerhalb und außerhalb des Dienstes: Testen Sie sowohl das dienstseitige Erlebnis als auch die separat bereitgestellte App, wenn Sie beide unterstützen. Anmeldung, Hosting, Redirect-Konfiguration und App-Code beeinflussen diese Benutzererfahrungen unabhängig von direkten Elementberechtigungen.
- Verwaltete Apps und begleitende Erlebnisse: Eine verwaltete Fabric-App kann Kindservices haben, einschließlich einer SQL-Datenbank in Fabric. Eine separate Frontend- oder Begleitanwendung kann von der jeweiligen verwalteten App abhängen, aber deren Bereitstellung, Hosting und Authentifizierung werden getrennt konfiguriert. Eine Änderung des Fabric-seitigen Zugriffs kann die Funktionalität einer Begleitanwendung beeinträchtigen, ohne die eigene Konfiguration dieser Anwendung zu verändern. Geh nicht davon aus, dass das Teilen einer Fabric-App jede Begleitfunktion verwaltet oder direkten Zugriff auf alle untergeordneten Elemente gewährt.
Für Diagnosen bei Anmeldung, Hosting und Bereitstellung siehe Fehlerbehebung bei Fabric-Apps.