Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
von Robert McMurray
Compatibility
| Version | Hinweise |
|---|---|
| IIS 8.0 | Ftp-Anmeldeversuchseinschränkungen wurden in IIS 8.0 eingeführt. |
| IIS 7.5 | FTP-Anmeldeversuchseinschränkungen wurden in IIS 7.0 oder IIS 7.5 nicht unterstützt. |
| IIS 7.0 |
Problem
Eine mögliche Sicherheitsanfälligkeit für einen Server ist ein Brute-Force-Kennwortangriff über den FTP-Dienst. Da die für FTP verwendeten Konten häufig physische Benutzerkonten auf dem Hostbetriebssystem sind, ist es theoretisch möglich, den administrativen Benutzernamen zu erraten, nachdem Sie den FTP-Servertyp bestimmt haben. Nachdem ein Kontoname entdeckt wurde, kann ein böswilliger Client eine Verbindung mit einem Server herstellen und einen Brute-Force-Angriff auf dieses Konto versuchen. (Beispiel: "Administrator" für Windows-Systeme oder "Root" für UNIX-Systeme.)
In IIS 7.5 hat der FTP-Dienst Erweiterbarkeits-APIs eingeführt, mit denen Entwickler benutzerdefinierte Authentifizierungsanbieter erstellen können, die nicht-Windows-Konten zugriff auf FTP ermöglichen. Dadurch wird der Angriffsbereich für den FTP-Dienst erheblich reduziert, da diese FTP-Konten keine gültigen Windows-Konten sind und daher keinen Zugriff auf Ressourcen außerhalb des FTP-Diensts haben. Mithilfe der FTP-Authentifizierungserweiterungsfeatures in IIS 7.5 hat Microsoft Administratoren die Möglichkeit bereitgestellt, Brute-Force-Angriffe für Nicht-Windows-Konten durch Erstellen eines benutzerdefinierten Authentifizierungsanbieters zu reduzieren. Diese Informationen sind im folgenden Artikel dokumentiert:
Lösung
In IIS 8.0 für Windows Server 2012 hat Microsoft ein integriertes Netzwerksicherheitsfeature hinzugefügt, das diese Funktionalität für alle Anmeldungen bereitstellt, ohne dass ein benutzerdefinierter Authentifizierungsanbieter erstellt werden muss. In dieser exemplarischen Vorgehensweise werden die Schritte untersucht, die erforderlich sind, um FTP-Anmeldeeinschränkungen zu aktivieren, um Brute-Force-Angriffe auf Ihrem Server zu verhindern.
Schrittweise Anleitungen
Prerequisites:
- Windows Server 2012-Computer mit IIS 8.0 und dem BEREITS installierten FTP-Dienst.
Problemumgehungen für bekannte Fehler:
Derzeit gibt es keine bekannten Fehler für dieses Feature.
Konfigurieren von FTP zum Verhindern von Brute-Force-Angriffen
Der FTP-Dienst kann so konfiguriert werden, dass der Zugriff auf den FTP-Dienst aufgrund der Häufigkeit verweigert wird, die ein FTP-Client innerhalb eines vom Benutzer angegebenen Zeitraums nicht authentifiziert. Sobald die Anzahl der fehlgeschlagenen Anmeldeversuche erreicht wurde, schließt der Server die FTP-Verbindung zwangsweise, und die IP-Adresse des FTP-Clients wird für die Dauer der Zeitüberschreitung am Zugang zum FTP-Dienst gehindert.
Führen Sie die folgenden Schritte aus, um den FTP-Dienst so zu konfigurieren, dass böswilligen Benutzern der Zugriff auf Ihren FTP-Dienst verweigert wird:
- Melden Sie sich als Administrator auf Ihrem Windows Server 2012-Computer an.
- Öffnen Sie den Internetinformationsdienste-Manager (IIS).
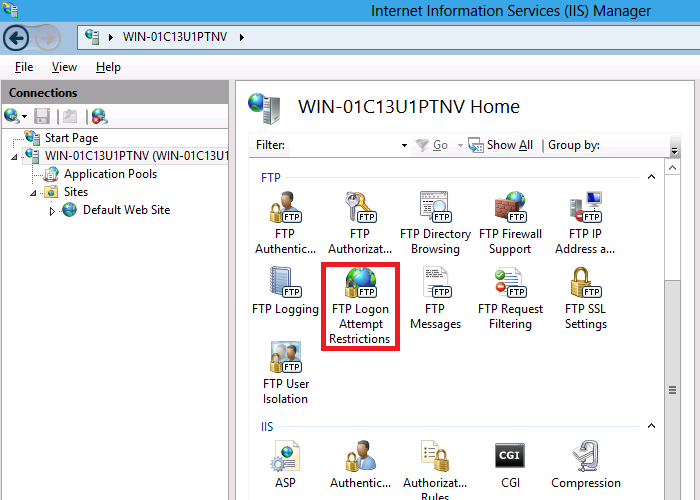
- Markieren Sie den Servernamen im Bereich "Verbindungen ", und doppelklicken Sie dann in der Liste der Features auf "FTP-Anmeldeversuchseinschränkungen ".
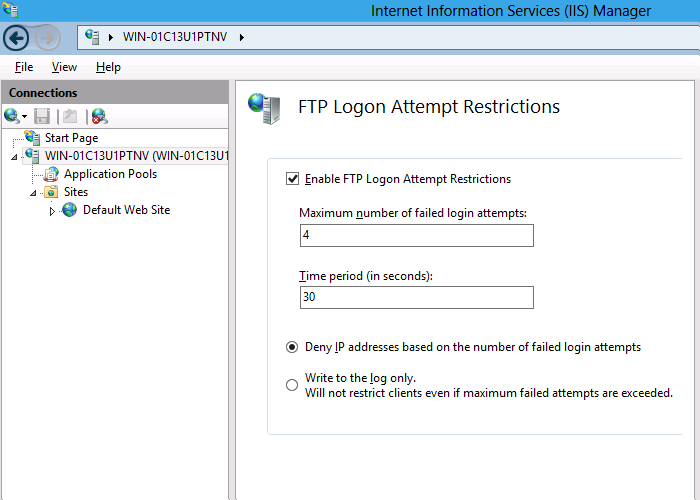
- Aktivieren Sie das Kontrollkästchen " FTP-Anmeldeversuchseinschränkungen aktivieren", und geben Sie die Anzahl der fehlgeschlagenen Anmeldeversuche und den Zeitraum an, mit dem der FTP-Dienst bestimmt, ob der Zugriff für FTP-Clients blockiert werden soll.
- Klicken Sie auf Anwenden.

Die Option "Nur in das Protokoll schreiben" blockiert keine Anmeldeversuche. Stattdessen wird protokolliert, ob die Bedingung erfüllt wurde. Der IT-Administrator kann dann verschiedene Konfigurationsparameter ausprobieren, um auszuwerten, wie sich die Einstellungen auf ihre Benutzer auswirken, bevor sie erzwungen werden.
Zusammenfassung
In dieser exemplarischen Vorgehensweise haben Sie die Konfiguration des FTP-Diensts untersucht, um böswillige Clients daran zu hindern, Ihren FTP-Server zu attackieren, indem Sie das neue Feature "FTP-Anmeldeversuchseinschränkungen" in Windows Server 2012 konfigurieren.
Beachten Sie, dass es sich bei den FTP-Anmeldeversuchseinschränkungen um Einstellungen auf Serverebene handelt; Sie können keine separaten Anmeldeeinschränkungen pro Website festlegen. Da Angreifer versuchen, Zugriff auf Ihren Server und nicht auf einen einzelnen Standort zu erhalten, blockiert der FTP-Dienst den Zugriff für böswillige Benutzer auf Serverebene.