Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Microsoft ist transparent in Bezug auf die spezifischen Richtlinien, Betriebspraktiken und Technologien, die Ihnen helfen, den Datenschutz, die Sicherheit und die Compliance Ihrer Daten in Microsoft 365-Backup sicherzustellen.
Microsoft respektiert den Datenschutz und das Eigentum an den von Ihnen verwendeten Daten.
Keine der Daten Ihrer Organisation werden von Microsoft verwendet oder übertragen, um KI-Modelle, große Sprachmodelle oder andere Modelle zu trainieren.
Ihre Daten verbleiben sicher im Mandanten Ihrer Organisation.
Datenschutz
Datenschutz ist in allen Microsoft 365-Backup-Funktionen integriert. Microsoft 365 Backup-Dienste entsprechen den Microsoft-Datenschutzbestimmungen und befolgen die Einhaltung der Datenschutz-Grundverordnung und der Microsoft EU-Datengrenze durch Microsoft.
Microsoft 365-Backup erbt ggf. die Datenschutzfeatures und -einstellungen von Microsoft 365 und SharePoint.
Einhaltung der DSGVO
Microsoft 365-Backup unterstützt die Einhaltung der Anforderungen der Datenschutz-Grundverordnung (DSGVO) mit folgenden Ausnahmen:
DSGVO-Workflows können nicht direkt auf alle Daten in Microsoft 365-Backup ausgeführt werden.
GDPR Data Service Request (DSR) Datenlöschaktionen, die auf dem Mandanten ausgeführt werden, löschen keine Daten in den Sicherungen. Diese Aktionen müssen nach einer Wiederherstellung der Sicherung erneut ausgeführt werden, um sicherzustellen, dass der ursprüngliche Antrag einer betroffenen Person berücksichtigt wird.
Betroffenenrechte im Zusammenhang mit der Ermittlung von Daten mithilfe von eDiscovery sind für Exchange Online-, OneDrive- oder SharePoint-Sicherungen nicht möglich.
eDiscovery
Daten in den Exchange Online-Sicherungen können nicht über vorhandene eDiscovery-Tools eDiscovery ermittelt werden.
Daten im OneDrive-Konto und auf SharePoint-Websitesicherungen, die derzeit nicht Teil Ihrer aktuellen Liveversion sind Daten in Ihrem Mandanten sind nicht eDiscoverbar. Eine eDiscovery-Suche erkennt keine Daten, die ausschließlich in den OneDrive- oder SharePoint-Sicherungen vorhanden sind.
Aufbewahrungsrichtlinien
Aufbewahrungs- und Löschrichtlinien fließen nicht in die Backups ein. Dies bedeutet, dass das Fenster für die Wiederherstellung von Sicherungen ausschließlich durch die Sicherungsrichtlinie geregelt wird. Sie können dieses Wiederherstellungsfenster für die Richtlinie konfigurieren, sodass es standardmäßig auf ein Jahr festgelegt ist. Sobald Daten aus den Sicherungen wiederhergestellt wurden, unterliegen diese jetzt aktiven Daten den geltenden Aufbewahrungs- oder Löschrichtlinien.
Vertraulichkeitsbezeichnungen
Bei der Wiederherstellung von Daten (z. B. Websites oder Postfachelemente) werden die Vertraulichkeitsbezeichnungen der Daten auf den Zustand dieses geschützten Elements zum vorherigen Zeitpunkt zurückgesetzt. Das heißt, der Zustand der Bezeichnung zu dem Zeitpunkt, ab dem der Inhalt wiederhergestellt wird; Mit anderen Worten, der Zustand kehrt zum vorherigen Zeitpunkt zurück.
Datenaufbewahrung
Die Datenresidenz bezieht sich auf den geografischen Standort, an dem ruhende Daten gespeichert werden. Die Art und Weise, wie Daten in Microsoft 365-Backup übertragen und gespeichert werden, ist im Nachtrag zum Datenschutz für Microsoft-Produkte und -Dienste definiert.
Alle Daten in Microsoft 365-Backup werden für jeden einzelnen Dienst im Kundenmandanten gespeichert und folgen den Microsoft 365-Standardrichtlinien für die Datenspeicherung nach verfügbarer Geografie. Die zu Abrechnungszwecken verwendeten Metadaten werden an Azure gesendet und umfassen: entitlement_id, event_id, usage_date_time, metered_resource_id, Menge, resourceUri, location, tags.isinternaltenant, tags.protectionunitid, tags.servicetype, tags.tenants, tags.applications und azure_cloud.
Überwachungsprotokolle
Microsoft Purview-Überwachungslösungen bieten eine integrierte Lösung, die Organisationen dabei unterstützt, effektiv auf Sicherheitsereignisse, forensische Untersuchungen, interne Untersuchungen und Complianceverpflichtungen zu reagieren. Sie können nach Überwachungsereignissen für Sicherungsaktivitäten suchen, z. B. Erstellen einer Richtlinie oder Wiederherstellen mit PowerShell oder Microsoft Purview-Überwachung.
Aktivitätsprotokolle
Microsoft 365-Sicherungsaktivitätsprotokolle bieten eine produktinterne Ansicht der Sicherungsrichtlinie und der Wiederherstellungsvorgänge. Verwenden Sie Aktivitätsprotokolle für die Betriebsüberwachung und Problembehandlung. Verwenden Sie für Complianceuntersuchungen, für die der Microsoft 365-Überwachungsdatensatz erforderlich ist, weiterhin Microsoft Purview-Überwachung.
Aktivitätsprotokolle umfassen das Erstellen, Aktivieren, Ändern, Pausieren, Umbenennen, Löschen, dynamische Regelaktivität (Erstellen, Ändern oder Löschen), abschließendes Offboarding auf Produktebene, Offboarding von Schutzeinheiten und Erstellen und Abschließen von Wiederherstellungsaufgaben. Schreibgeschützte Vorgänge wie das Anzeigen von Richtlinien oder das Auflisten von Wiederherstellungspunkten sind nicht enthalten.
Aktivitätsprotokolle öffnen
Gehen Sie zum Microsoft 365 Admin Center.
Öffnen Sie Microsoft 365-Backup.
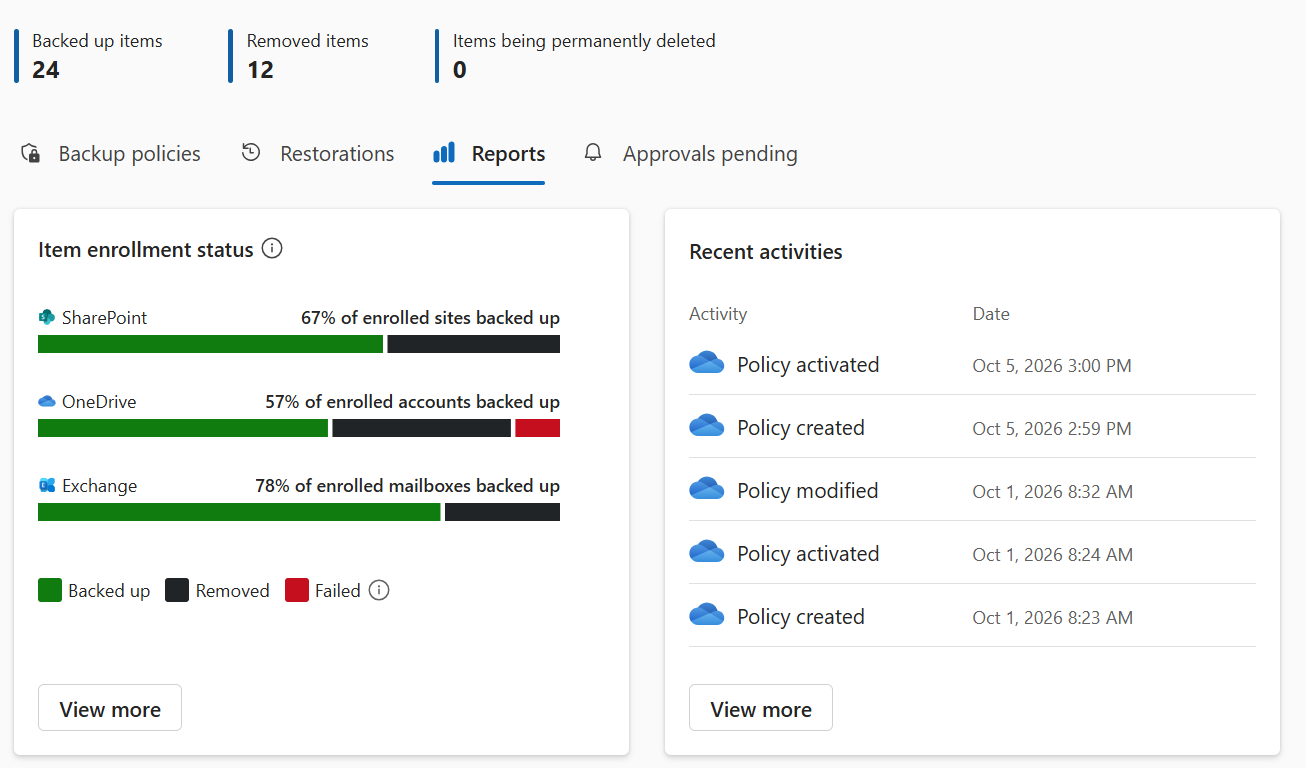
Klicken Sie auf die Registerkarte "Berichte ".
Klicken Sie auf der Karte "Letzte Aktivitäten " auf "Mehr anzeigen ", um die Seite "Aktivitätsprotokolle " zu öffnen.
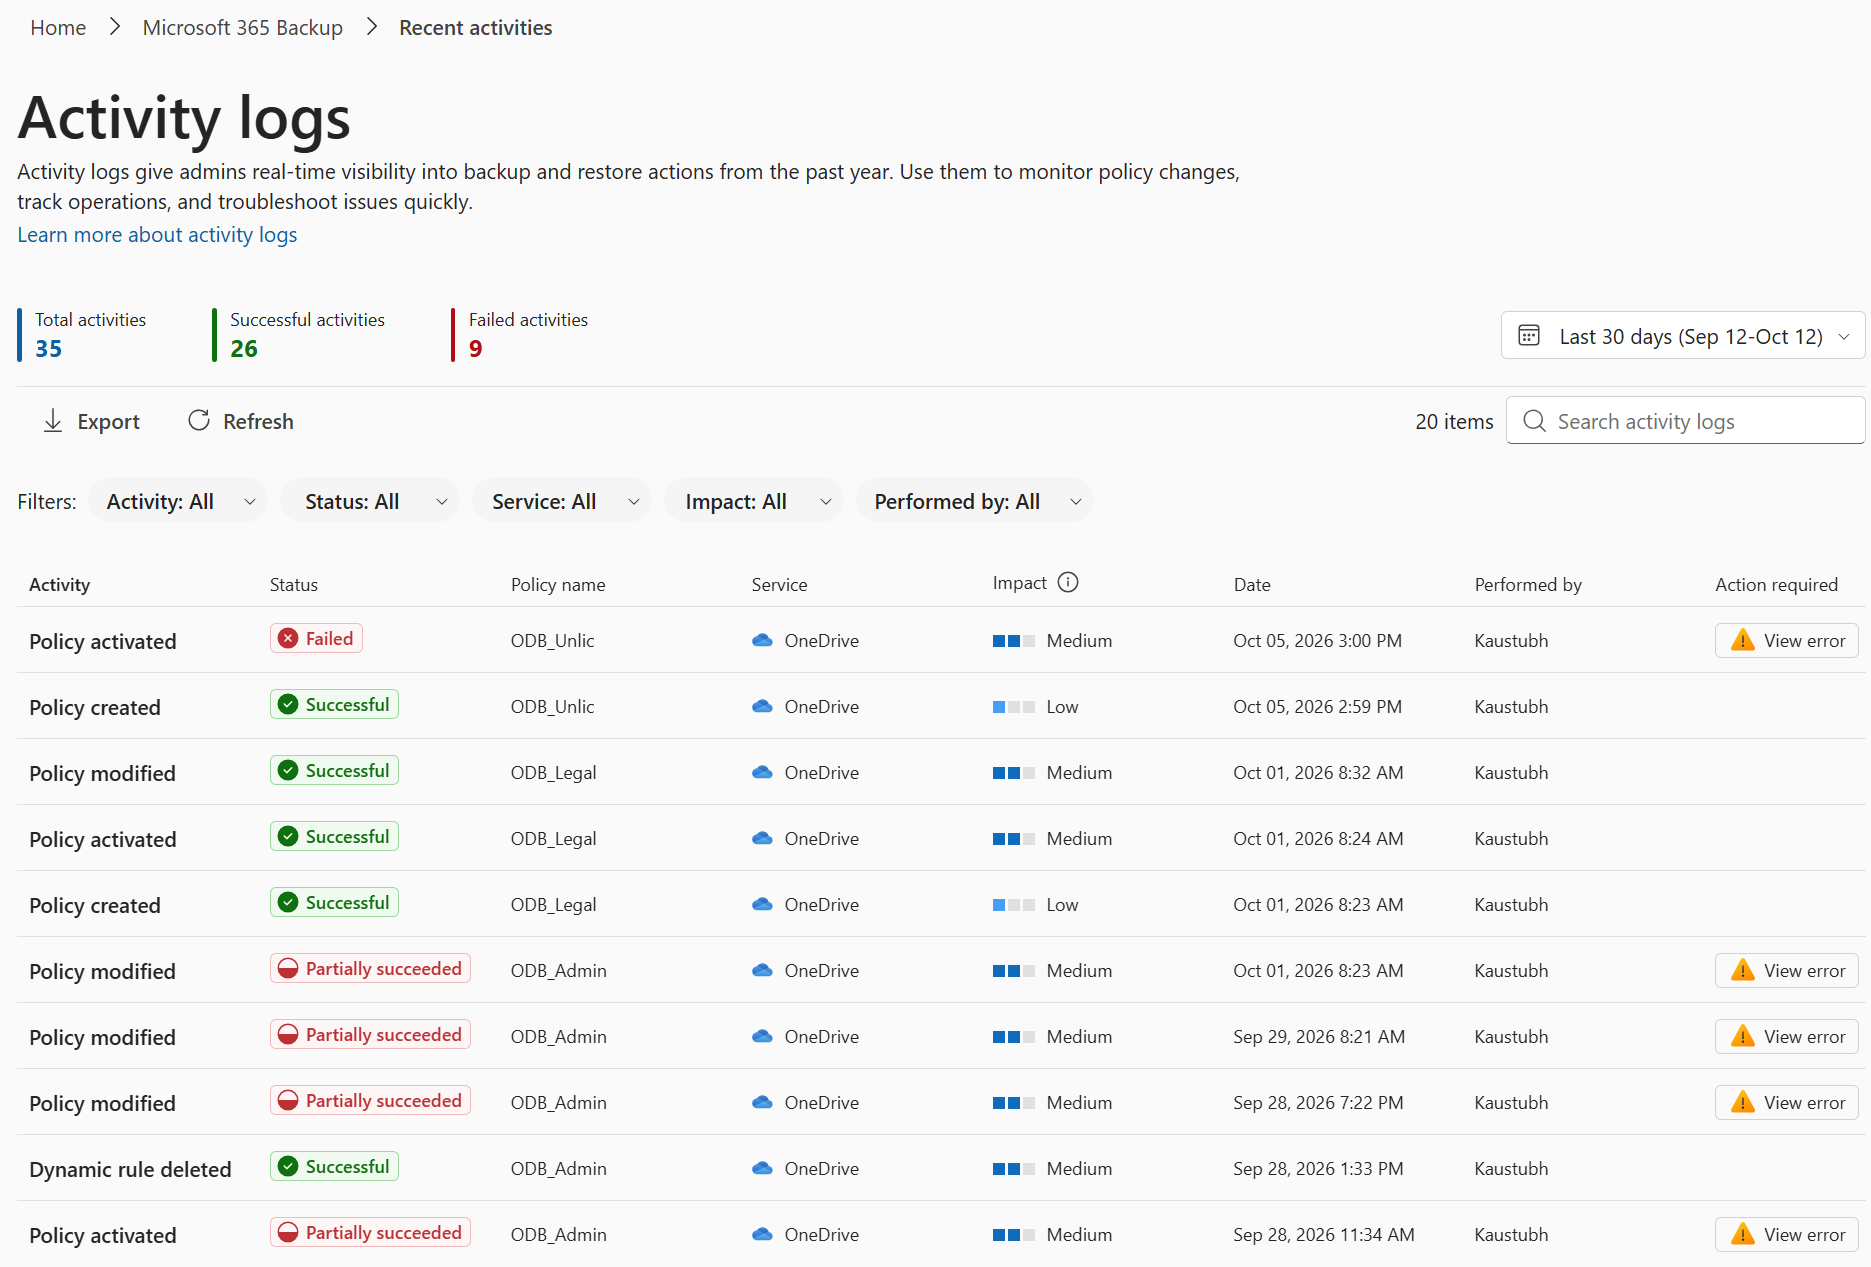
Auf der Seite werden die Gesamtanzahl der erfolgreichen und fehlgeschlagenen Aktivitäten angezeigt. Jede Aktivität umfasst ihren Status, Dienst, Auswirkung, Datum und die Administrator- oder Systemidentität, der bzw. die sie ausgeführt hat. Richtlinien- und Wiederherstellungsdetails werden angezeigt, wenn sie für die Aktivität gelten.
Suchen und Exportieren von Aktivitäten
Verwenden Sie die Datumsauswahl, um den Zeitraum auszuwählen, den Sie überprüfen möchten.
Filtern nach Aktivität, Status, Dienst, Auswirkung oder Durchgeführt von.
Die Statusoptionen können "Erfolgreich", "Fehlgeschlagen" oder "Teilweise erfolgreich" sein.
Dienstoptionen können SharePoint, Exchange oder OneDrive sein.
Auswirkungsoptionen können sein
Hoch: Aktivitäten, die Sicherungen unterbrechen (z. B. Anhalten oder Löschen von Sicherungen, teilweises oder vollständiges Offboarding) oder groß angelegte Wiederherstellungen auslösen (CSV-basierte Wiederherstellungen).
Mittel: Aktivitäten, die sich auf Sicherungen oder Wiederherstellungen auswirken und Aufmerksamkeit erfordern (z. B. Aktivierung oder Änderung von Richtlinien, Erstellung oder Löschung dynamischer Regeln usw.).
Niedrig: Aktivitäten mit geringen oder keinen Auswirkungen auf Backups oder Wiederherstellungen (z. B. Richtlinienumbenennung, Richtlinienerstellung usw.).
Verwenden Sie die Freitextsuche, um Aktivitäten anhand unterstützter Aktivitätsprotokollwerte zu suchen.
Klicken Sie auf Exportieren , um das aktuelle gefilterte oder gesuchte Ergebnis als CSV-Datei herunterzuladen.
Aktivitätsprotokolle werden 365 Tage lang aufbewahrt. Der Aufbewahrungszeitraum kann nicht konfiguriert werden. Das System kann bis zu 1 Million Aktivitäten über alle unterstützten Dienste hinweg unterstützen.
Erforderliche Rollen
Globale Administratoren und Microsoft 365-Backup-Administratoren können Aktivitäten für SharePoint, OneDrive und Exchange anzeigen.
SharePoint-Administratoren können Aktivitäten für SharePoint und OneDrive anzeigen.
Exchange-Administratoren können Aktivitäten für Exchange anzeigen.
Sicherheit
Microsoft 365-Backup funktioniert mit Microsoft 365 und ist in Microsoft 365 integriert. Das bedeutet, dass die Microsoft 365-Sicherheitsfunktionen wie Identitäts- und App-Verwaltung für Microsoft 365-Backup gelten. Das BYOK-Feature (Bring-Your-Own-Key) ist nahtlos in Microsoft 365-Backup integriert, um die Datensicherheit zu verbessern.
Compliance
Microsoft bietet eine umfassende Reihe von Compliance-Angeboten , die Ihre Organisation dabei unterstützen, nationale, regionale und branchenspezifische Anforderungen in Bezug auf die Erfassung und Verwendung von Daten zu erfüllen.
Microsoft 365-Backup ist ein Microsoft 365-Dienst, der auf derselben zugrunde liegenden Infrastruktur basiert und denselben Compliancestandards folgt. Microsoft 365-Backup wird durch einige oder alle Standards (z. B. ISO und SCO) und Zertifizierungen abgedeckt, die im Service Trust Portal aufgeführt sind.
Microsoft 365-Backup unterstützt direkt die Bestimmungen des Digital Operational Resilience Act (DORA) zur Geschäftskontinuität und -wiederherstellung und verbessert die allgemeine betriebliche Resilienz Ihres Unternehmens, indem es regulierten Unternehmen ermöglicht, einen robusten Betrieb zu entwickeln und sich schnell von Unterbrechungen zu erholen.
Wichtig
Da Compliance-Tooling-Aktionen Primärdaten zerstören können, isolieren wir administrativ diese zerstörerischen Aktionen davor, automatisch zu gesicherten Daten zu gelangen. Mit anderen Worten : Complianceaktionen, die Ihre primären Daten automatisch löschen, löschen nicht automatisch Daten aus Ihren Sicherungen.
Der Hauptzweck des Sicherungs- und Wiederherstellungsdiensts besteht darin, Ihnen eine Möglichkeit zur Wiederherstellung nach allgemeinen Datenlösch-, Überschreib- oder Verschlüsselungsereignissen zu bieten.
Complianceressourcen
Microsoft bietet eine umfassende Reihe von Compliance-Angeboten , die Ihre Organisation dabei unterstützen, nationale, regionale und branchenspezifische Anforderungen in Bezug auf die Erfassung und Verwendung von Daten zu erfüllen.
Microsoft 365-Backup fällt auch unter die Microsoft-Produktbedingungen und den Datenschutzvertrag (DPA). Weitere Informationen finden Sie im Microsoft Trust Center.
Ausführlichere Informationen finden Sie in den folgenden Ressourcen:
Microsoft 365 - Schnelle Aufgaben für die ersten Schritte mit der Compliance in Microsoft Purview
Microsoft Copilot - Daten, Datenschutz und Sicherheit für Microsoft Copilot
Microsoft SharePoint - Planen von Complianceanforderungen für SharePoint und OneDrive
Microsoft Graph - Verwenden der Microsoft Graph-Compliance- und Datenschutz-APIs
Microsoft Entra ID - Microsoft Entra Security Baseline für Microsoft Entra ID
Azure - Azure-, Dynamics 365-, Microsoft 365- und Power Platform-Complianceangebote