Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Tipp
Empfohlen: Beginnen Sie mit Work IQ Dev Tools für unterstützte Pro-Code-, deklarative Agent- und Plug-In-Szenarien. Siehe WIQD-Schnellstart. Toolkitbasierte Anweisungen bleiben für vorhandene Projekte und Workflows verfügbar, die sie erfordern. Überprüfen Sie die Unterstützung der Funktionen und der Zielerfahrung , bevor Sie ein Tool auswählen: WIQD ist nicht für benutzerdefinierte Engine-Agenten vorgesehen.
In diesem Handbuch erfahren Sie, wie Sie Ihren Dienst mit einem deklarativen Agent für Microsoft 365 Copilot integrieren, indem Sie das Microsoft 365 Agents Toolkit verwenden, um ein MCP-Plug-In hinzuzufügen, das den Agent mit Ihrem Server verbindet. Mit diesen Schritten ermöglichen Sie Geschäftsbenutzern den KI-gestützten Zugriff auf Ihre MCP-exponierten Dienste.
Diese exemplarische Vorgehensweise erstellt einen deklarativen Agent mit einem MCP-Plug-In. Das Plug-in-Manifest verbindet den Agenten mit einem Remote-MCP-Server. Der ausgeführte Server wird nicht verpackt oder gehostet.
In dieser exemplarischen Vorgehensweise wird der Aktionspfad des deklarativen Agents behandelt. Informationen zum Verbinden eines Servers auf Plugin-Paketebene finden Sie unter Konfigurieren von Remote-MCP-Servern im App-Manifest. Informationen zum Zusammenhang zwischen den beiden Manifestmodellen finden Sie unter Plugins und deklarative Agentaktionen. Verwenden Sie die Route, die von Ihrer Zielerfahrung unterstützt wird.
In dieser exemplarischen Vorgehensweise wird der MCP-Server auf GitHub als Beispiel verwendet. Der GitHub-MCP-Server ist ein von GitHub bereitgestellter und gewarteter Remote-MCP-Server, der Tools für die Arbeit mit Repositorys, Issues, Pull Requests und anderen GitHub-Features bereitstellt. Sie verwenden es hier, um einen Agenten zu erstellen, der GitHub-Repositorys und Benutzer über Eingabeaufforderungen in natürlicher Sprache durchsuchen kann. Sie können die gleichen Schritte auf Ihrem eigenen MCP-Server ausführen.
Erstellen und testen Sie die Funktion in vier Schritten: Erstellen Sie einen OAuth-Client für die Authentifizierung, erstellen Sie den Agenten, stellen Sie ihn für die Entwicklung bereit und laden Sie ihn quer herunter und verwenden Sie den Agenten.
Voraussetzungen
Stellen Sie zunächst sicher, dass die folgenden Voraussetzungen erfüllt sind:
- Anforderungen unter Anforderungen für Copilot-Erweiterungsoptionen
- Visual Studio Code
- Microsoft 365 Agents Toolkit Version 6.12.0 oder höher
Zum Abschließen des GitHub-Beispiels in dieser exemplarischen Vorgehensweise benötigen Sie auch ein GitHub-Konto. Es ist kein GitHub-Konto erforderlich, um ein Plug-In von Ihrem eigenen MCP-Server aus zu erstellen.
Schritt 1: Erstellen eines OAuth-Clients für die Authentifizierung
Der GitHub MCP-Server erfordert, dass sich jeder Benutzer anmeldet, bevor Daten zurückgegeben werden, daher benötigt das Plug-In einen OAuth-Client. Verwenden Sie in diesem Leitfaden OAuth (mit statischer Registrierung). Wenn Sie den Agent erstellen und diesen Authentifizierungstyp auswählen, werden Sie sofort vom Agents-Toolkit zur Eingabe dieser Werte aufgefordert. Erstellen Sie also zuerst den Client. Copilot verwendet dann die Registrierung, um jedes Mal, wenn der Agent den MCP-Server aufruft, ein Zugriffstoken im Namen des angemeldeten Benutzers abzurufen.
Tipp
Wenn Ihr MCP-Server die dynamische OAuth 2.0-Clientregistrierung (Dynamic Client Registration, DCR) unterstützt, können Sie diesen Abschnitt überspringen. Wählen Sie beim Erstellen des Agents OAuth (mit dynamischer Registrierung) als Authentifizierungstyp aus. Der MCP-Server registriert einen Client zur Laufzeit, sodass keine Client-ID oder kein Geheimnis erforderlich ist. Agents Toolkit schreibt die Registrierung für Sie in das Plug-In-Manifest.
So erstellen Sie einen OAuth-Client:
Wechseln Sie https://github.com/settings/developers zu in Ihrem Browser. Wählen Sie OAuth Apps>Neue OAuth-App aus.
Fügen Sie einen Namen und eine Homepage-URL für Ihre App hinzu und legen Sie sie als Autorisierungsrückruf-URL fest
https://teams.microsoft.com/api/platform/v1.0/oAuthRedirect. Wählen Sie Anwendung registrieren aus.Nachdem die App erstellt wurde, wählen Sie "Neuen geheimen Clientschlüssel generieren" aus. Kopieren Sie den geheimen Schlüssel und die Client-ID, die beim Erstellen des Agents eingegeben werden sollen.
Hinweis
Diese Schritte gelten nur für GitHub. Erstellen Sie für Ihren eigenen MCP-Server einen OAuth-Client mit dem Identitätsanbieter, den Ihr Server verwendet, und legen Sie ihn als Umleitungs-URL (Rückruf) fest.https://teams.microsoft.com/api/platform/v1.0/oAuthRedirect Wenn Sie den Agent erstellen und OAuth (mit statischer Registrierung) auswählen, werden Sie vom Agents-Toolkit zur Eingabe der Client-ID, des geheimen Clientschlüssels und optionaler Bereiche aufgefordert. Wenn Ihr MCP-Server die dynamische Clientregistrierung (Dynamic Client Registration, DCR) unterstützt, können Sie stattdessen OAuth (mit dynamischer Registrierung) auswählen, und der MCP-Server registriert einen Client zur Laufzeit – ohne manuelle Clienterstellung, Client-ID oder Geheimnis erforderlich. Wenn Ihr MCP-Server Microsoft Entra Single Sign-On (SSO) anstelle von OAuth verwendet, wählen Sie Entra SSO aus. Das Agents Toolkit fordert Sie stattdessen zur Eingabe der Microsoft Entra-App-Client-ID auf. In jedem Fall aktualisiert Agents Toolkit das Plug-In-Manifest für Sie. Weitere Informationen zu jeder Option finden Sie unter Konfigurieren der Authentifizierung für MCP- und API-Plug-Ins in Agents.
Schritt 2: Erstellen des Agents
So erstellen Sie den Agent:
Öffnen Sie Visual Studio Code, und wählen Sie das Symbol "Microsoft 365 Agents Toolkit " in der Aktivitätsleiste aus.
Wählen Sie im Aufgabenbereich Agents-Toolkit die Option "Neue Agentin/App erstellen " aus.
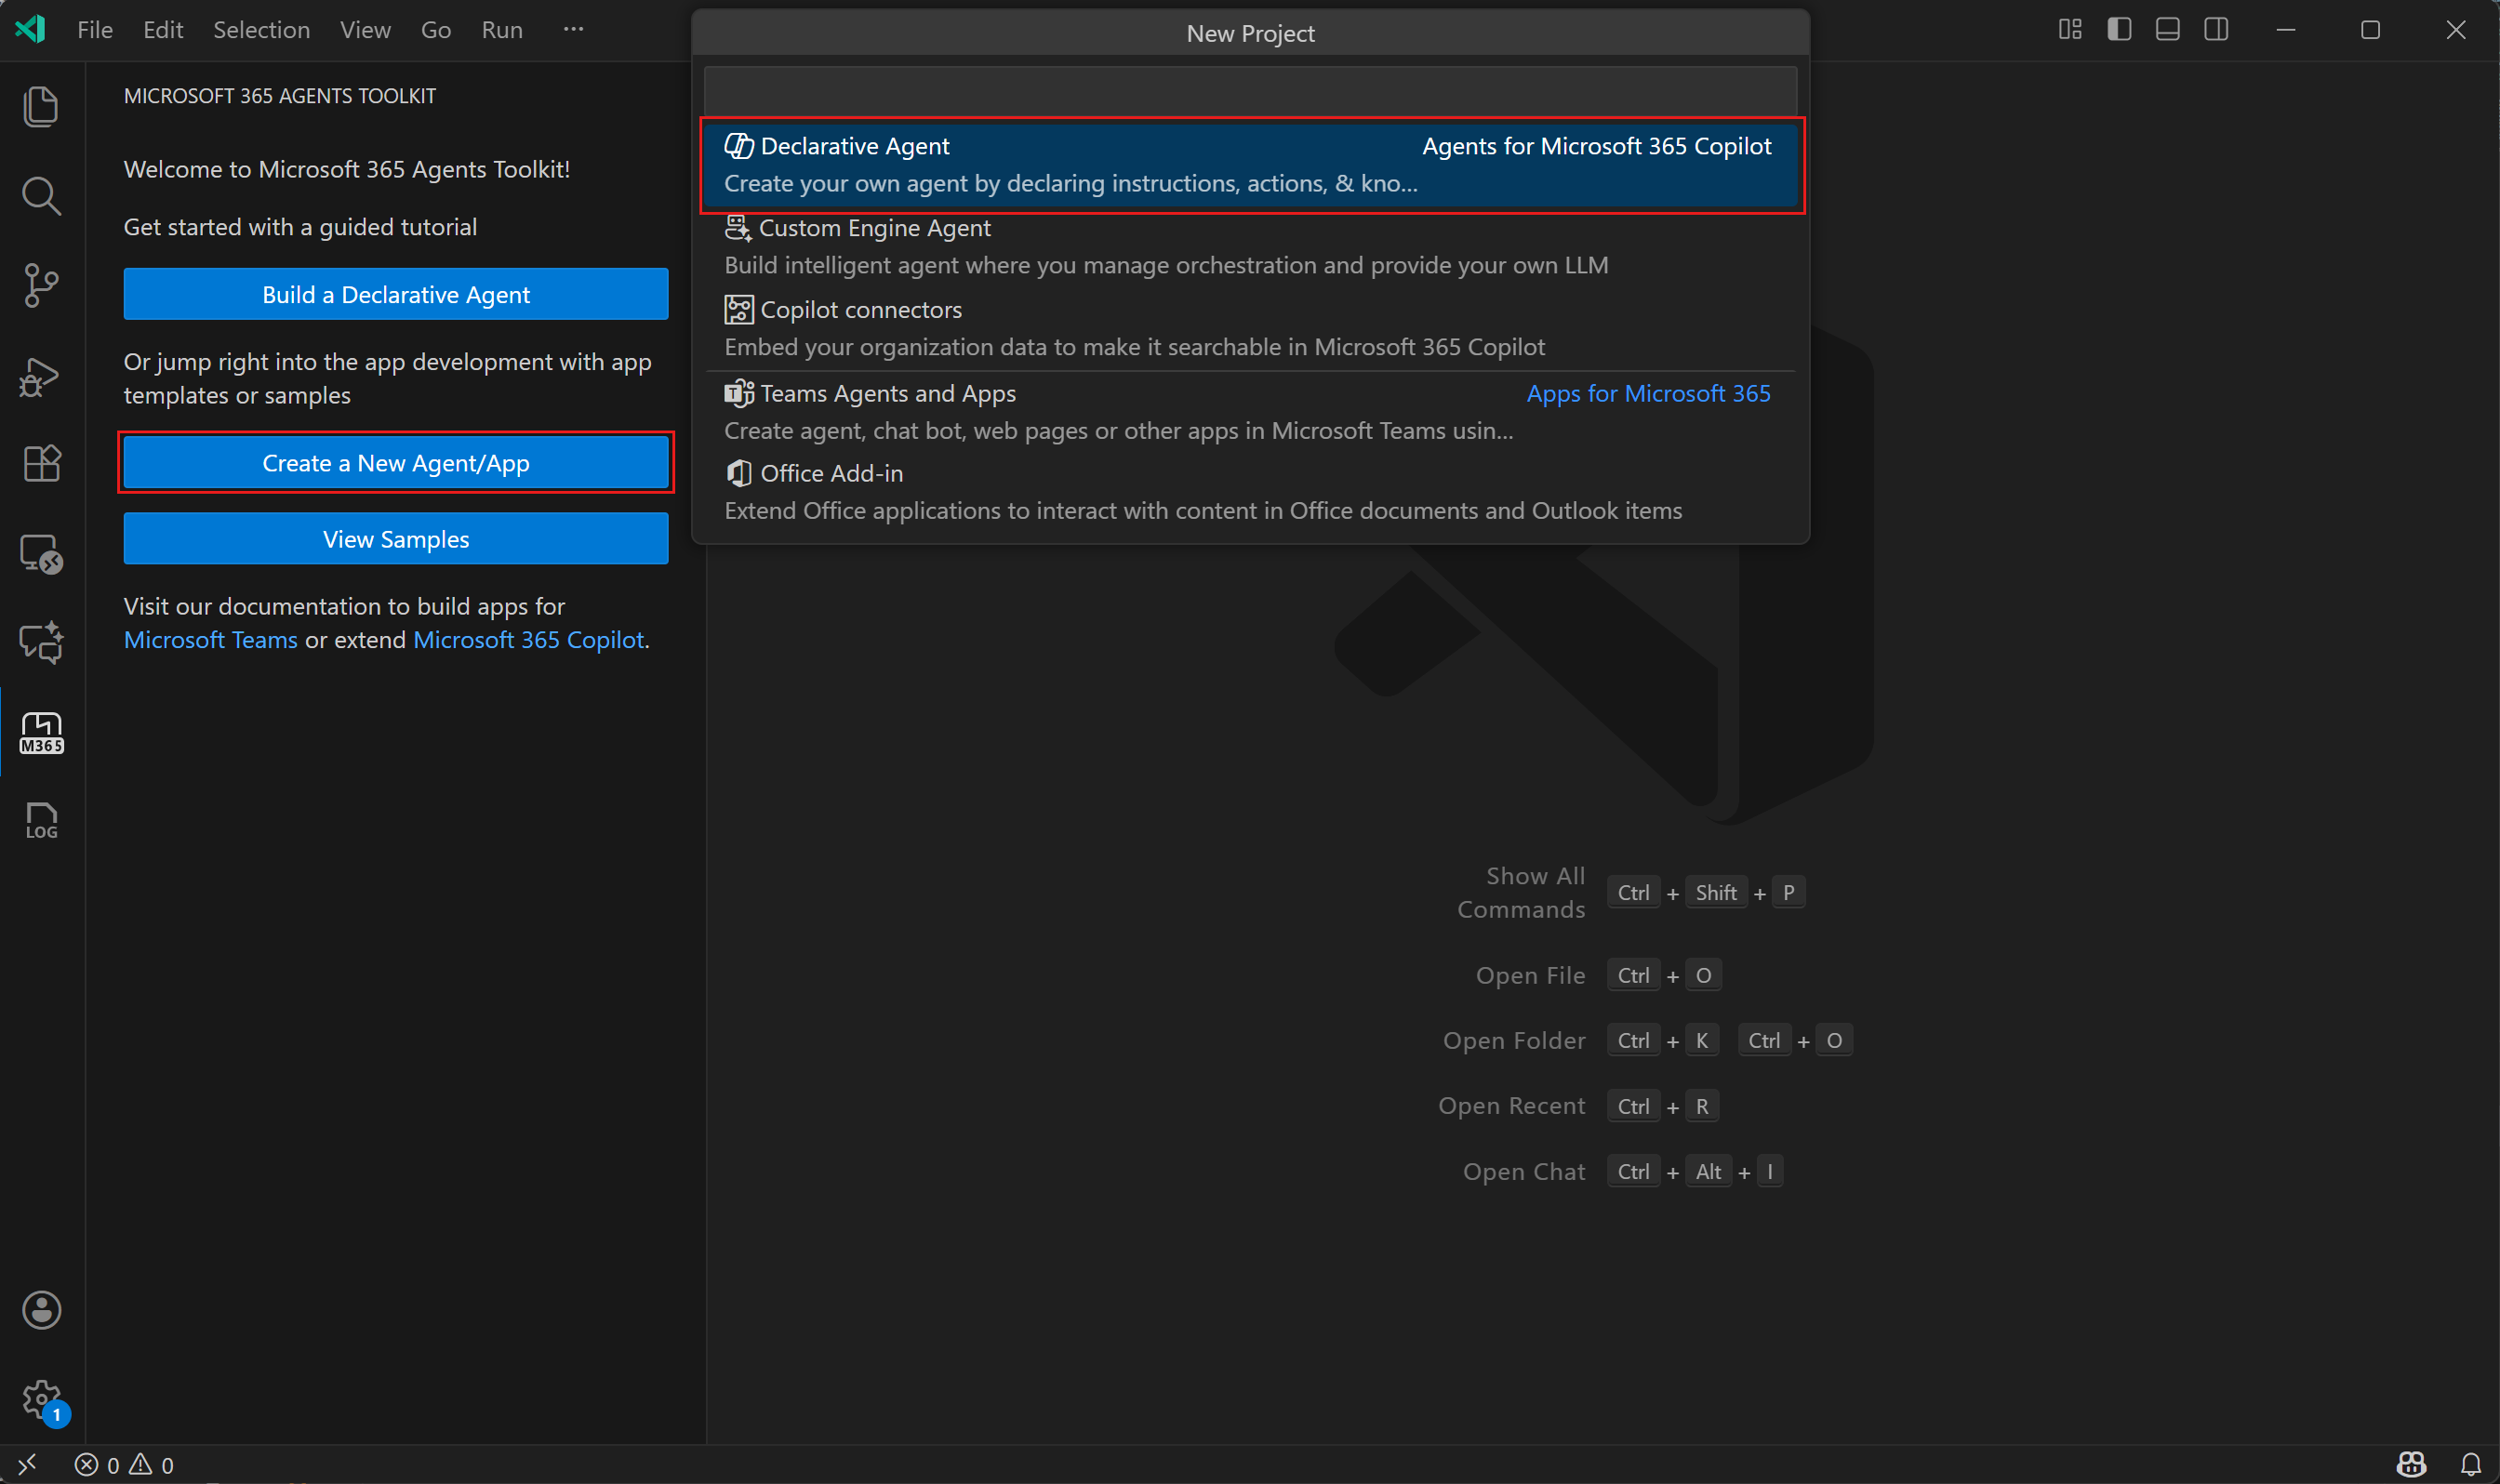
Wählen Sie Deklarativer Agent aus.
Wählen Sie Aktion hinzufügen und dann Mit einem MCP-Server starten aus.
Geben Sie die URL
https://api.githubcopilot.com/mcp/des GitHub MCP-Servers ein.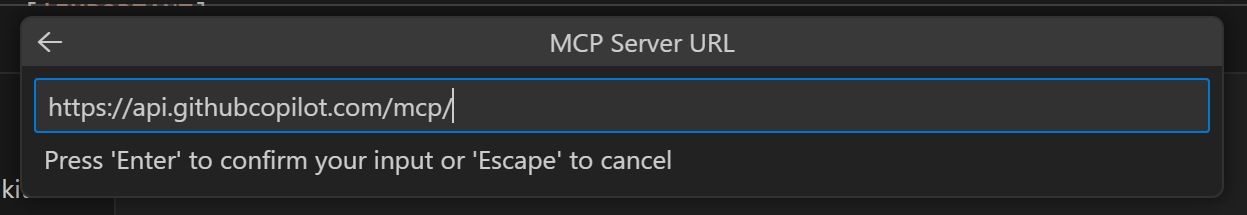
Wählen Sie den Authentifizierungstyp aus. Wählen Sie für diese Übung OAuth (mit statischer Registrierung) aus.
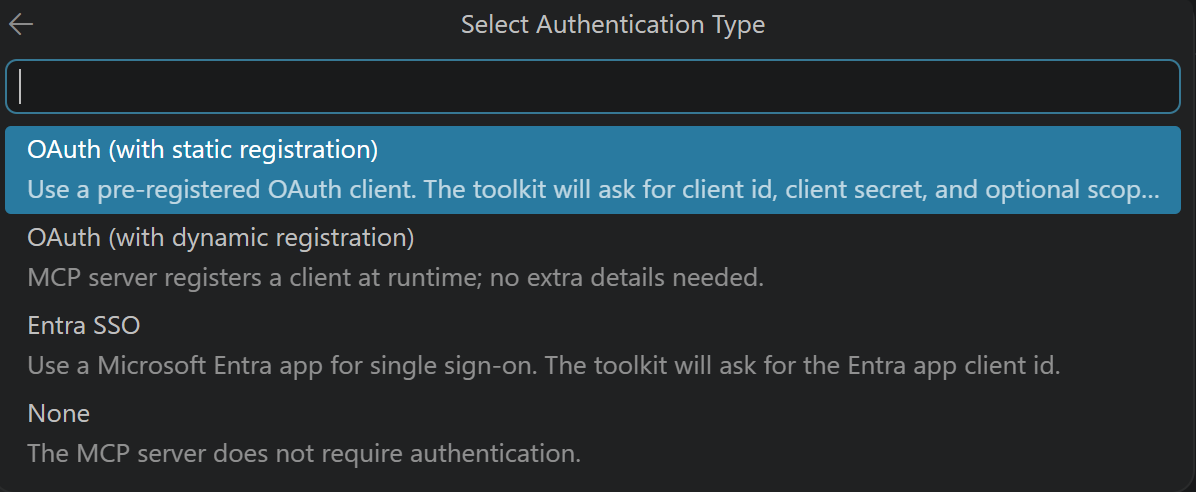
Wenn Sie dazu aufgefordert werden, geben Sie die Client-ID aus der registrierten OAuth-App und dann den geheimen Clientschlüssel ein.
Wenn Sie zur Eingabe von Bereichen aufgefordert werden, drücken Sie die EINGABETASTE , um fortzufahren.
Wählen Sie einen Standort für das Agentprojekt aus.
Geben Sie einen Namen für den Agent ein.
Nachdem Sie diese Schritte ausgeführt haben, generiert Agents Toolkit die erforderlichen Dateien für den Agent und öffnet ein neues Visual Studio Code-Fenster, in das das Agent-Projekt geladen ist.
Agents Toolkit konfiguriert das generierte Plug-In-Manifest (ai-plugin.json) für die dynamische Toolerkennung, sodass der Agent die Tools des MCP-Servers – einschließlich aller Tools, die UI-Widgets (MCP-Apps) zurückgeben – zur Laufzeit auflöst und Sie Tools nicht manuell hinzufügen. Informationen zum Anheften eines festen, zusammengestellten Satzes von Tools finden Sie stattdessen unter Konfigurieren angehefteter Tools mit dem Agents Toolkit.
Schritt 3: Bereitstellen und Querladen des Agents für die Entwicklung
So stellen Sie den Agent in Ihrem Entwicklungsmandanten bereit und laden ihn quer:
Wählen Sie im Bereich "Agents Toolkit-Konten " die Option Bei Microsoft 365 anmelden aus. (Wenn Sie bereits angemeldet sind, fahren Sie mit dem nächsten Schritt fort.)
Vergewissern Sie sich, dass unter Ihrem Microsoft 365-Konto sowohl benutzerdefinierter App-Upload aktiviert als auch Copilot-Zugriff aktiviert angezeigt werden. Wenn dies nicht der Fall ist, wenden Sie sich an den Administrator Ihrer organization. Weitere Informationen finden Sie unter Anforderungen für Copilot-Erweiterungsoptionen.
Wählen Sie im Bereich "Lebenszyklus " die Option "Bereitstellen" aus.
Lesen Sie die Meldung im Dialogfeld, und wählen Sie "Bestätigen " aus, um fortzufahren.
Warten Sie, bis das Toolkit meldet, dass die Bereitstellung abgeschlossen ist.
Hinweis
Work IQ Dev Tools — Verwenden Sie wiqd agent add action --mcp-server-url <https-endpoint> für ein deklaratives Agentenprojekt mit den Authentifizierungsoptionen, die Ihr Server benötigt. Wird für Offlinequellenprüfungen verwendet wiqd agent validate --mode source . Stellen Sie bei Bedarf die ausgewählte Umgebung bereit, um die Paketidentität aufzulösen, und führen Sie sie dann mit demselben --env Wert auswiqd agent package. Der separate wiqd plugin add connector Befehl fügt einem eigenständigen Plug-in-Projekt einen Remote-Connector hinzu, nicht eine Aktion zu einem deklarativen Agent-Projekt. Aktuelle Optionen finden Sie in der WIQD-Befehlsreferenz.
Schritt 4: Verwenden des Agents
So verwenden Sie den Agent:
Wechseln Sie in Ihrem Browser zu https://m365.cloud.microsoft/chat.
Suchen Sie im Abschnitt "Agents " auf der Seitenleiste Ihren Agenten. Er wird als der Name aufgeführt, den Sie in Schritt 2 angegeben haben: Agent erstellen, mit
devAnfügung am Ende. Wählen Sie den Agent aus.Bitten Sie den Agent, ein Repository oder einen Benutzer zu finden. Beispiel:
can you find a repo for kiota?.Wenn Sie dazu aufgefordert werden, wählen Sie Anmelden bei {agent-name}. Melden Sie sich im Popupfenster mit Ihrem GitHub-Konto an und autorisieren Sie den Agenten.
Wenn sich das Popupfenster schließt, gibt der Agent eine Antwort zurück.
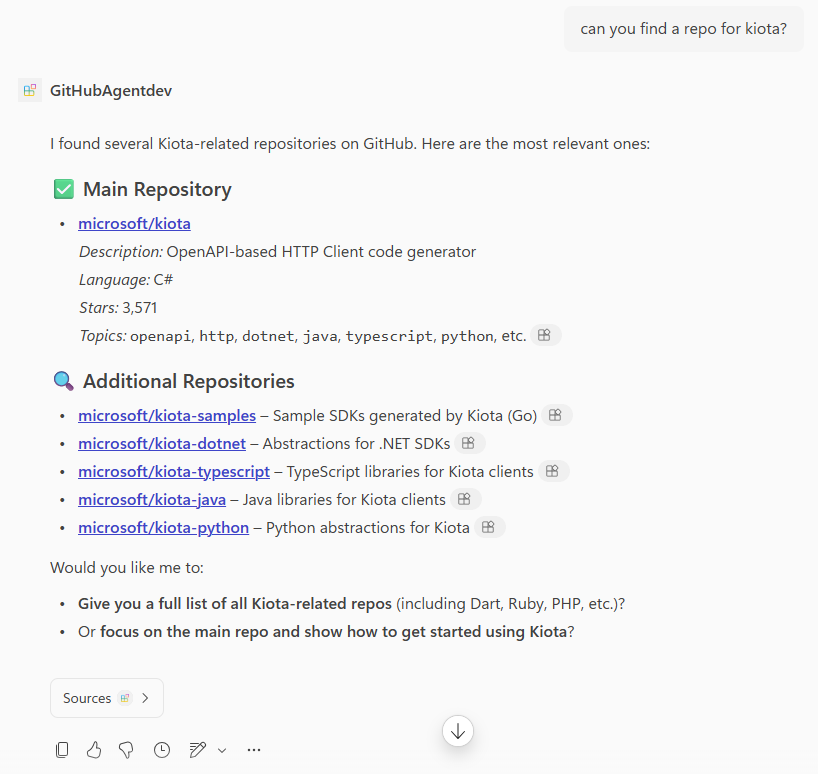
Wenn das Tool, das der Agent aufruft, ein UI-Widget (MCP-App) zurückgibt, vergewissern Sie sich, dass der Agent das Widget in der Antwort inline rendert. Weitere Informationen finden Sie unter Hinzufügen von MCP-Apps zu deklarativen Agents in Microsoft 365 Copilot.
Nächster Schritt
Nachdem Sie den Agent und seine MCP-Aktion getestet haben, befolgen Sie "Packen Sie Ihr Plug-In", wenn Sie den Agenten in ein Plug-In-Paket einbinden möchten.