Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Diese Referenzarchitektur definiert ein standardisiertes Sicherheitsmodell für Microsoft Dataverse, das die Zugriffssteuerung mit Microsoft Entra ID in Einklang bringt. Mithilfe Microsoft Entra Sicherheitsgruppen, die Dataverse-Teams zugeordnet sind, können Organisationen Teams anstelle einzelner Benutzer Dataverse-Sicherheitsrollen zuweisen. Dieser Ansatz zentralisiert die Zugriffsverwaltung, verringert den Verwaltungsaufwand und hilft beim Ausrichten des Dataverse-Zugriffs an Sicherheitsrichtlinien und Lebenszyklusprozesse der Organisation.
Tip
Dieser Artikel enthält ein Beispielszenario und eine visuelle Darstellung der Standardisierung der Zugriffssteuerung in Dataverse mit Microsoft Entra Sicherheitsgruppen und Dataverse-Teams. Sie können die generalisierte Architektur auf Dataverse- und Dynamics 365-Lösungen in verschiedenen Szenarien und Branchen anwenden.
Architekturdiagramm
Arbeitsablauf
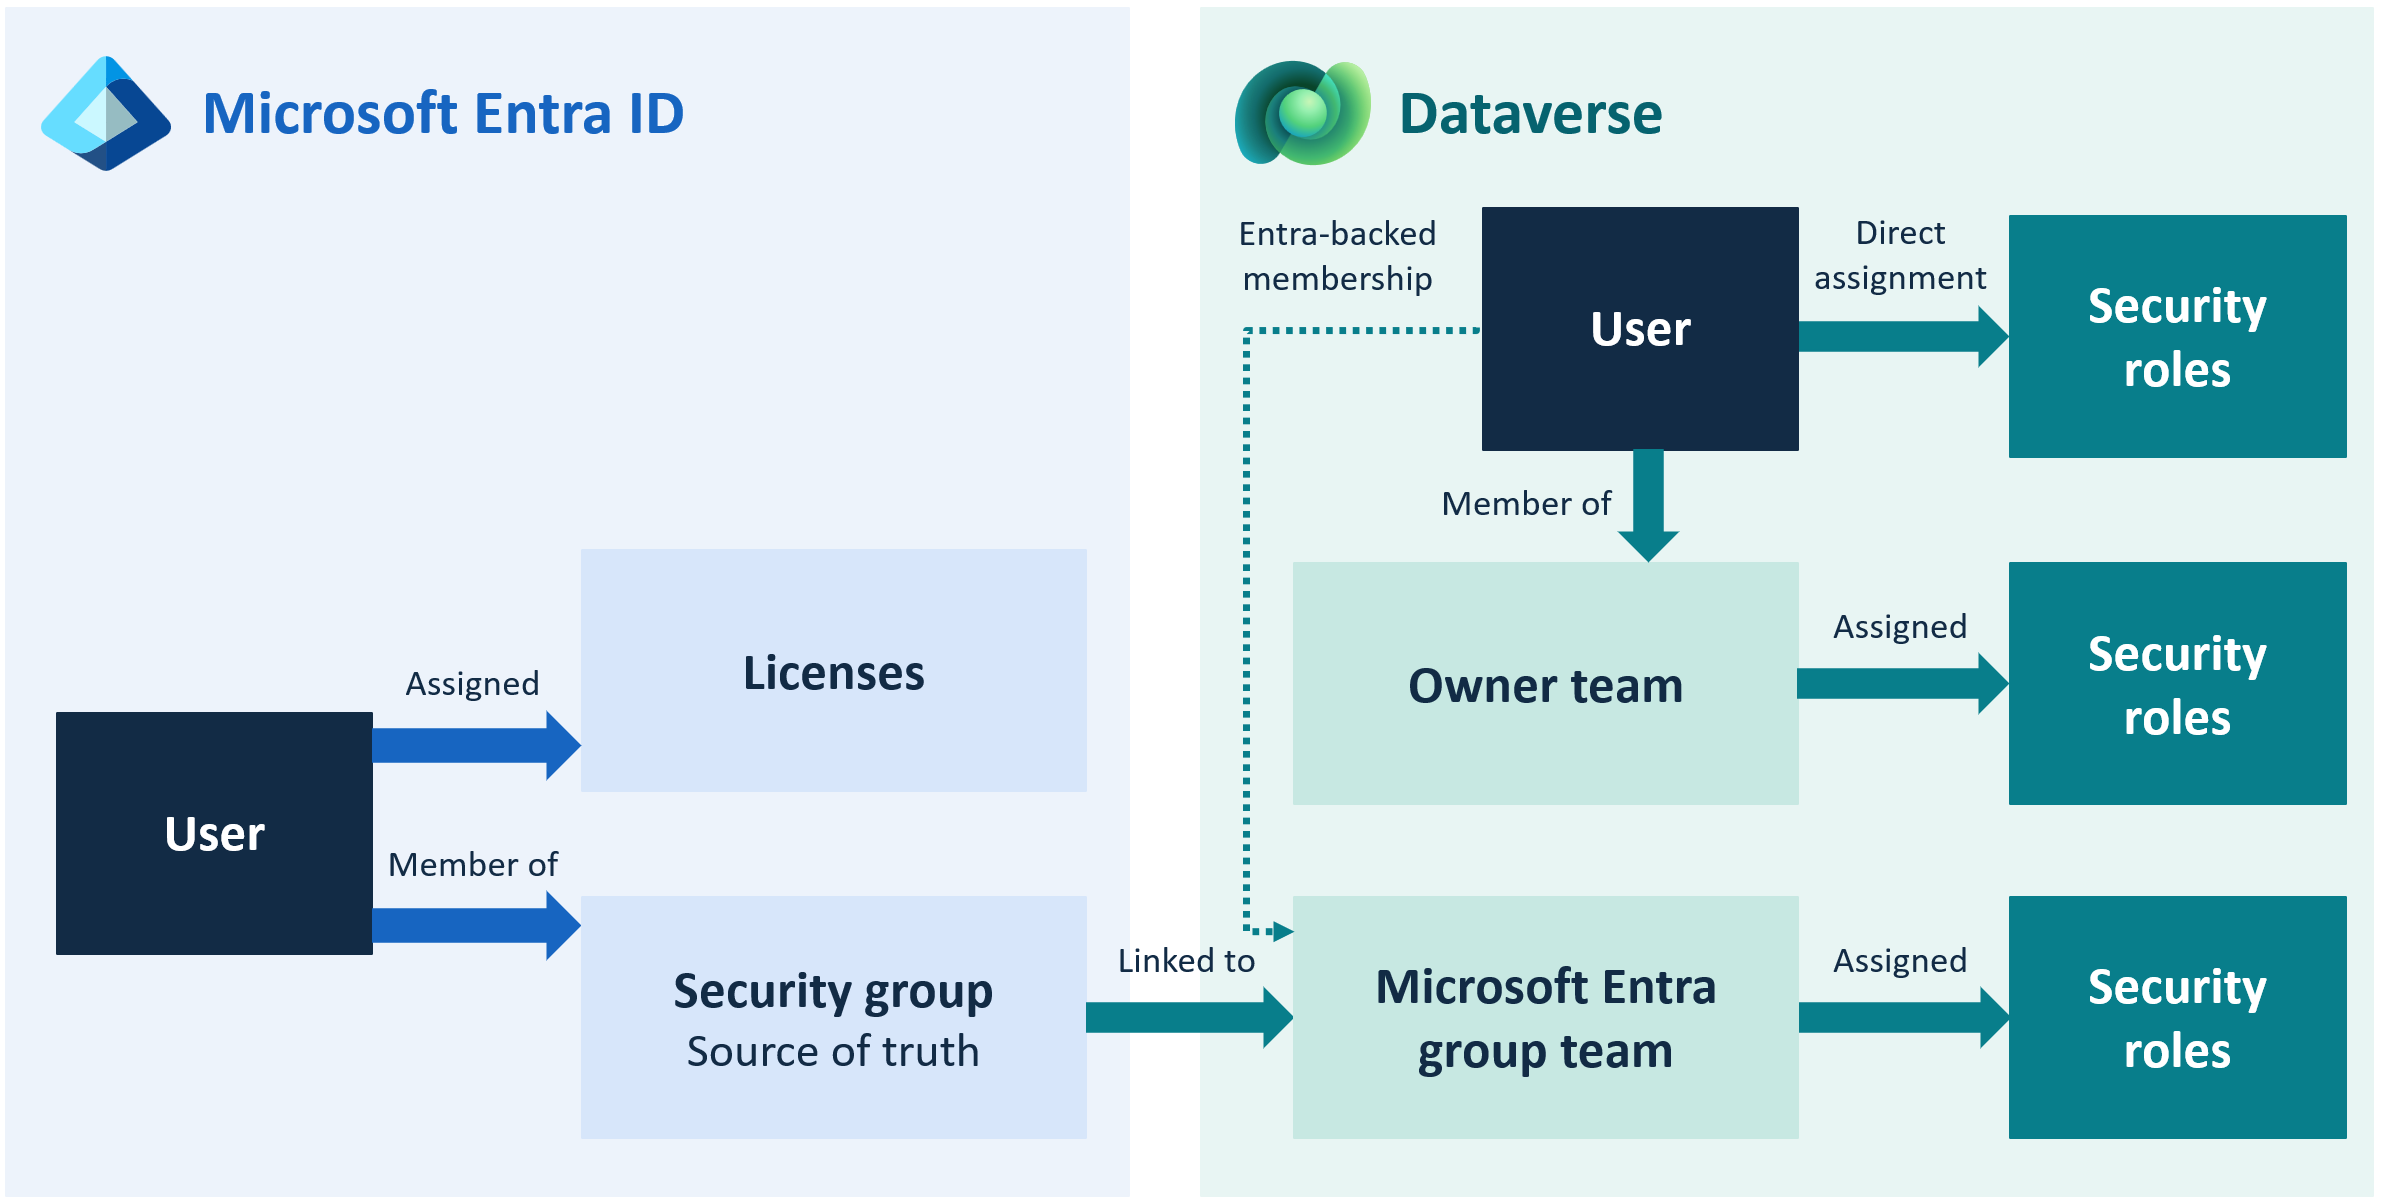
Diese Architektur verwaltet den Benutzerzugriff hauptsächlich über Microsoft Entra Sicherheitsgruppen, die Dataverse-Teams zugeordnet sind. Weisen Sie diesen Teams Sicherheitsrollen zu, um Identitätsgovernance in Microsoft Entra ID zu zentralisieren und den Verwaltungsaufwand in Dataverse zu reduzieren.
Der folgende Workflow beschreibt, wie Identitäts-, Zugriffs- und Berechtigungsbewertung im gesamten System erfolgt.
Verwalten sie die Benutzeridentität und die Gruppenmitgliedschaft in Microsoft Entra ID.
- Administratoren erstellen und verwalten Microsoft Entra Sicherheitsgruppen, die Geschäftseinheiten, berufliche Funktionen oder Zugriffsprofile darstellen.
- Fügen Sie Benutzer über standardmäßige Identitätsgovernanceprozesse wie z. B. HR-gesteuerte Bereitstellung, Lebenszyklusworkflows und Zugriffsüberprüfungen zu diesen Gruppen hinzu oder entfernen Sie sie daraus.
Erstellen Sie Dataverse-Teams vom Typ Microsoft Entra Gruppenteam.
- Wenn Sie auf eine Microsoft Entra-Gruppe in Dataverse verweisen, synchronisiert die Plattform die Mitglieder dieser Gruppe mit dem Dataverse-Team.
- Dieses Dataverse-Team fungiert als Sicherheitscontainer innerhalb von Dataverse.
Note
Benutzer müssen die Anforderungen an Umgebungsgruppen und Lizenzen für den Zugriff erfüllen.
Weisen Sie dataverse-Sicherheitsrollen dem Dataverse-Team vom Typ Microsoft Entra Gruppenteam zu.
- Administratoren weisen dem Team eine oder mehrere Dataverse-Sicherheitsrollen zu.
- Diese Rollen definieren die Berechtigungen und den Datenzugriff, die Mitglieder der Microsoft Entra Gruppe erben.
- Die Einstellung Rechtevererbung des Mitglieds für die Sicherheitsrolle bestimmt, wie sich die Berechtigungen für die Rolle auf das Team und den Benutzer beziehen. Verwenden Sie Direkte Benutzer-Zugriffsebene (Basic) und Teamrechte, um sicherzustellen, dass Benutzer die Berechtigungen der Rolle erhalten, als ob sie ihnen direkt zugewiesen würden.
Benutzer melden sich bei einer modellgesteuerten App oder einem Dataverse-gestützten Dienst an.
- Die Authentifizierung erfolgt über Microsoft Entra ID.
- Dataverse ruft die Teams und Sicherheitsrollen des Benutzers ab, um den Zugriff zu bestimmen. Diese Teams basieren auf den Microsoft Entra Gruppen des Benutzers.
Dataverse wertet die effektiven Berechtigungen des Benutzers aus.
Dataverse berechnet die Vereinigung von:
- Berechtigungen, die dem Benutzer direkt zugewiesen sind (selten, nur in Ausnahmefällen)
- Von Dataverse-Microsoft Entra-Gruppenteams geerbte Berechtigungen
- Berechtigungen, die von Besitzerteams geerbt werden (wenn sie für den Datensatzbesitz verwendet werden)
- Hierarchieregeln für Geschäftseinheiten
Diese Berechnung führt zum effektiven Zugriffsprofil des Benutzers.
Benutzer interagieren mit Daten entsprechend ihren effektiven Berechtigungen.
- Der Zugriff auf Tabellen, Datensätze und Vorgänge, z. B. Lesen, Schreiben, Anfügen, Zuweisen und Freigeben, wird durch die Sicherheitsrollen bestimmt, die den jeweiligen Teams zugewiesen sind.
- Wenn Sie einen Benutzer aus einer Microsoft Entra Gruppe entfernen, wird deren Dataverse-Zugriff bei der nächsten Authentifizierung automatisch entfernt. Sie verlieren den Zugriff, der ausschließlich über ihre Teammitgliedschaft gewährt wird.
Erzwingen Sie Governance- und Lebenszyklusprozesse durch Microsoft Entra ID.
- Zugriffsüberprüfungen, automatisierte Bereitstellung oder Entfernung der Bereitstellung sowie Prüfkontrollen erfolgen in Microsoft Entra ID.
- Dataverse-Administratoren verwalten keine Sicherheitsrollenzuweisungen auf Benutzerebene mehr, verringern das Risiko und den Betriebsaufwand.
Ausnahmen durch direkte Benutzerrollenzuweisung behandeln.
Weisen Sie Benutzern eine kleine Anzahl von Rollen zu, z. B. Dynamics 365 App für Outlook. Dokumentieren und verwalten Sie diese Rollen als Ausnahmen vom Standardmuster.
Components
Diese Architektur kombiniert Microsoft Entra Sicherheitsgruppen, Dataverse-Teams und Dataverse-Sicherheitsrollen zum Verwalten des Zugriffs. Zusammen verbinden diese Komponenten die zentral verwaltete Gruppenmitgliedschaft mit den Berechtigungen, die Benutzer in Dataverse erhalten.
Microsoft Entra Gruppen: Microsoft Entra Sicherheitsgruppen bieten eine zentrale Identitäts- und Zugriffsverwaltung für die Organisation. Verwenden Sie sie, um Stellenrollen, Abteilungen oder funktionsbezogene Zugriffsprofile darzustellen. Sie dienen als maßgebliche Quelle für Benutzermitgliedschaften und die Governance des Lebenszyklus.
Dataverse-Teams: Dataverse-Teams vom Typ Microsoft Entra Gruppenteam werden aus Microsoft Entra Sicherheitsgruppen erstellt und fungieren als Sicherheitscontainer innerhalb von Dataverse. Sie ermöglichen, dass die Gruppenmitgliedschaft automatisch in das Dataverse-Sicherheitsmodell einfließt und eine skalierbare und konsistente Zuweisung von Sicherheitsrollen ermöglicht wird.
Dataverse-Sicherheitsrollen: Sicherheitsrollen definieren die spezifischen Berechtigungen, die Benutzer innerhalb von Dataverse erhalten, einschließlich Berechtigungen auf Tabellenebene und aufgabenbasierten Berechtigungen. Das Zuweisen dieser Rollen zu Dataverse Microsoft Entra-Gruppenteams ermöglicht eine konsistente Zugriffssteuerung und verringert die Notwendigkeit von direkten Benutzerrollenzuweisungen.
Alternativ können Sie einzelnen Benutzern Sicherheitsrollen direkt zuweisen oder an manuell erstellte Dataverse-Teams zuweisen. Beide Ansätze erfordern jedoch eine fortlaufende Wartung durch Systemadministratoren und integrieren sich nicht in die Organisationsidentitätsgovernance. Durch die Standardisierung des Zugriffs auf Microsoft Entra ID Ebene wird sichergestellt, dass das Sicherheitsteam der Organisation Sicherheit verwaltet, automatisierte Lebenszyklusprozesse unterstützt und den manuellen Aufwand innerhalb von Dataverse reduziert.
Szenariodetails
Organisationen, die Microsoft Dataverse einsetzen, kämpfen oft mit fragmentierten, inkonsistenten und manuell verwalteten Sicherheitsmodellen. Mit zunehmender Skalierung der Umgebungen führen direkte Benutzerrollenzuweisungen und manuell verwaltete Dataverse-Teams zu betrieblichen Engpässen, erhöhen das Risiko und erschweren die Durchsetzung unternehmensweiter Governance-Standards.
Diese Architektur geht diese Herausforderungen an, indem Microsoft Entra-Sicherheitsgruppen verwendet werden, die Dataverse-Teams als Grundlage für die Identitäts- und Zugriffsverwaltung zugeordnet sind. Indem Die Sicherheitsverwaltung auf Microsoft Entra ID verschoben wird, zentralisieren Organisationen die Kontrolle, verringern den Verwaltungsaufwand und stellen sicher, dass der Dataverse-Zugriff mit den Unternehmensidentitätsgovernance-Praktiken übereinstimmt.
Considerations
Diese Überlegungen implementieren die Säulen von Power Platform Well-Architected, eine Reihe von Leitprinzipien, welche die Qualität einer Workload verbessern. Weitere Informationen finden Sie in Microsoft Power Platform Well-Architected.
Reliability
Diese Architektur verbessert die Zuverlässigkeit, indem die Identitätsverwaltung in Microsoft Entra ID zentralisiert wird, um sicherzustellen, dass Zugriffsänderungen in allen Dataverse-Umgebungen konsistent verteilt werden. Da Dataverse automatisch Microsoft Entra Gruppenmitgliedschaft synchronisiert, bleibt der Benutzerzugriff ohne manuelle Updates oder benutzerdefinierte Automatisierung korrekt. Dieser Ansatz reduziert das Risiko veralteter Berechtigungen und stellt ein vorhersehbares Zugriffsverhalten sicher, wenn Benutzer über Rollen oder Abteilungen hinweg wechseln.
Security
Die Verwendung von Microsoft Entra-Sicherheitsgruppen als Quelle der Wahrheit richtet den Dataverse-Zugriff an die Unternehmensidentitätsgovernance aus. Bedingter Zugriff, mehrstufige Authentifizierung, Zugriffsüberprüfungen und automatisierte Deprovisionierung gelten einheitlich. Durch das Zuweisen von Sicherheitsrollen zu Dataverse Microsoft Entra-Gruppenteams wird das Risiko eines inkonsistenten oder übermäßig weitreichenden Zugriffs reduziert, während das Minimieren direkter Benutzerrollenzuweisungen die Angriffsfläche beschränkt und die Prinzipien der geringsten Rechte unterstützt.
Betriebliche Effizienz
Dieser Ansatz reduziert den Verwaltungsaufwand, indem manuelle Rollenzuweisungen auf Benutzerebene eliminiert und die Notwendigkeit minimiert wird, Dataverse-Teams direkt zu verwalten. Zugriffsänderungen treten automatisch über Microsoft Entra ID-Prozesse auf, sodass Sicherheits- und Identitätsteams, nicht Dataverse-Administratoren, Lebenszyklusereignisse verwalten können. Diese Prozesse unterstützen standardisierte Vorgänge, reduzieren menschliche Fehler und vereinfachen die Umgebungsverwaltung.
Leistungseffizienz
Die wichtigsten Leistungseffizienzgewinne dieses Sicherheitsmodells ergeben sich aus der Verringerung der Verwaltungskomplexität. Die Standardisierung des Zugriffs über Microsoft Entra-Gruppen vereinfacht die Rollenzuweisung, verkürzt die Zeit, die zum Diagnostizieren von Sicherheitsproblemen erforderlich ist, und verringert den Aufwand, den Dataverse-Administratoren für die Verwaltung des Zugriffs in allen Umgebungen benötigen.
Erlebnisoptimierung
Endbenutzer profitieren von konsistentem, vorhersehbaren Zugriff über Apps und Umgebungen hinweg. Die Microsoft Entra-Gruppenmitgliedschaft bestimmt den Benutzerzugriff. Wenn Änderungen der Microsoft Entra-Gruppenmitgliedschaft wirksam werden, werden die geerbten Dataverse-Berechtigungen eines Benutzers automatisch aktualisiert, ohne dass manuelle Updates erforderlich sind. Administratoren erleben auch ein intuitiveres und verwaltbares Sicherheitsmodell, das die allgemeine Benutzerfreundlichkeit der Plattform verbessert.
Contributors
Dieser Artikel wird von Microsoft gepflegt. Die folgenden Mitwirkenden haben diesen Artikel geschrieben.
Hauptautoren:
- Kylie Kiser, MVP