Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Gilt für: Microsoft Purview-Doppelschlüsselverschlüsselung, Microsoft Purview, Microsoft Purview Information Protection
Dienstbeschreibung für: Microsoft Purview
Double Key Encryption (DKE) ermöglicht es Ihnen, Ihre hochsensiblen Daten zu schützen, um spezielle Anforderungen zu erfüllen. Mit DKE behalten Sie die Kontrolle über Ihre Verschlüsselungsschlüssel. Es werden zwei Schlüssel verwendet, um Daten zu schützen. einen Schlüssel unter Ihrer Kontrolle und einen zweiten, den Sie sicher in Microsoft Azure speichern. Mit dem Doppelschlüsselverschlüsselungsdienst behalten Sie die Kontrolle über einen Ihrer Schlüssel. Das Anzeigen von Daten, die mit Doppelschlüsselverschlüsselung geschützt sind, erfordert den Zugriff auf beide Schlüssel.
DKE hilft Ihnen, regulatorische Anforderungen in Bezug auf verschiedene Vorschriften und Standards zu erfüllen, wie z. B. die Datenschutz-Grundverordnung (DSGVO), den Health Insurance Portability and Accountability Act (HIPAA), den Gramm-Leach-Bliley Act (GLBA), das russische Datenlokalisierungsgesetz – Federal Law No. 242-FZ, Australia's Federal Privacy Act 1988 und New Zealand's Privacy Act 1993.
Nachdem Sie den DKE-Dienst und Ihre Schlüssel eingerichtet haben, schützen Sie Ihre hochsensiblen Inhalte mithilfe von Vertraulichkeitsbezeichnungen.
Unterstützte Bereitstellungsszenarien
DKE unterstützt verschiedene Konfigurationen, einschließlich Cloud- und On-Premises-Bereitstellungen. Diese Bereitstellungen tragen dazu bei, dass verschlüsselte Daten überall dort undurchsichtig bleiben, wo immer Sie sie speichern.
Sie können den Doppelschlüsselverschlüsselungsdienst, der zum Anfordern Ihres Schlüssels verwendet wird, an einem Ort Ihrer Wahl hosten (lokal, Schlüsselverwaltungsserver oder in der Cloud). Sie verwalten den Dienst wie jede andere Anwendung. Mit der Doppelschlüsselverschlüsselung können Sie den Zugriff auf den Doppelschlüsselverschlüsselungsdienst steuern. Sie können Ihre hochsensiblen Daten lokal speichern oder in die Cloud verschieben. Mit der Doppelschlüsselverschlüsselung können Sie Ihre Daten und Schlüssel am selben geografischen Standort speichern.
Weitere Informationen zu den standardmäßigen, cloudbasierten Mandantenstammschlüsseln finden Sie unter Verwalten des Stammschlüssels für Ihren Azure Rights Management-Dienst.
Wann Ihre Organization DKE einführen sollte
DKE ist nicht für jede organization und auch nicht für alle Ihre Daten geeignet. Angenommen, eine typische Datenlandschaft einer Organisation weist die folgende Struktur auf:
Nicht vertrauliche Daten (ca. 80 % der Daten): Die meisten Daten einer organization fallen in diese Kategorie. Derzeit gibt es keine Probleme oder Bedenken beim Verschieben dieser Daten in die Cloud. Das Verschieben solcher Daten in die Cloud kann von Vorteil sein, und die organization kann die in die Cloud integrierte Sicherheit nutzen.
Vertraulich (ca. 15 % der Daten): Sensible Daten müssen geschützt werden. Die organization erwartet vom Clouddienstanbieter, dass er Sicherheit für diese Datenkategorie bietet und gleichzeitig die Produktivität erhöht, damit er Compliance-Vorschriften einhalten kann. Sie möchten sicherstellen, dass diese Daten mithilfe von Microsoft Purview Information Protection ordnungsgemäß gekennzeichnet sind und durch Zugriffssteuerung sowie Aufbewahrungs- und Überwachungsrichtlinien geschützt sind.
Hochsensibel (ca. 5 % der Daten): Dieser Satz ist das Kronjuwel der Organisation und muss streng bewacht werden. Die organization möchte nicht, dass jemand Zugriff auf solche Daten hat. Für diese Datenkategorie können auch behördliche Anforderungen gelten, dass sich die Schlüssel in derselben geografischen Region wie die Daten befinden. Möglicherweise müssen die Schlüssel auch unter der strengen Obhut der Organization stehen. Dieser Inhalt hat die höchste Klassifizierung in Ihrer organization ("Streng geheim") und der Zugriff ist auf einige wenige Personen beschränkt. Böswillige Benutzer haben es auf hochsensible Daten abgesehen. Der Verlust dieser Daten kann den Ruf der Organization schädigen und das Vertrauen ihrer Kunden zerstören.
Wie bereits erwähnt, ist die Doppelschlüsselverschlüsselung für Ihre vertraulichsten Daten gedacht, die den strengsten Schutzanforderungen unterliegen. Sie sollten vor dem Einsatz die richtige Sorgfalt walten lassen, um die richtigen Daten zu identifizieren, die mit dieser Lösung abgedeckt werden sollen. In einigen Fällen müssen Sie möglicherweise Ihren Geltungsbereich einschränken und andere Lösungen verwenden. Für die meisten Ihrer Daten sollten Sie z. B. Microsoft Purview Information Protection mit von Microsoft verwalteten Schlüsseln oder Bring Your Own Key (BYOK) in Betracht ziehen. Diese Lösungen sind für Dokumente ausreichend, die keinen verstärkten Schutzmaßnahmen und gesetzlichen Anforderungen unterliegen. Außerdem können Sie mit diesen Lösungen die leistungsstärksten Microsoft 365-Dienste nutzen. Dienste, die Sie nicht mit DKE-verschlüsselten Inhalten verwenden können. Beispiel:
- Nachrichtenflussregeln, einschließlich Antischadsoftware und Spam, die Einblick in die Anlage erfordern
- Microsoft Delve
- eDiscovery
- Inhaltssuche und -indizierung
- Office-Web-Apps, einschließlich Funktionen für die gemeinsame Dokumenterstellung
- Copilot
DKE-verschlüsselte Daten sind für Microsoft 365-Dienste, einschließlich Copilot, im Ruhezustand nicht zugänglich. Während Sie Ihre DKE-verschlüsselten Daten in Office verwenden, sind die Daten immer noch nicht für Copilot zugänglich, und Sie können Copilot nicht in Apps verwenden, während Sie DKE-verschlüsselte Daten verwenden.
Externe Anwendungen oder Dienste, die nicht über das Microsoft Information Protection SDK in DKE integriert sind, können keine Aktionen mit den verschlüsselten Daten ausführen. Das Microsoft Information Protection SDK 1.7+ unterstützt die Doppelschlüsselverschlüsselung. Anwendungen, die in unser SDK integriert sind, können diese Daten mit ausreichenden Berechtigungen und integrierten Funktionen berücksichtigen.
Wenn Ihre DKE-verschlüsselten Daten in einer Office-App verwendet werden, können abhängig von Ihrer Office-Version möglicherweise andere Microsoft 365-Dienste darauf zugreifen:
In den neuesten Versionen von Office sind die verwendeten DKE-verschlüsselten Daten auch für Microsoft 365-Dienste nicht zugänglich. Da diese Änderung zur gleichen Zeit wie die separate Datenschutzkontrolle für Vertraulichkeitsbezeichnungen eingeführt wurde, die verhindert, dass bezeichnete Inhalte zur Analyse an verbundene Erfahrungen gesendet werden, können Sie die Mindestversionen von Office ermitteln, indem Sie die Tabelle "capabilities " und die Zeile "Verbundene Anwendungen verhindern, die Inhalte analysieren" verwenden.
In früheren Versionen von Office waren verwendete DKE-verschlüsselte Daten für Microsoft 365-Dienste zugänglich, es sei denn, Sie verwenden eine Richtlinieneinstellung, um verbundene Erfahrungen, die Inhalte analysieren, zu deaktivieren. Weitere Informationen finden Sie unter Verwenden von Richtlinieneinstellungen zur Verwaltung von Datenschutzsteuerelementen für Microsoft 365 Apps for Enterprise.
Verwenden Sie die Funktionen von Microsoft Purview Information Protection (Klassifizierung und Bezeichnung), um die meisten vertraulichen Daten zu schützen und DKE nur für Ihre unternehmenskritischen Daten zu verwenden. Die Doppelschlüsselverschlüsselung ist für sensible Daten in stark regulierten Branchen wie Finanzdienstleistungen und Gesundheitswesen relevant.
Features von Vertraulichkeitsbezeichnungen, die DKE nicht unterstützen
Da DKE keinen cloudbasierten Schlüssel verwendet, der vom Azure Rights Management-Dienst verwaltet wird, können mehrere Features von Vertraulichkeitsbezeichnungen nicht mit DKE-verschlüsselten Inhalten arbeiten:
Gemeinsame Dokumenterstellung und Automatisches Speichern
- Kollaboration und AutoSpeichern werden für Office-Dokumente, die mit DKE verschlüsselt sind, nicht unterstützt. Bezeichnungen mit DKE werden weiterhin in Office-Apps angezeigt, aber die gemeinsame Dokumenterstellung und AutoSpeichern sind deaktiviert, wenn die Bezeichnung angewendet wird. Weitere Informationen finden Sie unter Kollaboration für Dateien, die mit Vertraulichkeitsbezeichnungen verschlüsselt sind.
Files in SharePoint und OneDrive
- SharePoint und OneDrive können keine DKE-verschlüsselten Dateien verarbeiten. Diese Dateien können in Office für das Web nicht geöffnet werden, und Funktionen für die Zusammenarbeit, wie die gemeinsame Dokumenterstellung, eDiscovery, Verhinderung von Datenverlust und die Suche funktionieren für DKE-verschlüsselte Dateien an diesen Speicherorten nicht. Weitere Informationen finden Sie unter Aktivieren von Vertraulichkeitsbezeichnungen für Dateien in SharePoint und OneDrive.
Standardbezeichnung für eine SharePoint-Dokumentbibliothek
- Eine Vertraulichkeitsbezeichnung, die DKE verwendet, kann nicht als Standardvertraulichkeitsbezeichnung für eine SharePoint-Dokumentbibliothek festgelegt werden. Weitere Informationen finden Sie unter Konfigurieren einer Standardvertraulichkeitsbezeichnung für eine SharePoint-Dokumentbibliothek.
Loop-Komponenten und -Seiten
- Mit DKE konfigurierte Vertraulichkeitsbezeichnungen werden für Loop-Komponenten und -Seiten nicht unterstützt. Weitere Informationen finden Sie unter Vertraulichkeitsbezeichnungen für Loop-Komponenten und -Seiten.
Teams-Besprechungen und -Chat
- DKE-Bezeichnungen können nicht verwendet werden, um Kalendereinträge, Teams-Besprechungen und Chats zu schützen. Besprechungen und Chats erfordern eine Verschlüsselung, die den Azure Rights Management-Dienst verwendet. Weitere Informationen finden Sie unter Verwenden von Vertraulichkeitsbezeichnungen zum Schützen von Kalenderelementen, Teams-Besprechungen und Chats.
Wenn Ihre Organisationen eine der folgenden Anforderungen haben, können Sie DKE verwenden, um Ihre Inhalte zu schützen:
- Sie haben gesetzliche Anforderungen, um Schlüssel innerhalb einer geografischen Grenze aufzubewahren.
- Alle Schlüssel, die Sie für die Datenverschlüsselung und -entschlüsselung besitzen, werden in Ihrem Rechenzentrum gespeichert.
DKE-Verschlüsselungsworkflow
In diesem Abschnitt wird der Workflow in separate Schritte unterteilt, um zu veranschaulichen, wie zwei Schlüssel zum Schutz eines Office-Dokuments verwendet werden.
Schritt 1: Bootstrapping
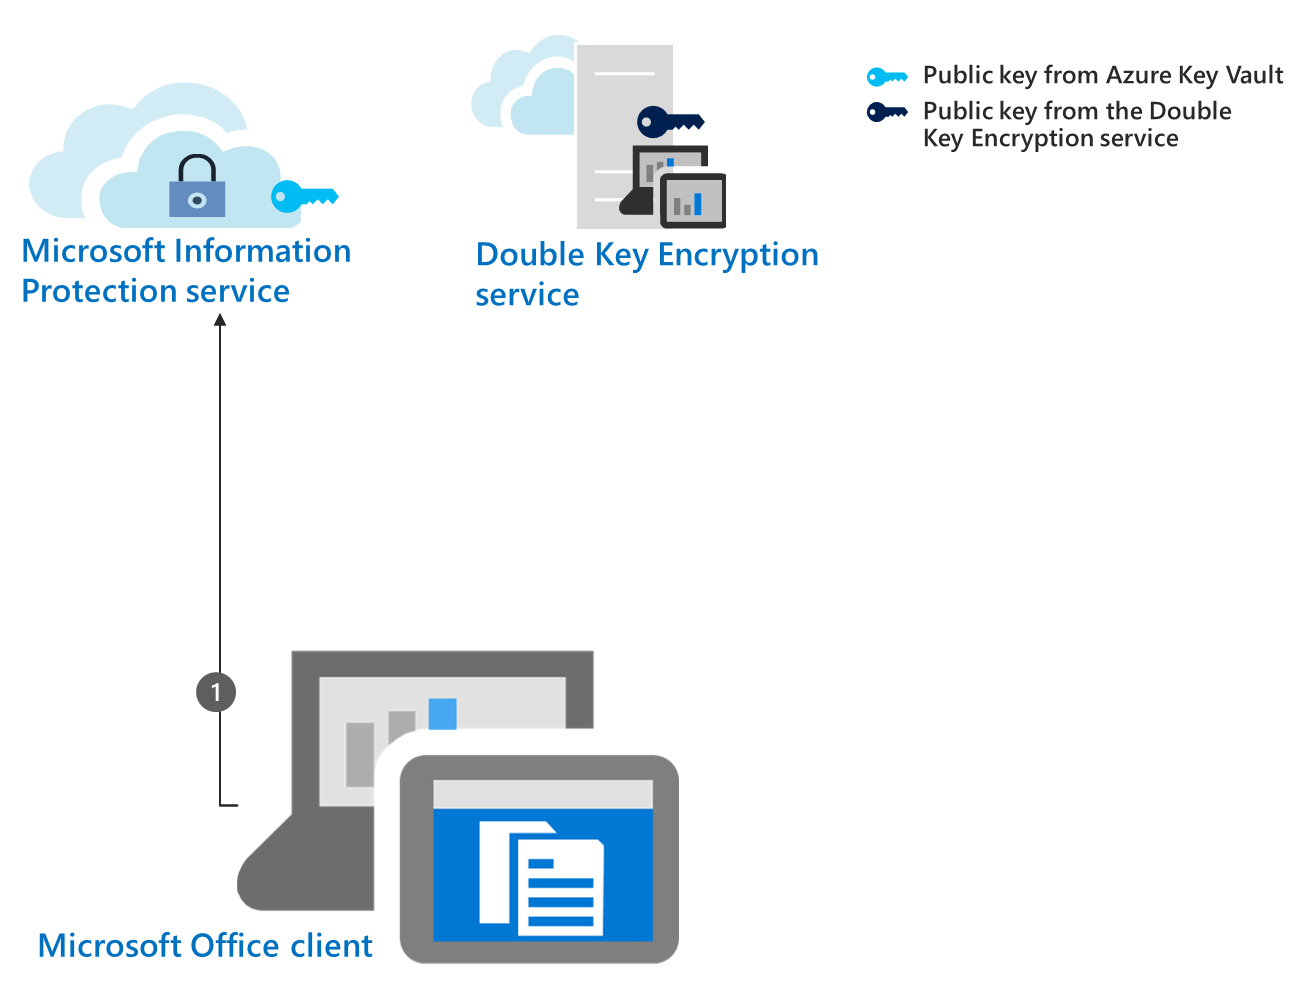
Der Microsoft Office-Client führt Konfigurationsaufgaben beim Start aus und sendet Anforderungen und Informationen an den Verschlüsselungsdienst von Azure Rights Management. Dieser Vorgang wird auch als Bootstrapping bezeichnet. Zu den Aufgaben gehören das Autorisieren des Benutzers mit Microsoft Entra ID, das Herunterladen von Zertifikaten und Vorlagen usw. Bootstrappingaufgaben sind erstmalige Verbindungs- und Startaufgaben, die dem Benutzer Zugriff auf die Verschlüsselungsrichtlinien von Azure Rights Management gewähren.
Schritt 2: Sammeln und Zwischenspeichern des öffentlichen Schlüssels für den Azure Rights Management-Dienst
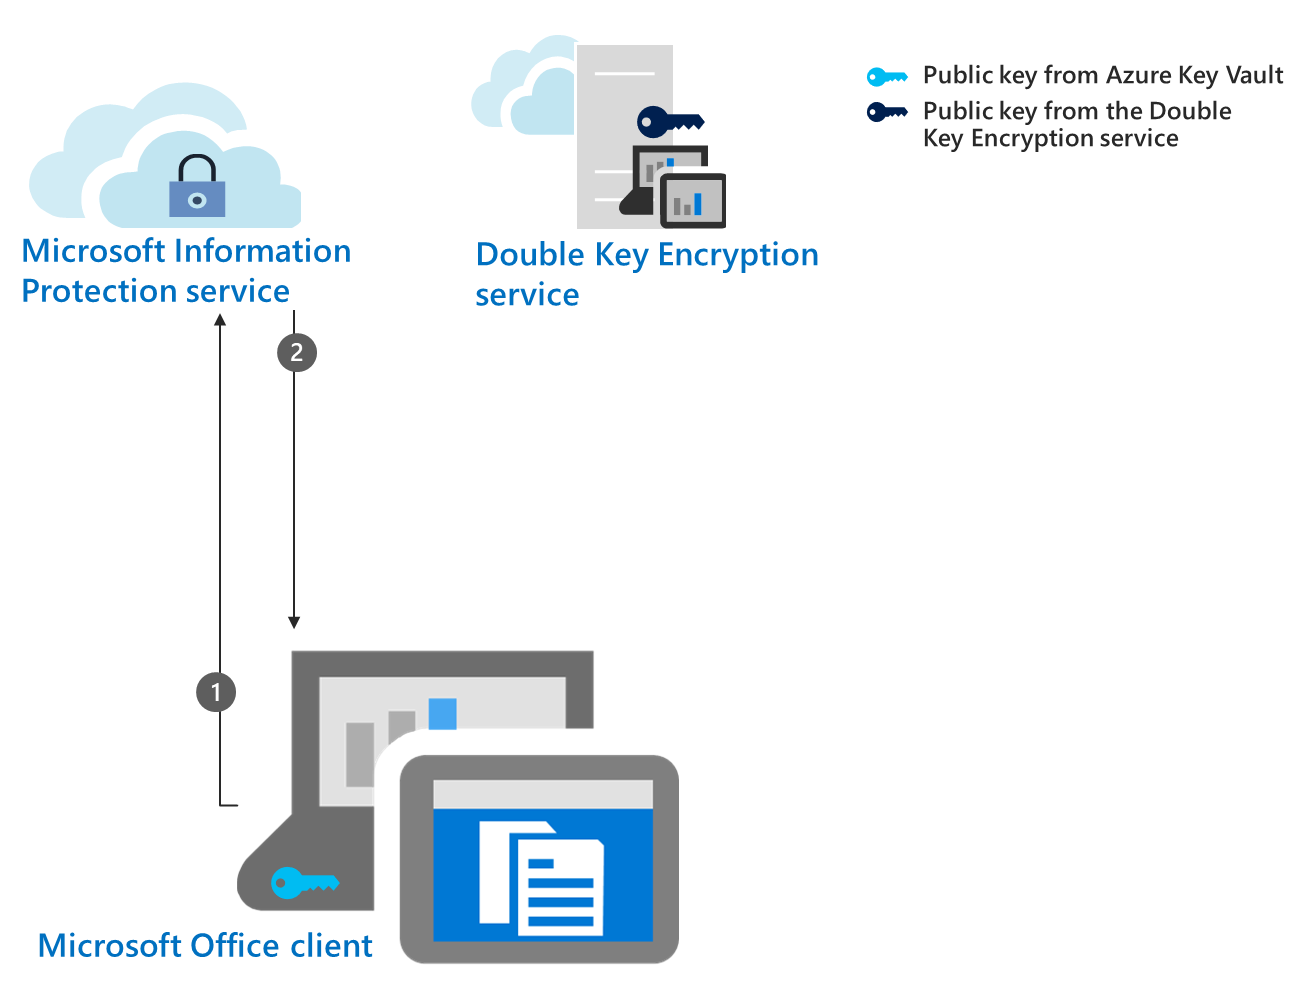
Die Office-App ruft den öffentlichen Schlüssel vom Azure Key Vault im Verschlüsselungsdienst basierend auf dem autorisierten Benutzer ab, der Microsoft Entra ID verwendet. Nach der Erfassung speichert der Client den Schlüssel standardmäßig für 30 Tage zwischen. Nach dem Zwischenspeichern muss der Client erst dann erneut eine Verbindung mit dem Azure Rights Management-Dienst herstellen, wenn der Schlüssel abläuft. Als Administrator können Sie einen anderen Zwischenspeicherungszeitraum für den Azure Rights Management-Dienst konfigurieren. Sie müssen einen Cachezeitraum für diesen Schlüssel festlegen oder den Standardwert von 30 Tagen akzeptieren. Ohne einen Cachezeitraum funktioniert die Offlineveröffentlichung nicht.
Schritt 3: Öffentlichen DKE-Schlüssel anfordern
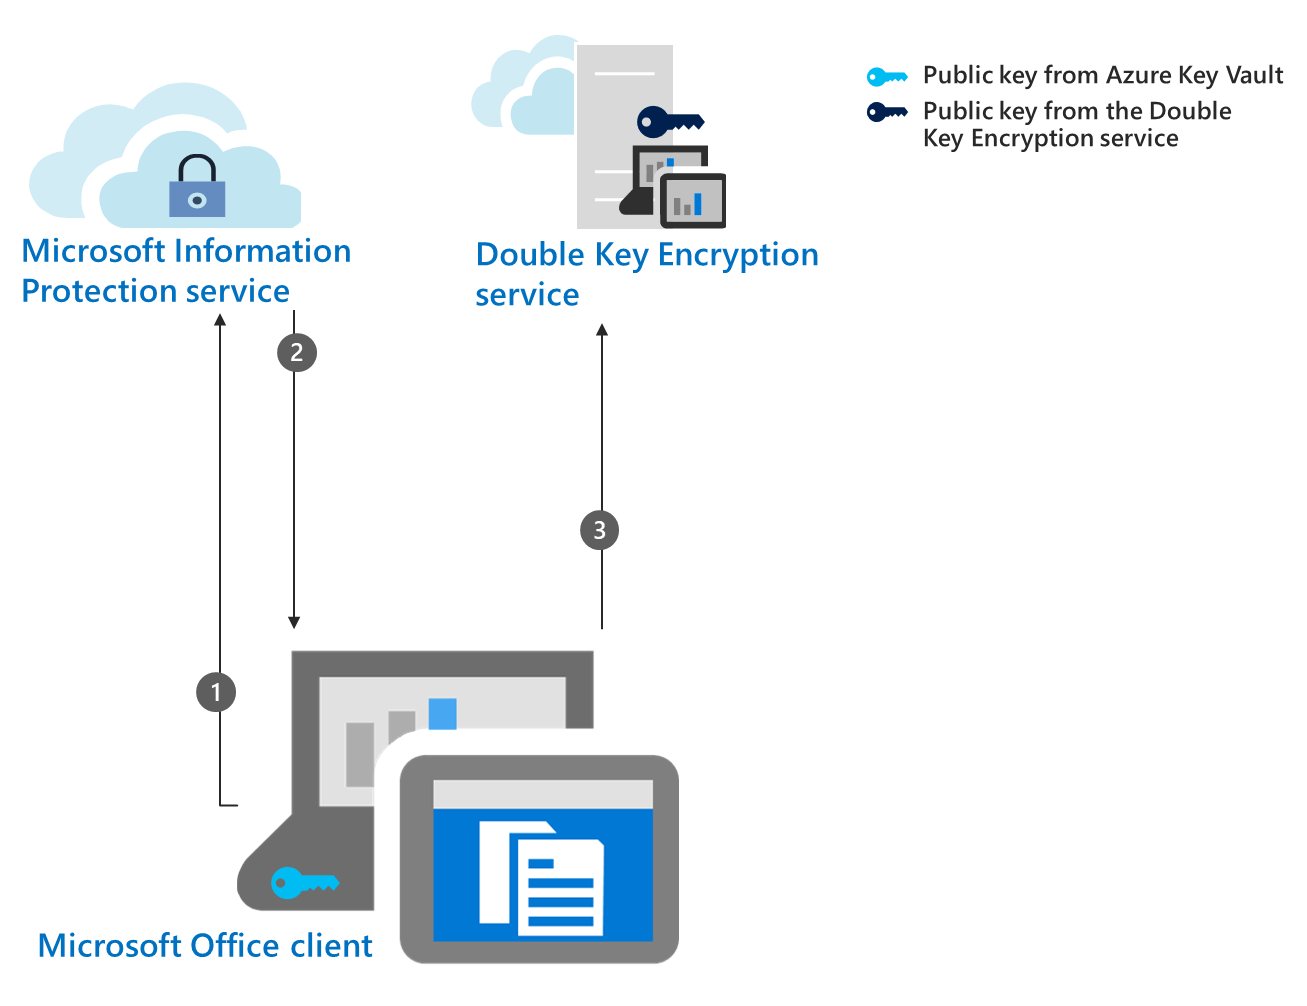
Der Office-Client fordert Ihren anderen öffentlichen Schlüssel vom Doppelschlüsselverschlüsselungsdienst an, basierend auf dem autorisierten Benutzer, der Microsoft Entra ID verwendet.
Schritt 4: Sammeln und Zwischenspeichern des DKE-Schlüssels

Der Doppelschlüsselverschlüsselungsdienst sendet diesen öffentlichen Schlüssel an den Office-Client. Der Client speichert den Schlüssel so lange auf dem Gerät zwischen, wie Sie ihn konfiguriert haben. Im Gegensatz zum Schlüssel aus Azure,
Sie müssen keinen Cachezeitraum für den Schlüssel einrichten, der vom Doppelschlüsselverschlüsselungsdienst gehostet wird.
Wenn Sie einen Cachezeitraum einrichten möchten, können Sie ihn beim Bereitstellen des Doppelschlüsselverschlüsselungsdiensts oder nach der Bereitstellung einrichten.
Schritt 5: Schützen des Dokuments mit dem DKE-Schlüssel
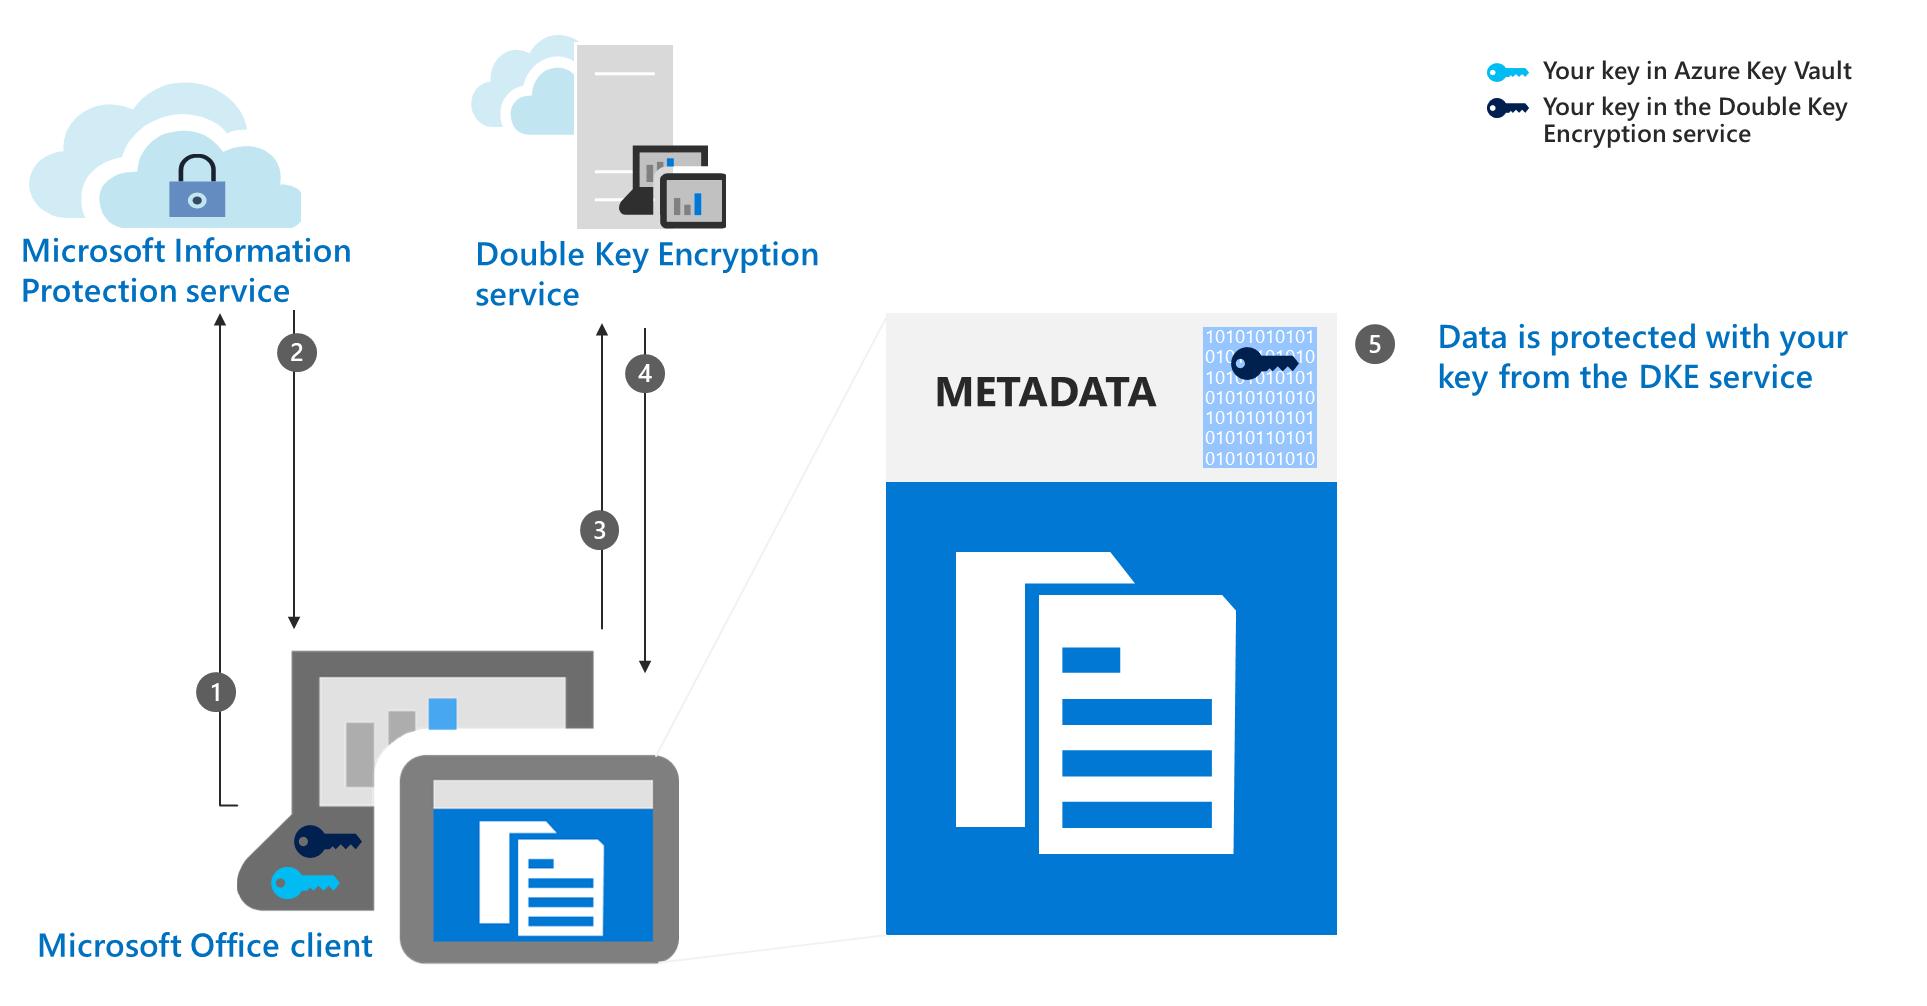
Der Microsoft Office-Client verschlüsselt den Teil der Metadaten , der den Zugriff auf den Inhalt steuert, mithilfe Ihres öffentlichen Schlüssels, der vom Doppelschlüsselverschlüsselungsdienst abgerufen wurde.
Schritt 6: Schützen des Dokuments mit dem Azure-Schlüssel
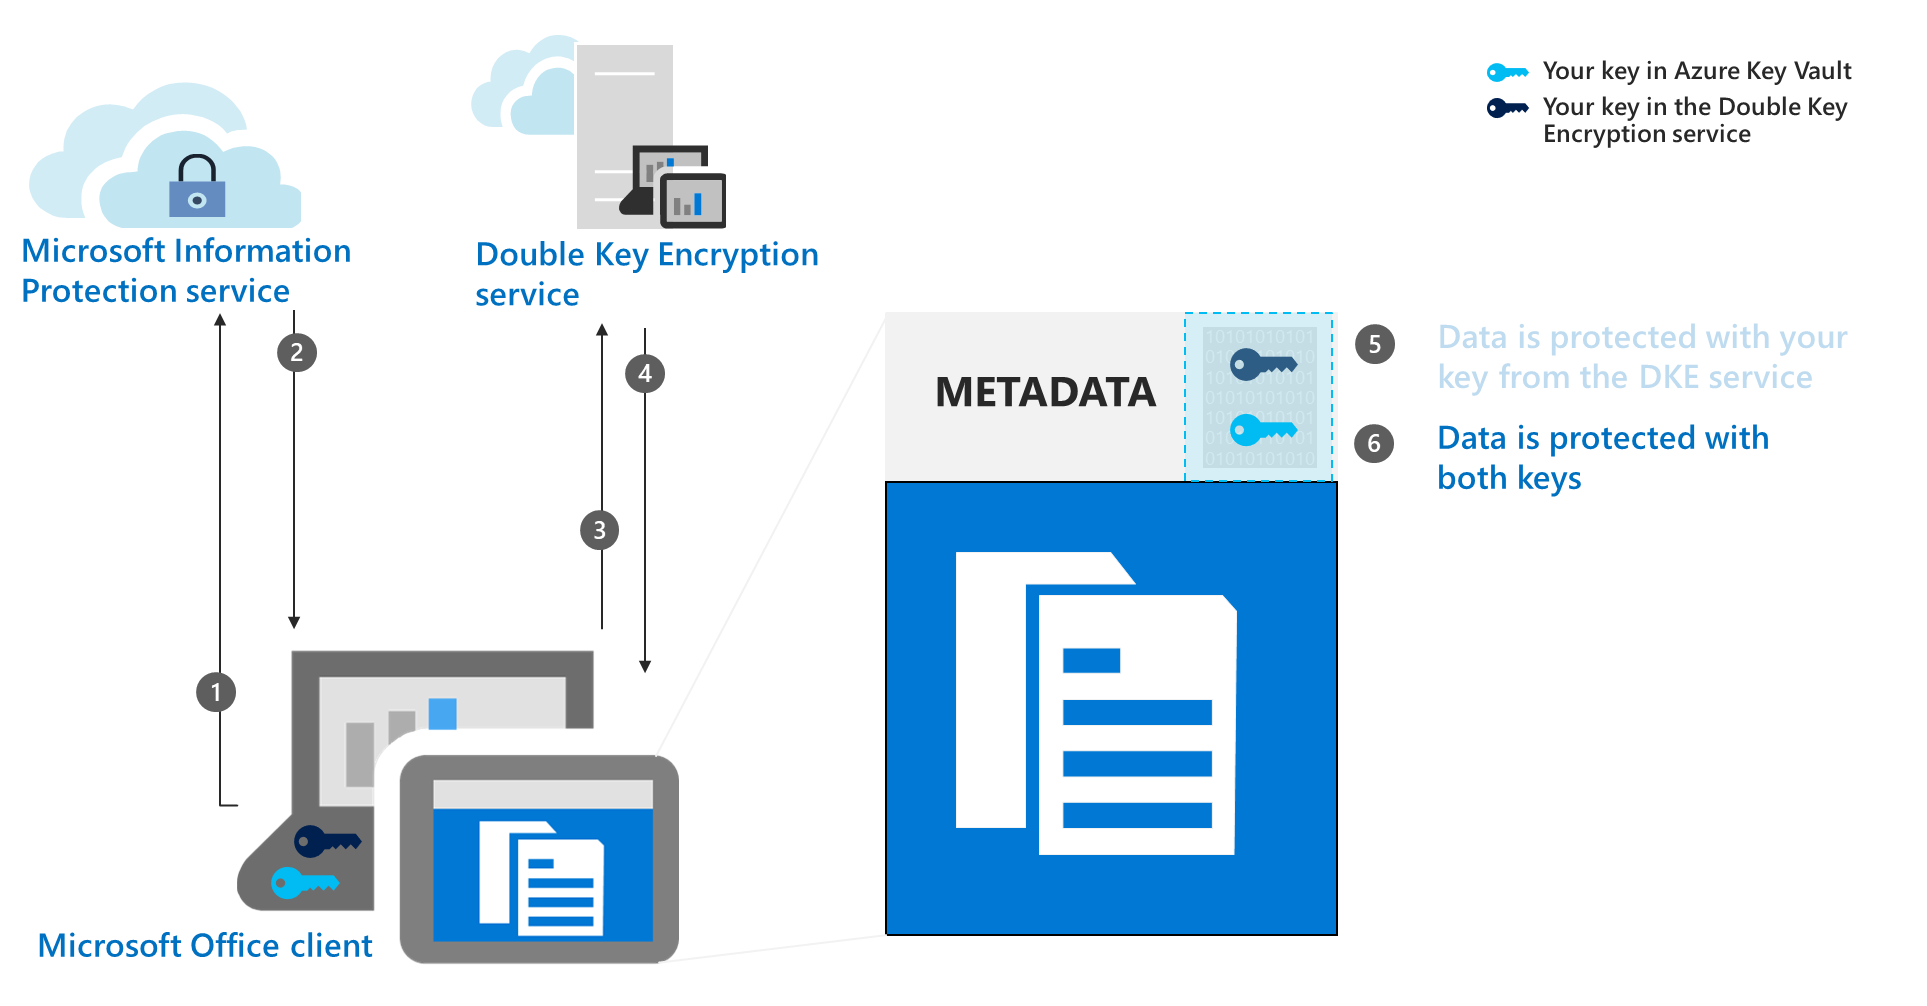
Der Microsoft Office-Client verschlüsselt den bereits verschlüsselten Teil der Dokumentmetadaten mit Ihrem öffentlichen Schlüssel aus Azure.
Die Daten sind jetzt mit beiden Schlüsseln geschützt.
System- und Lizenzierungsvoraussetzungen für DKE
In diesem Abschnitt werden die Server- und Clientsystem- und Konfigurationsanforderungen beschrieben, die erfüllt sein müssen, bevor Sie DKE erfolgreich in Ihrer Umgebung bereitstellen können.
Lizenzierungsvoraussetzungen für DKE
Informationen zu Lizenzierungsoptionen für die Doppelschlüsselverschlüsselung finden Sie unter Microsoft Purview Information Protection Doppelschlüsselverschlüsselung in der Microsoft Purview-Dienstbeschreibung.
Für DKE ist der Dienst "Azure Rights Management" erforderlich.
DKE arbeitet mit Vertraulichkeitsbezeichnungen und erfordert eine Verschlüsselung mit Rechteverwaltung von Microsoft Purview Information Protection.
DKE-Bezeichnungsanforderungen für Office-Apps
Verwenden Sie in Office-Apps integrierte Vertraulichkeitsbezeichnungen, um DKE in Word, Excel, PowerPoint und Outlook zu unterstützen. Unterstützte Versionen finden Sie in den Funktionstabellen und in der Zeile Doppelschlüsselverschlüsselung (DKE).
DKE auf Clientcomputern
Benutzer wenden DKE-Vertraulichkeitsbezeichnungen über diese Schnittstellen an.
Vertraulichkeitsbezeichnungen in Windows Office-Apps
Dateibezeichnung für Microsoft Purview Information Protection im Datei-Explorer von Windows
Microsoft Purview Information Protection PowerShell
Microsoft Purview Information Protection-Scanner
Installieren Sie die erforderlichen Komponenten auf jedem Clientcomputer, auf dem Sie geschützte Dokumente schützen und nutzen möchten.
Unterstützte Umgebungen zum Speichern und Anzeigen von DKE-geschützten Inhalten
Unterstützte Anwendungen. Microsoft 365 Apps for Enterprise-Clients unter Windows, einschließlich Word, Excel, PowerPoint und Outlook.
Unterstützung für Onlineinhalte. Sie können Dokumente und Dateien, die mit Doppelschlüsselverschlüsselung geschützt sind, sowohl in SharePoint als auch in OneDrive online speichern. Sie müssen Dokumente und Dateien mit DKE durch unterstützte Anwendungen kennzeichnen und schützen, bevor Sie sie an diese Speicherorte hochladen. Sie können verschlüsselte Inhalte per E-Mail freigeben, aber keine verschlüsselten Dokumente und Dateien online anzeigen. Stattdessen müssen Sie geschützte Inhalte mithilfe der unterstützten Desktopanwendungen und Clients auf Ihrem lokalen Computer anzeigen.
Bezeichnungsszenarien außerhalb von Office-Apps. Wenden Sie DKE-Bezeichnungen außerhalb von Office-Apps an, indem Sie die Dateibezeichnungsoptionen von Microsoft Purview Information Protection im Datei-Explorer, Microsoft Purview Information Protection-PowerShell-Bezeichnungs-Cmdlets oder die Microsoft Purview Information Protection-Scanner.
Anzeigen von DKE-geschützten Inhalten außerhalb von Office-Apps. Sie können den Microsoft Purview Information Protection Viewer verwenden, um DKE-geschützte E-Mails und Dokumente wie PDF zu nutzen.
Szenarien "Nur verschlüsseln und nicht weiterleiten". "Nur verschlüsseln" und "Nicht weiterleiten" werden mit DKE in Outlook nicht unterstützt. Alle anderen Office-Anwendungen unterstützen benutzerdefinierte Berechtigungsbezeichnungen mit DKE.