Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Wichtig
Der Microsoft Purview Unified Catalog und die klassischen Microsoft Purview-Data Governance-Funktionen (ehemals Azure Purview) werden eingestellt. Microsoft konsolidiert seine Data Governance-Funktionen in Microsoft Fabric. Sie können keine neuen Konten mehr erstellen, und vorhandene Funktionen bleiben bis zum 12. November 2027 im Wartungsmodus. Zeitpläne für die Deaktivierung, Umstellungsleitfäden und empfohlene nächste Schritte finden Sie in der Ankündigung der Einstellung der Datengovernance von Microsoft Purview.
Dieser Artikel beschreibt, wie Sie SAP ECC registrieren und wie Sie SAP ECC in Microsoft Purview authentifizieren und damit interagieren. Weitere Informationen zu Microsoft Purview finden Sie im Einführungsartikel.
Unterstützte Funktionen
Überprüfungsfunktionen
| Extraktion von Metadaten | Vollständiger Scan | Inkrementeller Scan | Bereichsbezogener Scan |
|---|---|---|---|
| Ja | Ja | Nein | Nein |
Beim Scannen der SAP ECC-Quelle unterstützt Microsoft Purview:
Extrahieren technischer Metadaten, einschließlich:
- Instance
- Anwendungskomponenten
- Pakete
- Tabellen einschließlich der Felder, Fremdschlüssel, Indizes und Indexelemente
- Ansichten einschließlich der Felder
- Transaktionen
- Programme
- Klassen
- Funktionsgruppen
- Funktionsbausteine
- Domänen einschließlich der Domänenwerte
- Datenelemente
Abrufen der statischen Herkunft von Assets, Beziehungen zwischen Tabellen und Sichten.
Weitere Funktionen
Informationen zu Klassifizierungen, Vertraulichkeitsbezeichnungen, Richtlinien, Datenherkunft und Live-Ansicht finden Sie in der Liste der unterstützten Funktionen.
Bekannte Einschränkungen
Wenn ein Objekt aus der Datenquelle gelöscht wird, entfernt die nachfolgende Überprüfung das entsprechende Asset in Microsoft Purview derzeit nicht automatisch.
Voraussetzungen
Ein Azure-Konto mit einem aktiven Abonnement. Erstellen Sie kostenlos ein Konto.
Ein aktives Microsoft Purview-Konto.
Sie benötigen Berechtigungen als Datenquellenadministrator und Datenleser, um eine Quelle im Microsoft Purview-Governanceportal zu registrieren und zu verwalten. Weitere Informationen zu Berechtigungen finden Sie unter Zugriffssteuerung in Microsoft Purview.
Richten Sie die richtige Integration Runtime für Ihr Szenario ein:
-
So verwenden Sie eine selbstgehostete Integration Runtime:
- Befolgen Sie den Artikel, um eine selbstgehostete Integration Runtime zu erstellen und zu konfigurieren.
- Stellen Sie sicher, dass JDK 11 auf dem Computer installiert ist, auf dem die selbstgehostete Integration Runtime installiert ist. Starten Sie den Computer neu, nachdem Sie das JDK neu installiert haben, damit es wirksam wird.
- Stellen Sie sicher, dass Visual C++ Redistributable (Version Visual Studio 2012 Update 4 oder höher) auf dem Computer installiert ist, auf dem die selbstgehostete Integration Runtime ausgeführt wird. Wenn Sie dieses Update noch nicht installiert haben, laden Sie es jetzt herunter.
- Laden Sie den 64-Bit-SAP-Connector für Microsoft .NET 3.0 von der SAP-Website herunter, und installieren Sie ihn auf dem Computer mit der selbstgehosteten Integration Runtime. Stellen Sie während der Installation sicher, dass Sie die Option Assemblys in GAC installieren im Fenster Optionale Installationsschritte auswählen.
- Der Connector liest Metadaten aus SAP mithilfe der SAP Java Connector (JCo) 3.0-API. Stellen Sie sicher, dass der Java Connector auf Ihrem virtuellen Computer verfügbar ist, auf dem die selbstgehostete Integration Runtime installiert ist. Stellen Sie sicher, dass Sie die richtige JCo-Verteilung für Ihre Umgebung verwenden. Beispiel: Stellen Sie auf einem Microsoft Windows-Computer sicher, dass die sapjco3.jar- und sapjco3.dll-Dateien verfügbar sind. Notieren Sie sich den Ordnerpfad, den Sie zum Einrichten des Scans verwenden.
- Die selbstgehostete Integration Runtime kommuniziert mit dem SAP-Server über den Dispatcherport 32NN und den Gatewayport 33NN, wobei NN die Nummer Ihrer SAP-Instanz von 00 bis 99 ist. Stellen Sie sicher, dass ausgehender Datenverkehr auf Ihrer Firewall zugelassen ist.
-
So verwenden Sie eine selbstgehostete Integration Runtime mit Kubernetes-Unterstützung:
- Befolgen Sie den Artikel, um eine von Kubernetes unterstützte Integration Runtime zu erstellen und zu konfigurieren.
- Laden Sie den 64-Bit-SAP-Connector für Microsoft .NET 3.0 von der SAP-Website herunter, und installieren Sie ihn auf dem Computer mit der selbstgehosteten Integration Runtime. Stellen Sie während der Installation sicher, dass Sie die Option Assemblys in GAC installieren im Fenster Optionale Installationsschritte auswählen.
- Der Connector liest Metadaten aus SAP mithilfe der SAP Java Connector (JCo) 3.0-API. Stellen Sie sicher, dass der Java Connector auf Ihrem virtuellen Computer verfügbar ist, auf dem die selbstgehostete Integration Runtime installiert ist. Stellen Sie sicher, dass Sie die richtige JCo-Verteilung für Ihre Umgebung verwenden. Beispiel: Stellen Sie auf einem Microsoft Windows-Computer sicher, dass die sapjco3.jar- und sapjco3.dll-Dateien verfügbar sind. Notieren Sie sich den Ordnerpfad, den Sie zum Einrichten des Scans verwenden.
- Die selbstgehostete Integration Runtime kommuniziert mit dem SAP-Server über den Dispatcherport 32NN und den Gatewayport 33NN, wobei NN die Nummer Ihrer SAP-Instanz von 00 bis 99 ist. Stellen Sie sicher, dass ausgehender Datenverkehr auf Ihrer Firewall zugelassen ist.
Hinweis
Da das Scannen von SAP ECC ein speicherintensiver Vorgang ist, wird empfohlen, die selbstgehostete Integration Runtime auf einem Computer mit mindestens 128 GB RAM zu installieren.
-
So verwenden Sie eine selbstgehostete Integration Runtime:
Implementieren Sie den ABAP-Funktionsbaustein für die Metadatenextraktion auf dem SAP-Server, indem Sie die Schritte ausführen, die im Implementierungshandbuch für ABAP-Funktionen beschrieben sind. Sie benötigen ein ABAP-Entwicklerkonto, um den RFC-Funktionsbaustein auf dem SAP-Server anzulegen. Für die Scanausführung benötigt das Benutzerkonto ausreichende Berechtigungen, um sich mit dem SAP-Server zu verbinden und die folgenden RFC-Funktionsbausteine auszuführen:
- STFC_CONNECTION (Überprüfen der Konnektivität)
- RFC_SYSTEM_INFO (Systeminformationen überprüfen)
- OCS_GET_INSTALLED_COMPS (Softwareversionen überprüfen)
- Z_MITI_DOWNLOAD (Hauptmetadatenimport, das Funktionsmodul, das Sie gemäß dem Purview-Handbuch erstellen)
Die zugrunde liegenden JCo-Bibliotheken (SAP Java Connector) rufen möglicherweise weitere RFC-Funktionsbausteine auf. z. B. RFC_PING, RFC_METADATA_GET usw. Weitere Informationen finden Sie im SAP-Supporthinweis 460089 .
Registrieren
In diesem Abschnitt wird beschrieben, wie Sie SAP ECC in Microsoft Purview mithilfe des Microsoft Purview-Governanceportals registrieren.
Authentifizierung für die Registrierung
Die einzige unterstützte Authentifizierung für die SAP ECC-Quelle ist die Standardauthentifizierung.
Schritte zur Registrierung
Öffnen Sie das Microsoft Purview-Governanceportal durch:
- Navigieren Sie direkt zu Ihrem Microsoft Purview-Konto, https://web.purview.azure.com und wählen Sie es aus.
- Öffnen des Azure-Portals, Suchen nach dem Microsoft Purview-Konto, und Auswählen des Microsoft Purview-Kontos. Auswahl der Schaltfläche "Microsoft Purview-Governanceportal ".
Wählen Sie in der linken Navigation Datenzuordnung aus.
Auswählen von Registrieren
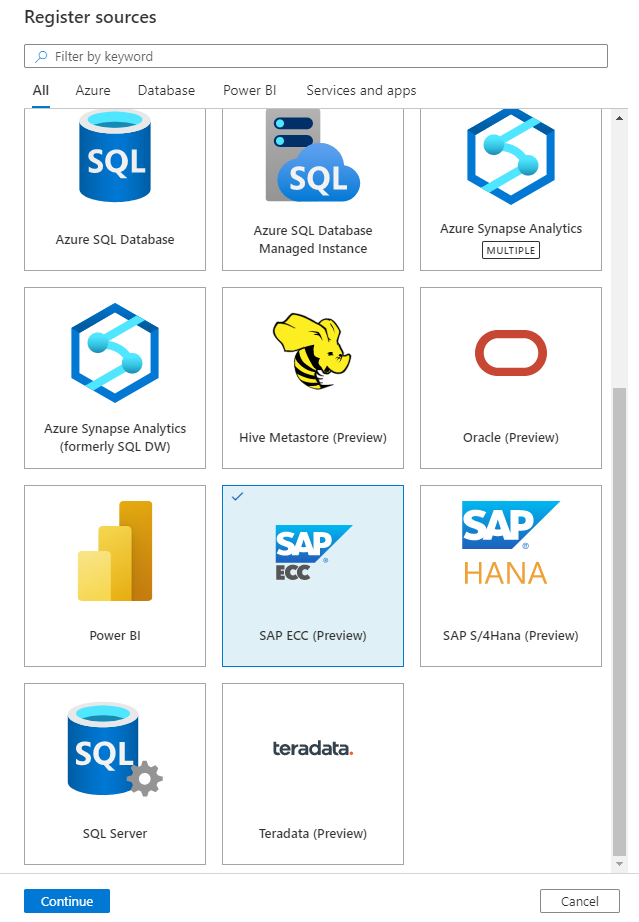
Wählen Sie unter Quellen registrieren die Option SAP ECC aus. Wählen Sie Weiter aus.
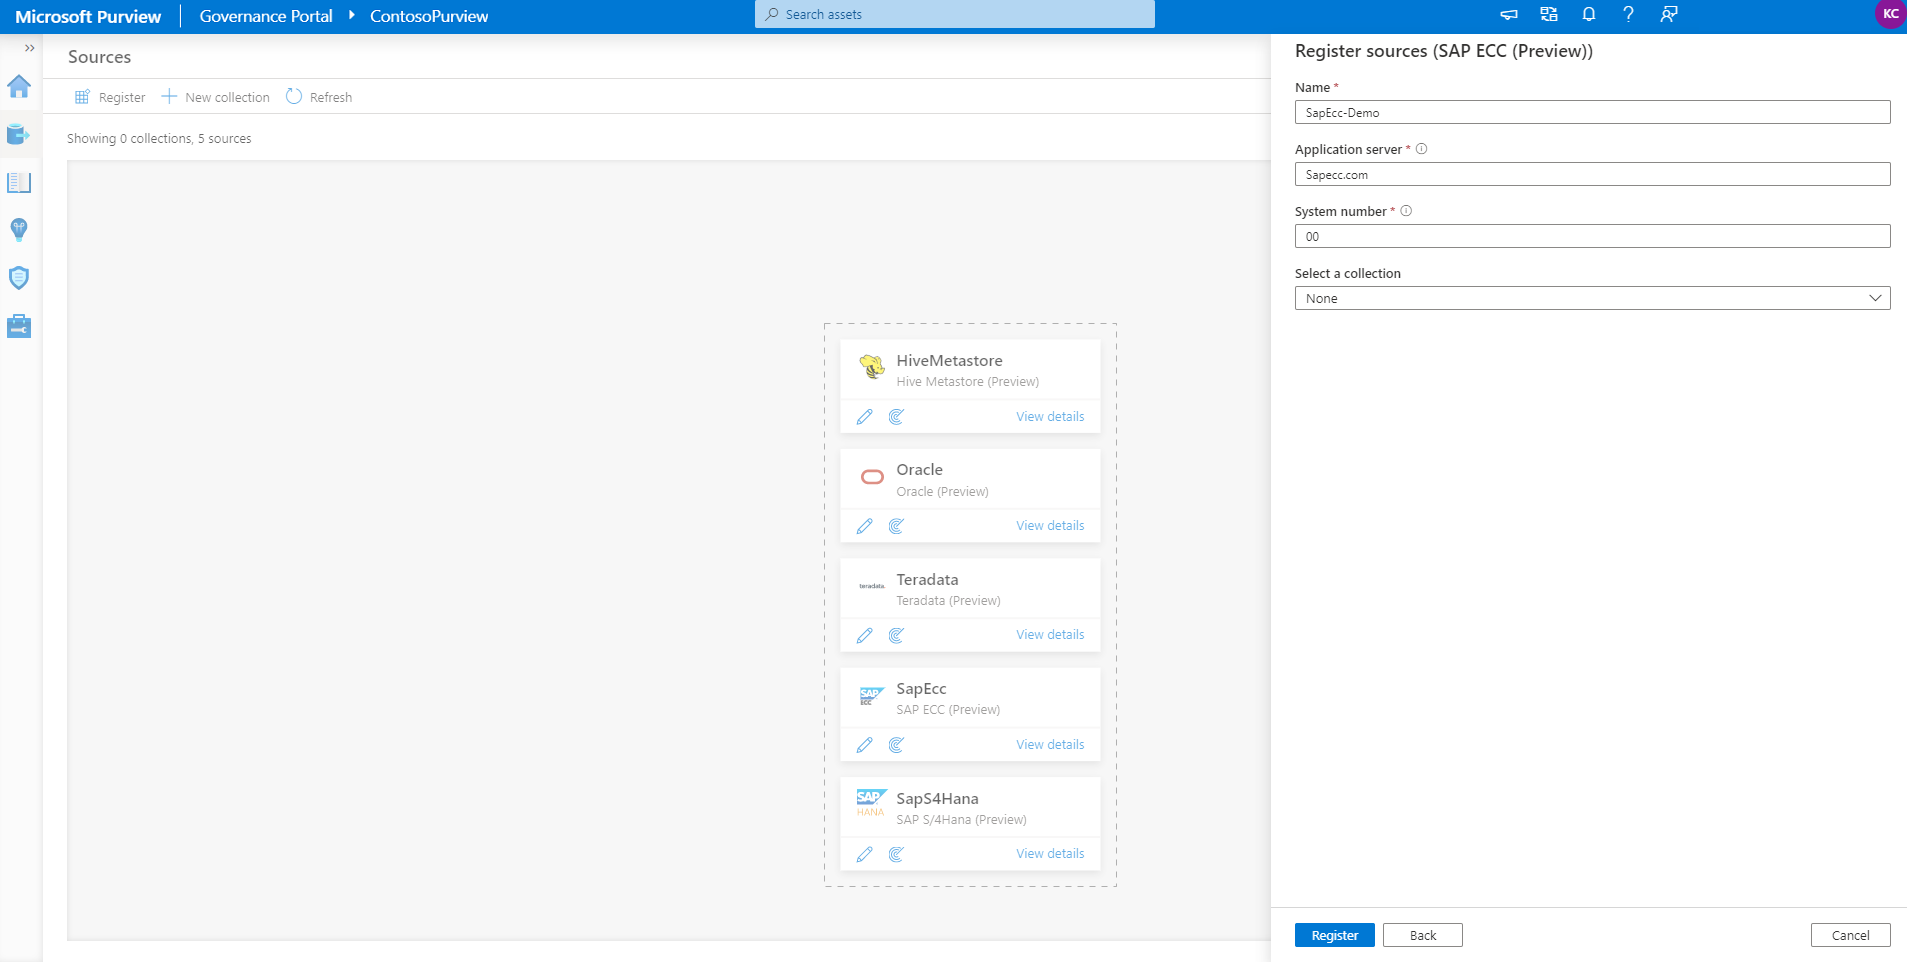
Gehen Sie auf dem Bild Quellen registrieren (SAP ECC) folgendermaßen vor:
Geben Sie einen Namen ein, mit dem die Datenquelle im Katalog aufgeführt werden soll.
Geben Sie den Namen des Anwendungsservers ein, um eine Verbindung mit der SAP ECC-Quelle herzustellen. Es kann sich auch um eine IP-Adresse des SAP-Anwendungsserverhosts handeln.
Geben Sie die SAP-Systemnummer ein. Dies ist eine zweistellige ganze Zahl zwischen 00 und 99.
Wählen Sie eine Sammlung aus der Liste aus.
Beenden Sie den Vorgang, um die Datenquelle zu registrieren.
Überprüfung
Führen Sie die folgenden Schritte aus, um SAP ECC zu scannen und Assets automatisch zu identifizieren. Weitere Informationen zum Scannen im Allgemeinen finden Sie in unserer Einführung in Scans und Erfassung.
Erstellen und Ausführen des Scans
Wählen Sie im Management Center die Option "Integration Runtimes" aus. Stellen Sie sicher, dass eine selbstgehostete Integration Runtime eingerichtet ist. Wenn sie nicht eingerichtet ist, führen Sie die unter Voraussetzungen genannten Schritte aus, um eine selbstgehostete Integration Runtime zu erstellen.
Zu Quellen navigieren
Wählen Sie die registrierte SAP ECC-Quelle aus.
Auswählen + Neuer Scan
Geben Sie die folgenden Details an:
Name: Der Name des Scans
Verbindung über Integration Runtime herstellen: Wählen Sie die konfigurierte selbstgehostete Integration Runtime aus.
Anmeldeinformationen: Wählen Sie die Anmeldeinformationen aus, um eine Verbindung mit Ihrer Datenquelle herzustellen. Stellen Sie Folgendes sicher:
- Wählen Sie beim Erstellen von Anmeldeinformationen die Standardauthentifizierung aus.
- Geben Sie im Eingabefeld Benutzername eine Benutzer-ID für die Verbindung mit dem SAP-Server an.
- Speichern Sie das Benutzerkennwort, das für die Verbindung mit dem SAP-Server verwendet wird, im geheimen Schlüssel.
Mandanten-ID: Geben Sie die SAP-Mandanten-ID ein. Es handelt sich um eine dreistellige numerische Zahl zwischen 000 und 999.
SNC-Modus (optional): Aktivieren Sie die Umschaltfläche , wenn Sie den SNC-Modus (Secure Network Communications) verwenden möchten, um Ihre technischen Verbindungen zu SAP RFCs über einen zertifikatbasierten Authentifizierungsmechanismus zu sichern. Der SNC-Modus ist standardmäßig deaktiviert .
Führen Sie die folgenden Schritte aus, um die SAP Personal Secure Environment mit SNC-Zertifikat einzurichten:
SAPCAR abrufen
- Wechseln Sie zum SAP Software Download Center und melden Sie sich mit Ihren SAP-Anmeldeinformationen an.
- Suchen Sie nach SAPCAR und wählen Sie die neueste nicht archivierte Version aus.
- Wählen Sie Ihr Betriebssystem aus.
- Laden Sie die
.EXE file to C:\sap\SARDatei
SAP Common Crypto Library abrufen
- Suchen Sie im SAP Software Download Center nach "COMMONCRYPTOLIB" und wählen Sie die neueste Version aus.
- Wählen Sie Ihr Betriebssystem aus.
- Laden Sie die Datei SAR-Datei mit dem letzten Veröffentlichungsdatum als
C:\sap\SAR.
SAP Common Crypto Library extrahieren
- Öffnen Sie PowerShell, und navigieren Sie zu
C:\sap\SAR - Geben Sie den folgenden Befehl ein und ersetzen Sie xxxx durch Ihre Werte:
.\SAPCAR_xxxx.EXE -xvf .\SAPCRYPTOLIBP_xxxx.SAR -R .\..\libs\sapcryptolib. - Vergewissern Sie sich, dass es
sapgenpse.exesich imC:\sap\libs\sapcryptolibVerzeichnis befindet.
Generieren von Zertifikaten
Hinweis: Diese Methode dient nur zu Demonstrationszwecken und wird nicht für Produktionssysteme empfohlen. Für Produktionssysteme wenden Sie sich an Ihr internes PKI-Beratungs- oder Sicherheitsteam.
Richten Sie die Ordnerstruktur ein:
mkdir rootCAmkdir sncCert
Erstellen Sie die erforderlichen Serien- und Indexdateien, falls sie nicht vorhanden sind:
if (-Not (Test-Path "rootCA\index.txt")) { New-Item -Path "rootCA\index.txt" ItemType File }if (-Not (Test-Path "rootCA\serial")) { Set-Content -Path "rootCA\serial" -Value "01" }
Stammzertifizierungsstelle generieren:
openssl genpkey -algorithm RSA -out rootCA/ca.key.pem -pkeyopt rsa_keygen_bits:2048openssl req -x509 -new -key rootCA/ca.key.pem -days 7305 -sha256 -extensions v3_ca -out rootCA/ca.cert.pem -subj "/O=Contoso/CN=Root CA"
Generieren des SNC-Zertifikats
openssl genrsa -out sncCert/snc.key.pem 2048openssl req -key sncCert/snc.key.pem -new -sha256 -out sncCert/snc.csr.pem subj "/O=Contoso/CN=SNC"
Erstellen Sie eine OpenSSL-Konfigurationsdatei
sncCert/extensions.cnf, zum Signieren:subjectKeyIdentifier = hashauthorityKeyIdentifier = keyid,issuerbasicConstraints = critical,CA:falsekeyUsage = critical,digitalSignature,keyEncipherment,dataEnciphermentextendedKeyUsage = clientAuth,emailProtection
Signieren Sie das SNC-Zertifikat mit der Stammzertifizierungsstelle:
openssl x509 -req in sncCert/snc.csr.pem CA rootCA/ca.cert.pem CAkey rootCA/ca.key.pem CAcreateserial out sncCert/snc.cert.pem days 3650 sha256 extfile sncCert\extensions.cnf extensions v3_leaf
Schaffen einer persönlichen, sicheren Umgebung
Erstellen Sie eine persönliche sichere Umgebung (PSE) für das lokale Datengateway. Die NCo-Bibliothek sucht nach dem SNC-Zertifikat in der PSE.
Erstellen Sie einen PKCS#12-Container:
openssl pkcs12 -export -out snc.p12 -inkey sncCert\snc.key.pem -in sncCert\snc.cert.pem -certfile rootCA\ca.cert.pem
Erstellen Sie die Umgebungsvariable SECUDIR.
Öffnen Sie die Systemeigenschaften: Klicken Sie im Datei-Explorer mit der rechten Maustaste auf Dieser PC, und wählen Sie dann Eigenschaften>Erweiterte Systemeinstellungen aus.
Wählen Sie Umgebungsvariablen aus.
Wählen Sie unter Systemvariablendie Option Neu aus.
Setzen Sie den Variablennamen auf SECUDIR.
Legen Sie den Wert auf
C:\sapsecudirfest.Wählen Sie OK aus.
Importieren Sie den PKCS#12-Container in eine PSE-Datei:
C:\sap\libs\sapcryptolib\sapgenpse.exe import_p12 -p SAPSNCSKERB.pse C:\pki certs\snc.p12Erlauben Sie Ihrem SHIR-Prozess, Ihre SAP PSE zu verwenden
Überprüfen Sie, welcher Benutzer oder Dienst von Ihrem SNC-Client verwendet wird, um das Zertifikat für die Kommunikation mit SAP zu erhalten. Microsoft Purview SHIR verwendet den Dienstbenutzer NT SERVICE\DIAHostService.
- Fügen Sie Anmeldeinformationen hinzu, um die Anforderung zum Abrufen von Zertifikaten aus der PSE zu ermöglichen:
.\sapgenpse.exe seclogin -p C:\sapsecudir\SAPSNCSKERB.pse -x your-pse-pin -O "NT SERVICE\DIAHostService" - Überprüfen Sie Anmeldeinformationen wie folgt:
.\sapgenpse.exe seclogin -l -O "NT SERVICE\DIAHostService" - Sie können sie wie folgt löschen:
.\sapgenpse.exe seclogin -d -O "NT SERVICE\DIAHostService" - Verwenden Sie den Parameter -h, um Hilfe zum Sapgenpse-Befehlszeilenwerkzeug zu erhalten, oder überprüfen Sie die Befehlsreferenz hier.
Erteilen der Berechtigung für den Zugriff auf die SAP JCo-Bibliothek für den SHIR-Prozess
Überprüfen Sie, ob der Microsoft Purview SHIR-Benutzer NT SERVICE\DIAHostService über Lese- /Schreib-/Ausführungs-/Listenberechtigungen für diese Ordner verfügt:
SNC-Bibliothekspfad: Der Ordner mit der SNC-Bibliothek
sapcrypto.dll. Beispiel:C:\Users\shir-admin\Desktop\snc\SAPCRYPTOLIBP_8557-20011729\sapcrypto.dllJCo-Bibliothekspfad: Der Ordner, der die SAP Java Connector-JAR-Datei enthält. Beispiel:
C:\Users\shir-admin\Desktop\snc\sapjco3-ntamd64-3.1\sapjco3-ntamd64-3.1.3
Die SAP NCo-Bibliothek sollte auch auf dem virtuellen Computer installiert sein, damit die Testverbindung ordnungsgemäß funktioniert, da sie weiterhin die NCo-Bibliothek verwendet. Dies ist nicht notwendig, und der Verbindungstest kann übersprungen werden.
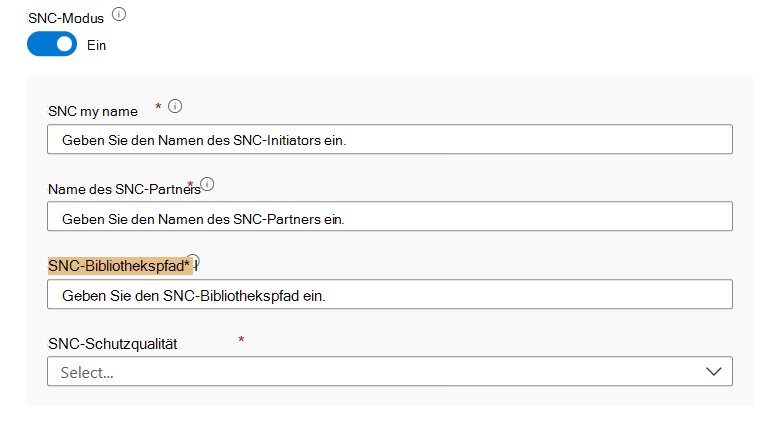
Geben Sie SCN-Details für meinen Namen, den Partnernamen, den Bibliothekspfad und die Schutzqualität ein, wie unten gezeigt, und starten Sie den Scan:
JCo-Bibliothekspfad: Geben Sie den Verzeichnispfad an, in dem sich die JCo-Bibliotheken befinden, z. B.:
D:\Drivers\SAPJCo. Stellen Sie sicher, dass die selbstgehostete Integration Runtime auf den Pfad zugreifen kann. Weitere Informationen finden Sie im Abschnitt "Voraussetzungen".- Für die selbstgehostete Integration Runtime auf einem lokalen Computer:
D:\Drivers\SAPJCo. Dies ist der Pfad zum gültigen Speicherort des JAR-Ordners. Der Wert muss ein gültiger absoluter Dateipfad sein und darf kein Leerzeichen enthalten. Stellen Sie sicher, dass die selbstgehostete Integration Runtime auf den Treiber zugreifen kann. Weitere Informationen finden Sie im Abschnitt Voraussetzungen. - Für eine von Kubernetes unterstützte selbstgehostete Integration Runtime:
./drivers/SAPJCo. Dies ist der Pfad zum gültigen Speicherort des JAR-Ordners. Der Wert muss ein gültiger relativer Dateipfad sein. Lesen Sie die Dokumentation, um einen Scan mit externen Treibern zum Hochladen von Treibern im Voraus einzurichten.
- Für die selbstgehostete Integration Runtime auf einem lokalen Computer:
Maximal verfügbarer Arbeitsspeicher: Maximaler Arbeitsspeicher (in GB), der auf dem Computer mit der selbstgehosteten Integration Runtime für Scanvorgänge verfügbar ist. Dies hängt von der Größe der zu scannenden SAP-ECC-Quelle ab. Es wird empfohlen, einen großen verfügbaren Arbeitsspeicher bereitzustellen, z. B. 100.
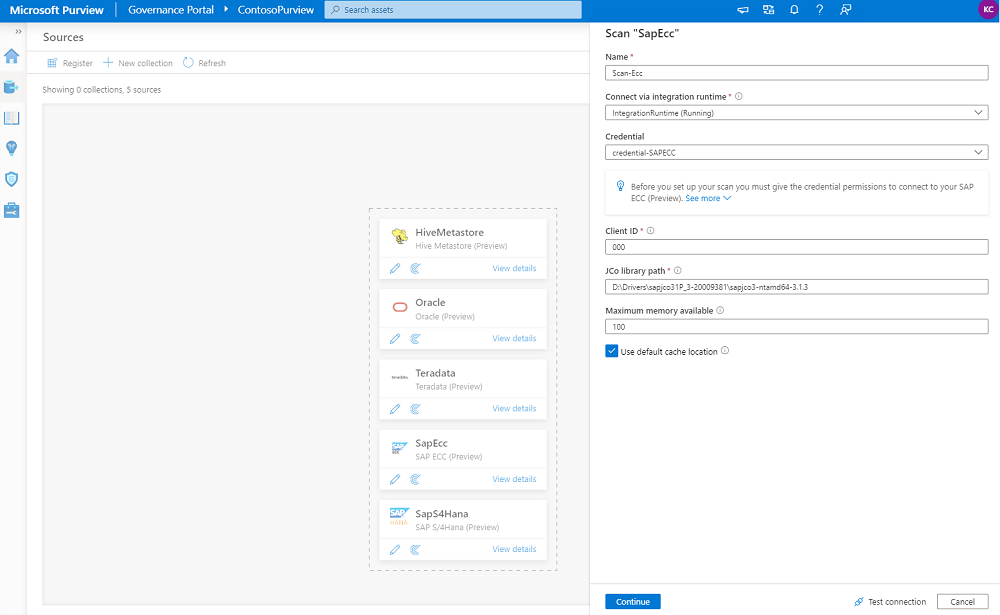
Wählen Sie Weiter.
Wählen Sie Ihren Scan-Trigger aus. Sie können einen Zeitplan einrichten oder die Überprüfung einmal ausführen.
Überprüfen Sie Ihren Scan, und wählen Sie Speichern und Ausführen aus.

Anzeigen Ihrer Scans und Scanausführungen
So zeigen Sie vorhandene Scans an:
- Wechseln Sie zum Microsoft Purview-Portal. Wählen Sie im linken Bereich Datenzuordnung aus.
- Wählen Sie die Datenquelle aus. Sie können eine Liste vorhandener Scans in dieser Datenquelle unter "Letzte Scans" anzeigen, oder Sie können alle Scans auf der Registerkarte "Scans" anzeigen.
- Wählen Sie die Überprüfung mit den Ergebnissen aus, die Sie anzeigen möchten. In diesem Bereich werden alle vorherigen Überprüfungsausführungen zusammen mit dem Status und den Metriken für jede Überprüfungsausführung angezeigt.
- Wählen Sie die Ausführungs-ID aus, um die Details zum Scanlauf zu überprüfen.
Verwalten Ihrer Scans
So bearbeiten, brechen oder löschen Sie eine Überprüfung:
Wechseln Sie zum Microsoft Purview-Portal. Wählen Sie im linken Bereich Datenzuordnung aus.
Wählen Sie die Datenquelle aus. Sie können eine Liste vorhandener Scans in dieser Datenquelle unter "Letzte Scans" anzeigen, oder Sie können alle Scans auf der Registerkarte "Scans" anzeigen.
Wählen Sie die Überprüfung aus, die Sie verwalten möchten. Anschließend können Sie:
- Bearbeiten Sie den Scan, indem Sie "Scan bearbeiten" auswählen.
- Brechen Sie eine laufende Überprüfung ab, indem Sie Überprüfungsausführung abbrechen auswählen.
- Löschen Sie die Überprüfung, indem Sie "Überprüfung löschen" auswählen.
Hinweis
- Durch das Löschen der Überprüfung werden keine Katalogressourcen gelöscht, die aus vorherigen Überprüfungen erstellt wurden.
Herkunft
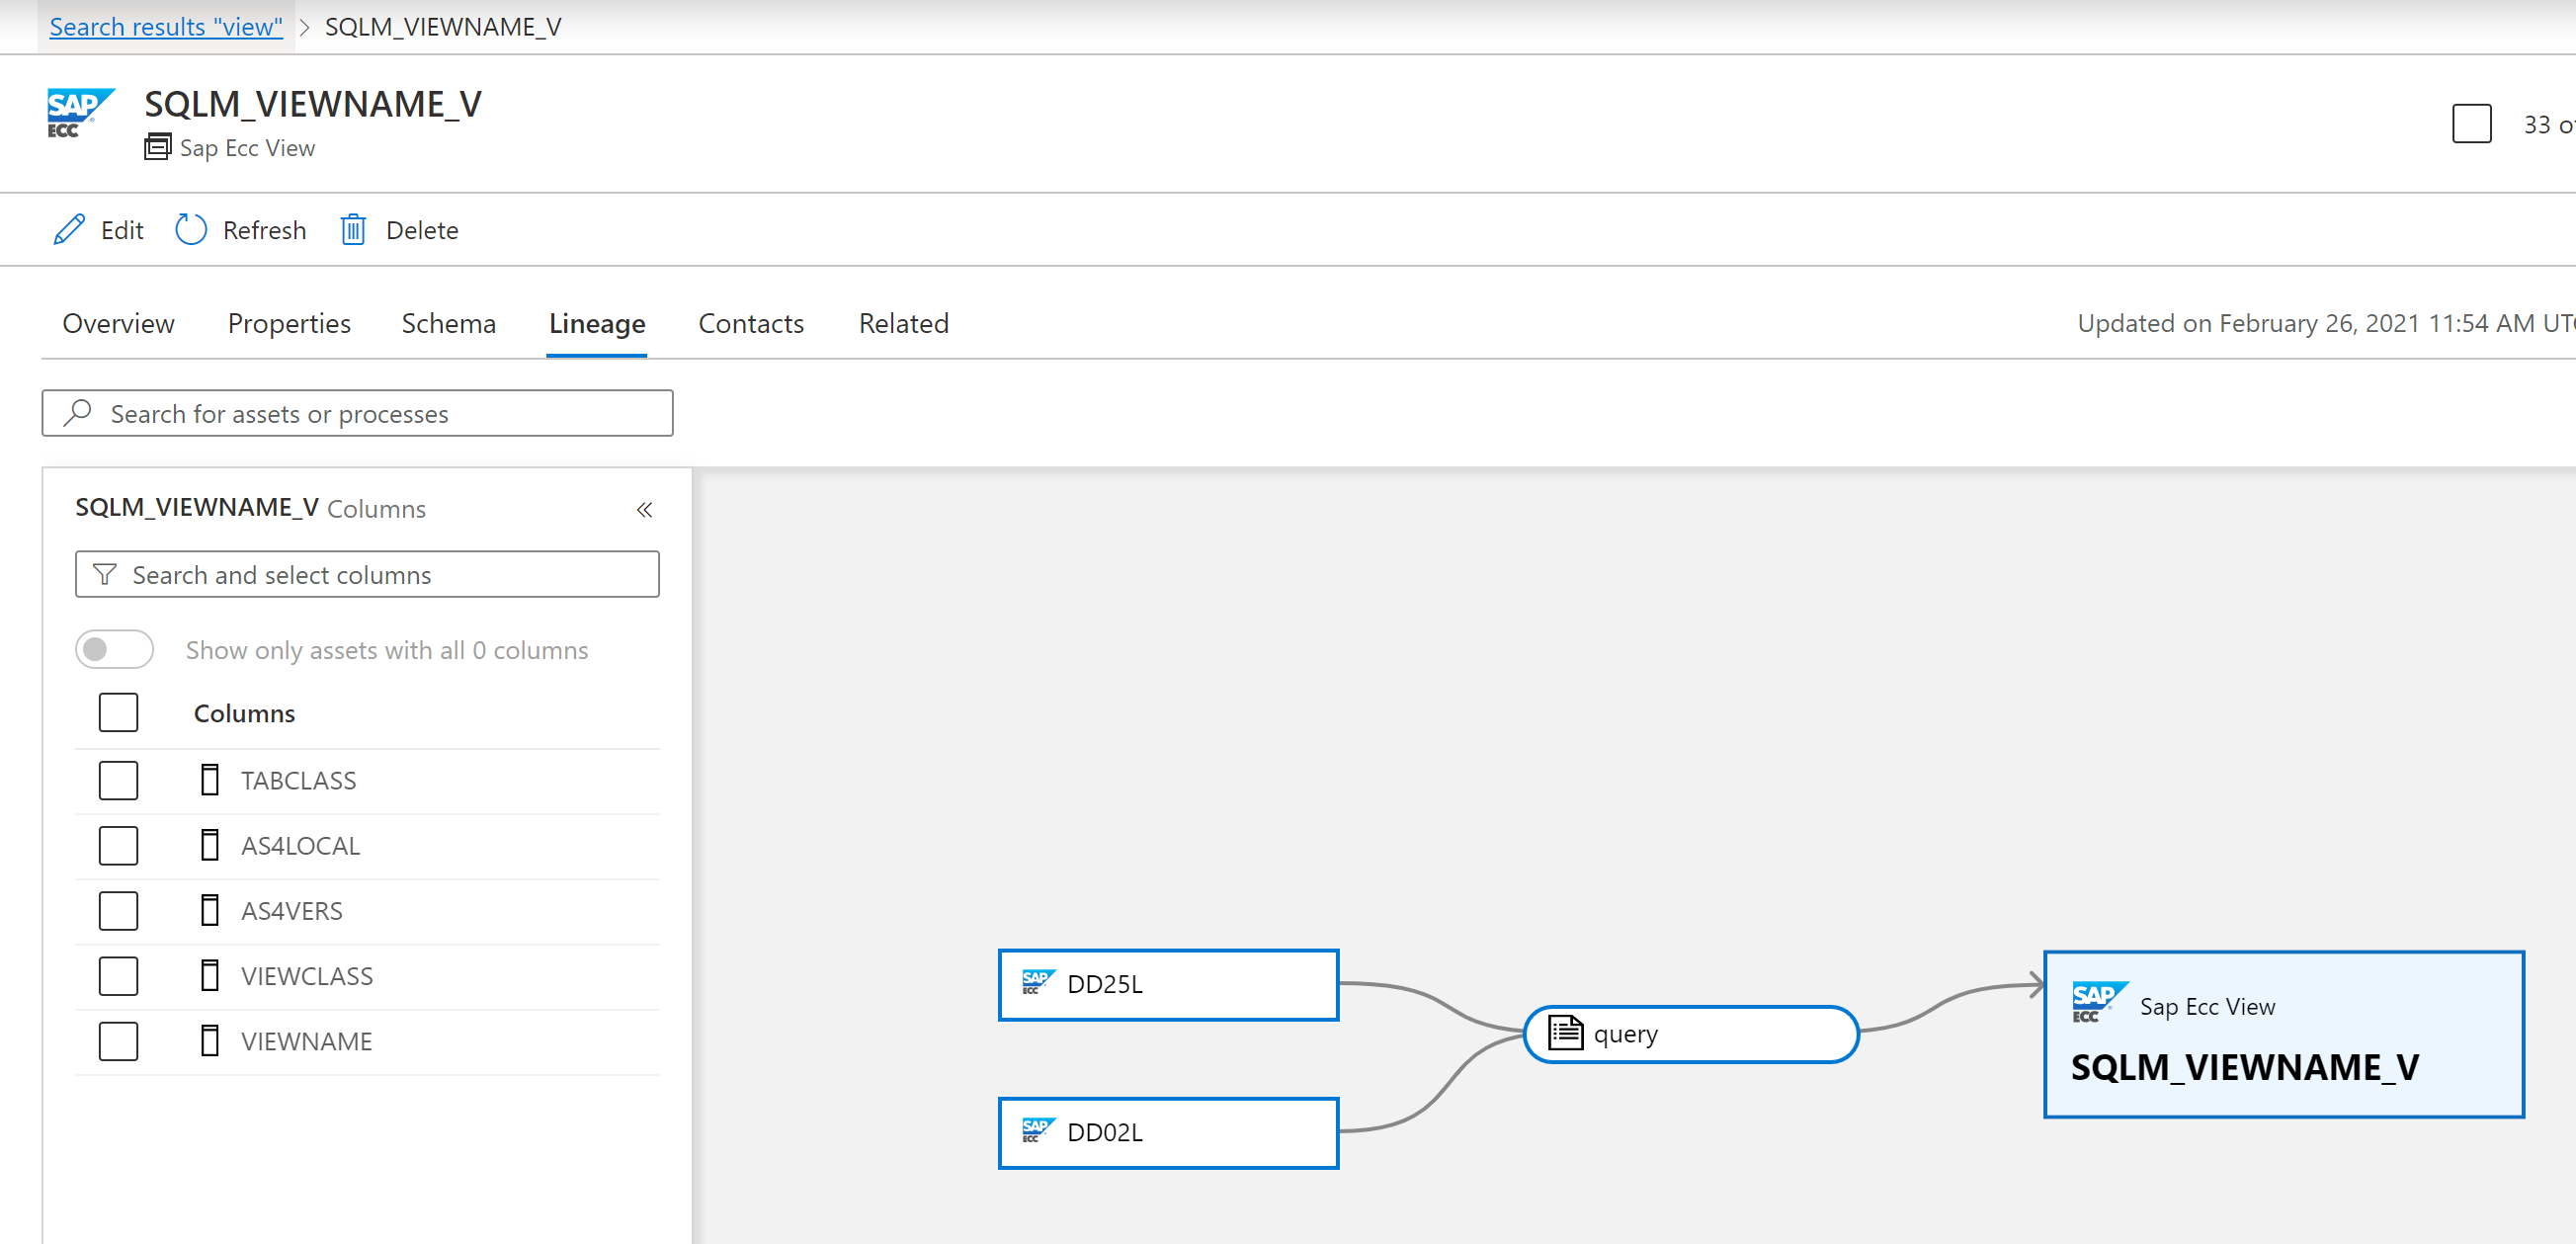
Nachdem Sie Ihre SAP ECC-Quelle gescannt haben, können Sie Unified Catalog durchsuchen oder Unified Catalog durchsuchen , um die Ressourcendetails anzuzeigen.
Wechseln Sie zur Registerkarte Asset -> Herkunft, Sie können die Asset-Beziehung sehen, falls zutreffend. Informationen zu den unterstützten Szenarien für die SAP-ECC-Herkunft finden Sie im Abschnitt "Unterstützte Funktionen ". Weitere Informationen zur Herkunft im Allgemeinen finden Sie im Benutzerhandbuch für Datenherkunft und Herkunft.
Nächste Schritte
Nachdem Sie Ihre Quelle registriert haben, folgen Sie den nachstehenden Leitfäden, um mehr über Microsoft Purview und Ihre Daten zu erfahren.