Bereitstellen einer Spring AI-Anwendung in Azure-Container-Apps
In dieser Lektion erfahren Sie, wie Sie Ihre RAG-Anwendung (Spring Retrieval Augmented Generation) in Azure-Container-Apps bereitstellen. Azure Container Apps ist eine serverlose Plattform, mit der Sie weniger Infrastruktur erhalten und Kosten sparen können, wenn containerisierte Anwendungen ausgeführt werden. In dieser Einheit werden die erforderlichen Container-Apps-Konzepte behandelt, sodass Sie Ihre Anwendung containerisieren, Azure-Container-Apps einrichten und eine sichere und skalierbare Bereitstellung sicherstellen können.
Umgebungen
Eine Container-Apps-Umgebung ist eine sichere Grenze um eine oder mehrere Container-Apps und Aufträge. Die Container-Apps-Laufzeit verwaltet jede Umgebung durch Behandlung von Betriebssystemupgrades, Skalierungsvorgängen, Failoverprozeduren und Ressourcenausgleich. Bevor Sie eine Container-App bereitstellen können, müssen Sie eine Azure-Container-Apps-Umgebung erstellen.
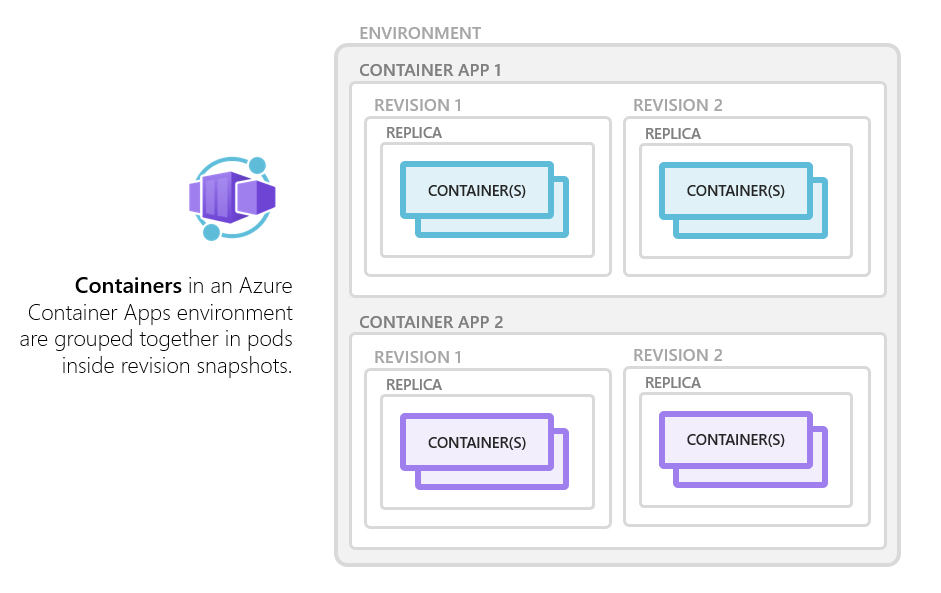
Es gibt zwei Arten von Container-App-Umgebungen:
Workloadprofil: Führen Sie serverlose Apps mit Unterstützung für eine Skalierung auf Null aus und zahlen Sie nur für Ressourcen, die Ihre Apps mit diesem Verbrauchsprofil verwenden. Sie können apps auch mit angepasster Hardware ausführen und die Kostenvorhersage mit dedizierten Workloadprofilen erhöhen.
Nur nach Verbrauch: Führen Sie serverlose Apps mit Unterstützung für eine Skalierung auf Null aus und zahlen Sie nur für Ressourcen, die Ihre Apps verwenden.
Replikate
Replikate sind Instanzen Ihrer Container-App, die gleichzeitig ausgeführt werden, um eingehende Anforderungen oder Hintergrundaufgaben zu verarbeiten. Indem Sie die Anzahl der Replikate skalieren, können Sie sicherstellen, dass Ihre Anwendung unterschiedliche Lasten effizient verarbeiten kann. Azure-Container-Apps unterstützen sowohl die manuelle als auch die automatische Skalierung von Replikaten basierend auf vordefinierten Metriken oder benutzerdefinierten Regeln.
Revisionen
Überarbeitungen sind unveränderliche Momentaufnahmen der Konfiguration und des Codes Ihrer Container-App zu einem bestimmten Zeitpunkt. Jede Bereitstellung erstellt eine neue Revision, sodass Sie bei Bedarf ein Rollback auf frühere Versionen durchführen können. Überarbeitungen ermöglichen sichere Updates und Die Versionsverwaltung für Ihre containerisierten Anwendungen. Sie können die Datenverkehrsteilung zwischen Überarbeitungen konfigurieren, um neue Features schrittweise zu bereitstellen oder A/B-Tests durchzuführen.
Bereitstellungstypen
Es gibt drei primäre Bereitstellungstypen für Azure-Container-Apps:
Bereitstellung aus einem vorhandenen Image: Sie können eine Container-App bereitstellen, die ein vorhandenes Image in einer öffentlichen oder privaten Containerregistrierung verwendet.
Bereitstellung aus Quellcode: Sie können Ihre Anwendung direkt aus Ihrem lokalen Quellcode-Repository bereitstellen. Der
az container upBefehl erstellt das Containerimage, überträgt es an eine Registrierung und stellt die Container-App bereit. Außerdem wird die Registrierung in der Azure Container Registry erstellt, wenn Sie keines angeben. Dieser Befehl kann das Image mit oder ohne Dockerfile erstellen. Wenn Sie ohne Dockerfile erstellen, werden die folgenden Sprachen unterstützt:- .NET
- Node.js
- PHP
- Python
Bereitstellung aus einem GitHub-Repository: Wenn Sie den
az containerapp upBefehl zum Bereitstellen aus einem GitHub-Repository verwenden, wird ein GitHub Actions-Workflow generiert, der das Containerimage erstellt, es an eine Registrierung pusht und die Container-App bereitstellt. Zum Erstellen des Images ist eine Dockerfile erforderlich.
Eingangsoptionen
Azure Container-Apps unterstützen die folgenden Eingangsoptionen, um zu steuern, wie auf Ihre Anwendung zugegriffen wird:
Externer Ausgang: Mit dieser Option wird Ihre Container-App für das Internet verfügbar gemacht, sodass externe Clients darauf zugreifen können. Sie können benutzerdefinierte Domänen und TLS/SSL-Zertifikate für den sicheren Zugriff konfigurieren.
Interner Eingangsschritt: Mit dieser Option wird der Zugriff auf das virtuelle Netzwerk eingeschränkt, sodass Ihre Container-App nur für andere Ressourcen innerhalb desselben Netzwerks zugänglich ist. Diese Option ist nützlich für interne Dienste, die nicht für das Internet verfügbar gemacht werden müssen.
Kein Eingangsschritt: Wenn Sie keinen externen oder internen Zugriff benötigen, können Sie den Eingangseingang deaktivieren. Diese Option ist nützlich für Hintergrundaufträge oder Dienste, für die kein direkter Zugriff erforderlich ist.
Skalierung
Azure Container-Apps bieten flexible Skalierungsoptionen, um sicherzustellen, dass Ihre Anwendung unterschiedliche Lasten effizient verarbeiten kann. In der folgenden Liste werden die primären Skalierungsoptionen beschrieben:
Manuelle Skalierung: Sie können die Anzahl der Replikate für Ihre Container-App manuell festlegen. Diese Option bietet Ihnen die vollständige Kontrolle über den Skalierungsprozess, sodass Sie die Anzahl der Instanzen basierend auf Ihren spezifischen Anforderungen anpassen können.
Automatische Skalierung: Azure-Container-Apps unterstützen die automatische Skalierung basierend auf verschiedenen Metriken. Sie können automatische Skalierungsregeln konfigurieren, um die Anzahl der Replikate basierend auf CPU-Auslastung, Speicherauslastung oder benutzerdefinierten Metriken automatisch anzupassen, einschließlich
JVM- Virtueller Java-Computer - Metriken, mithilfe der ereignisgesteuerten Autocaling (KEDA) von Kubernetes. Mit dieser Funktion wird sichergestellt, dass Ihre Anwendung den erhöhten Datenverkehr ohne manuelle Eingriffe verarbeiten kann.Skalieren auf Null: Für serverlose Anwendungen können Sie Ihre Container-App so konfigurieren, dass sie auf Nullinstanzen skaliert wird, wenn kein Datenverkehr vorhanden ist. Dadurch sparen Sie Kosten, indem Sie Ressourcen nur bei Bedarf verwenden.
Um die Skalierung zu konfigurieren, können Sie die Azure CLI, das Azure-Portal oder ARM-Vorlagen verwenden. Das folgende Beispiel zeigt, wie Sie die automatische Skalierung mithilfe der Azure CLI einrichten:
az containerapp update \
    --resource-group spring-ai-demo \
    --name spring-ai-app \
    --min-replicas 1 \
    --max-replicas 10 \
    --scale-rule-name http-rule \
    --scale-rule-type http \
    --scale-rule-http-concurrency 15
In diesem Beispiel wird die Container-App so konfiguriert, dass sie basierend auf der HTTP-Parallelität zwischen 1 und 10 Replikaten skaliert wird. DIE HTTP-Parallelität ist auf 50 festgelegt, was bedeutet, dass jedes Replikat bis zu 50 gleichzeitige HTTP-Anforderungen verarbeitet, bevor weitere Instanzen erstellt werden.
Zusammenfassung der Einheit
In dieser Lektion haben Sie die wichtigsten Konzepte von Azure-Container-Apps kennengelernt, einschließlich Umgebungen, Bereitstellungstypen, Eingangsoptionen und Skalierungsmechanismen. In der nächsten Übung setzen Sie diese Konzepte in die Praxis ein, indem Sie Ihre Spring RAG-Anwendung mithilfe von Azure-Container-Apps bereitstellen.