Cloudbenutzer und -gruppen
- 5 Minuten
Identität spielt eine wichtige Rolle bei der Cloudverwaltung, da Berechtigungen für Cloudressourcen nutzlos sind, wenn wir nicht wissen, wer auf diese Ressourcen zugreift. Wenn Robert keine Berechtigung zum Löschen einer VM hat, es aber trotzdem versucht, können wir ihn nur aufhalten, wenn wir wissen, dass es sich um Robert handelt. Sollte Bob jedoch einer von Tausenden von Mitarbeitern in der Organisation sein und die Berechtigungen für jeden einzelnen Benutzer und jede einzelne Cloudressource definiert werden müssen, wird die IT überfordert sein, alles abzusichern, damit nur Benutzer, die auf diese Ressourcen zugreifen dürfen, dies tun können.
Wie wir später noch erfahren werden, können Berechtigungen nicht nur für einzelne Cloudressourcen, sondern auch für Gruppen von Cloudressourcen vergeben werden. Ebenso können Benutzer wie Robert Gruppen zugewiesen werden. Berechtigungen, die für Cloudressourcen gelten, können sowohl für Benutzergruppen als auch für einzelne Benutzer gelten. Moderne Identitätsverwaltungssysteme unterstützen das Konzept von Benutzergruppen, um die Cloudverwaltung zu vereinfachen und die Fehleranfälligkeit zu reduzieren. Es ist weniger wahrscheinlich, dass ein Administrator einen Fehler begeht, wenn er Berechtigungen auf Gruppenebene und nicht für jeden Einzelnen erteilen kann.
Identitätsverwaltungssysteme müssen in der Lage sein, Identitäten sowohl Gruppen als auch einzelnen Benutzern zuzuweisen. Aber das ist noch nicht alles. Eine Person kann sich authentifizieren, indem sie einen Benutzernamen und ein Kennwort eingibt oder einen Finger auf einen Biometrieleser legt. Softwareanwendungen müssen sich mitunter auch authentifizieren, da sie ggf. mit anderen Diensten oder Anwendungen kommunizieren, die nur reagieren, wenn sie die Identität des Aufrufers kennen. Daher ist es ebenso wichtig, dass Anwendungen ebenso wie Benutzern und Benutzergruppen Identitäten zugewiesen werden können.
Dies hat zur Folge, dass Unternehmensverzeichnisdienste drei Arten von Entitäten unterstützen: Benutzer, Benutzergruppen und Anwendungen. Benutzer stellen Personen in einer Organisation dar. Gruppen sind Zusammenstellungen von Benutzern oder anderen Entitäten. Anwendungsentitäten ermöglichen das Zuweisen von Identitäten zu laufenden Anwendungen. Zusammen werden diese als Sicherheitsprinzipale bezeichnet. Lassen Sie uns die drei Arten von Sicherheitsprinzipalen untersuchen und ihre Bedeutung für die Cloudverwaltung erörtern.
Benutzer
Ein Benutzer ist eine registrierte Identität, die die Berechtigung hat, eine Aufgabe (oder eine Reihe von Aufgaben) innerhalb eines Computersystems zu erledigen. Einem Benutzer kann die Berechtigung erteilt werden, Daten in einen in der Cloud bereitgestellten Speicherdienst hochzuladen. Er hat jedoch keine Möglichkeit, solche Dienste bereitzustellen oder zu deaktivieren. Ein anderer könnte über globalere Berechtigungen verfügen, die es ihm ermöglichen, Dienste nach Belieben bereitzustellen und zu deaktivieren.
Benutzer sind Abstraktionen einzelner Personen innerhalb einer Organisation. Als solche haben sie Attribute, die Namen, Telefonnummern, Anschriften und andere Merkmale umfassen können, die eine Person von einer anderen unterscheiden (Abbildung 3.2). Diese Attribute tragen auch dazu bei, Benutzerinformationen verständlich zu machen. Es ist für einen Administrator einfacher, sich auf „Laurenz König“ als auf „48d31887-5fad-4d73-a9f5-3c356e68a038“ zu beziehen. Moderne Verzeichnisdienste ermöglichen es Administratoren, die im Namen einzelner Benutzer gespeicherten Attribute mit jedem für die Organisation sinnvollen Schema zu definieren.
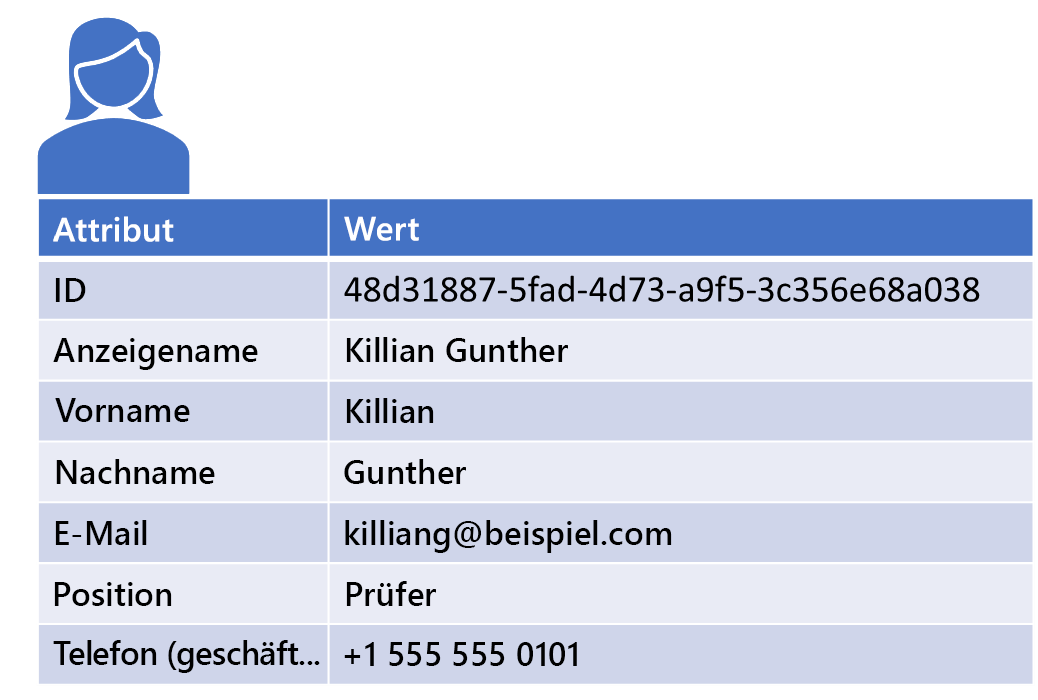
Abbildung 3.2: Beispiel für die Attribute, die einen Benutzer beschreiben.
Gruppen
Da ein Identitätssystem zum Bewältigen einer großen Anzahl von Benutzern skaliert werden muss, ist es sinnvoll, Abstraktionen für Zusammenstellungen ähnlicher Benutzer zu erstellen. Eine wichtige Abstraktion ist die Gruppe. Gruppen sind benannte Entitäten in einem Identitätsverwaltungssystem. Gruppen können die Organisationsstruktur (z. B. Buchhaltung, Entwicklung oder IT), Aufgabenbereiche (Entwickler, Tester oder Administrator), geografische Standorte oder alles andere widerspiegeln, was sich für das logische Organisieren von Benutzern anbietet. Bei den meisten Identitätsverwaltungssystemen können Benutzer mehreren Gruppen angehören, sodass ein Entwickler der Buchhaltungsabteilung in der Niederlassung Potsdam zugewiesen werden kann. Abbildung 3.3 zeigt eine Gruppenstruktur, die die Benutzer nach Abteilung organisiert.
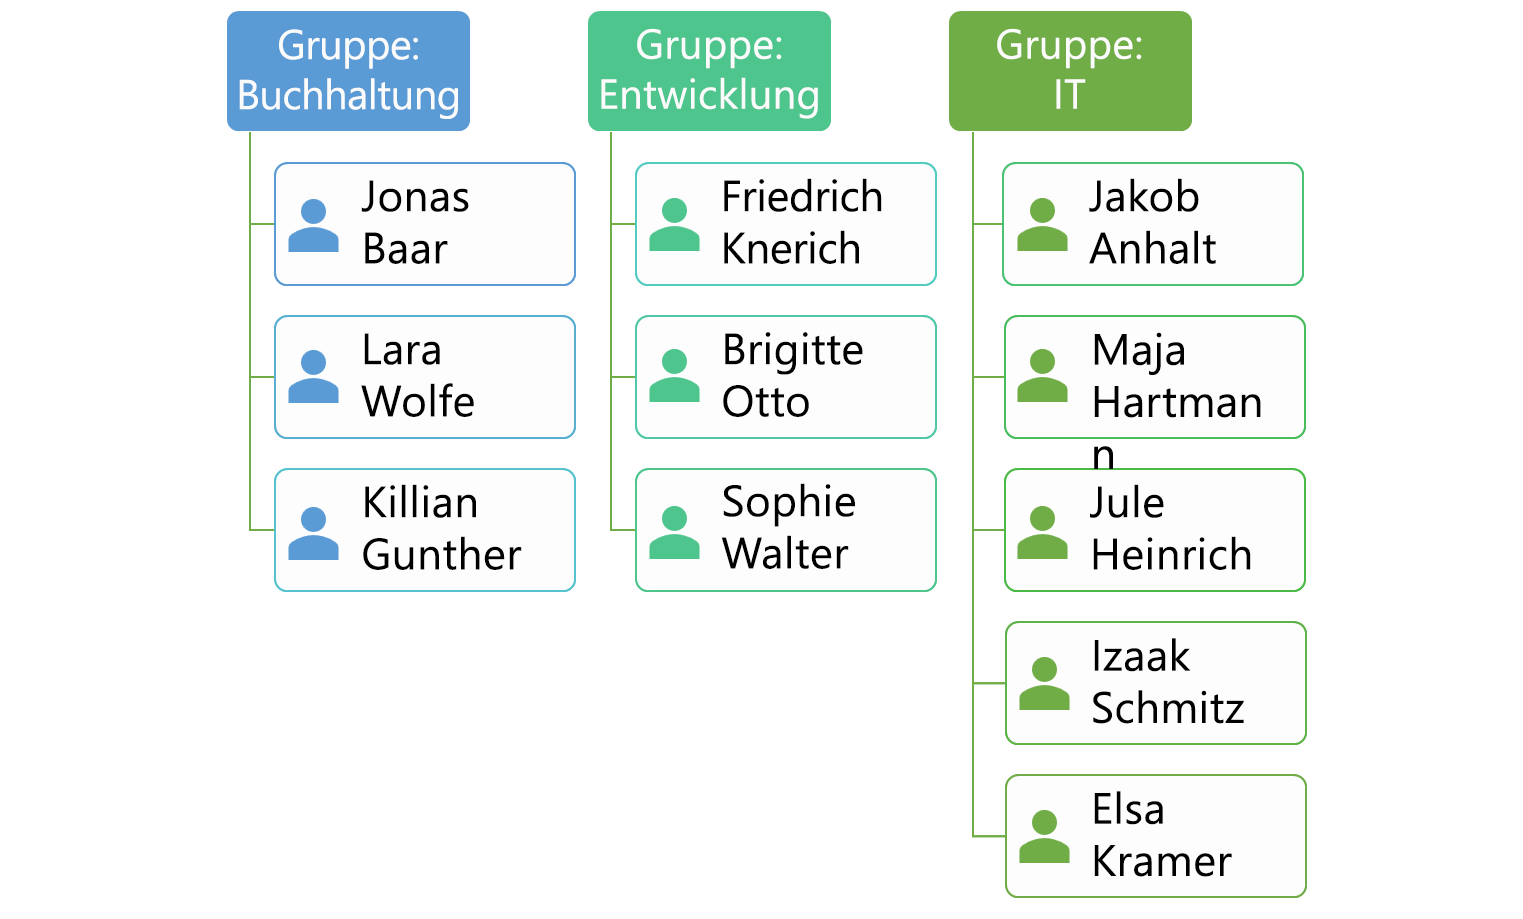
Abbildung 3.3: Benutzer, die in Abteilungsgruppen organisiert sind.
Gruppen unterstützen das massenhafte Zuweisen von Verwaltungseinstellungen, was die Eingliederung und Verwaltung von Benutzern in einer Organisation vereinfachen kann. Wenn Benutzer einer Organisation beitreten, müssen Administratoren neuen Benutzern keine spezifischen Berechtigungen zuweisen. Stattdessen fügen sie Benutzer bestehenden Gruppen hinzu und konzentrieren sich auf die Verwaltung von Gruppenberechtigungen. Die Zuweisung von Berechtigungen auf Gruppenebene senkt die Fehleranfälligkeit und erleichtert es Administratoren, schnell festzustellen, welche Berechtigungen ein Benutzer hat, indem sie einfach die Gruppenmitgliedschaften des Benutzers überprüfen.
Anwendungen
Zusätzliche Überlegungen sind erforderlich, wenn eine in der Cloud gehostete Anwendung einen Dienst aufruft, der eine Authentifizierung erfordert. Anmeldeinformationen können in den zur Anwendung gehörenden Konfigurationsdaten gespeichert oder in deren Code eingebettet werden. Beides stellt jedoch ein Sicherheitsrisiko dar. Auf diese Weise gespeicherte Anmeldeinformationen können von Benutzern gelesen werden, die Zugriff auf den Clouddienst, der die Anwendung hostet, oder auf den Quellcode der Anwendung selbst haben.
Alternativ ermöglichen Cloud-Dienstanbieter, dass die von ihnen gehosteten Anwendungen zur Laufzeit mit einer vom System zugewiesenen Identität versehen werden. Dieses Feature wird in Azure als „Verwaltete Identitäten“ und in Google Cloud Platform (GCP) als „Dienstkonten“ bezeichnet. AWS bietet ähnliche Funktionalität durch die Möglichkeit, Rollen mit Instanzen zu verknüpfen und diese zu nutzen, um temporäre Anmeldeinformationen für die zu verwendende Anwendung zu erhalten. Die Tatsache, dass die Cloudlösung von der Anwendung „weiß“ und ihr eine Identität für den Zugriff auf abgesicherte Ressourcen zur Verfügung stellen kann, macht es nicht mehr nötig, Anmeldeinformationen wie Benutzernamen und Kennwörter oder Zugriffsschlüssel mit den Anwendungen zu speichern.
Überprüfen Sie Ihr Wissen
Feedback
War diese Seite hilfreich?
No
Benötigen Sie Hilfe zu diesem Thema?
Möchten Sie versuchen, Ask Learn zu verwenden, um Sie durch dieses Thema zu klären oder zu leiten?