Rollenbasierte Zugriffssteuerung
- 9 Minuten
Ein wichtiger Aspekt bei der Verwaltung von Clouddiensten einer Organisation ist die Steuerung des Zugriffs auf die Cloudressourcen. Dazu muss sichergestellt werden, dass Benutzer, die Zugriff auf einen Dienst oder eine seiner Komponenten benötigen, diesen Zugriff erhalten, während dies für andere nicht gilt. Dieser Prozess wird als Identitäts- und Zugriffsverwaltung (Identity & Access Management, IAM) bezeichnet. In Azure, AWS und GCP wird IAM mithilfe eines Verfahrens erreicht, das rollenbasierte Zugriffssteuerung (Role-Based Access Control, RBAC) genannt wird.
Bei der rollenbasierten Zugriffssteuerung wird Benutzern oder Benutzergruppen mindestens eine Rolle zugewiesen. Jede Rolle hat einen beschreibenden Namen und bietet Berechtigungen zum Definieren der Aktionen, die Rolleninhaber auf die zugehörigen Ressourcen anwenden dürfen. So kann beispielsweise ein Benutzer, dem die für eine Ressourcengruppe definierte Rolle „Leser“ zugewiesen wurde, die Ressourcen in dieser Ressourcengruppe anzeigen, aber nicht ändern oder löschen.
Die Fähigkeit eines Benutzers, auf Ressourcen zuzugreifen, wird durch Folgendes gesteuert:
- die ihm zugewiesenen Rollen
- die allen Gruppen zugewiesenen Rollen, denen der Benutzer angehört, und
- den Umfang der Ressourcen der jeweiligen Rolle.
Ein Ressourcenumfang ist eine Ebene in der Cloudressourcenhierarchie. In Azure können Rollen beispielsweise für einzelne Ressourcen, Ressourcengruppen, ganze Abonnements (in diesem Fall gelten die Berechtigungen der Rolle für alle Ressourcen, die unter einem bestimmten Abonnement erstellt wurden) oder Gruppen von Abonnements gelten. Indem Sie verschiedene Rollen verschiedenen Umfängen in der Ressourcenhierarchie zuweisen, können Sie präzise steuern, wer Berechtigungen für bestimmte Aufgaben innerhalb einer Organisation hat.
Im Beispiel in Abbildung 3.6 wird eine Gruppe von Ressourcen innerhalb eines Cloudabonnements bereitgestellt und in zwei Ressourcengruppen organisiert. Einer Benutzergruppe namens „Entwicklung“ wird die Rolle „Leser“ zugewiesen, die es Gruppenmitgliedern ermöglicht, alle im Abonnement erstellten Ressourcen anzuzeigen. Gleichzeitig wird einer Benutzerin namens Aurelia Dyer die Rolle „Mitwirkender“ zugewiesen, die es ihr ermöglicht, jede der Ressourcen in der Ressourcengruppe A zu ändern. Sie erhält außerdem die Rolle „Besitzer“, die ihr das Löschen der Ressource „Web-App“ in der gleichen Ressourcengruppe ermöglicht. Nehmen wir an, Aurelia ist Mitglied der Gruppe „Entwicklung“. Diese Berechtigungen ermöglichen ihr Folgendes:
- Anzeigen aller im Abonnement erstellten Ressourcen
- Ändern der beiden Ressourcen in der Ressourcengruppe A, z. B. Ändern der Konfigurationseinstellungen in Web-App 1 oder Ändern der Replikationseinstellungen für Speicherkonto 1
- Löschen der Ressource „Web-App 1“ in Ressourcengruppe A
Aurelia kann zwar die Ressourcen in der Ressourcengruppe B einsehen, sie aber nicht ändern oder löschen.
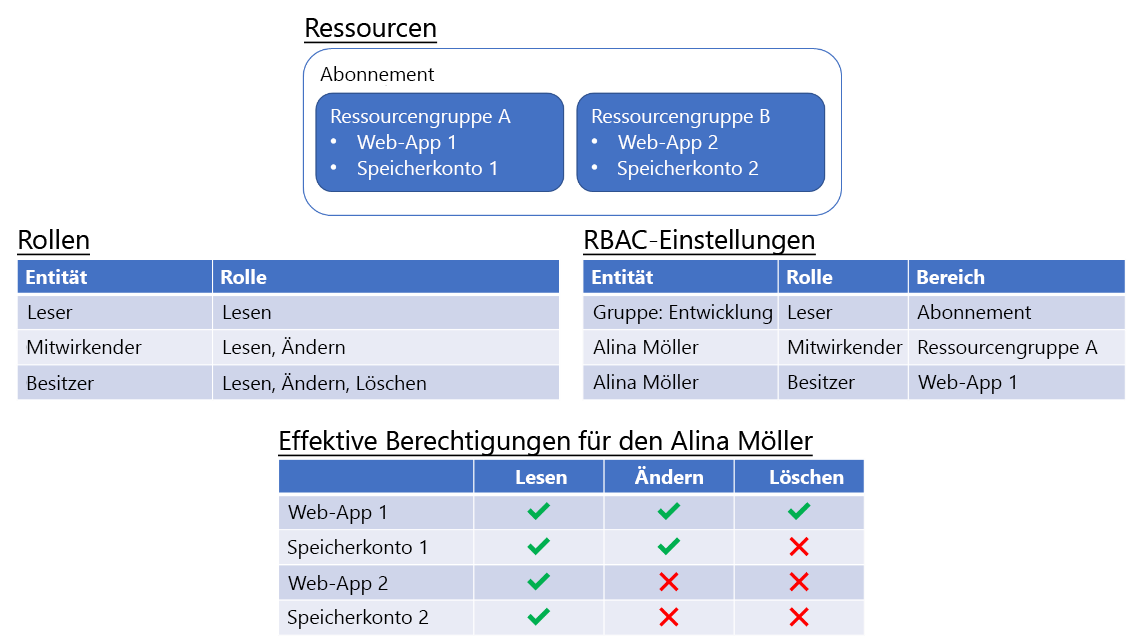
Abbildung 3.6: RBAC und effektive Berechtigungen.
Da einem Benutzer mehrere Rollen zugewiesen werden können, kann es Bedenken geben, wie mit in Konflikt stehenden Berechtigungen umgegangen werden soll. Derzeit unterstützen die führenden Anbieter von Clouddiensten in ihren RBAC-Implementierungen Berechtigungen des Typs „Zulassen“, bieten aber wenig bis keine Unterstützung für Berechtigungen des Typs „Verweigern“. (Nur in Azure werden Berechtigungen vom Typ „Verweigern“ unterstützt, und auch nur in eingeschränkten Kontexten. Wenn eine Berechtigung des Typs „Verweigern“ in Konflikt mit einer des Typs „Zulassen“ steht, hat „Verweigern“ Vorrang.) Da Berechtigungen des Typs „Zulassen“ ergänzend sind, können sie nicht miteinander in Konflikt geraten. Die Berechtigungen eines Benutzers sind vielmehr die Summe der verschiedenen Berechtigungen des Typs „Zulassen“ für den jeweiligen Umfang.
Überprüfen Sie Ihr Wissen
Feedback
War diese Seite hilfreich?
No
Benötigen Sie Hilfe zu diesem Thema?
Möchten Sie versuchen, Ask Learn zu verwenden, um Sie durch dieses Thema zu klären oder zu leiten?