Σημείωμα
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να εισέλθετε ή να αλλάξετε καταλόγους.
Η πρόσβαση σε αυτήν τη σελίδα απαιτεί εξουσιοδότηση. Μπορείτε να δοκιμάσετε να αλλάξετε καταλόγους.
Ισχύει για:✅Βάση δεδομένων SQL στο Microsoft Fabric
Ο έλεγχος για βάσεις δεδομένων SQL στο Fabric είναι μια κρίσιμη δυνατότητα ασφάλειας και συμμόρφωσης που επιτρέπει στους οργανισμούς να παρακολουθούν και να καταγράφουν δραστηριότητες βάσης δεδομένων. Ο έλεγχος υποστηρίζει τη συμμόρφωση, τον εντοπισμό απειλών και τις εγκληματολογικές έρευνες, βοηθώντας στην απάντηση ερωτήσεων όπως ποιος είχε πρόσβαση σε ποια δεδομένα, πότε και πώς.
Τι είναι ο έλεγχος SQL;
Ο έλεγχος SQL αναφέρεται στη διαδικασία καταγραφής και αποθήκευσης συμβάντων που σχετίζονται με τη δραστηριότητα της βάσης δεδομένων. Αυτά τα συμβάντα περιλαμβάνουν πρόσβαση σε δεδομένα, αλλαγές σχήματος, τροποποιήσεις αδειών και προσπάθειες ελέγχου ταυτότητας.
Στο Fabric, ο έλεγχος λειτουργεί σε επίπεδο βάσης δεδομένων και υποστηρίζει:
- Παρακολούθηση συμμόρφωσης (για παράδειγμα: HIPAA, SOX)
- Έρευνες ασφαλείας
- Επιχειρησιακές πληροφορίες
Στόχος ελέγχου
Τα αρχεία καταγραφής ελέγχου εγγράφονται σε έναν φάκελο μόνο για ανάγνωση στο OneLake και μπορούν να ερωτηθούν χρησιμοποιώντας τη sys.fn_get_audit_file_v2 συνάρτηση T-SQL ή την Εξερεύνηση OneLake.
Για τη βάση δεδομένων SQL στο Fabric, τα αρχεία καταγραφής ελέγχου αποθηκεύονται στο OneLake: https://onelake.blob.fabric.microsoft.com/{workspace_id}/{artifact_id}/Audit/sqldbauditlogs/
Αυτά τα αρχεία καταγραφής είναι αμετάβλητα και προσβάσιμα σε χρήστες με τα κατάλληλα δικαιώματα. Μπορείτε επίσης να κατεβάσετε αρχεία καταγραφής χρησιμοποιώντας το OneLake Explorer ή το Azure Storage Explorer.
Χρέωση
Προς το παρόν, η εγγραφή αρχείων καταγραφής ελέγχου στο Fabric OneLake δεν επιφέρει πρόσθετες χρεώσεις και ο χώρος αποθήκευσης περιλαμβάνεται ως μέρος των ορίων αποθήκευσης OneLake των εκχωρημένων πόρων.
Επιλογές διαμόρφωσης
Από προεπιλογή, η επιλογή Έλεγχος όλων καταγράφει όλα τα συμβάντα, συμπεριλαμβανομένων των ολοκληρώσεων δέσμης και του επιτυχούς και αποτυχημένου ελέγχου ταυτότητας.
Για να είστε πιο επιλεκτικοί, επιλέξτε από τα προρυθμισμένα σενάρια ελέγχου, για παράδειγμα: Αλλαγές δικαιωμάτων & προσπάθειες σύνδεσης, Ανάγνωση και εγγραφή δεδομένων ή/και Αλλαγές σχήματος.
Κάθε προδιαμορφωμένο σενάριο αντιστοιχίζεται σε συγκεκριμένες ομάδες ενεργειών ελέγχου (για παράδειγμα, SCHEMA_OBJECT_ACCESS_GROUP, ). DATABASE_PRINCIPAL_CHANGE_GROUP Μπορείτε επίσης να επιλέξετε ποια συμβάντα θα ελεγχθούν στην ενότητα Προσαρμοσμένα συμβάντα. Μπορείτε να επιλέξετε μεμονωμένες ομάδες ενεργειών για να προσαρμόσετε τον έλεγχο στις ανάγκες σας. Αυτή η επιλογή είναι ιδανική για οργανισμούς με αυστηρές πολιτικές εσωτερικής ασφάλειας.
Για να φιλτράρετε κοινά ή γνωστά ερωτήματα πρόσβασης, μπορείτε να παρέχετε παραστάσεις κατηγορήματος σε Transact-SQL (T-SQL) για να φιλτράρετε συμβάντα ελέγχου βάσει συνθηκών (για παράδειγμα, για να εξαιρέσετε προτάσεις SELECT): WHERE statement NOT LIKE '%select%'.
Δικαιώματα
Για να διαχειριστείτε τον έλεγχο χρησιμοποιώντας ρόλους χώρου εργασίας Fabric (συνιστάται), πρέπει να έχετε ιδιότητα μέλους στον ρόλο συμβαλλόντων χώρου εργασίας Fabric ή υψηλότερα δικαιώματα.
Για να διαχειριστείτε τον έλεγχο με δικαιώματα SQL:
- Για να ρυθμίσετε τις παραμέτρους του ελέγχου βάσης δεδομένων, πρέπει να έχετε το δικαίωμα ΤΡΟΠΟΠΟΙΗΣΗ ΟΠΟΙΟΥΔΗΠΟΤΕ ΕΛΕΓΧΟΥ ΒΑΣΗΣ ΔΕΔΟΜΕΝΩΝ.
- Για να προβάλετε αρχεία καταγραφής ελέγχου χρησιμοποιώντας T-SQL, πρέπει να έχετε το δικαίωμα ΠΡΟΒΟΛΗ ΕΛΕΓΧΟΥ ΑΣΦΑΛΕΙΑΣ ΒΑΣΗΣ ΔΕΔΟΜΕΝΩΝ.
Retention
Από προεπιλογή, τα δεδομένα ελέγχου διατηρούνται επ' αόριστον, εκτός εάν ρυθμίσετε τις παραμέτρους μιας προσαρμοσμένης περιόδου διατήρησης για αυτόματη διαγραφή αρχείων καταγραφής μετά από αυτήν τη διάρκεια.
Το Fabric αποθηκεύει επί του παρόντος αρχεία καταγραφής ελέγχου στον φάκελο του στοιχείου στο OneLake και τα εντοπίζει στον κύκλο ζωής του στοιχείου. Εάν διαγράψετε το στοιχείο, το Fabric διαγράφει επίσης τα αρχεία καταγραφής ελέγχου του. Εάν χρειάζεστε διατήρηση ανεξάρτητα από τον κύκλο ζωής του στοιχείου, μετακινήστε τα αρχεία καταγραφής ελέγχου σε μια ξεχωριστή θέση αποθήκευσης (για παράδειγμα, ένα άλλο Lakehouse ή έναν λογαριασμό χώρου αποθήκευσης Azure) χρησιμοποιώντας εργαλεία όπως το AzCopy ή το SSDT.
Διατήρηση ρυθμίσεων μετά την επαναφορά
Μετά από μια λειτουργία επαναφοράς, οι ρυθμίσεις ελέγχου διατηρούνται, αλλά ο έλεγχος πρέπει να ενεργοποιηθεί ξανά στη βάση δεδομένων Fabric SQL. Στην πύλη Fabric, ανοίξτε το Διαχείριση ελέγχου SQL, επιλέξτε Αποθήκευση.
Ρύθμιση παραμέτρων ελέγχου για βάση δεδομένων SQL από την πύλη Fabric
Για να ξεκινήσετε τον έλεγχο για μια βάση δεδομένων Fabric SQL:
- Μεταβείτε και ανοίξτε τη βάση δεδομένων SQL στην πύλη Fabric.
- Από το κύριο μενού, επιλέξτε την καρτέλα Ασφάλεια και, στη συνέχεια, επιλέξτε Διαχείριση ελέγχου SQL.
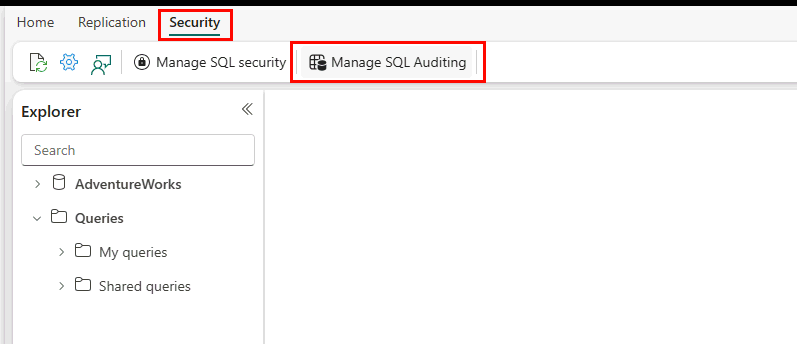
- Ανοίγει το τμήμα παραθύρου Διαχείριση ελέγχου SQL .
- Επιλέξτε το κουμπί Αποθήκευση συμβάντων σε αρχεία καταγραφής ελέγχου SQL για να ενεργοποιήσετε τον έλεγχο.
- Διαμορφώστε τα συμβάντα που θα καταγράφονται στην ενότητα Συμβάντα βάσης δεδομένων . Επιλέξτε Έλεγχος όλων (προεπιλογή) για να καταγράψετε όλα τα συμβάντα.
- Προαιρετικά, διαμορφώστε μια πολιτική διατήρησης στην περιοχή Διατήρηση.
- Προαιρετικά, διαμορφώστε μια έκφραση κατηγορήματος εντολών T-SQL για παράβλεψη στο πεδίο Έκφραση κατηγορήματος .
- Επιλέξτε Αποθήκευση.
Αρχεία καταγραφής ελέγχου ερωτημάτων
Τα αρχεία καταγραφής ελέγχου μπορούν να ερωτηθούν χρησιμοποιώντας τις συναρτήσεις T-SQL sys.fn_get_audit_file και sys.fn_get_audit_file_v2.
Στο παρακάτω σενάριο, πρέπει να δώσετε το αναγνωριστικό χώρου εργασίας και το αναγνωριστικό βάσης δεδομένων. Και τα δύο μπορούν να βρεθούν στη διεύθυνση URL από την πύλη Fabric. Για παράδειγμα: https://fabric.microsoft.com/groups/<fabric workspace id>/sqldatabases/<fabric sql database id>. Η πρώτη συμβολοσειρά μοναδικού αναγνωριστικού στη διεύθυνση URL είναι το αναγνωριστικό χώρου εργασίας Fabric και η δεύτερη συμβολοσειρά μοναδικού αναγνωριστικού είναι το αναγνωριστικό βάσης δεδομένων SQL.
- Αντικαταστήστε
<fabric_workspace_id>το με το αναγνωριστικό χώρου εργασίας Fabric. Μπορείτε να βρείτε το αναγνωριστικό ενός χώρου εργασίας στη διεύθυνση URL, είναι η μοναδική συμβολοσειρά μέσα σε δύο/χαρακτήρες μετά/groups/στο παράθυρο του προγράμματος περιήγησής σας. - Αντικαταστήστε
<fabric sql database id>με τη βάση δεδομένων SQL στο αναγνωριστικό βάσης δεδομένων Fabric. Μπορείτε να βρείτε το αναγνωριστικό του στοιχείου βάσης δεδομένων στη διεύθυνση URL, είναι η μοναδική συμβολοσειρά μέσα σε δύο/χαρακτήρες μετά/sqldatabases/στο παράθυρο του προγράμματος περιήγησής σας.
Για παράδειγμα:
SELECT * FROM sys.fn_get_audit_file_v2(
  'https://onelake.blob.fabric.microsoft.com/<fabric workspace id>/<fabric sql database id>/Audit/sqldbauditlogs/',
  DEFAULT, DEFAULT, DEFAULT, DEFAULT );
Αυτό το παράδειγμα ανακτά αρχεία καταγραφής ελέγχου μεταξύ 2025-11-17T08:40:40Z και 2025-11-17T09:10:40Z.
SELECT *
FROM sys.fn_get_audit_file_v2(
    'https://onelake.blob.fabric.microsoft.com/<fabric workspace id>/<fabric sql database id>/Audit/sqldbauditlogs/',
    DEFAULT,
    DEFAULT,
    '2025-11-17T08:40:40Z',
    '2025-11-17T09:10:40Z')
Για περισσότερες πληροφορίες, ανατρέξτε στην ενότητα sys.fn_get_audit_file και sys.fn_get_audit_file_v2.
Διαχείριση ελέγχου με το REST API
Μπορείτε επίσης να προβάλετε και να ρυθμίσετε τις παραμέτρους ελέγχου βάσης δεδομένων SQL μέσω προγραμματισμού χρησιμοποιώντας το Fabric REST API. Το REST API σάς επιτρέπει να διαχειρίζεστε τον έλεγχο με συνέπεια σε όλες τις βάσεις δεδομένων σε έναν χώρο εργασίας χρησιμοποιώντας δέσμες ενεργειών PowerShell.
Για περισσότερες πληροφορίες, ανατρέξτε στο θέμα Διαχείριση ελέγχου βάσης δεδομένων SQL με το REST API.
Προστασία ευαίσθητων πληροφοριών σε αρχεία καταγραφής ελέγχου
Όταν δημιουργείτε δυναμική SQL συνενώνοντας τιμές εισόδου απευθείας στην πρόταση SQL, αυτές οι τιμές γίνονται μέρος του κειμένου της πρότασης. Εάν ελέγξετε τη δήλωση, το αρχείο καταγραφής ελέγχου ενδέχεται να καταγράψει ευαίσθητες πληροφορίες που περιλαμβάνονται στο κείμενο της δήλωσης.
Για να μειώσετε τον κίνδυνο έκθεσης ευαίσθητων πληροφοριών, ακολουθήστε αυτές τις πρακτικές:
Αποφύγετε τη δυναμική SQL για λειτουργίες που περιέχουν ευαίσθητες τιμές
Για διαχειριστικές λειτουργίες ευαίσθητες στην ασφάλεια, αποφύγετε τη δημιουργία δηλώσεων συνδέοντας ευαίσθητες τιμές σε δυναμική SQL. Όπου είναι δυνατόν, χρησιμοποιήστε εγγενείς προτάσεις SQL ή άλλες προσεγγίσεις που εμποδίζουν την απευθείας ενσωμάτωση ευαίσθητων τιμών στο κείμενο της πρότασης.
Οι δυναμικές δηλώσεις SQL που κατασκευάζονται από συμβολοσειρές προσβάσιμες από τον χρήστη καθιστούν επίσης τις εφαρμογές σας ευάλωτες σε επιθέσεις SQL injection. Η ένεση SQL είναι μια επίθεση κατά την οποία εισάγεται κακόβουλος κώδικας σε συμβολοσειρές που αργότερα περνούν στη βάση δεδομένων για ανάλυση και εκτέλεση. Πρέπει να ελέγξετε οποιαδήποτε διαδικασία που δημιουργεί T-SQL για ευπάθειες SQL injection, επειδή ο μηχανισμός βάσης δεδομένων εκτελεί όλα τα συντακτικά έγκυρα ερωτήματα που λαμβάνει. Χρησιμοποιήστε παραμέτρους για τιμές δεδομένων και μην συνδέετε ποτέ τιμές παραμέτρων σε κείμενο ερωτήματος. Οι σωστά παραμετροποιημένες τιμές αντιμετωπίζονται ως δεδομένα και όχι ως εκτελέσιμη σύνταξη SQL.
Περιορισμός πρόσβασης σε αρχεία καταγραφής ελέγχου
Περιορίστε την πρόσβαση στα αρχεία καταγραφής ελέγχου σε εξουσιοδοτημένους χρήστες και διαχειριστές. Μέσα στο SQL μηχανή βάσης δεδομένων, τα δικαιώματα SQL διέπουν την πρόσβαση ελέγχου εντός του SQL μηχανή βάσης δεδομένων και μπορεί να διαφέρουν ανάλογα με την πλατφόρμα και το εύρος ελέγχου. Ακολουθήστε την αρχή των ελάχιστων προνομίων και εκχωρήστε μόνο τα δικαιώματα που απαιτούνται για τη διαχείριση ή την αναθεώρηση των πληροφοριών ελέγχου. Υπάρχουν ξεχωριστά μοντέλα δικαιωμάτων ελέγχου σε επίπεδο διακομιστή και σε επίπεδο βάσης δεδομένων και η Azure SQL Database διαφέρει από τον SQL Server ως προς τη διαθεσιμότητα των δικαιωμάτων σε επίπεδο διακομιστή. Ο περιορισμός της πρόσβασης σε δεδομένα ελέγχου συμβάλλει στη μείωση του κινδύνου μη εξουσιοδοτημένης αποκάλυψης όταν υπάρχουν ευαίσθητες πληροφορίες σε καταγεγραμμένα συμβάντα ελέγχου.
Η πρόσβαση σε αρχεία καταγραφής ελέγχου εκτός του SQL μηχανή βάσης δεδομένων εξαρτάται από τα δικαιώματα στον ρυθμισμένο προορισμό (όπως το OneLake). Ακολουθήστε την αρχή των ελάχιστων προνομίων και εκχωρήστε μόνο τα δικαιώματα που απαιτούνται για τη διαχείριση ή την αναθεώρηση των πληροφοριών ελέγχου.