Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Las implementaciones híbridas en Exchange 2013 o posterior admiten organizaciones con servidores de Exchange en varios bosques de Active Directory y en una sola organización de Microsoft 365.
Sugerencia
Las organizaciones que usan un bosque de recursos para cuentas de usuario y un único bosque independiente para servidores de Exchange no se consideran bosques múltiples. Estas organizaciones se consideran bosque único para implementaciones híbridas.
Puede migrar carpetas públicas desde un entorno local a Microsoft 365 solo desde un único Bosque de Active Directory. Del mismo modo, el acceso a carpetas públicas locales en implementaciones híbridas solo se admite cuando las carpetas públicas se encuentran en un único Bosque de Active Directory.
Para más información sobre las implementaciones híbridas, consulte Implementaciones híbridas de Exchange Server.
Importante
Una implementación híbrida con Exchange 2013 o posterior requiere la siguiente versión de Exchange:
- Actualización acumulativa 15 (CU15) de Exchange 2013 o posterior.
- Actualización acumulativa 8 (CU8) de Exchange 2016 o posterior.
Para obtener más información, consulte Requisitos previos de implementación híbrida.
Requisitos previos de las implementaciones híbridas con varios bosques
Los requisitos previos de implementación híbrida de varios bosques son casi idénticos a los requisitos previos de implementación híbrida para una organización de bosque único, con las siguientes excepciones:
Detección automática: cada bosque de Exchange debe ser autoritativo para al menos un espacio de nombres SMTP y el correspondiente espacio de nombres de detección automática. Si hay dominios compartidos en varios bosques de Exchange, los puntos de conexión de enrutamiento de correo y de detección automática deben estar configurados y funcionar correctamente entre los bosques de Exchange antes de configurar la implementación híbrida de varios bosques. Microsoft 365 debe poder consultar el servicio de Detección automática en cada bosque de Exchange.
Certificados: todas las implementaciones híbridas requieren un certificado digital emitido por una entidad de certificación (CA) comercial de confianza. Para una implementación híbrida de varios bosques, no puede usar un único certificado digital para varios bosques de Active Directory. Cada bosque debe usar un certificado emitido por una entidad de certificación dedicada para asegurar que el transporte de correo funcione correctamente en una implementación híbrida. El certificado que se use para las características de implementación híbrida de cada bosque en una organización con varios bosques debe ser distinto en al menos una de las siguientes propiedades:
Nombre común: El nombre común (CN) del certificado digital forma parte del campo Asunto del certificado. Este valor debe coincidir con el host que se está autenticando y suele ser el nombre de host externo del servidor de Acceso de clientes en el Bosque de Active Directory. Por ejemplo, mail.contoso.com. Recomendamos usar el CN como una propiedad característica de cada certificado de Active Directory que se use en las implementaciones híbridas con varios bosques.
Emisor: la CA comercial que verificó la información de la organización y emitió el certificado. Por ejemplo, VeriSign o Go Daddy. Por ejemplo, en una implementación híbrida de varios bosques, un bosque tendría un certificado emitido por VeriSign y otro tendría un certificado emitido por Go Daddy.
Importante
El certificado instalado en los servidores de buzones de correo y en el servidor de acceso de clientes de cada Bosque de Active Directory utilizado para el transporte de correo en la implementación híbrida (y en los servidores de transporte perimetral, si se implementa) debe ser emitido por la misma CA y tener el mismo nombre común.
En un servidor de transporte perimetral, si el nombre común del certificado y el nombre del emisor no coinciden, puede establecerlos manualmente en el conector de recepción mediante los siguientes comandos en el Shell de administración de Exchange:
$cert = Get-ExchangeCertificate -Thumbprint "<Thumbprint of the certificate>"

$tlscertificatename = "<i>$($cert.Issuer)<s>$($cert.Subject)"

Get-ReceiveConnector "<Name of the Receive connector>" | Set-ReceiveConnector -TlsCertificateName $tlscertificatename
Servidores Exchange: se requiere al menos uno de los siguientes servidores de Exchange en cada bosque de Active Directory configurado para la implementación híbrida:
Exchange 2013 con el rol de servidor de Acceso de clientes.
El servidor de Acceso de clientes es el punto de conexión de transporte seguro de correo entrante para Microsoft 365 y permite que el Asistente para configuración híbrida se ejecute en el Bosque de Active Directory. Se requiere al menos un rol de servidor de buzón de correo en cada bosque de Active Directory configurado para la implementación híbrida. El servidor de buzones de Exchange 2013 es el punto de conexión de transporte seguro de correo saliente para los mensajes enviados a Microsoft 365 y a la organización de Exchange Online.
Exchange 2016 o servidor posterior con el rol de servidor Buzón de correo.
El rol del servidor Buzón controla todos los transportes seguros entrantes y salientes entre la organización local y Exchange Online.
Planificación del espacio de nombres: cada bosque de Exchange requiere su propio espacio de nombres único y externamente detectable. El espacio de nombres único de un bosque se especifica en el Asistente para configuración híbrida cuando se ejecuta en cada bosque.
Sincronización de Active Directory: todas las implementaciones híbridas requieren la sincronización de Active Directory con Microsoft 365. Si su organización ya ha configurado la sincronización de Active Directory entre su organización de varios bosques y Microsoft 365 con Forefront Identity Manager, puede usar Microsoft Entra Connect.
Inicio de sesión único (opcional): los administradores pueden elegir configurar un servidor SSO en cada Bosque de Active Directory o configurar un único servidor SSO si se configura una confianza de bosque bidireccional entre los bosques. Puede usar ya sea AD FS o la sincronización de contraseñas para hacer posible una experiencia de autenticación transparente para el usuario.
Para obtener más información, vea Inicio de sesión único con implementaciones híbridas.
Vea Requisitos previos de implementación híbrida para ver una lista completa de los requisitos previos de las implementaciones híbridas.
Escenario de implementación híbrida con varios bosques
En el ejemplo siguiente se proporciona información general de una implementación típica de varios bosques de Exchange 2013:
- El bosque A contiene el dominio contoso.com.
- El bosque B contiene el dominio sale.contoso.com.
- Cada bosque contiene controladores de dominio, un servidor de Acceso de cliente de Exchange 2013 y un servidor de buzón de Exchange 2013.
- Los usuarios remotos de Contoso usan Outlook Web App para conectarse a Exchange 2013 a través de Internet, consultar sus buzones de correo y obtener acceso a su calendario de Outlook.
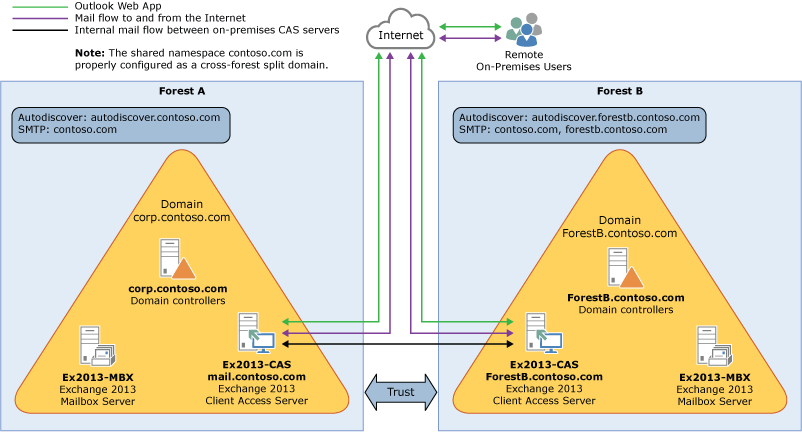
Como administrador de Contoso, está interesado en configurar una implementación híbrida:
- Implementa y configura un servidor de sincronización de Active Directory necesario en el bosque A.
- Decide implementar un servidor de los Servicios de federación de Active Directory (AD FS) (AD FS) para minimizar el número de solicitudes de credenciales para acceder a los servicios de Microsoft 365.
Después de completar los requisitos previos de la implementación híbrida con el Asistente para la configuración híbrida para seleccionar opciones para la implementación híbrida, su nueva topología tiene la siguiente configuración:
Los usuarios inician sesión con las credenciales de su cuenta de red existente ("inicio de sesión único").
Los buzones de usuario utilizan varios dominios de direcciones de correo electrónico. Por ejemplo:
- Los buzones del bosque A y algunos de los Exchange Online usan direcciones contoso.com correo electrónico.
- Los buzones del bosque B y algunos de los Exchange Online usan direcciones sales.contoso.com correo electrónico.
La organización local entrega todo a Internet La organización local controla todo el transporte de mensajes y actúa como retransmisión para la organización de Exchange Online ("transporte de correo centralizado").
Los usuarios de la organización de Exchange Online local pueden compartir información de disponibilidad del calendario entre sí. Las relaciones entre organizaciones configuradas para ambas organizaciones también permiten realizar el seguimiento de mensajes entre instalaciones, sugerencias de correo electrónico y búsqueda de mensajes.
Los usuarios locales y de Exchange Online usan la misma dirección URL para conectarse a sus buzones a través de Internet.
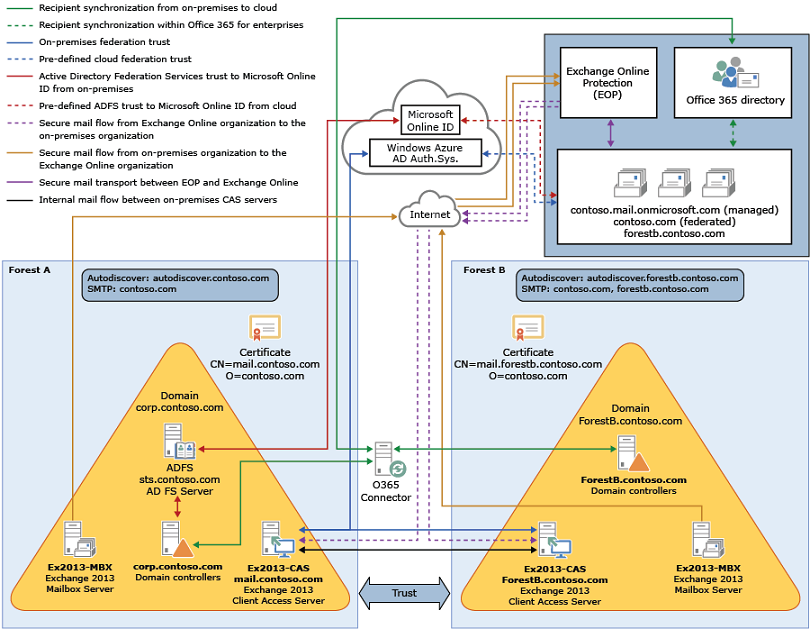
Si compara las configuraciones anterior y posterior, verá que la configuración de una implementación híbrida agregó servidores y servicios que admiten más comunicación y características compartidas entre las organizaciones locales y de Exchange Online. Los cambios se resumen en la siguiente tabla:
| Configuración | Antes de configurar una implementación híbrida | Después configurar una implementación híbrida |
|---|---|---|
| Ubicación de buzón | Sólo buzones locales. | Buzones locales y en Exchange Online. |
| Transporte de mensajes | Los servidores de acceso de cliente locales administran todo el enrutamiento de mensajes entrantes y salientes. | El servidor Acceso de cliente local administra el enrutamiento de mensajes internos entre la organización local y la organización de Exchange Online. |
| Outlook Web App | El servidor de acceso de cliente local recibe todas las solicitudes de Outlook Web App y muestra la información del buzón. | El servidor de acceso de cliente local redirige las solicitudes de Outlook Web App al servidor local de buzones de Exchange 2013 o proporciona un vínculo para iniciar sesión en la organización de Exchange Online. |
| GAL unificado para ambas organizaciones | No aplicable | El servidor de sincronización local de Active Directory replica la información de Active Directory relativa a objetos con correo habilitado a la organización de Exchange Online. |
| Inicio de sesión único usado por ambas organizaciones | No aplicable | El servidor local de los Servicios de federación de Active Directory de Active Directory (AD FS) (AD FS) admite el uso de credenciales de inicio de sesión único para buzones ubicados en el entorno local o en la organización de Microsoft 365. |
| Relación de organización establecida y una confianza de federación con el sistema de autenticación de Microsoft Entra | Se pueden configurar relaciones de confianza con el sistema de autenticación de Microsoft Entra y relaciones de organización con otras organizaciones federadas de Exchange. | Se requiere una relación de confianza con el sistema de autenticación de Microsoft Entra. Las relaciones de organización se establecen entre la organización local y la organización de Exchange Online. |
| Uso compartido de disponibilidad | Uso compartido de la disponibilidad sólo entre usuarios locales. | Uso compartido de la disponibilidad entre usuarios tanto locales como de Exchange Online. |
Configuración de implementaciones híbridas en organizaciones con varios bosques
Para configurar una implementación híbrida para una organización de varios bosques, debe completar los siguientes pasos básicos:
Compruebe que cumple los requisitos previos de implementación híbrida. Vea los requisitos previos enumerados anteriormente en este artículo, así como los requisitos previos de implementación híbrida. Normalmente, solo un bosque necesita tener instalado un servidor de sincronización de Active Directory. Para obtener más información, consulte Topologías para Microsoft Entra Connect.
Obtenga un certificado de una entidad de certificación comercial para cada bosque de Active Directory que cumpla los requisitos enumerados anteriormente en este artículo.
Instale el certificado en todos los servidores de acceso de cliente y buzones de Exchange 2013 (o servidores de buzones de Exchange 2016) de cada bosque.
Complete los pasos descritos en Creación de una implementación híbrida con el Asistente para configuración híbrida para el bosque primario.
Importante
Procure seleccionar el certificado diseñado para el boque principal en el asistente de configuración híbrida y, asimismo, seleccionar el dominio SMTP principal del bosque.
Complete los pasos descritos en Creación de una implementación híbrida con el Asistente para configuración híbrida para el bosque secundario.
Importante
Procure seleccionar el certificado diseñado para el boque secundario en el asistente de configuración híbrida y, asimismo, seleccionar el dominio SMTP principal del bosque.