Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
La implementación moderna del escritorio con Windows Autopilot te ayuda a implementar fácilmente la versión más reciente de Windows en los dispositivos existentes. El proceso puede instalar automáticamente las aplicaciones que usa su organización. Si administra datos de usuario de Windows con OneDrive profesional o educativo, los datos se sincronizarán para que los usuarios puedan reanudar el trabajo inmediatamente.
Windows Autopilot para dispositivos existentes le permite recrear la imagen y aprovisionar un dispositivo Windows para el modo controlado por el usuario de Windows Autopilot mediante una única secuencia de tareas nativa de Administrador de configuración. El dispositivo existente se puede unir a un dominio local. El resultado es un dispositivo Windows unido a Microsoft Entra o unido híbrido a Microsoft Entra.
Nota:
El archivo JSON para Windows Autopilot para dispositivos existentes solo admite perfiles de Microsoft Entra ID controlados por el usuario y perfiles híbridos de Microsoft Entra Windows Autopilot controlados por el usuario. Los perfiles de Windows Autopilot de implementación automática y aprovisionamiento previo no son compatibles con archivos JSON porque estos escenarios requieren atestación de TPM.
Sin embargo, durante la implementación de Windows Autopilot para dispositivos existentes, si se cumplen las condiciones siguientes:
- El dispositivo ya es un dispositivo Windows Autopilot antes de que comience la implementación
- El dispositivo tiene un perfil de Windows Autopilot asignado
a continuación, el perfil de Windows Autopilot asignado tiene prioridad sobre el archivo JSON instalado por la secuencia de tareas. En este escenario, si el perfil asignado de Windows Autopilot es un perfil de Windows Autopilot autoimplementable o de aprovisionamiento previo, se admiten los escenarios de implementación automática y aprovisionamiento previo.
Sugerencia
Puede utilizar Windows Autopilot para dispositivos existentes como método para convertir los dispositivos híbridos existentes de Microsoft Entra en dispositivos de Microsoft Entra. Usar la configuración Convertir todos los dispositivos de destino en Autopilot en el perfil de Windows Autopilot no convierte automáticamente los dispositivos híbridos de Microsoft Entra existentes en los grupos asignados en dispositivos de Microsoft Entra. La configuración solo registra los dispositivos de los grupos asignados para el servicio Windows Autopilot.
Requisitos
Una versión actualmente compatible de la rama actual de Microsoft Configuration Manager.
Licencias de Microsoft Intune asignadas.
Microsoft Entra ID P1 o P2.
Una versión compatible de Windows importada a Administrador de configuración como una imagen del sistema operativo.
Las restricciones de inscripción no están configuradas para bloquear dispositivos personales. Para obtener más información, consulte ¿Qué son las restricciones de inscripción?: Bloqueo de dispositivos Windows personales.
Importante
Cualquier dispositivo registrado mediante un archivo .json durante un escenario de unión híbrida normalmente se inscribe como un dispositivo corporativo.
Configurar la página de estado de inscripción (opcional)
Si lo desea, configure una página de estado de inscripción (ESP) para Windows Autopilot mediante Intune.
Vaya a Dispositivos>Inscripción de incorporación | de dispositivos. Asegúrese de que Windows esté seleccionado en la parte superior.
En Windows Autopilot, seleccione Página de estado de inscripción y configure la página de estado de inscripción.
Vaya a Microsoft Entra IDManage> | Mobility (MDM y WIP)>Microsoft Intune y habilite la inscripción automática de Windows. Configurar el ámbito de usuario MDM para usuarios.
Instalación de los módulos necesarios
Nota:
Los fragmentos de código de PowerShell de esta sección se actualizaron en julio de 2023 para usar los módulos de PowerShell de Microsoft Graph en lugar de los módulos de PowerShell de AzureAD Graph en desuso. Es posible que los módulos de PowerShell de Microsoft Graph requieran la aprobación de permisos adicionales en Microsoft Entra ID cuando se usan por primera vez. También se actualizó para forzar el uso de una versión actualizada del módulo WindowsAutoPilot. Para obtener más información, consulte AzureAD e Importante: retirada de Azure AD Graph y desuso del módulo PowerShell.
En un servidor o PC Windows conectado a internet, abra una ventana de comandos de Windows PowerShell con privilegios elevados.
Escriba los siguientes comandos para instalar e importar los módulos necesarios:
Install-PackageProvider -Name NuGet -MinimumVersion 2.8.5.201 -Force
Install-Module -Name WindowsAutopilotIntune -MinimumVersion 5.4.0 -Force
Install-Module -Name Microsoft.Graph.Groups -Force
Install-Module -Name Microsoft.Graph.Authentication -Force
Install-Module -Name Microsoft.Graph.Identity.DirectoryManagement -Force

Import-Module -Name WindowsAutopilotIntune -MinimumVersion 5.4
Import-Module -Name Microsoft.Graph.Groups
Import-Module -Name Microsoft.Graph.Authentication
Import-Module -Name Microsoft.Graph.Identity.DirectoryManagement
Escriba los siguientes comandos y proporcione credenciales administrativas de Intune:
Asegúrese de que la cuenta de usuario especificada tenga suficientes derechos administrativos.
Connect-MgGraph -Scopes "Device.ReadWrite.All", "DeviceManagementManagedDevices.ReadWrite.All", "DeviceManagementServiceConfig.ReadWrite.All", "Domain.ReadWrite.All", "Group.ReadWrite.All", "GroupMember.ReadWrite.All", "User.Read"Windows solicita el nombre de usuario y la contraseña de la cuenta mediante un formulario estándar de Microsoft Entra ID. Escriba el nombre de usuario y la contraseña y seleccione Iniciar sesión.
La primera vez que use las API de Graph de Intune en un dispositivo, le pedirán que habilite los permisos de lectura y escritura de PowerShell de Microsoft Intune. Para habilitar estos permisos, seleccione Consentimiento en nombre de su organización y, a continuación, Aceptar.
Obtener perfiles de Windows Autopilot para dispositivos existentes
Obtenga todos los perfiles de Windows Autopilot disponibles en el inquilino de Intune y muéstrelos en formato JSON:
Get-AutopilotProfile | ConvertTo-AutopilotConfigurationJSON
Vea el siguiente resultado de ejemplo:
PS C:\> Get-AutopilotProfile | ConvertTo-AutopilotConfigurationJSON
{
    "CloudAssignedTenantId": "1537de22-988c-4e93-b8a5-83890f34a69b",
    "CloudAssignedForcedEnrollment": 1,
    "Version": 2049,
    "Comment_File": "Profile Autopilot Profile",
    "CloudAssignedAadServerData": "{\"ZeroTouchConfig\":{\"CloudAssignedTenantUpn\":\"\",\"ForcedEnrollment\":1,\"CloudAssignedTenantDomain\":\"M365x373186.onmicrosoft.com\"}}",
    "CloudAssignedTenantDomain": "M365x373186.onmicrosoft.com",
    "CloudAssignedDomainJoinMethod": 0,
    "CloudAssignedOobeConfig": 28,
    "ZtdCorrelationId": "7F9E6025-1E13-45F3-BF82-A3E8C5B59EAC"
}
Cada perfil se encapsula entre llaves ({ }). El ejemplo anterior muestra un único perfil.
Propiedades del archivo JSON
| Propiedad | Tipo | Obligatorio | Description |
|---|---|---|---|
| Versión | Número | Opcional | El número de versión que identifica el formato del archivo JSON. |
| CloudAssignedTenantId | GUID | Obligatorio | El identificador de inquilino de Microsoft Entra que debe usarse. Esta propiedad es el GUID del inquilino y puede encontrarlo en las propiedades del inquilino. El valor no debe incluir llaves. |
| CloudAssignedTenantDomain | Cadena | Obligatorio | El nombre del inquilino de Microsoft Entra que debe utilizarse. Por ejemplo: tenant.onmicrosoft.com. |
| CloudAssignedOobeConfig | Número | Obligatorio | Esta propiedad es un mapa de bits que muestra qué opciones de configuración de Windows Autopilot se han configurado.
|
| CloudAssignedDomainJoinMethod | Número | Obligatorio | Esta propiedad especifica si el dispositivo debe unirse a Microsoft Entra ID o Active Directory (unión híbrida de Microsoft Entra).
|
| CloudAssignedForcedEnrollment | Número | Obligatorio | Especifica que el dispositivo debe requerir la unión a Microsoft Entra y la inscripción a MDM.
|
| ZtdCorrelationId | GUID | Obligatorio | Un GUID único (sin llaves) proporcionado a Intune como parte del proceso de registro. Este identificador se incluye en el mensaje de inscripción como archivo OfflineAutopilotEnrollmentCorrelator. Este atributo solo está presente si la inscripción se produce en un dispositivo registrado con aprovisionamiento sin intervención mediante el registro sin conexión. |
| CloudAssignedAadServerData | Cadena JSON codificada | Obligatorio | Cadena JSON insertada que se usa para la personalización de marca. Requiere habilitar la personalización de marca de la organización de Microsoft Entra. Por ejemplo:"CloudAssignedAadServerData": "{\"ZeroTouchConfig\":{\"CloudAssignedTenantUpn\":\"\",\"CloudAssignedTenantDomain\":\"tenant.onmicrosoft.com\"}} |
| CloudAssignedDeviceName | Cadena | Opcional | El nombre asignado automáticamente al equipo. Este nombre sigue la convención de patrón de nomenclatura configurada en el perfil de Windows Autopilot de Intune. También puede especificar un nombre explícito. |
Crear el archivo JSON
Guarde el perfil de Windows Autopilot como un archivo JSON en formato ASCII o ANSI. Windows PowerShell tiene como predeterminado el formato Unicode. Si redirige la salida de los comandos a un archivo, especifique el formato de archivo. El siguiente ejemplo de PowerShell guarda el archivo en formato ASCII.
Los perfiles de Windows Autopilot aparecen en una subcarpeta dentro de la carpeta especificada por la $targetDirectory variable. De forma predeterminada, la $targetDirectory variable es C:\AutoPilot, pero puede cambiarla a otra ubicación. La carpeta usa el nombre del perfil de Windows Autopilot de Intune. Si hay varios perfiles de Windows Autopilot, cada perfil tiene su propia subcarpeta. En cada carpeta, hay un archivo JSON denominado AutopilotConfigurationFile.json.
Connect-MgGraph -Scopes "Device.ReadWrite.All", "DeviceManagementManagedDevices.ReadWrite.All", "DeviceManagementServiceConfig.ReadWrite.All", "Domain.ReadWrite.All", "Group.ReadWrite.All", "GroupMember.ReadWrite.All", "User.Read"
$AutopilotProfile = Get-AutopilotProfile
$targetDirectory = "C:\Autopilot"
$AutopilotProfile | ForEach-Object {
    New-Item -ItemType Directory -Path "$targetDirectory\$($_.displayName)"
    $_ | ConvertTo-AutopilotConfigurationJSON | Set-Content -Encoding Ascii "$targetDirectory\$($_.displayName)\AutopilotConfigurationFile.json"
}
Sugerencia
Cuando se usa el cmdlet PowerShell Out-File para redirigir la salida JSON a un archivo, se usa la codificación Unicode de forma predeterminada. Este cmdlet también puede truncar líneas largas. Use el cmdlet Set-Content con el -Encoding ASCII parámetro para establecer la codificación de texto adecuada.
Importante
El nombre del archivo debe codificarse AutopilotConfigurationFile.json como ASCII o ANSI.
También puedes guardar el perfil en un archivo de texto y editarlo en el Bloc de notas. En el Bloc de notas, cuando elija Guardar como, seleccione el tipo Guardar como: Todos los Files y, a continuación, seleccione ANSI para la codificación.
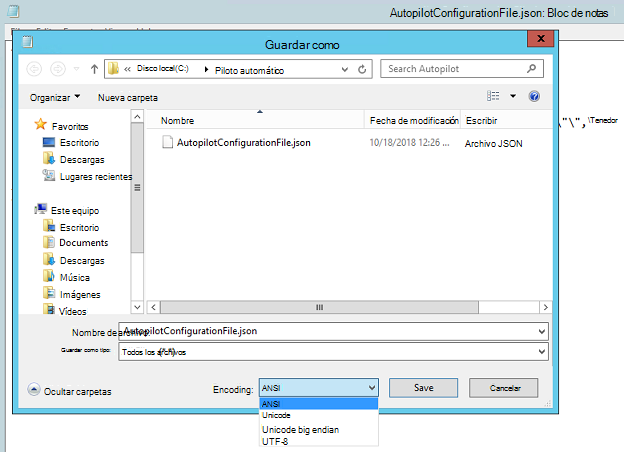
Después de guardar el archivo, muévalo a una ubicación de origen de paquete de Microsoft Configuration Manager.
Importante
El archivo de configuración solo puede contener un perfil. Puede usar varios archivos de perfil JSON, pero cada uno debe llamarse AutopilotConfigurationFile.json. Este requisito es que la configuración rápida siga la experiencia de Windows Autopilot. Para usar más de un perfil de Windows Autopilot, cree paquetes independientes de Administrador de configuración.
La configuración rápida de Windows no sigue la experiencia de Windows Autopilot si guarda el archivo con uno de los siguientes criterios:
- Codificación Unicode
- Codificación UTF-8
- Un nombre de archivo distinto de
AutopilotConfigurationFile.json
Crear un paquete que contenga el archivo JSON
En la consola de Administrador de configuración, vaya al área de trabajo Biblioteca de software, expanda Administración de aplicaciones y seleccione el nodo Paquetes.
En la cinta de opciones, seleccione Crear paquete.
En el Asistente para crear paquetes y programas, escriba los siguientes detalles para el paquete:
- Nombre: configuración de Windows Autopilot para dispositivos existentes
- Seleccione Este paquete contiene archivos de origen
-
Carpeta de origen: especifique la ruta de red UNC que contiene el
AutopilotConfigurationFile.jsonarchivo
Para obtener más información, consulta Paquetes y programas de Administrador de configuración.
Para el programa, seleccione el Tipode programa: No crear un programa.
Complete el asistente.
Nota:
Si cambia la configuración del perfil de Windows Autopilot controlado por el usuario en Intune, vuelva a crear y actualice el archivo JSON. Después de actualizar el archivo JSON, redistribuye el paquete de Administrador de configuración asociado.
Creación de una colección de destino
En la consola de Administrador de configuración, vaya al área de trabajo Activos y cumplimiento y seleccione el nodo Colecciones de dispositivos.
En la cinta de opciones, seleccione Crear y, a continuación, seleccione Crear colección de dispositivos. También puede usar una colección existente. Si usa una colección existente, continúe con la sección Crear una secuencia de tareas .
En el Asistente para crear colección de dispositivos, escriba los siguientes detalles generales :
- Nombre: Colección de Windows Autopilot para dispositivos existentes
- Comentario: Agregue un comentario opcional para describir con más detalle la colección
- Limitación de la recolección: Todos los sistemas o, si se desea, una recolección alternativa.
En la página Reglas de pertenencia , seleccione Agregar regla. Especifique una regla de recopilación directa o basada en consultas para agregar los dispositivos Windows de destino a la nueva colección.
Por ejemplo, si el nombre de host del equipo que se va a borrar y volver a cargar es
PC-01y Nombre es el atributo:Seleccione Agregar regla, seleccione Regla directa para abrir el Asistente para crear reglas de pertenencia directa y seleccione Siguiente en la página principal.
En la página Buscar recursos , escriba PC-01 como valor.
Seleccione Siguiente y PC-01 en los Recursos.
Complete el asistente con la configuración predeterminada.
Para obtener más información, consulta Cómo crear colecciones en Administrador de configuración.
Crear una secuencia de tareas
En la consola de Administrador de configuración, vaya al área de trabajo Biblioteca de software, expanda Sistemas operativos y seleccione el nodo Secuencias de tareas.
En la cinta Inicio , seleccione Crear secuencia de tareas.
En Crear nueva secuencia de tareas, seleccione la opción Implementar Windows Autopilot para dispositivos existentes.
En Información de secuencia de tareas, especifique la siguiente información:
- Un nombre para la secuencia de tareas. Por ejemplo, Windows Autopilot para dispositivos existentes.
- Opcionalmente, agregue una descripción para describir mejor la secuencia de tareas.
- Selecciona una imagen de arranque. Para obtener más información sobre las versiones de imagen de arranque admitidas, consulte Compatibilidad con Windows ADK en Administrador de configuración.
En Instalar Windows, seleccione el paquete de imágenes de Windows. A continuación, configure las siguientes opciones:
Índice de imágenes: seleccione Enterprise, Education o Professional, según lo requiera la organización.
Habilite la opción de crear particiones y formatear el equipo de destino antes de instalar el sistema operativo.
Configurar la secuencia de tareas para su uso con BitLocker: Si habilita esta opción, la secuencia de tareas incluye los pasos necesarios para habilitar BitLocker.
Clave de producto: si necesita especificar una clave de producto para la activación de Windows, escríbala aquí.
Selecciona una de las siguientes opciones para configurar la cuenta de administrador local en Windows:
- Generar aleatoriamente la contraseña de administrador local y deshabilitar la cuenta en todas las plataformas de soporte técnico (recomendado)
- Habilite la cuenta y especifique la contraseña de administrador local
En Instalar el cliente de Administrador de configuración, agregue las propiedades de instalación de cliente de Administrador de configuración necesarias para el entorno.
Por ejemplo, dado que el dispositivo es un dispositivo de grupo de trabajo y no un dominio unido durante la secuencia de tareas de Windows Autopilot para dispositivos existentes, es posible que necesite los parámetros SMSMP o SMSMPLIST para ejecutar determinadas tareas, como las tareas Instalar aplicación o Instalar novedades de software.
En Incluir actualizaciones, seleccione la opción No instalar ninguna actualización de software.
En Instalar aplicaciones, seleccione opcionalmente las aplicaciones que desea instalar durante la secuencia de tareas. Sin embargo, para reflejar el enfoque de imagen de firma con este escenario, Microsoft recomienda aplicar todas las aplicaciones y configuraciones de Microsoft Microsoft Intune o la administración conjunta de Administrador de configuración después de que el dispositivo se aprovisione con Windows Autopilot. Este proceso proporciona una experiencia coherente entre los usuarios que reciben nuevos dispositivos y los que usan Windows Autopilot para dispositivos existentes.
En Preparación del sistema, seleccione el paquete que incluye el archivo de configuración de Windows Autopilot. De forma predeterminada, la secuencia de tareas reinicia el equipo después de ejecutar Windows Sysprep. También puede seleccionar la opción Apagar el equipo después de que se complete esta secuencia de tareas. Esta opción permite preparar un dispositivo y, a continuación, entregarlo a un usuario para disfrutar de una experiencia coherente con Windows Autopilot.
Complete el asistente.
La secuencia de tareas de Windows Autopilot para dispositivos existentes da como resultado un dispositivo unido a Microsoft Entra ID.
Nota:
Para la secuencia de tareas de Windows Autopilot para dispositivos existentes, el Asistente para crear secuencia de tareas omite deliberadamente la configuración y la adición de la tarea Aplicar configuración de red. Si no especifica la tarea Aplicar configuración de red en una secuencia de tareas, se utiliza el comportamiento predeterminado de Windows, que es unirse a un grupo de trabajo.
La secuencia de tareas de Windows Autopilot para dispositivos existentes ejecuta el paso Preparar ventanas para la captura, que usa la Herramienta de preparación del sistema de Windows (Sysprep). Si el dispositivo está unido a un dominio, Sysprep produce un error, por lo que la secuencia de tareas de Windows Autopilot para dispositivos existentes se une a un grupo de trabajo. Por este motivo, no es necesario agregar la tarea Aplicar configuración de red a una secuencia de tareas de Windows Autopilot para dispositivos existentes.
Para obtener más información sobre cómo crear la secuencia de tareas, incluida información sobre otras opciones del asistente, consulte Crear una secuencia de tareas para instalar un sistema operativo.
Si ve la secuencia de tareas, es similar a la secuencia de tareas predeterminada para aplicar una imagen de sistema operativo existente. Esta secuencia de tareas incluye los siguientes pasos adicionales:
Aplicar la configuración de Windows Autopilot: este paso aplica el archivo de configuración de Windows Autopilot del paquete especificado. No es un nuevo tipo de paso. Se trata de copiar el archivo en un paso de ejecución de la línea de comandos .
Preparar Windows para la Captura: Este paso ejecuta Windows Sysprep y tiene la configuración de Apagar el equipo después de ejecutar esta acción. Para obtener más información, consulta Preparar Windows para la Captura.
Para obtener más información sobre cómo editar la secuencia de tareas, consulte Usar el editor de secuencias de tareas y los pasos desecuencia de tareas.
Nota:
El paso Preparar ventanas para la captura elimina el AutopilotConfigurationFile.json archivo. Para obtener más información y una solución alternativa, consulte Modificar la secuencia de tareas para tener en cuenta la configuración de la línea de comandos Sysprep y Windows Autopilot: problemas conocidos: Windows Autopilot para dispositivos existentes no funciona.
Para asegurarse de que se realiza una copia de seguridad de los datos del usuario antes de la actualización de Windows, use OneDrive para el trabajo o la escuela movimiento de carpeta conocida.
Distribuir contenido a puntos de distribución
A continuación, distribuya todo el contenido necesario para la secuencia de tareas a los puntos de distribución.
Seleccione la secuencia de tareas de Windows Autopilot para dispositivos existentes. En la cinta de opciones, seleccione Distribuir contenido.
En la página Especificar el destino del contenido , seleccione Agregar para especificar un punto de distribución o un grupo de puntos de distribución.
Especifique los destinos de contenido que permiten a los dispositivos obtener el contenido.
Después de especificar la distribución de contenido, complete el asistente.
Para obtener más información, vea Administrar secuencias de tareas para automatizar tareas.
Implementar la secuencia de tareas de Windows Autopilot
Seleccione la secuencia de tareas de Windows Autopilot para dispositivos existentes. En la cinta de opciones, seleccione Implementar.
En el Asistente para implementar software, especifique los siguientes detalles:
General
Secuencia de tareas: Windows Autopilot para dispositivos existentes
Colección: Colección de Windows Autopilot para dispositivos existentes
Configuración de implementación
Acción: Instalar.
Propósito: Disponible.
Disponible para lo siguiente: Solo clientes de Administrador de configuración.
Nota:
Selecciona la opción que sea relevante para el contexto de la prueba. Si el cliente de destino no tiene instalado el agente de Administrador de configuración o Windows, debe iniciar la secuencia de tareas mediante PXE o medios de arranque.
Programar
- Establece una hora para la que esta implementación estará disponible.
Experiencia del usuario
- Seleccione Mostrar progreso de la secuencia de tareas.
Puntos de distribución
- Opciones de implementación: descargue contenido localmente cuando sea necesario para la secuencia de tareas en ejecución.
Complete el asistente.
Completar el proceso de implementación
En el dispositivo Windows de destino, ve al menú Inicio , entra
Software Centery ábrelo.En la biblioteca de software, en Sistemas operativos, selecciona Windows Autopilot para dispositivos existentes y, a continuación, selecciona Instalar.
La secuencia de tareas se ejecuta y realiza las siguientes acciones:
Descarga contenido.
Reinicia el dispositivo en WinPE.
Formatea la unidad.
Instala Windows desde la imagen del sistema operativo especificada.
Se prepara para Windows Autopilot.
Una vez completada la secuencia de tareas, el dispositivo arranca en OOBE para la experiencia de Windows Autopilot:
Nota:
Si los dispositivos necesitan unirse a Active Directory como parte de un escenario de unión híbrida de Microsoft Entra, no use la secuencia de tareas ni la tarea Aplicar configuración de red. En su lugar, cree un perfil de configuración de dispositivos de unión a dominio . Dado que no hay ningún objeto de dispositivo de Microsoft Entra para que el equipo realice la selección de destino basada en grupos, dirija el perfil a Todos los dispositivos. Para obtener más información, consulte Modo controlado por el usuario para la unión híbrida a Microsoft Entra.
Registrar el dispositivo para Windows Autopilot
Los dispositivos aprovisionados con Windows Autopilot solo reciben la experiencia guiada OOBE de Windows Autopilot en el primer arranque.
Después de actualizar Windows en un dispositivo existente, asegúrate de registrar el dispositivo para que tenga la experiencia de Windows Autopilot cuando se restablezca el equipo. Se puede habilitar el registro automático para un dispositivo mediante la opción Convertir todos los dispositivos de destino en Autopilot en el perfil de Windows Autopilot asignado a un grupo del que el dispositivo es miembro. Para obtener más información, consulte Creación de un perfil de implementación de Windows Autopilot.
Consulta también Agregar dispositivos a Windows Autopilot.
Nota:
- Normalmente, el dispositivo de destino no está registrado en el servicio Windows Autopilot. Si el dispositivo ya está registrado, el perfil asignado tiene prioridad. El perfil de Windows Autopilot para dispositivos existentes solo se aplica si se agota el tiempo de espera del perfil en línea.
Cuando se aplica el perfil asignado, la propiedad enrollmentProfileName del objeto de dispositivo en Microsoft Intune y Microsoft Entra ID coincide con el nombre del perfil de Windows Autopilot.
Cuando se aplica el perfil de Windows Autopilot para dispositivos existentes, la propiedad enrollmentProfileName del objeto de dispositivo en Microsoft Intune y Microsoft Entra ID son OffilineAutoPilotProfile-ZtdCorrelationId<>.
Cómo acelerar el proceso de implementación
Para acelerar el proceso de implementación, consulte Implementación de Windows Autopilot para dispositivos existentes: sección Acelerar el proceso de implementación del Tutorial de Windows Autopilot.
Tutorial
Para obtener un tutorial detallado sobre la configuración de Windows Autopilot para dispositivos existentes, consulte Tutorial paso a paso para la implementación de Windows Autopilot para dispositivos existentes en Intune y Administrador de configuración.