Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Microsoft Agent 365 se integra con Azure API Management para proporcionar gobernanza centralizada y aplicación en tiempo de ejecución para servidores y herramientas del Protocolo de Contexto de Modelo (MCP). Juntas, permiten a las organizaciones:
- Descubre los gateways de Azure API Management y sus servidores MCP.
- Mantén un inventario centralizado de servidores MCP.
- Bloquea o desbloquea servidores MCP.
- Controla el acceso a herramientas individuales en los niveles soportados.
- Recoger señales en tiempo de ejecución para auditoría, observabilidad y respuesta a incidentes.
Los agentes existentes pueden seguir usando sus puntos finales de pasarela configurados.
Prerequisites
Para conectar Microsoft Agent 365 a Azure API Management, necesitas:
- Un tenant de Microsoft Agent 365.
- Una instancia compatible con Azure API Management.
- Utiliza la capa de AI Gateway en Azure API Management (vista previa) porque ofrece la integración más avanzada con Microsoft Agent 365.
- Uno o más servidores MCP registrados en Azure API Management.
- Para habilitar controles a nivel de herramienta desde Microsoft Agent 365, asegúrate de que cada servidor MCP tenga configurada una lista estática de herramientas permitidas.
- Autorización para proporcionar consentimiento en el nivel de inquilino (administrador en el nivel de inquilino).
Cómo funciona
La integración separa la gobernanza de la aplicación de políticas en tiempo de ejecución:
- Microsoft Agent 365 define la intención de gobernanza, el inventario y las decisiones de acceso.
- Azure API Management aplica políticas en línea para el tráfico hacia servidores y herramientas MCP.
- Utiliza señales de ejecución para monitorización, auditoría e investigación.
Microsoft Agent 365 descubre recursos Azure de tipo Microsoft.ApiManagement en el tenant. Luego recupera los servidores MCP y herramientas expuestos por esos recursos, junto con los metadatos disponibles como endpoints, ámbitos de acceso e identidades de servicios asociadas.
Conceder acceso a Microsoft Agent 365
Microsoft Agent 365 necesita consentimiento para descubrir y realizar operaciones de gobernanza en suscripciones de Azure. Un administrador del cliente concede el rol de Azure A365 MCP Gateway Policy Operator en el nivel de inquilino con un consentimiento único.
La concesión otorga a la identidad de servicio Microsoft Agent 365 la capacidad de:
- Lee los recursos de Azure API Management.
- Leer directivas con ámbito de API.
- Escribir directivas con ámbito de API.
- Descubre recursos compatibles en suscripciones de tenants existentes y futuras.
Para dar su consentimiento:
Ve al portal del Centro de Administración de Microsoft.
Asegúrese de que dispone del nivel de permiso de administración de inquilinos.
En Agentes, selecciona Configuración.
Seleccione Gateways.
Habilitar el servicio Azure API Management y AI Gateway. Al consentir, permites que esta organización lea las herramientas publicadas a través de la pasarela de IA.
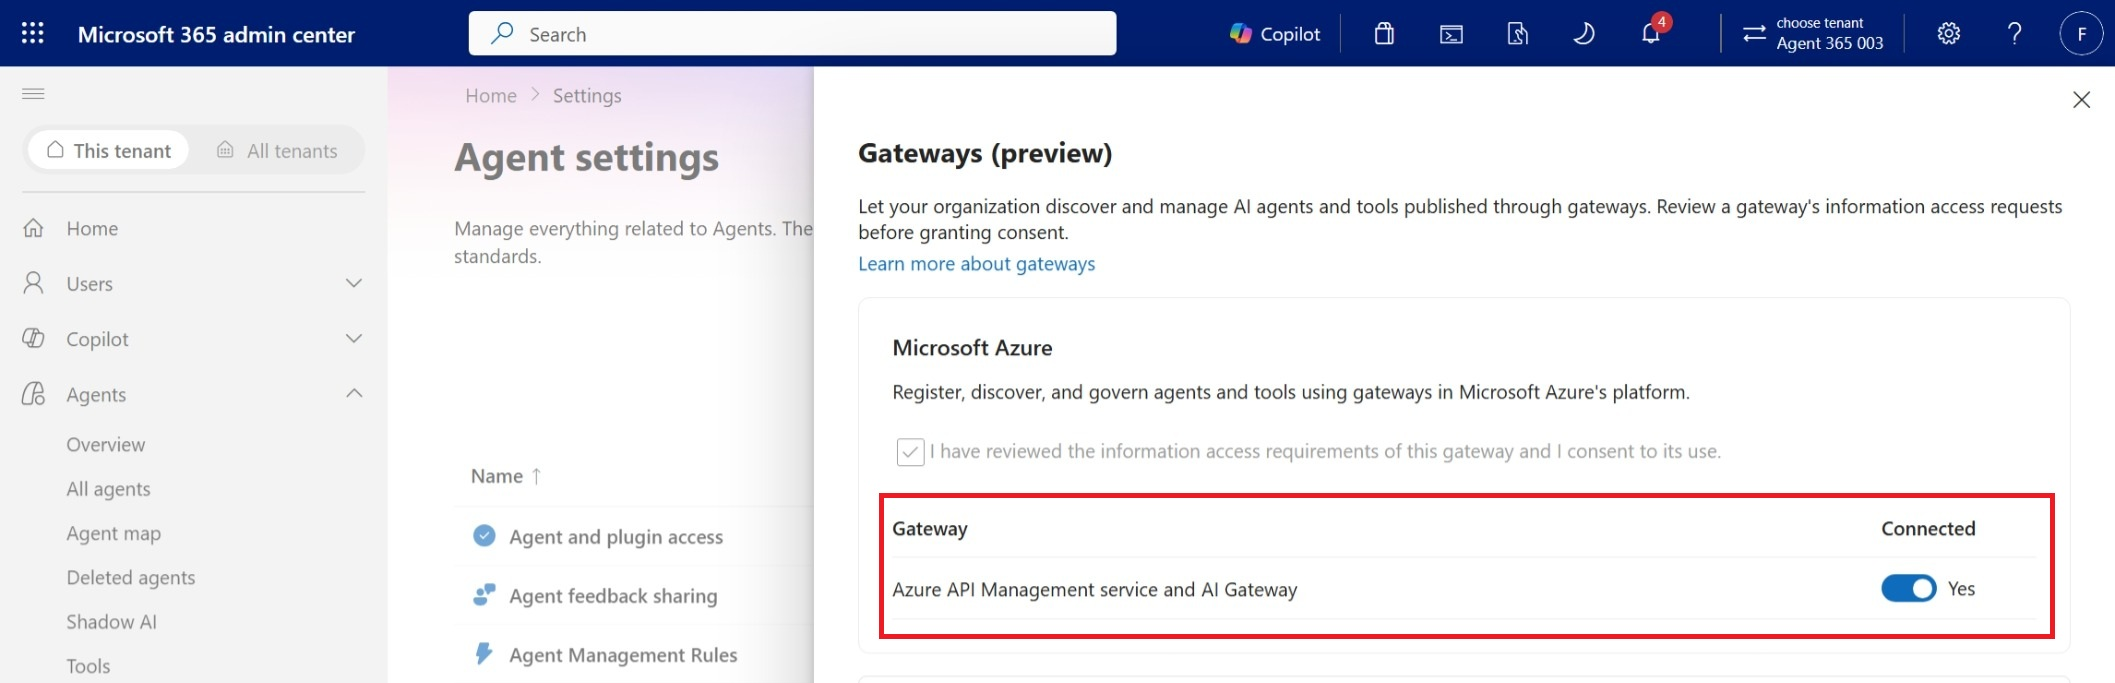
Después de conceder el consentimiento, las operaciones de gobernanza se ejecutan bajo la identidad de solo aplicación de Microsoft Agent 365. Los administradores individuales de Microsoft Agent 365 no necesitan permisos separados de Azure para realizar acciones sobre activos de IA en la pasarela.
Detectar puertas de enlace y servidores MCP
Después de habilitar la integración, Microsoft Agent 365:
- Descubre recursos compatibles de Azure API Management en el tenant.
- Añade servidores descubiertos al inventario centralizado y muestra los metadatos disponibles.
- Pon a disposición de los administradores las acciones de gobernanza compatibles.
Para ver servidores MCP en gateways:
Ve al portal del Centro de Administración de Microsoft.
En Agentes, selecciona Herramientas.
Busca un servidor MCP o identifica aquellos donde el editor es AI Gateway.
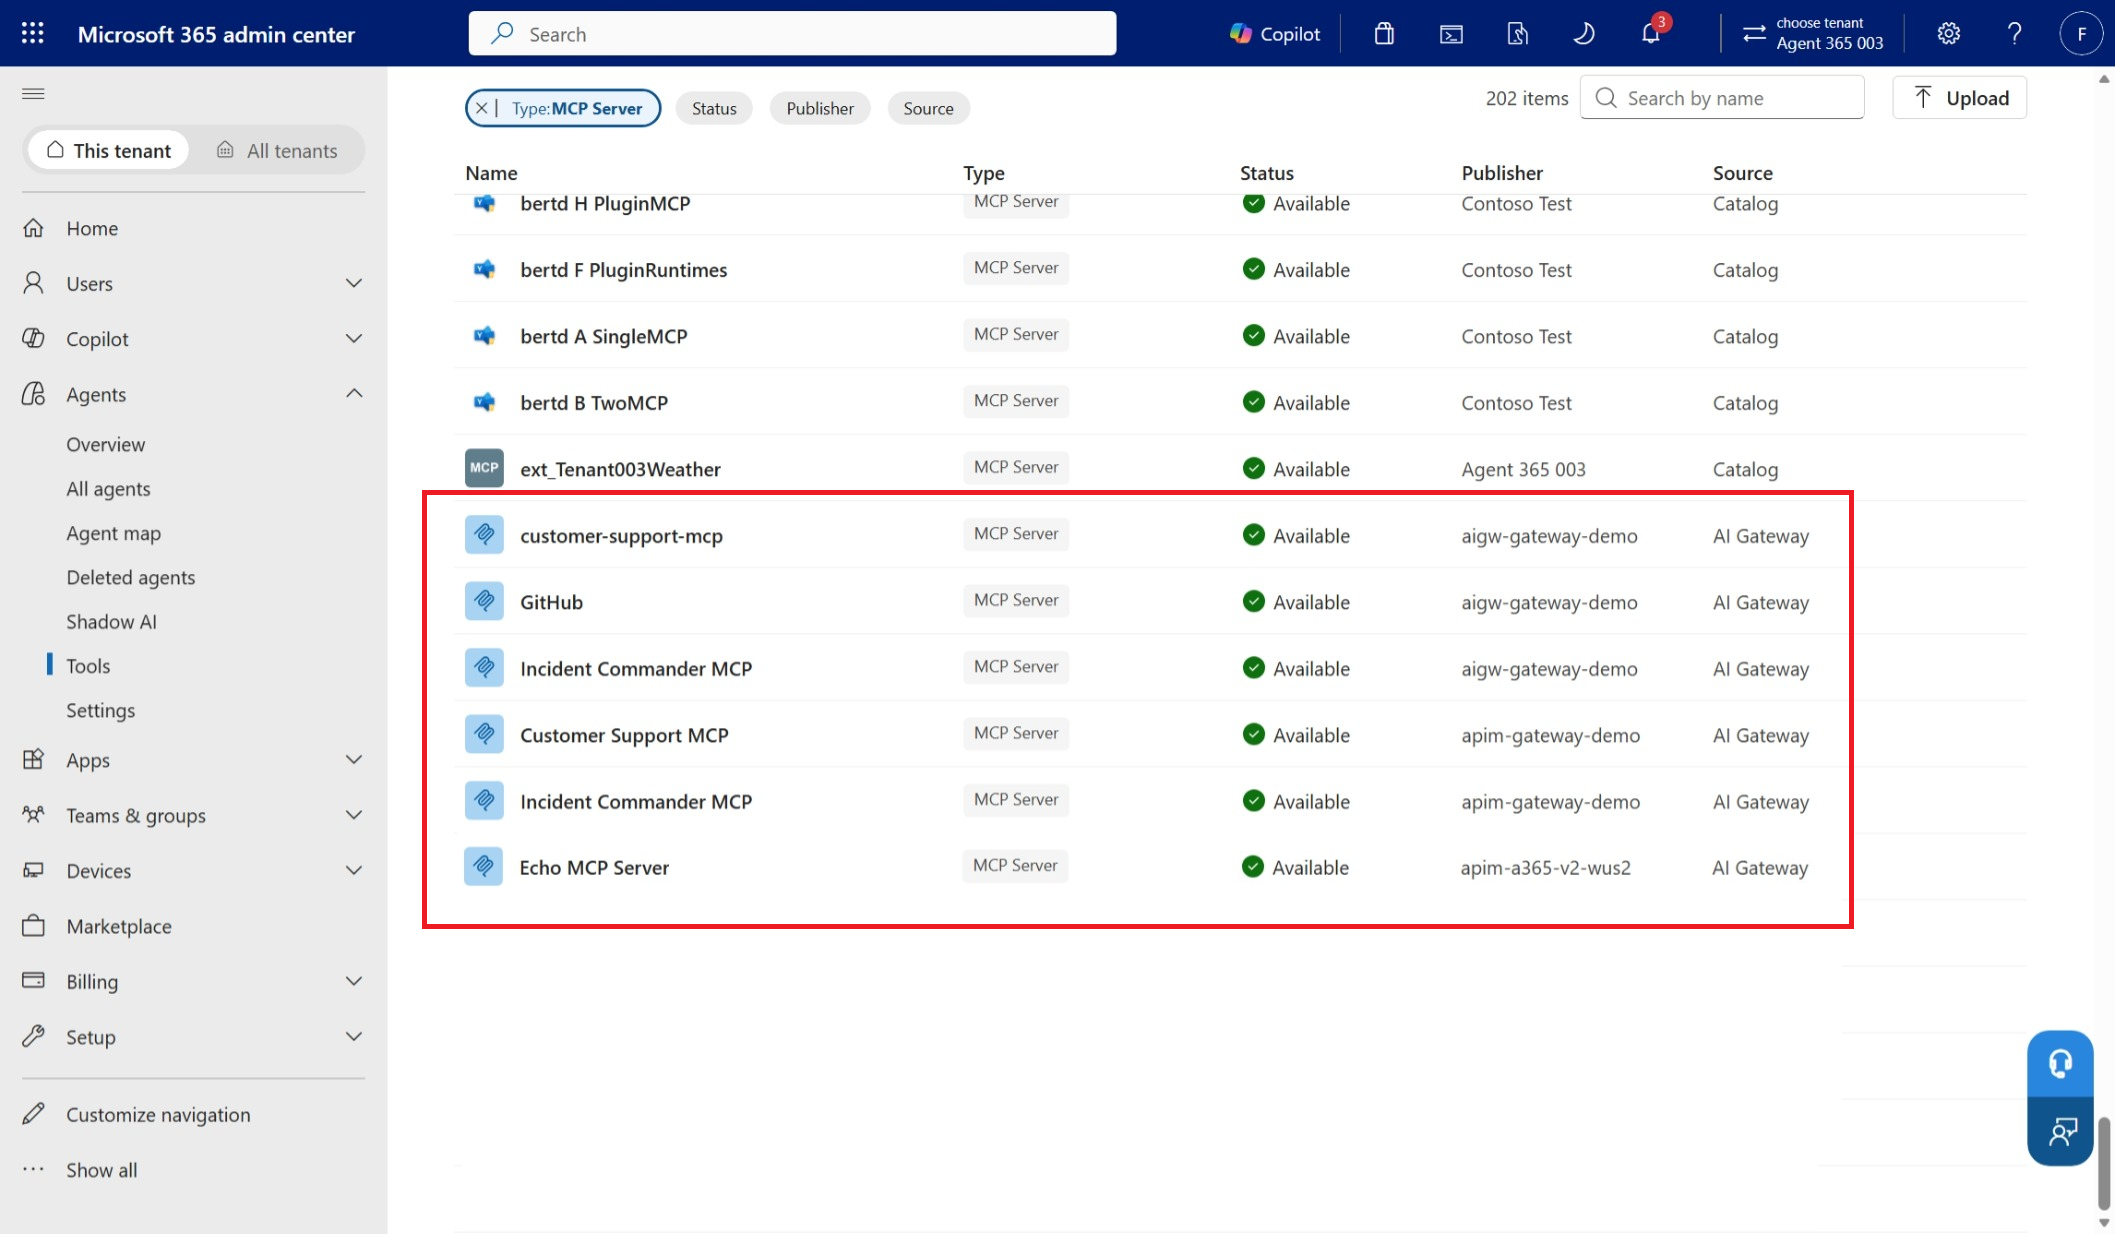
Selecciona el servidor MCP para ver sus metadatos.
Controlar el acceso a herramientas individuales
Los administradores pueden controlar qué herramientas están disponibles a través de un servidor MCP. El control a nivel de herramienta permite a una organización bloquear herramientas seleccionadas sin desactivar todo el servidor.
Note
Esta capacidad solo está disponible para servidores MCP registrados en la categoría de AI Gateway en el servicio Azure API Management.
Para bloquear una herramienta:
Ve al portal del Centro de Administración de Microsoft.
En Agentes selecciona Herramientas.
Selecciona el servidor MCP que quieres controlar.
Selecciona la pestaña Herramientas.
Desactiva las herramientas que quieras bloquear. El siguiente ejemplo bloquea
delete_file.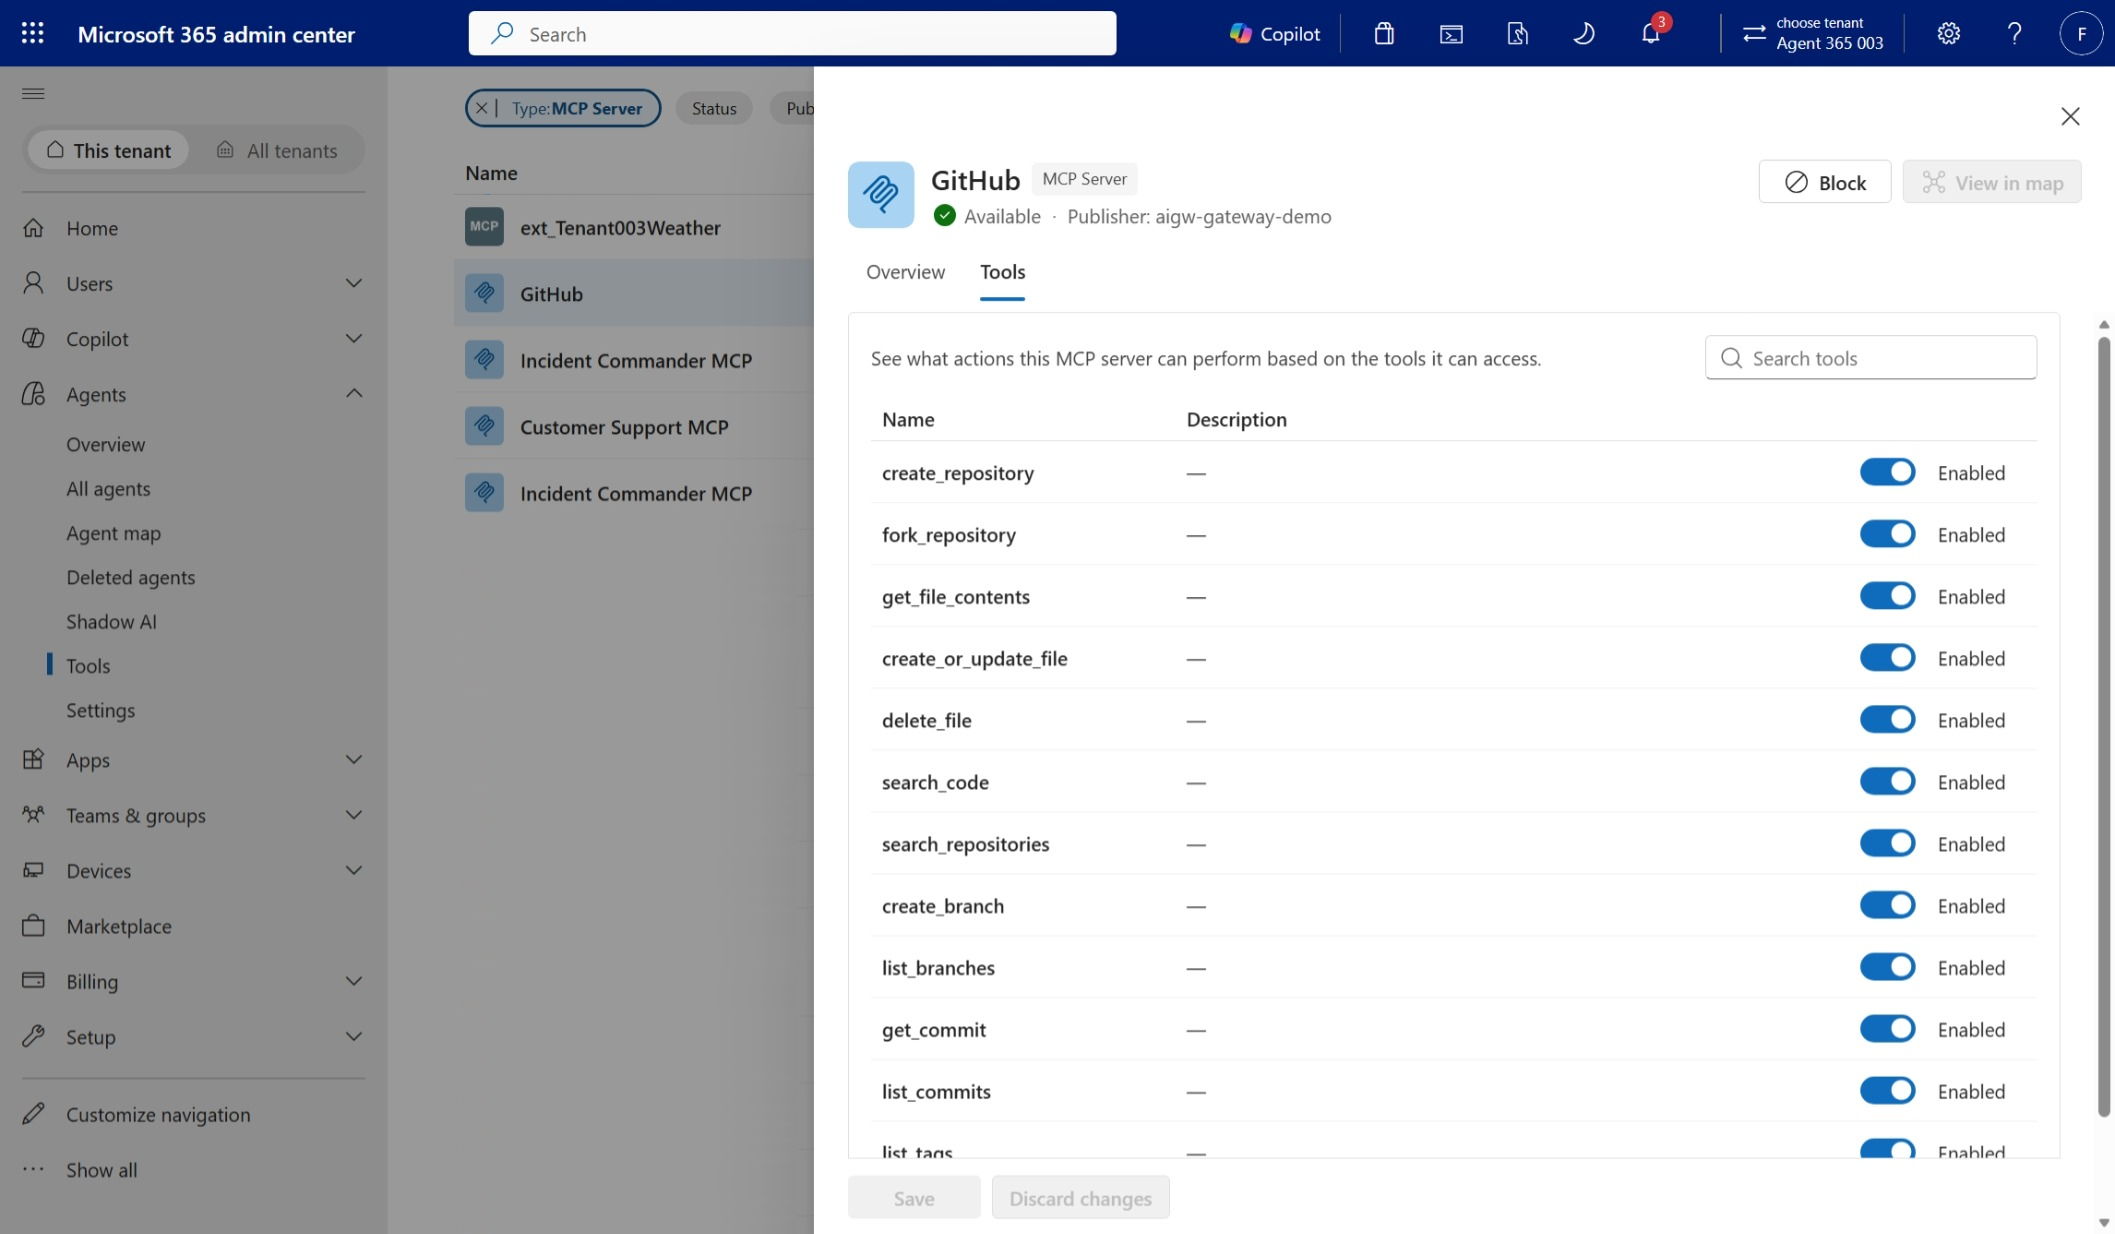
Una vez que una herramienta está bloqueada, Microsoft Agent 365 utiliza operaciones de plano de control de Azure API Management para insertar una política gestionada que impida su ejecución. Una llamada a una herramienta bloqueada da lugar a una respuesta 200, pero los agentes reciben una respuesta JSON-RPC con
isError=Truey una descripción del error. Este comportamiento informa a los agentes de la directiva y les impide volver a intentarlo.HTTP/1.1 200 OK Content-Type: application/json x-correlation-id: 9f2c1b6e-... { "jsonrpc": "2.0", "id": 42, "result": { "content": [ { "type": "text", "text": "Tool 'delete_file' is blocked by the gateway. Do not retry this tool." } ], "isError": true, "_meta": { "com.microsoft.azure.ai.gateway/denial": { "code": "ToolNotAvailable", "correlationId": "9f2c1b6e-..." } } } }Cuando el servidor MCP no tiene una lista estática de herramientas permitidas configuradas en el nivel AI Gateway en Azure API Management, Microsoft Agent 365 no puede recuperar la lista de herramientas disponibles. En esos casos, utiliza el portal AI Gateway para bloquear la herramienta.
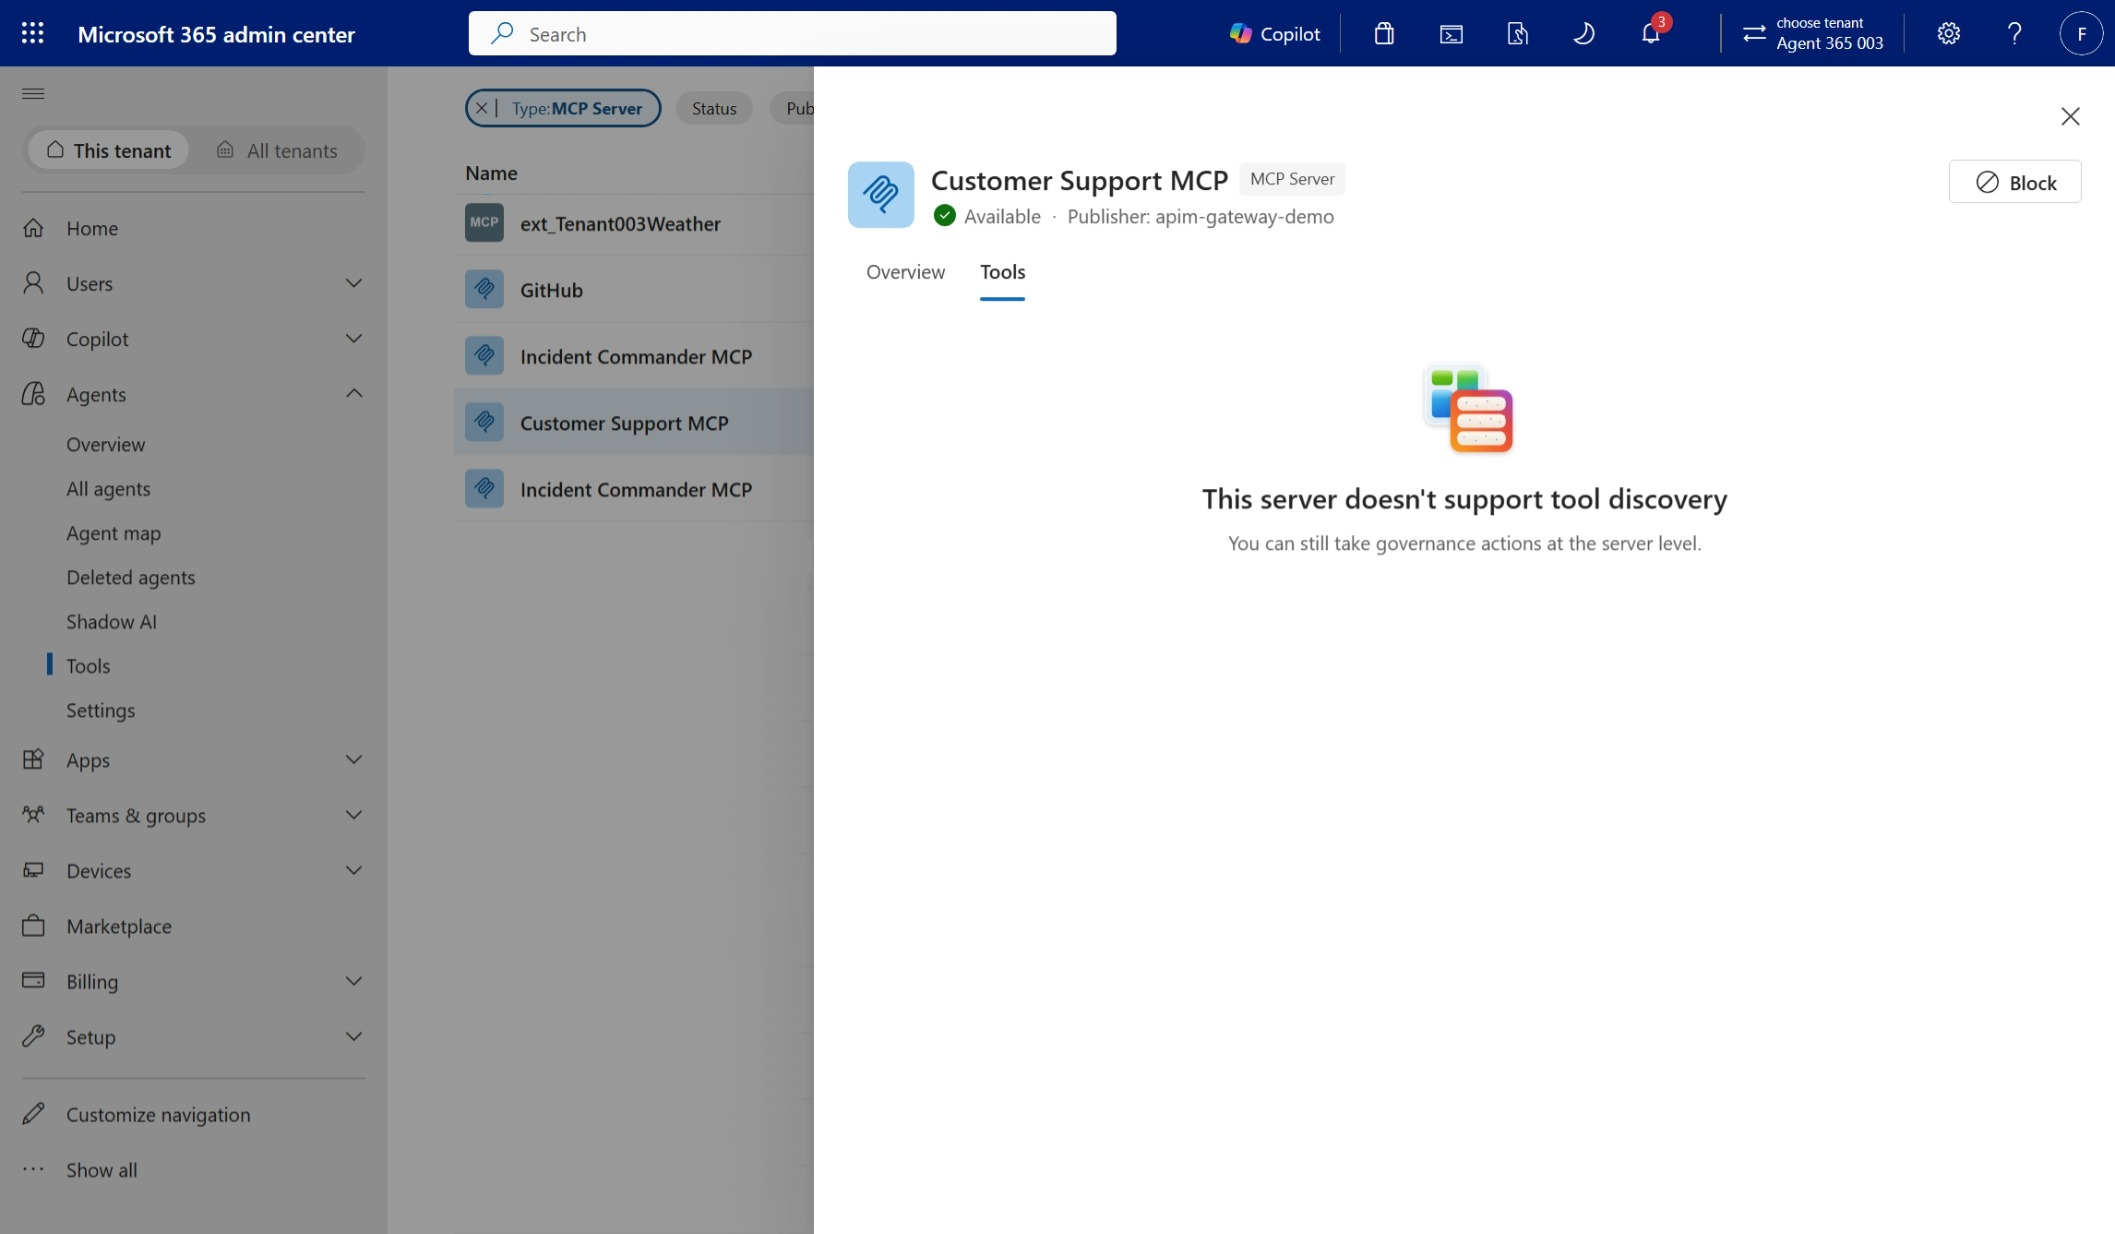
Bloquear o desbloquear un servidor MCP
Cuando un administrador bloquea un servidor MCP, Microsoft Agent 365 utiliza operaciones de plano de control de Azure API Management para insertar una política gestionada return-response al inicio de la directiva de entrada de la API.
Para bloquear un servidor:
Ve al portal del Centro de Administración de Microsoft.
En Agentes, selecciona Herramientas.
Selecciona el servidor MCP que quieres controlar.
Seleccione la opción Bloquear.
La pasarela devuelve el estado
403HTTP para las solicitudes a ese servidor MCP. Desbloquear el servidor elimina la política gestionada.HTTP/1.1 403 Forbidden Content-Type: application/json x-correlation-id: 9f2c1b6e-... { "error": { "code": "AccessBlockedByGateway", "message": "Access to server 'github-mcp' is blocked.", "target": "github-mcp", "correlationId": "9f2c1b6e-..." } }
Protección contra amenazas de herramientas para Microsoft Agent 365
Microsoft Agent 365 se integra con Microsoft Defender y Microsoft Purview para ofrecer protección avanzada contra amenazas para herramientas.
Los administradores de Azure pueden configurar políticas en la puerta de enlace para garantizar que los servidores MCP registrados en la capa de IA Gateway en Azure API Management estén protegidos antes de que se invoquen las herramientas y antes de que sus resultados lleguen al agente.
Para saber más sobre cómo funciona esta capacidad, consulta Proteger llamadas de herramientas con Defender y Purview en el nivel AI Gateway (versión preliminar).
Capacidades soportadas
La disponibilidad varía según la oferta de nivel.
| Capacidad | Microsoft Agent 365 con niveles de API Management v2 | Microsoft Agent 365 con nivel AI Gateway |
|---|---|---|
| Inventario centralizado de servidores MCP | ✔️ | ✔️ |
| Bloquear o desbloquear servidores MCP | ✔️ | ✔️ |
| Bloqueo a nivel de herramienta | ✔️ | |
| Observabilidad de la actividad de la herramienta | ✔️ | |
| Protección contra amenazas de herramientas | ✔️ |
Limitaciones de la versión preliminar
Considera las siguientes limitaciones al utilizar la integración con Microsoft Agent 365:
- Azure API Management v1 tiers no son compatibles.
- Los niveles de Azure API Management v2 no soportan control de acceso a nivel de herramienta ni políticas de protección contra amenazas para herramientas.
- No está disponible la gobernanza a nivel de herramienta para servidores MCP con herramientas permitidas dinámicas.
Note
Microsoft Agent 365 no enruta automáticamente a los agentes a través de una pasarela alojada por el cliente. Un desarrollador de agentes debe configurar el agente para que utilice el punto final MCP de la pasarela. Para evitar el acceso directo, restringir la conectividad del servidor MCP para que la pasarela sea el único llamante permitido o utilizar redes privadas o controles de acceso a nivel de red cuando estén soportados.