Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Importante
Esta característica se encuentra en su versión beta. Para usarlo, un administrador de espacio de trabajo debe activar el Registro de Artefactos de Databricks desde la página de Previsualizaciones . Consulte Administrar versiones preliminares de Azure Databricks. Databricks anunciará los precios del Registro de Artefactos cuando esté disponible de forma general.
El Registro de Artefactos almacena imágenes de contenedores como activos gobernados en el Catálogo de Unity. Las imágenes se almacenan en la misma región que en el metastore de Unity Catalog. Úsalo para enviar imágenes con comandos estándar de Docker, controlar el acceso con privilegios del Catálogo de Unity y poner imágenes a disposición de cargas de trabajo compatibles con Azure Databricks.
Conceptos clave
-
Artefacto: Una imagen contenedor con nombre almacenada en el Catálogo de Unity, identificada por un nombre de tres niveles en el formato
catalog.schema.artifact. -
Etiqueta: Un alias mutable que apunta a una versión de artefacto usando el formato
catalog.schema.artifact:tag. Volver a subir una etiqueta puede cambiar la versión a la que apunta la etiqueta. Para implementaciones reproducibles, evita etiquetas mutables comolatesty usa un digest cuando la carga de trabajo admita referencias mediante digest. - Resumen de la imagen: Un identificador inmutable dirigido al contenido para una versión específica de un artefacto.
- Aceleración de imágenes: Una optimización que Azure Databricks aplica automáticamente después de enviar una imagen elegible al Registro de Artefactos. Este proceso convierte la imagen a un formato diseñado para reducir la latencia de pull para cargas de trabajo soportadas. Para comprobar el estado de aceleración de imagen de una versión de artefacto, consulte Comprobar estado de aceleración de imagen.
Cómo funciona el Registro de Artefactos
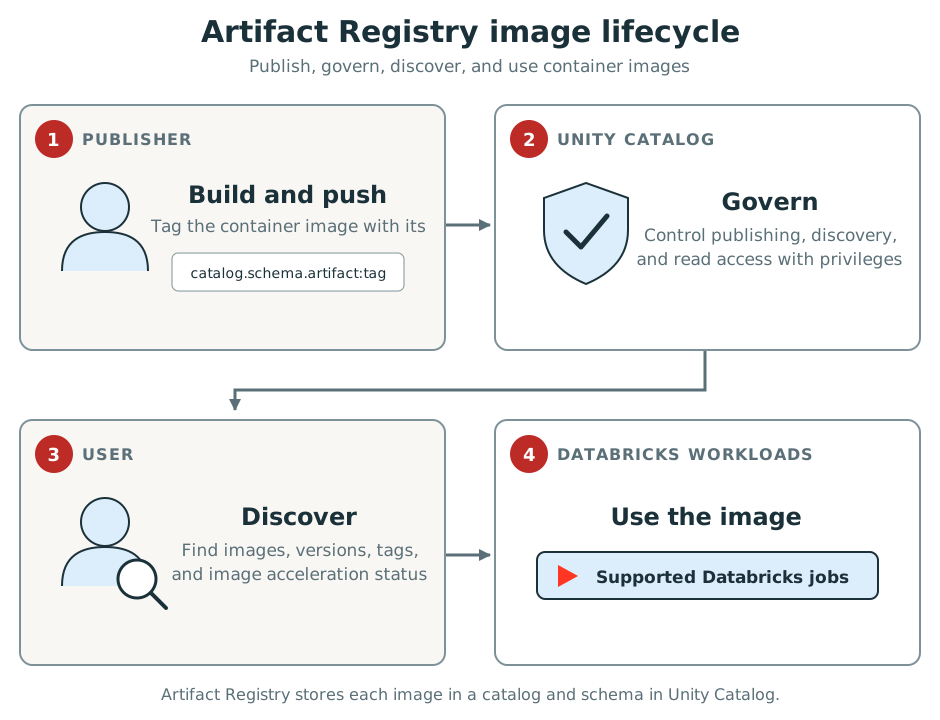
Los publicadores y los usuarios trabajan con imágenes de contenedor en Artifact Registry mediante el siguiente ciclo de vida:
-
Compilar y enviar: Un editor crea una imagen, la etiqueta con un nombre de Catálogo de Unity de tres niveles en el formato
catalog.schema.artifact:tagy la envia al registro del espacio de trabajo. Consulta Requisitos del nombre del artefacto y Subir una imagen. - Gestionar: Artifact Registry almacena la imagen en el catálogo y el esquema especificados de Unity Catalog. El Catálogo de Unity privilegia el control de quién puede publicar, descubrir y leer la imagen. Consulte Otorgar permisos.
- Descubrir: Los usuarios llaman a la API de Artefactos de Software para descubrir imágenes y versiones disponibles y para comprobar el estado de la aceleración de imágenes. Consulta las imágenes y versiones de Discover.
- Uso: Los usuarios hacen referencia a una imagen cuando crean cargas de trabajo compatibles con Azure Databricks, como trabajos que ejecutan imágenes de contenedor personalizadas. Ver Usar imágenes en cargas de trabajo de Azure Databricks compatibles.
Limitaciones
Se presentan las siguientes limitaciones:
Availability
Tu espacio de trabajo y su metastore de Unity Catalog deben estar en la misma región. Si las regiones son diferentes, no puedes usar Registro de Artefactos desde ese espacio de trabajo.
El Registro de Artefactos está disponible en las siguientes regiones:
australiaeastbrazilsouthcanadacentralcentralindiacentraluseastasiaeastuseastus2francecentralgermanywestcentraljapaneastkoreacentralnorthcentralusnortheuropesouthcentralussoutheastasiaswedencentralswitzerlandnorthuaenorthuksouthukwestwestcentraluswesteuropewestuswestus2westus3
Uso soportado
- Solo puedes usar imágenes en Artifact Registry con cargas de trabajo compatibles con Azure Databricks. Ver Usar imágenes en cargas de trabajo de Azure Databricks compatibles.
- No puedes usar Docker ni otro cliente de registro para extraer estas imágenes o descargar blobs de imágenes directamente.
Autenticación
- El token de acceso OAuth al espacio de trabajo utilizado para la autenticación en Docker expira tras una hora. Un envío que tarde demasiado puede provocar un fallo de autorización de una capa cargada después de la expiración. Vuelve a intentar el push para que el asistente de credenciales Docker solicite un nuevo token.
Aceleración de imagen
- Las imágenes de más de 30 GB no se pueden convertir para la aceleración de imágenes.
- La aceleración de imagen no expone un estado de conversión fallido. Consulta Comprobar el estado de aceleración de la imagen.
Descubrimiento y gestión
- Explorador de catálogos no proporciona una interfaz para imágenes.
- El endpoint del registro no admite solicitudes de lista de etiquetas ni solicitudes de eliminación de la Open Container Initiative (OCI).
- La API de artefactos de software devuelve como máximo 10 etiquetas para una versión cuando más de 10 etiquetas apuntan al mismo resumen.
Nombres de artefactos
- Los nombres de los artefactos tienen restricciones de carácter y formato. Consulta los requisitos del nombre del artefacto.
Recursos adicionales
- Para configurar la autenticación, conceder acceso, enviar una imagen y descubrir sus versiones, consulta Empezar con el Registro de Artefactos.
- Para resolver problemas comunes de acceso, autenticación, push, descubrimiento y aceleración de imágenes en Beta, consulte Troubleshoot Artifact Registry.