Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
En esta página se explica cómo acceder a los datos que se han compartido con usted mediante OpenSharing. OpenSharing admite varios modelos de uso compartido:
- Uso compartido de Databricks a Databricks para usuarios del área de trabajo de Azure Databricks con Unity Catalog
- Uso compartido de Databricks a Open cualquier destinatario que use cualquier herramienta
- Uso compartido de Open a Databricks para proveedores que recurren al uso compartido mediante protocolo OpenSharing de código abierto con destinatarios que utilizan Azure Databricks
OpenSharing y destinatarios de datos
OpenSharing es un estándar abierto para el uso compartido seguro de datos. Un usuario de Databricks, denominado proveedor de datos en este contexto, puede usar OpenSharing en Azure Databricks para compartir datos con una persona o grupo fuera de su organización, denominado destinatario de datos.
Uso compartido de protocolos
La forma de acceder a los datos depende de si usted mismo es usuario de Databricks y de si su proveedor de datos ha configurado los datos que comparte con usted para compartirse mediante Databricks-to-Databricks, Databricks-to-Open o Open-to-Databricks.
En el modelo de Databricks a Databricks, debe ser un usuario en un área de trabajo de Databricks habilitada para Unity Catalog. Un miembro del equipo proporciona al proveedor de datos un identificador único para el metastore de Unity Catalog y el proveedor de datos lo usa para crear una conexión de uso compartido seguro. Los datos compartidos están disponibles para acceder en su área de trabajo. Si es necesario, un miembro del equipo configura un control de acceso granular en esos datos.
En el modelo de uso compartido de Databricks a Open, puede usar cualquier herramienta que desee (incluido Databricks) para acceder a los datos compartidos. El proveedor de datos le envía una dirección URL de activación o un vínculo del portal a través de un canal seguro. Sigue las instrucciones para descargar un archivo de credencial o una dirección URL que le permita acceder a los datos compartidos con usted.
Databricks no proporciona directamente los datos compartidos, sino que estos los proporcionan los proveedores de datos que se ejecutan en Azure Databricks.
En el modelo open-to-Databricks, puede usar Azure Databricks para acceder a los datos compartidos por un proveedor de datos mediante el protocolo OpenSharing de código abierto. El proveedor de datos le envía un archivo de credenciales a través de un canal seguro que carga en Azure Databricks. Con el Explorador de catálogos o un cuaderno, puede acceder a los datos compartidos con usted.
Note
Databricks puede recopilar información sobre el uso y el acceso de los destinatarios de datos a los datos compartidos (incluida la identificación de cualquier persona o empresa que acceda a los datos mediante el archivo de credenciales en relación con dicha información) y puede compartirla con el proveedor de datos aplicable.
Accede a los datos compartidos contigo
El acceso a los datos depende del protocolo de uso compartido que usó el proveedor.
Obtener acceso en el modelo de Databricks a Databricks
En el modelo Databricks-to-Databricks, accedes a los datos de forma diferente según cómo tu proveedor compartió datos contigo.
Una vez que tengas acceso a los datos, tú o alguien de tu equipo podéis configurar el acceso granular a esos datos para tus usuarios. Consulte Lectura de datos compartidos mediante OpenSharing de Databricks a Databricks (para destinatarios).
Acceso mediante correo electrónico
Importante
Esta característica se encuentra en su versión beta.
Si tu proveedor compartió datos por correo electrónico, Databricks te envía un correo con el asunto "<La organización> ha compartido datos contigo". El correo incluye un enlace de activación seguro. Si tu proveedor permitía tanto Azure Databricks como el open sharing, puedes elegir cómo acceder a los datos.
Para aceptar estas acciones:
- Abre el correo electrónico y haz clic en Usar una cuenta Databricks existente o Crear una cuenta gratuita de Databricks.
- Inicia sesión o crea tu cuenta de Azure Databricks usando la misma dirección de correo electrónico que recibió el correo de OpenSharing.
- Debes tener el privilegio CREAR PROVEEDOR a nivel de metastore en Azure Databricks. Solicita permiso si lo necesitas y espera a que un administrador de metastore te conceda el privilegio.
- Especifica en qué metastore deben estar las acciones.
Acceso usando identificador de compartición
Si un proveedor solicita compartir datos contigo usando un identificador de compartida, debes encontrar el identificador de un metastore de Unity Catalog adjunto al espacio de trabajo que elijas. Envíala a tu proveedor para que pueda crear un objeto receptor que te represente. Una vez que hayan creado los recursos compartidos y te hayan concedido acceso, obtendrás automáticamente acceso de solo lectura a los datos.
El identificador de uso compartido es una cadena que consta de la nube, la región y el UUID de metastore (el identificador único de la metastore), con el formato <cloud>:<region>:<uuid>.
Por ejemplo, en la siguiente captura de pantalla, el identificador de compartición completa es aws:us-west-2:19a84bee-54bc-43a2-87de-023d0ec16016.
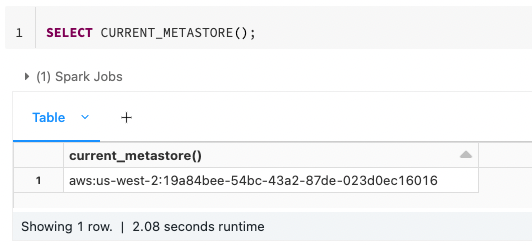
Busca tu identificador de uso compartido con Catalog Explorer, la CLI de Databricks Unity Catalog o la función SQL CURRENT_METASTORE en un cuaderno de Databricks o en una consulta de Databricks SQL.
Explorador de catálogos
En el área de trabajo de Azure Databricks, haga clic en
 Catalog.
En la parte superior del panel Catálogo, haga clic en el
 y seleccione OpenSharing.
Como alternativa, en la esquina superior derecha, haga clic en Compartir > openSharing.
En la pestaña Compartidos conmigo, haga clic en el nombre de la organización de uso compartido de Databricks en la zona superior derecha y seleccione Copiar identificador de uso compartido.
SQL
Tu portátil o consulta debe ejecutarse en modo de acceso estándar o dedicado en el espacio de trabajo que pretendes usar para acceder a los datos compartidos.
Ejecute el comando siguiente en un cuaderno o en el editor de consultas SQL de Databricks:
SELECT CURRENT_METASTORE();
CLI
Ejecute el siguiente comando mediante la CLI de Databricks. El identificador de uso compartido se devuelve como global_metastore_id.
databricks metastores summary
Obtener acceso en el modelo de uso compartido de Databricks a Open
En el modelo de uso compartido de Databricks a Open:
El proveedor de datos te envía una URL de activación o una URL de portal a través de un canal seguro, o Databricks te envía un correo electrónico. No se puede reenviar una invitación por correo electrónico. Sigue el enlace para descargar un archivo de credenciales o acceder a los datos compartidos contigo.
Se admiten tokens de portador y credenciales de cliente de OAuth.
Importante
No comparta el vínculo de activación con nadie. Puede descargar un archivo de credenciales solo una vez. Si vuelve a visitar el vínculo de activación después de haber descargado el archivo de credenciales, el botón Descargar archivo de credenciales se deshabilita.
Si pierde el vínculo de activación antes de usarlo, póngase en contacto con el proveedor de datos.
Almacene el archivo de credenciales en una ubicación segura.
No comparta el archivo de credenciales con nadie fuera del grupo de usuarios que deba tener acceso a los datos compartidos. Si necesita compartirlo con alguien de su organización, Databricks recomienda usar un administrador de contraseñas.
Obtención de acceso en el modelo de Open a Databricks
En el modelo de Open a Databricks:
El proveedor de datos usa el protocolo OpenSharing de código abierto para crear recursos compartidos y agregar recursos al recurso compartido.
El proveedor de datos le envía una dirección URL de activación (a través de un canal seguro) o una dirección URL del portal. Siga este proceso para descargar un archivo de credencial o una dirección URL que le permita acceder a los datos compartidos con usted.
Se admiten tokens de portador y credenciales de cliente de OAuth.
Importante
No comparta el vínculo de activación con nadie. Puede descargar un archivo de credenciales solo una vez. Si vuelve a visitar el vínculo de activación después de haber descargado el archivo de credenciales, el botón Descargar archivo de credenciales se deshabilita.
Si pierde el vínculo de activación antes de usarlo, póngase en contacto con el proveedor de datos.
Almacene el archivo de credenciales en el área de trabajo de Azure Databricks.
No comparta el archivo de credenciales con nadie fuera del grupo de usuarios que deba tener acceso a los datos compartidos.
Lectura de los datos compartidos
Cómo leer los datos que se han compartido de forma segura con usted mediante OpenSharing depende de si ha recibido un archivo de credenciales o si utiliza un área de trabajo de Databricks y ha proporcionado al proveedor de datos su identificador para compartir (el modelo Databricks a Databricks).
Note
Si recibe un error que indica que un recurso de datos no existe al intentar leer los recursos compartidos, consulte Error de recurso de datos "no existe".
Lectura de datos compartidos mediante un archivo de credenciales (uso compartido de Databricks a Open o de Open a Databricks)
Si los datos se han compartido con usted mediante tokens de portador, use el archivo de credenciales que descargó para autenticarse en la cuenta del proveedor de datos y leer los datos compartidos. El acceso persiste siempre y cuando el token subyacente sea válido y el proveedor siga compartiendo los datos. Los proveedores administran la expiración y la rotación del token. Los tokens son válidos para un máximo de un año después de la creación. Las actualizaciones de los datos están disponibles casi en tiempo real. Puede leer y realizar copias de los datos compartidos, pero no puede modificar los datos de origen.
Para usar Azure Databricks para acceder a datos compartidos y leerlos, consulte Importación de un proveedor y lectura de datos compartidos en Azure Databricks.
Para usar Apache Spark, pandas y Power BI para acceder a datos compartidos y leerlos, consulte Lectura de datos compartidos con tokens de portador.
Leer datos compartidos mediante una federación de OIDC (uso compartido de Databricks a Open)
Si los datos se han compartido con usted mediante el protocolo databricks-to-Open sharing con la federación de OIDC, use la dirección URL que se le envió para autenticarse en la cuenta del proveedor de datos y leer los datos compartidos. El acceso persiste siempre que el proveedor siga compartiendo los datos. Las actualizaciones de los datos están disponibles casi en tiempo real. Puede leer y realizar copias de los datos compartidos, pero no puede modificar los datos de origen.
Para obtener información sobre cómo acceder a los datos compartidos y leerlos mediante el flujo de federación de tokens OIDC en Tableau y Power BI, consulte Read data shared using Open ID Connect (OIDC) federation in a U2M flow. Para obtener información sobre cómo acceder a los datos compartidos y leerlos mediante el flujo de federación de tokens OIDC en una aplicación cliente de Python, consulte Read data shared using Open ID Connect (OIDC) federation in an M2M flow.
Lectura de datos compartidos mediante el uso compartido de Databricks a Databricks
Si los datos se han compartido con usted mediante el modelo de Databricks a Databricks, no se requiere ningún archivo de credenciales para acceder a los datos compartidos. Databricks se encarga de la conexión segura y los datos compartidos se pueden detectar automáticamente en el área de trabajo de Databricks.
Para obtener información sobre cómo buscar, leer y administrar los datos compartidos en el área de trabajo de Databricks, consulte Lectura de datos compartidos mediante Databricks-to-Databricks OpenSharing (para destinatarios).
Auditar el uso de datos compartidos
Si tiene acceso a un área de trabajo de Azure Databricks, puede usar Azure Databricks registros de auditoría para comprender quién de su organización accede a los datos que usan OpenSharing. Consulte Auditoría y supervisión del uso compartido de datos.