Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Características
- Configuración de orígenes ascendentes en organizaciones distintas dentro de un mismo inquilino de AAD
- Uso del proveedor de credenciales de Python para autenticar pip y twine en fuentes de Azure Artifacts
Configuración de orígenes ascendentes en organizaciones distintas dentro de un mismo inquilino de AAD
Ahora puede añadir una fuente de otra organización asociada a su inquilino de Azure Active Directory (AAD) como fuente ascendente a su fuente de artefactos. Su fuente puede encontrar y utilizar paquetes de las fuentes configuradas como fuentes ascendentes, lo que permite que los paquetes se compartan fácilmente entre las organizaciones asociadas a su inquilino de AAD. Vea cómo configure esto en la documentación.
Utilice el proveedor de credenciales de Python (vista previa) para autenticar pip y twine con los feeds de Azure Artifacts.
Ahora puede instalar y usar el proveedor de credenciales de Python (artifacts-keyring) (actualmente en versión de prueba) para gestionar automáticamente la autenticación para publicar o consumir paquetes de Python en un feed de Azure Artifacts o desde él. Con el proveedor de credenciales, no es necesario configurar ningún archivo de configuración (pip.ini/pip.conf/.pypirc), simplemente se le llevará a través de un flujo de autenticación en el explorador web al llamar a pip o twine por primera vez. Vea más información en la documentación.
Pasos siguientes
Nota:
Estas características se implementarán en las próximas dos a tres semanas.
Vaya a Azure DevOps y eche un vistazo.
Cómo proporcionar comentarios
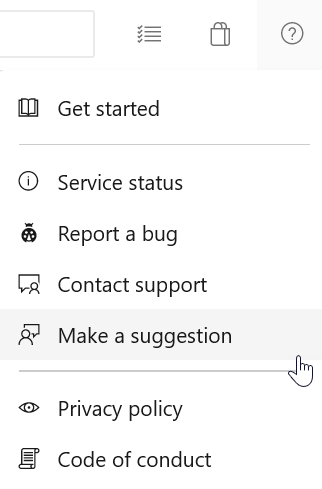
Nos encantaría escuchar lo que piensas sobre estas características. Use el menú ayuda para notificar un problema o proporcionar una sugerencia.
También puede obtener consejos y sus preguntas respondidas por la comunidad en Stack Overflow.
Gracias
Vijay Machiraju