Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Características
- Restringir el ámbito y la vigencia del token de acceso personal (PAT) a través de la directiva del inquilino de Azure AD
- Compatibilidad de directivas de acceso condicional para el tráfico IPv6
Restricción del ámbito y la duración del token de acceso personal (PAT) a través de la directiva de inquilinos de Azure AD
Los tokens de acceso personal (PAT) facilitan la autenticación en Azure DevOps para integrarse con sus herramientas y servicios. Sin embargo, los tokens filtrados podrían poner en peligro la cuenta y los datos de Azure DevOps, lo que pone en riesgo las aplicaciones y los servicios.
Hemos recibido comentarios sobre los administradores que no tienen los controles necesarios para limitar el área expuesta a amenazas que representan los PAT filtrados. En función de estos comentarios, hemos agregado un nuevo conjunto de directivas que se pueden usar para restringir el ámbito y la duración de los tokens de acceso personal (PAT) de su organización. Así es como funcionan:
Los usuarios asignados al rol Administrador de Azure DevOps en Azure Active Directory pueden ir a la pestaña Azure Active Directory en la configuración de la organización de cualquier organización de Azure DevOps vinculada a su Instancia de Azure AD.
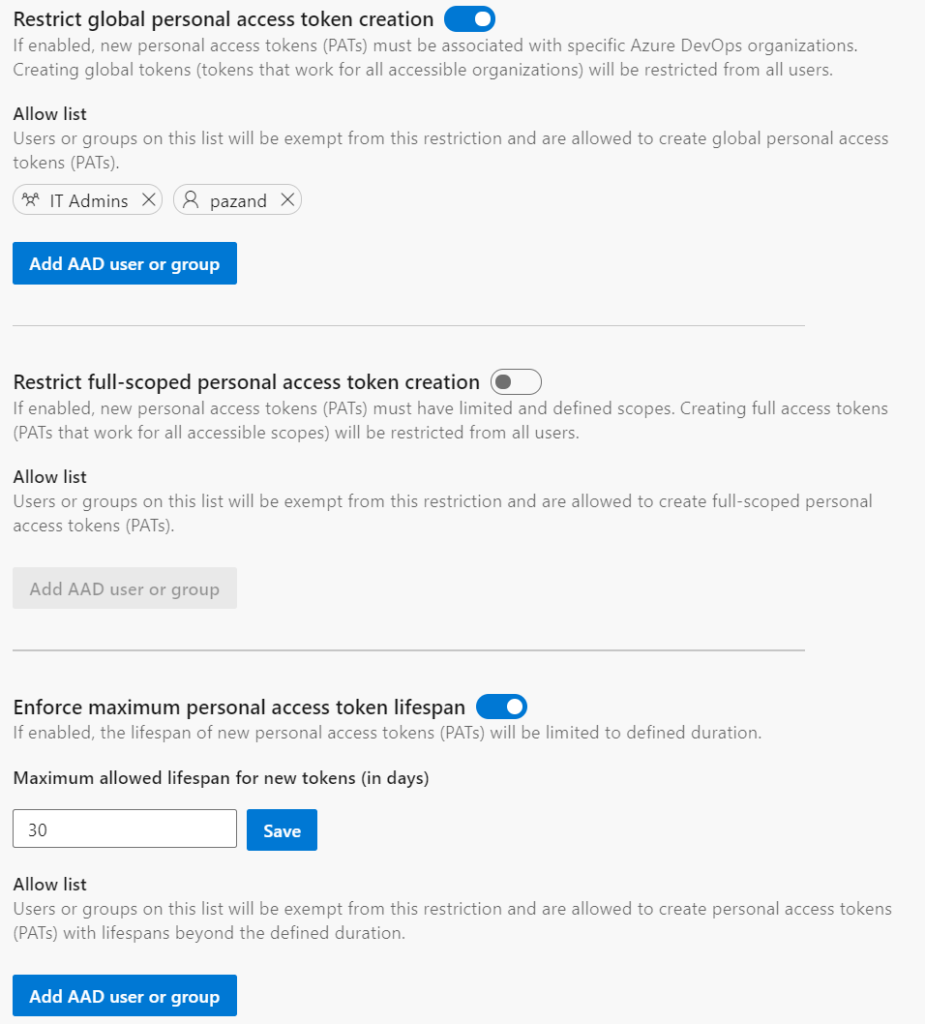
Allí, los administradores pueden:
- restrinja la creación de tokens de acceso personal globales (tokens que funcionan para todas las organizaciones de Azure DevOps accesibles por el usuario).
- restringir la creación de tokens de acceso personal con alcance completo
- definir una duración máxima para los nuevos tokens de acceso personal
Estas directivas se aplicarán a todos los nuevos PAT creados por los usuarios para organizaciones de Azure DevOps vinculadas al inquilino de Azure AD. Cada una de las directivas tiene una lista de permitidos para los usuarios y grupos que deben estar exentos de la directiva. La lista de usuarios y grupos de la lista Permitir no tendrá acceso para administrar la configuración de directivas.
Estas directivas solo se aplican a nuevas PAT y no afectarán a los PAT existentes que ya se han creado y están en uso. Sin embargo, una vez habilitadas las directivas, las PAT no compatibles ahora deben actualizarse para que estén dentro de las restricciones antes de que se puedan renovar.
Compatibilidad de directivas de acceso condicional para el tráfico IPv6
Ahora estamos ampliando la compatibilidad con la directiva de acceso condicional (CAP) para incluir directivas de restricciones IPv6. Como vemos que los usuarios acceden cada vez más a los recursos de Azure DevOps en dispositivos desde direcciones IPv6, queremos asegurarnos de que los equipos están equipados para conceder y quitar el acceso de cualquier dirección IP, incluidos los procedentes del tráfico IPv6.
Pasos siguientes
Nota:
Estas características se implementarán en las próximas dos a tres semanas.
Vaya a Azure DevOps y eche un vistazo.
Cómo proporcionar comentarios
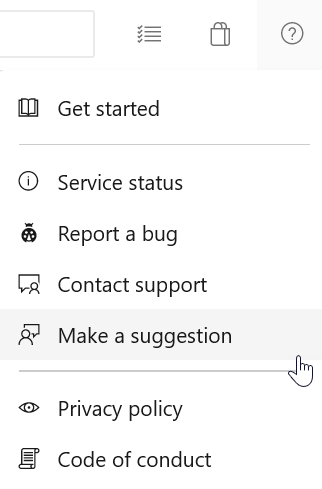
Nos encantaría escuchar lo que piensas sobre estas características. Use el menú ayuda para notificar un problema o proporcionar una sugerencia.
También puede obtener consejos y sus preguntas respondidas por la comunidad en Stack Overflow.