Azure Firewall y la directiva de Azure Firewall admiten IPv6. Puedes configurar subredes IPv6, espacios de direcciones, direcciones IPv6 públicas, rutas definidas por el usuario (UDRs) y reglas de red para gestionar el tráfico IPv6. Puedes desplegar un cortafuegos solo en modo IPv4 o en modo dual stack (IPv4 e IPv6). No son compatibles los cortafuegos exclusivos de IPv6.
Este artículo te muestra cómo actualizar un firewall existente a modo dual stack y desplegar un nuevo firewall dual stack.
Escenarios y limitaciones admitidos
El soporte IPv6 de Azure Firewall está diseñado para casos de uso específicos y tiene ciertas limitaciones. Revisa los siguientes escenarios apoyados y limitaciones antes de desplegar.
Escenarios compatibles
-
Reglas de red: Azure Firewall soporta completamente tráfico IPv6 en las reglas de red. Puedes crear reglas para permitir o denegar tráfico IPv6.
-
Proxy DNS: Azure Firewall puede configurarse como proxy DNS en redes IPv6.
Note
Para todas las conexiones salientes desde la red virtual, Azure Firewall aplica la traducción de direcciones de red de origen (SNAT) utilizando la dirección IP de la instancia del firewall. Si la dirección de destino está dentro del rango de dirección local única (ULA) definido por la IANA (fc00::/7), no se aplica el SNAT. Este comportamiento es intencionado y no puede cambiarse.
Limitaciones
- Classic Azure Firewall no es compatible.
- No se admite el firewall del concentrador virtual (vHub).
- Aún no se admiten las reglas de aplicación ni de DNAT.
- No se soportan escenarios basados en inteligencia de amenazas, IDPS, Proxy explícito ni grupos de IP.
- No se admite revertir un firewall de doble pila al modo de solo IPv4. Esta limitación temporal se eliminará cuando el soporte para doble pila esté disponible de forma general.
Note
Las características existentes compatibles con el firewall exclusivo para IPv4 siguen siendo compatibles con IPv4 también en el firewall de doble pila. Las limitaciones anteriores solo se aplican a IPv6.
Prerrequisitos
Si no tiene una suscripción de Azure, cree una cuenta gratuita para empezar.
Para actualizar un Azure Firewall existente de solo IPv4 a modo dual stack (IPv4 e IPv6):
- Añade un espacio de direcciones IPv6 a la red virtual.
- Agregar un prefijo de subred IPv6 a
AzureFirewallSubnet.
- Crea una dirección IPv6 pública.
- Añade la dirección IPv6 pública a la configuración de tu firewall.
- Añade reglas de red para el tráfico IPv6 según sea necesario.
Importante
Después de actualizar un firewall a modo dual stack, no puedes volver a un modo solo IPv4. Esta limitación temporal se eliminará cuando el soporte para doble pila esté disponible de forma general.
Utiliza las siguientes pestañas para añadir soporte IPv6 a un cortafuegos que ya esté desplegado.
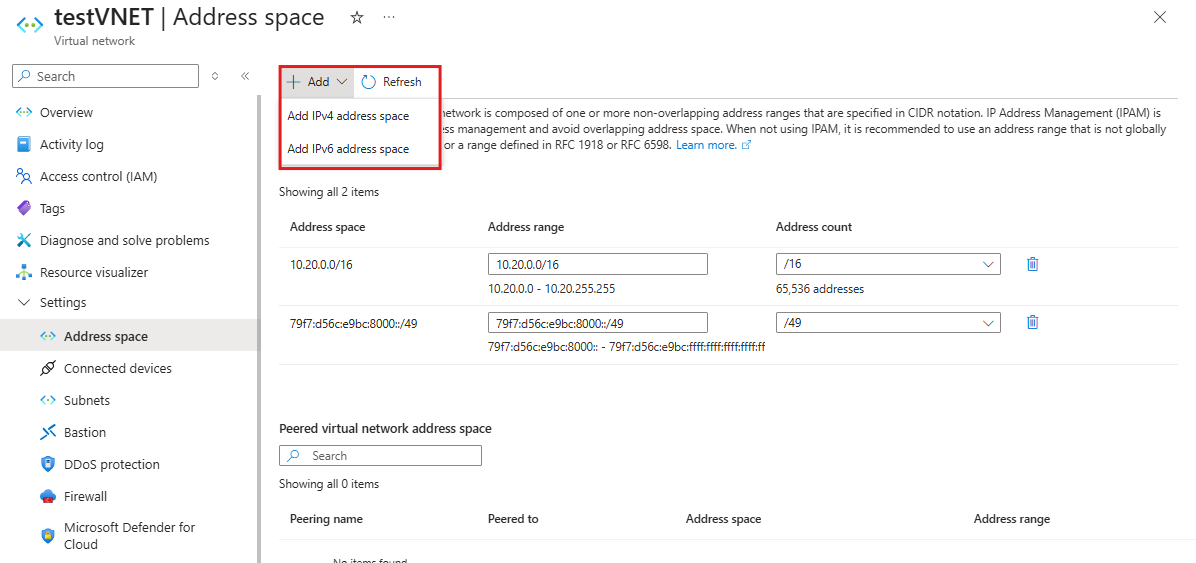
Abre tu red virtual en el portal de Azure, selecciona Espacio de direcciones y añade el prefijo IPv6 (por ejemplo, 79f7:d56c:e9bc:8000::/49). Guarde los cambios.
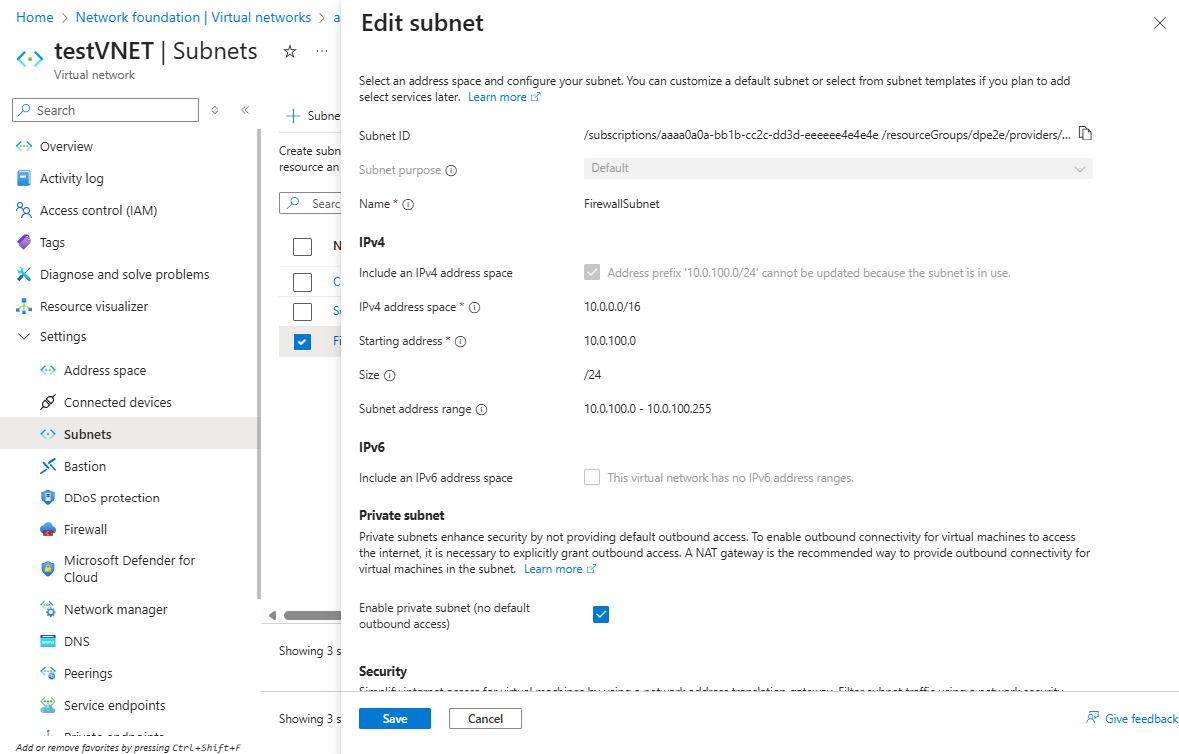
Abre tu red virtual, selecciona Subredes, elige AzureFirewallSubnet y añade el prefijo de dirección IPv6 (por ejemplo, fd00:c1d0:3f1f:1::/64) junto al prefijo IPv4 existente. Guarde los cambios.
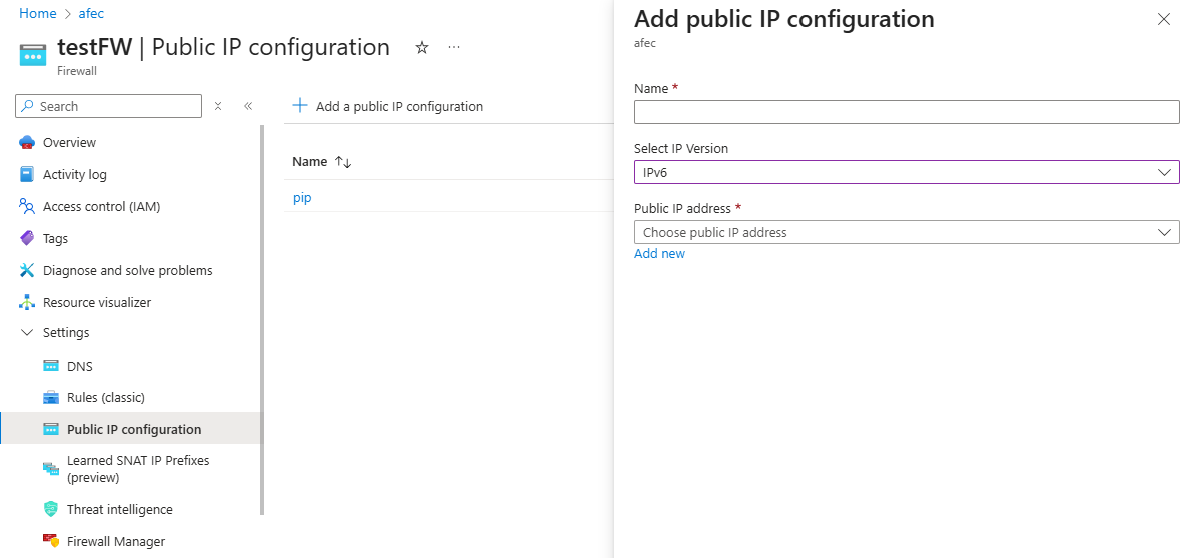
Crea el recurso de dirección IPv6 pública y luego conéctalo a la configuración del firewall.
Actualiza la red virtual (VNET) para añadir un espacio de direcciones IPv6 usando Get-AzVirtualNetwork y Set-AzVirtualNetwork.
Recuperar la VNET existente:
$vnet = Get-AzVirtualNetwork -Name "test-vnet" -ResourceGroupName "test-rg"
Añadir el espacio de direcciones IPv6:
$vnet.AddressSpace.AddressPrefixes.Add("fd00:c1d0:3f1f::/48")
$vnet | Set-AzVirtualNetwork
Actualiza el AzureFirewallSubnet para añadir un prefijo de subred IPv6 usando Set-AzVirtualNetworkSubnetConfig.
Set-AzVirtualNetworkSubnetConfig -Name "AzureFirewallSubnet" `
    -VirtualNetwork $vnet `
    -AddressPrefix @("10.0.0.0/24", "fd00:c1d0:3f1f:1::/64")
$vnet | Set-AzVirtualNetwork
Crea y adjunta una IP pública IPv6 usando New-AzPublicIpAddress y Set-AzFirewall.
$publicIpV6 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -Name "test-v6pip" `
    -AllocationMethod Static `
    -Sku Standard `
    -IpAddressVersion IPv6
$azFw = Get-AzFirewall -Name "test-fw" -ResourceGroupName "test-rg"
$azFw.AddPublicIpAddress($publicIpV6)
$azFw | Set-AzFirewall
Añade un espacio de direcciones IPv6 a tu VNET existente mediante az network vnet update:
az network vnet update --resource-group test-rg --name test-vnet \
     --address-prefixes 10.0.0.0/16 fd00:c1d0:3f1f::/48
Este comando actualiza la red virtual para incluir tanto el espacio de direcciones IPv4 original como el nuevo espacio de direcciones IPv6.
Actualice AzureFirewallSubnet para incluir una subred IPv6 mediante az network vnet subnet update:
az network vnet subnet update \
    --resource-group test-rg \
    --vnet-name test-vnet \
    --name AzureFirewallSubnet \
    --address-prefixes 10.0.0.0/24 fd00:c1d0:3f1f:1::/64
Este comando añade el prefijo de subred IPv6 (fd00:c1d0:3f1f:1::/64) junto con el prefijo IPv4 existente (10.0.0.0/24) para la subred de Azure Firewall.
Crea una dirección IPv6 pública usando aznetwork public-ip create y adúntala al cortafuegos usando aznetwork network firewall ip-config create:
az network public-ip create \
    --resource-group test-rg \
    --name test-v6pip \
    --location southcentralus \
    --sku Standard \
    --version IPv6 \
    --allocation-method Static \
    --zone 1 2 3

az network firewall ip-config create \
    --firewall-name test-fw \
    --name fw-ip6-config \
    --resource-group test-rg \
    --public-ip-address test-v6pip
Crear un Azure Firewall de doble pila
Para nuevos despliegues, no especifiques zonas de firewall en los comandos de PowerShell o CLI de Azure. Azure gestiona la asignación de zonas backend en regiones compatibles con ZR.
En el flujo de despliegue de Azure Firewall, introduce el espacio de direcciones IPv6, introduce el prefijo de subred IPv6 y añade una IP pública IPv6 nueva o existente al nuevo Azure Firewall.
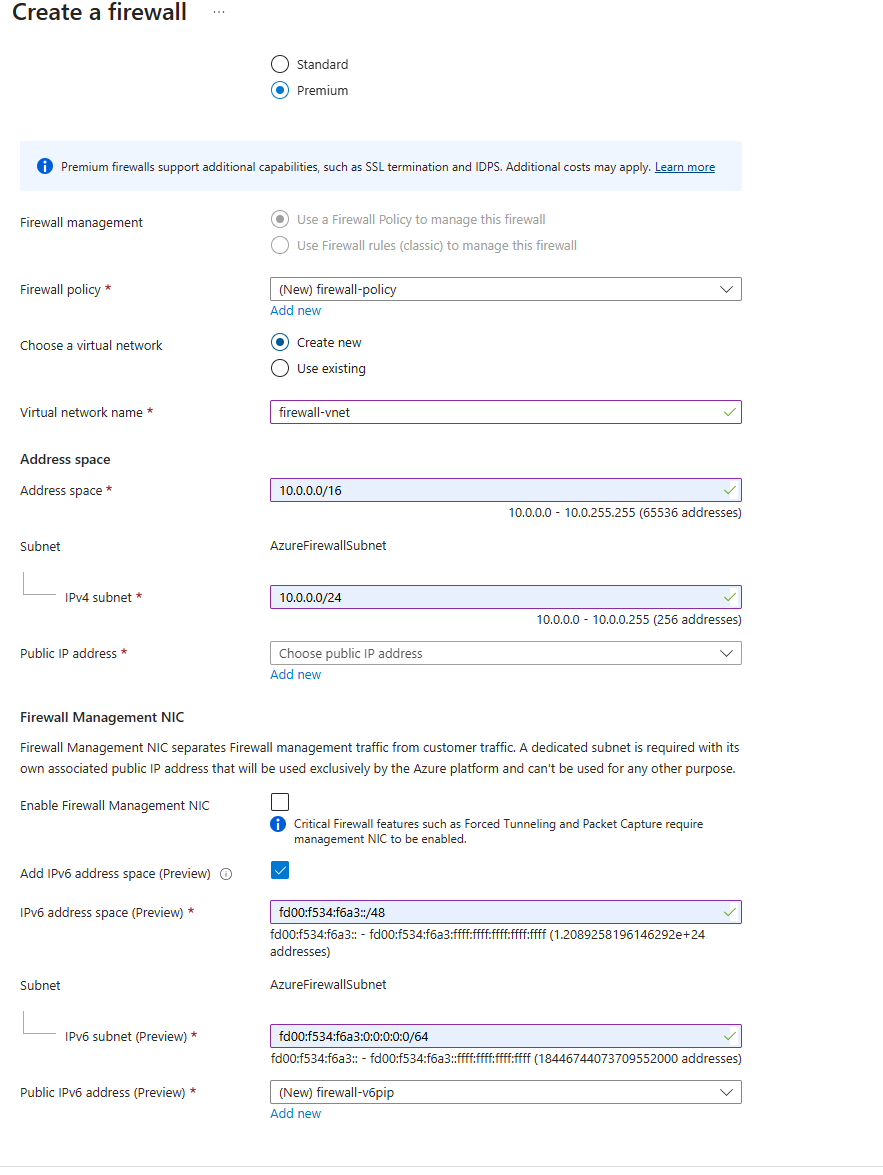
Para configurar un firewall de pila dual mediante PowerShell:
Crea un grupo de recursos usando el cmdlet New-AzResourceGroup .
New-AzResourceGroup -Name "test-rg" -Location "southcentralus"
Crea la subred del cortafuegos y la red virtual usando los cmdlets New-AzVirtualNetworkSubnetConfig y New-AzVirtualNetwork .
$FWsub = New-AzVirtualNetworkSubnetConfig `
    -Name "AzureFirewallSubnet" `
    -AddressPrefix @("10.0.1.0/26", "fd00:c1d0:3f1f:1::/64")

$vnet = New-AzVirtualNetwork `
    -Name "test-vnet" `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -AddressPrefix @("10.0.0.0/16", "fd00:c1d0:3f1f::/48") `
    -Subnet $FWsub
Crea direcciones IPv4 e IPv6 públicas usando el cmdlet New-AzPublicIpAddress .
$publicIpV4 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -Name "v4pip" `
    -AllocationMethod Static `
    -Sku Standard

$publicIpV6 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -Name "v6pip" `
    -AllocationMethod Static `
    -Sku Standard `
    -IpAddressVersion IPv6
Crea una política de cortafuegos usando el cmdlet New-AzFirewallPolicy .
$fwPolicy = New-AzFirewallPolicy -Name "fw-policy" -ResourceGroupName "test-rg" -Location "southcentralus" -SkuTier "Premium"
Crea el firewall de doble pila usando el cmdlet New-AzFirewall .
$Azfw = New-AzFirewall -Name "firewall-test" `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -VirtualNetwork $vnet `
    -PublicIpAddress @($publicIpV4, $publicIpV6) `
    -Sku AZFW_VNet `
    -SkuTier Premium `
    -FirewallPolicyId $fwPolicy.Id
Para configurar un firewall de pila dual mediante la CLI de Azure:
Para crear un grupo de recursos, use az group create.
az group create --name test-rg --location southcentralus
Cree la red virtual y la subred de firewall mediante az network vnet create y az network vnet subnet create.
az network vnet create --resource-group test-rg --name test-vnet --location southcentralus --address-prefixes 10.0.0.0/16 fd00:c1d0:3f1f::/48

az network vnet subnet create --resource-group test-rg --vnet-name test-vnet --name AzureFirewallSubnet --address-prefixes 10.0.0.0/24 fd00:c1d0:3f1f:1::/64
Cree las direcciones IP públicas IPv4 e IPv6 con az network public-ip create.
az network public-ip create --resource-group test-rg --name test-v4pip --location southcentralus --sku Standard --version IPv4 --allocation-method Static --zone 1 2 3

az network public-ip create --resource-group test-rg --name test-v6pip --location southcentralus --sku Standard --version IPv6 --allocation-method Static --zone 1 2 3
Cree la política de cortafuegos mediante az network firewall policy create.
az network firewall policy create --name test-fw-policy --resource-group test-rg --location southcentralus --sku Premium
Crea el firewall y asocia las direcciones IP públicas IPv4 e IPv6 mediante az network firewall create y az network firewall ip-config create.
az network firewall create --name test-fw --resource-group test-rg --location southcentralus --sku AZFW_VNet --tier Premium --firewall-policy test-fw-policy

az network firewall ip-config create --firewall-name test-fw --name fw-ip-config --resource-group test-rg --public-ip-address test-v4pip --vnet-name test-vnet

az network firewall ip-config create --firewall-name test-fw --name fw-ip6-config --resource-group test-rg --public-ip-address test-v6pip
Contenido relacionado