Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Microsoft Detección proporciona dos capas de seguridad de red para proteger los recursos del área de trabajo y el tráfico del plano de datos:
| Nivel | Lo que protege | Cómo funciona |
|---|---|---|
| Endurecimiento de la red | Recursos administrados como bases de datos, almacenamiento, servicios de IA y otros servicios back-end | Los perímetros de seguridad de red (NSP) y los puntos de conexión privados de los recursos de grupos de recursos administrados (MRG) restringen el acceso solo a los componentes de detección autorizados. |
| Puntos de conexión privados | APIs del plano de datos para espacios de trabajo y estanterías | Azure Private Link enruta el tráfico de API a través de la red troncal de Azure, lo que elimina la exposición a internet pública |
La protección de red está habilitada de forma predeterminada para todas las áreas de trabajo y las estanterías administradas con la versión de la 2026-02-01-preview API y versiones posteriores. Los puntos de conexión privados para el acceso al plano de datos son opcionales y se pueden configurar por separado.
¿Por qué es importante la seguridad de red?
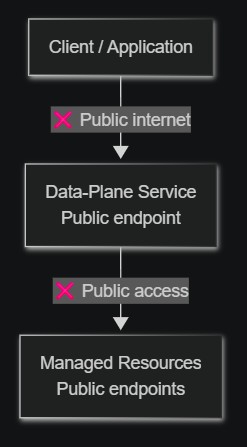
Al crear un área de trabajo de detección de Microsoft o una biblioteca, el servicio aprovisiona recursos administrados (bases de datos, cuentas de almacenamiento, servicios de IA) en su nombre. Anteriormente, estos recursos tenían puntos de conexión públicos y el tráfico de la API del plano de datos atravesaba Internet pública.
Con la protección de red habilitada de forma predeterminada, todos los recursos administrados ahora están protegidos automáticamente. La habilitación de puntos de conexión privados para el acceso al plano de datos proporciona seguridad adicional:
- Protección de datos - Todo el tráfico permanece en la red troncal de Azure, nunca atraviesa la red pública de Internet.
- Cumplimiento: cumpla los requisitos normativos para la protección de red y la conectividad privada.
- Superficie expuesta a ataques reducida : los recursos administrados solo son accesibles para los componentes autorizados del servicio de detección.
- Defensa en profundidad : combina perímetros de red, puntos de conexión privados, inyección de red virtual y control de acceso basado en identidades.
Comparación anterior y posterior
Antes: Sin refuerzo de la seguridad de la red
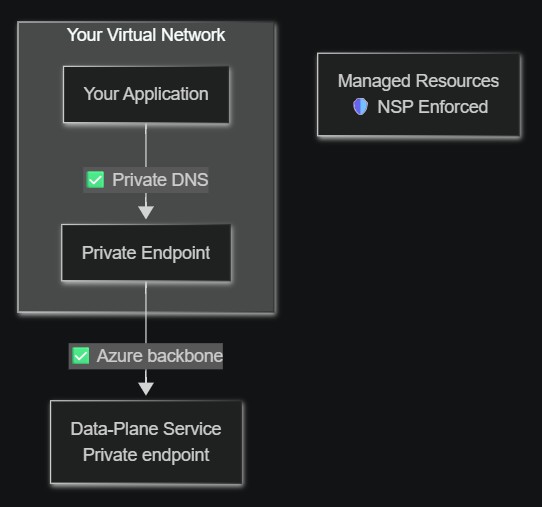
Después: Con el refuerzo de la red
| Aspecto | Sin endurecimiento de red | Con endurecimiento de red (valor predeterminado) |
|---|---|---|
| Recursos administrados | Puntos de conexión públicos | Bloqueado detrás de NSP + puntos de conexión privados |
| Tráfico del plano de datos | Red pública de Internet | Troncal de Azure a través de Private Link |
Cómo funciona el endurecimiento de la red
Al crear un área de trabajo, el plano de control de Discovery se configura automáticamente:
- Crea un perímetro de seguridad de red (NSP) en torno a los recursos administrados aprovisionados para el área de trabajo.
- Implementa puntos de conexión privados para recursos administrados (bases de datos, almacenamiento, servicios de IA) para que se comuniquen a través de la red troncal de Azure.
- Configura la inserción de red virtual para los servicios del área de trabajo mediante subredes delegadas, lo que garantiza que los servicios y agentes de la plataforma del área de trabajo se ejecuten dentro de la red virtual.
El NSP exige que solo los componentes del servicio de detección autorizados puedan acceder a los recursos administrados. Ningún dato viaja a través de la red pública de Internet entre componentes de Discovery.
Asignaciones de roles necesarias
Para crear asociaciones de NSP, la entidad de servicio de detección (aplicación del servicio de plano de control de Discovery) necesita dos asignaciones de roles en su suscripción:
- Discovery NSP Perimeter Joiner (rol personalizado): permite a la entidad de servicio crear reglas de acceso entrantes de NSP.
- Al menos Lector (rol integrado): permite a la entidad de servicio enumerar los recursos de suscripción para la validación de la configuración de red. Si ya tiene asignados los roles de Propietario o Colaborador, no se necesita una asignación independiente de Lector.
Para conocer los pasos para crear y asignar estos roles, consulte Configuración de la seguridad de red.
Cómo los puntos de conexión privados dirigen el tráfico de la capa de datos
Con Azure Private Link, puede acceder al área de trabajo y a las API del plano de datos de la biblioteca a través de un punto de conexión privado de la red virtual. Cuando se configura:
- Se crea un punto de conexión privado en la subred de la red virtual y se recibe una dirección IP privada.
- Una zona DNS privada asigna el FQDN del servicio de detección a la dirección IP privada.
- Todo el tráfico de API de la red virtual se resuelve en el punto de conexión privado y atraviesa la red troncal de Microsoft.
Sin puntos de conexión privados, las llamadas API de plano de datos atraviesan la red pública de Internet. Con los puntos de conexión privados, el tráfico permanece completamente dentro de la red troncal de Azure.
Valor de publicNetworkAccess |
Mediante un punto de conexión privado | A través de Internet pública |
|---|---|---|
Enabled (valor predeterminado) |
Permitido | Permitido |
Disabled |
Permitido | 403 Prohibido |
Tipos de recursos admitidos para puntos de conexión privados
| Tipo de recurso | Identificador de grupo | zona de DNS privado |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Los recursos de detección admiten la aprobación automática para los puntos de conexión privados creados en el mismo arrendatario. Las conexiones entre inquilinos requieren la aprobación manual por parte del propietario del recurso.
Notas de seguridad del rol NSP Perimeter Joiner
-
Permiso mínimo - este rol personalizado concede solo
joinPerimeterRule/actionynetworkSecurityPerimeterOperationStatuses/read- los permisos más restringidos posibles para la creación de reglas de acceso de NSP. - Sin acceso a datos: este permiso no concede acceso para leer, escribir o eliminar ningún dato o recurso del cliente.
- Ámbito de suscripción necesario : el permiso debe estar en el ámbito de la suscripción porque las reglas de acceso entrante de NSP hacen referencia a las suscripciones como orígenes permitidos.
Limitaciones
- No se admiten puntos de conexión privados entre regiones. El punto de conexión privado debe estar en la misma región que el recurso de detección.
- Cada conexión de punto final privado se limita a una única área de trabajo o recurso de biblioteca.
- Cada recurso de detección (área de trabajo, biblioteca, superordenador) requiere sus propias subredes únicas y no superpuestas. Las subredes no se pueden compartir entre diferentes instancias de recursos de detección.
- El servidor de API de AKS del superequipos tiene un FQDN público. El tráfico de carga de trabajo permanece dentro de la red virtual, pero el punto de conexión del servidor de API de Kubernetes es accesible públicamente. La compatibilidad con clústeres privados está planeada para una versión futura.
- Los recursos administrados que no admiten NSP están protegidos mediante la inserción de red virtual o subredes delegadas en su lugar.
- La protección de red se admite en estas regiones: Este de EE. UU., Sur de Reino Unido y Centro de Suecia.
Pasos siguientes
- Configurar la seguridad de red : asigne roles, configure subredes y cree puntos de conexión privados.
- Implementación protegida por red de un extremo a otro: implemente una pila de detección totalmente aislada de red.
- ¿Qué es Azure Private Link?
- ¿Qué es un perímetro de seguridad de red?