Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Advanced Hunting es una herramienta de búsqueda de amenazas basada en consultas que se utiliza para explorar hasta 30 días de datos en bruto de Defender XDR. Cuando incorporas un espacio de trabajo Microsoft Sentinel, también puedes consultar datos de nivel analítico según la retención configurada para el espacio de trabajo. Puede inspeccionar eventos de forma proactiva en su red para localizar entidades e indicadores de amenazas. El acceso flexible a los datos permite realizar búsquedas sin restricciones de amenazas conocidas y potenciales.
La búsqueda avanzada admite dos modos: guiado y avanzado. Use el modo guiado si aún no está familiarizado con Lenguaje de consulta Kusto (KQL) o si prefiere la comodidad de un generador de consultas. Usa el modo avanzado si te sientes cómodo usando KQL para crear consultas desde cero.
Para empezar a buscar, consulte Elegir entre modos guiados y avanzados para buscar en el portal de Microsoft Defender.
Puede usar las mismas consultas de búsqueda de amenazas para crear reglas de detección personalizadas. Estas reglas se ejecutan automáticamente para buscar y, a continuación, responder a sospechas de actividad de infracción, máquinas mal configuradas y otros hallazgos.
La búsqueda avanzada admite consultas que comprueban un conjunto de datos más amplio procedente de:
- Microsoft Defender para punto de conexión
- Microsoft Defender para Office 365
- Microsoft Defender para aplicaciones en la nube
- Microsoft Defender for Identity
- Microsoft Sentinel
Para usar la búsqueda avanzada, habilite Microsoft Defender XDR. Para usar la búsqueda avanzada con Microsoft Sentinel, conéctese Microsoft Sentinel al portal de Defender.
Para obtener más información sobre la búsqueda avanzada en datos de Microsoft Defender for Cloud Apps, consulte Búsqueda avanzada en Defender for Cloud Apps (vídeo).
Obtener acceso
Debe tener asignados permisos para poder ejecutar consultas de búsqueda avanzadas. Tiene las siguientes opciones:
Microsoft Defender XDR control de acceso basado en rol unificado (URBAC):
-
Acceso a la búsqueda avanzada (Correo electrónico & Tablas de colaboración): Pertenencia asignada con el permiso Operaciones de seguridad>Datos sin procesar>Correo electrónico & metadatos de colaboración (lectura) URBAC. Este permiso proporciona acceso a:
- EmailEvents
- EmailUrlInfo
- EmailAttachmentInfo
- EmailPostDeliveryEvents
- CampaignInfo
- FileMaliciousContentInfo
- MessageEvents
- MessagePostDeliveryEvents
- MessageUrlInfo
- UrlClickEvents
- metadatos de la entidad de correo electrónico
- Acceso a la búsqueda avanzada (alertas & tablas de comportamientos): Afiliación asignada con el permiso Operaciones de seguridad>Datos de seguridad>Conceptos básicos sobre datos de seguridad (lectura) URBAC. Este permiso proporciona acceso al esquema Alertas & comportamientos, pero no al esquema Correo electrónico & colaboración.
-
Acceso a la búsqueda avanzada (Correo electrónico & Tablas de colaboración): Pertenencia asignada con el permiso Operaciones de seguridad>Datos sin procesar>Correo electrónico & metadatos de colaboración (lectura) URBAC. Este permiso proporciona acceso a:
Permisos de Correo electrónico y colaboración en el portal de Microsoft Defender: La pertenencia a uno de los siguientes grupos de roles de Correo electrónico y colaboración proporciona acceso a las tablas de datos de correo electrónico en la búsqueda avanzada:
- Administrador de seguridad
- Operador de seguridad
- Lector de seguridad
Permisos de Exchange Online: Para acceder a los datos de Exchange Online que se muestran en la búsqueda avanzada, los usuarios deben ser miembros de uno de los siguientes grupos de roles de Exchange Online:
- Administración de la organización en modo de solo lectura
- Configuración con permiso de vista
- Lector de seguridad
- Lector Global
Microsoft Entra permisos: la pertenencia a uno de los siguientes roles de Microsoft Entra concede acceso de lectura completo a todos los datos de búsqueda avanzados:
- Administrador global
- Administrador de seguridad
- Lector de seguridad
- Lector Global
El acceso a los datos de punto de conexión viene determinado por la configuración del control de acceso basado en rol (RBAC) en Microsoft Defender para punto de conexión. Para obtener más información, consulte Administrar el acceso a Microsoft Defender con roles globales de Microsoft Entra.
Actualización de datos y frecuencia de actualización
Los datos de búsqueda avanzada se dividen en dos tipos distintos, cada uno con un proceso de consolidación diferente.
Datos de eventos o actividades
Los datos de eventos o actividades rellenan tablas sobre alertas, eventos de seguridad, eventos del sistema y evaluaciones rutinarias. La búsqueda avanzada recibe estos datos casi inmediatamente después de que los sensores que los recopilan los transmitan correctamente a los servicios en la nube correspondientes. Por ejemplo, puede consultar datos de eventos procedentes de sensores en buen estado en estaciones de trabajo o controladores de dominio casi inmediatamente, en cuanto estén disponibles en Microsoft Defender para punto de conexión y Microsoft Defender for Identity.
Para recopilar aún más propiedades de eventos, puede activar los informes agregados.
Datos de entidad
Los datos de entidad rellenan tablas con información sobre usuarios y dispositivos. Los datos de entidad proceden de orígenes relativamente estáticos, como entradas de Active Directory y orígenes dinámicos, como registros de eventos. Para proporcionar datos actualizados, las tablas se actualizan cada hora con un registro que contiene el conjunto de datos más reciente y completo sobre cada entidad, incluidos el estado de mantenimiento y las etiquetas.
Parámetros de uso y cuotas
Para mantener el rendimiento y la capacidad de respuesta del servicio, la búsqueda avanzada establece varias cuotas y parámetros de uso (también conocidos como "límites de servicio"). Estas cuotas y parámetros se aplican por separado a las consultas que se ejecutan manualmente y a las consultas que se ejecutan mediante reglas de detección personalizadas. Tenga en cuenta estos límites si ejecuta periódicamente varias consultas. Aplique los procedimientos recomendados de optimización para minimizar las interrupciones.
En la tabla siguiente se describen las cuotas disponibles y los parámetros de uso.
| Cuota o parámetro | Tamaño | Ciclo de actualización | Descripción |
|---|---|---|---|
| Intervalo de fechas | 30 días para datos nativos de Defender XDR. La retención de tablas de Microsoft Sentinel depende de la retención configurada en el nivel de analítica. | Cada consulta | Cada consulta puede consultar datos nativos de Defender XDR de hasta los últimos 30 días. Cuando incorporas un espacio de trabajo de Microsoft Sentinel, el rango de fechas disponible para sus tablas depende de la retención configurada por nivel de analítica. |
| Conjunto de resultados | 100 000 filas | Cada consulta | Cada consulta puede devolver hasta 100 000 registros. |
| Tiempo de espera | 10 minutos | Cada consulta | Cada consulta se puede ejecutar durante un máximo de 10 minutos. Si no se completa en 10 minutos, el servicio muestra un error. |
| Recursos de la CPU | En función del tamaño del cliente | Cada 15 minutos | El portal muestra una advertencia cada vez que se ejecuta una consulta y el inquilino consume más del 10 % de los recursos asignados. Las consultas se bloquean si el inquilino alcanza el 100 % hasta después del siguiente ciclo de 15 minutos. |
| Límite de tamaño de resultados | 64 MB | Cada consulta | Límite para el tamaño general de los datos de resultados, que no solo hace referencia al número de registros. Factores como el número de columnas, tipos de datos y longitudes de campo también contribuyen al tamaño del resultado. Si el resultado de la consulta supera el límite de tamaño de 64 MB, el portal devuelve el número máximo de registros que puede dentro de este límite y muestra un mensaje que indica que los resultados mostrados son parciales debido a restricciones de tamaño. |
En el portal unificado de Microsoft Defender, puede ejecutar consultas en las tablas de Microsoft Sentinel al incorporar un área de trabajo. Por tanto, también se aplican los límites de espacio de trabajo de Log Analytics y la retención configurada por niveles de analytics. Los datos almacenados exclusivamente en el lago de datos de Microsoft Sentinel no están disponibles en la búsqueda avanzada. Utiliza la exploración de lagos de datos para consultar esos datos.
Para obtener información sobre la búsqueda avanzada en organizaciones multitenant, consulte Cuotas en la búsqueda avanzada en la administración multitenant.
Nota:
Un conjunto independiente de cuotas y parámetros se aplica a las consultas de búsqueda avanzada realizadas a través de la API. Obtenga información sobre las API de búsqueda avanzadas.
Zona horaria
Consultas
La caza avanzada utiliza UTC (Tiempo Universal Coordinado) para todos los datos.
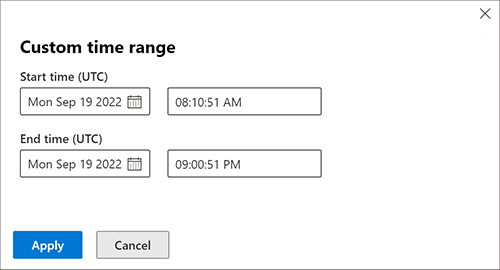
Escribir consultas en UTC.
Resultados
Microsoft Defender convierte los resultados de búsqueda avanzadas en la zona horaria establecida.
Ampliar la retención de datos
Para mantener las tablas de búsqueda de Defender XDR compatibles durante más de 30 días, incorpore un área de trabajo Microsoft Sentinel y configure la retención en niveles analíticos de las tablas. Para obtener más información, consulte Configuración de las opciones de tabla en Microsoft Sentinel.
También puedes transmitir datos de Defender XDR a servicios externos para una mayor retención. Para obtener más información, consulte:
- API de streaming de Microsoft Defender
- Microsoft Defender para punto de conexión API de transmisión de datos sin procesar
Nota:
La retención de datos comienza desde el primer día que implementa y habilita la API de streaming.
Contenido relacionado
- Elegir entre modos de búsqueda guiados y avanzados
- Compilación de consultas de búsqueda mediante el modo guiado
- Aprender el lenguaje de consulta
- Entender el esquema
- API de seguridad de Microsoft Graph
- Introducción a las detecciones personalizadas
Sugerencia
¿Desea obtener más información? Participe con la comunidad de Seguridad de Microsoft en nuestra Tech Community: Tech Community de Microsoft Defender XDR.