Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
El Centro Integrado de Operaciones de Seguridad (ISOC) en Microsoft Defender reúne capacidades líderes en XDR y SIEM, inteligencia de amenazas, automatización e inteligencia artificial en el portal Microsoft Defender. ISOC proporciona a los equipos de seguridad señales de seguridad compartidas, contexto y flujos de trabajo para detectar, investigar y responder a amenazas más rápido desde una experiencia integrada.
Note
ISOC está en versión preliminar. Las capacidades y la disponibilidad pueden cambiar durante el periodo de previsualización.
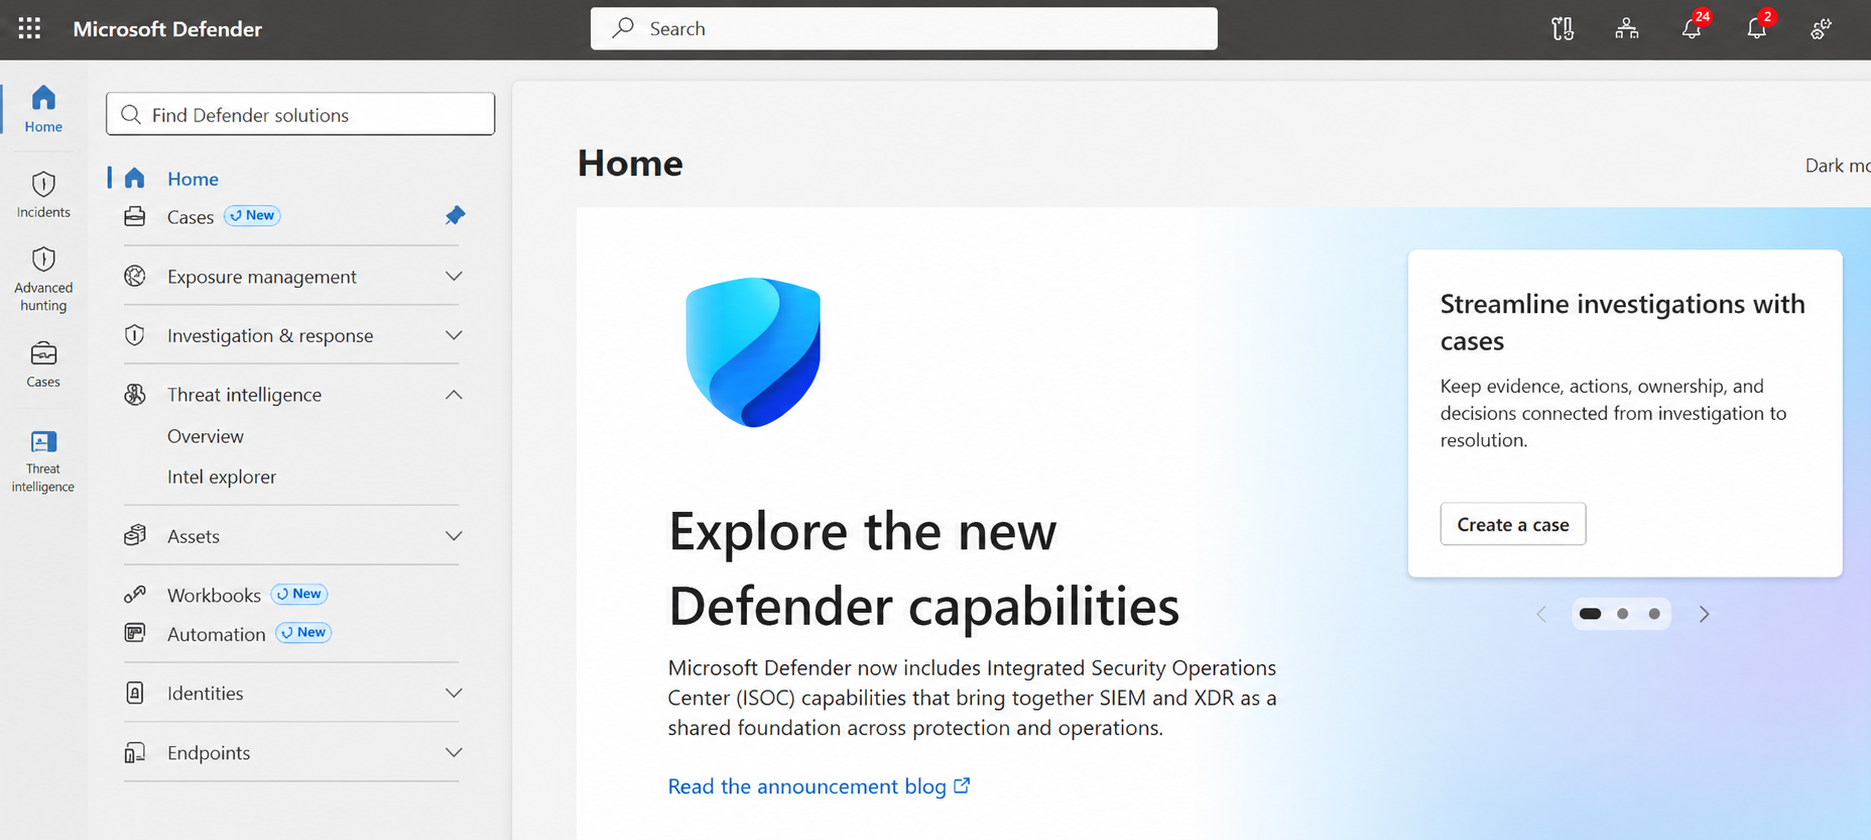
Ventajas del ISOC
ISOC ayuda a los equipos de seguridad a:
- Operaciones de seguridad integradas: Las capacidades SIEM líderes están disponibles de fábrica en Microsoft Defender, ofreciendo valor inmediato para las operaciones de seguridad desde el primer día sin necesidad de un despliegue tradicional de SIEM como punto de partida.
- Valor de las inversiones en Microsoft 365 - Los clientes elegibles reciben 30 días de retención incluida para los datos de Defender durante esta fase de la vista previa. Para una mayor visibilidad, incorpora datos adicionales de Microsoft y no Microsoft a través de más de 500 conectores de datos. Pueden aplicarse cargos adicionales por ingesta en función de los datos que ingieras.
- Camino para la seguridad agential - Los equipos de seguridad y los agentes de Perception trabajan juntos en un conjunto común de señales, contexto y flujos de trabajo, permitiendo investigaciones más rápidas, respuestas coordinadas y mejores resultados de seguridad.
¿Quién puede usar ISOC?
Durante esta fase de la vista previa, ISOC está disponible para los clientes elegibles con Microsoft Defender Suite, Microsoft 365 E5 o Microsoft 365 E7 que no dispongan de un espacio de trabajo Microsoft Sentinel activo.
Si tu organización cuenta con un espacio de trabajo activo de Microsoft Sentinel, continúa utilizando tu experiencia actual con Microsoft Sentinel durante esta fase. No desconectes un espacio de trabajo de Microsoft Sentinel de producción solo para poder optar a la vista previa ISOC.
Prerequisites
Para usar ISOC, necesitas una licencia activa y elegible de Microsoft Defender Suite, Microsoft 365 E5 o Microsoft 365 E7.
Para crear un espacio de trabajo ISOC y usar las capacidades dependientes del espacio de trabajo, también necesitas una suscripción a Azure con los permisos requeridos.
Licencias y precios
Para detalles y precios del plan Microsoft 365 E5, consulte Microsoft 365 E5 for Enterprise.
Para comparar las capacidades de seguridad incluidas en los planes empresariales de Microsoft 365, consulte los Planes de Seguridad Enterprise de Microsoft 365.
Capacidades ISOC
ISOC permite a los clientes elegibles comenzar con capacidades de operaciones de seguridad integradas en Microsoft Defender y ampliar con datos y capacidades adicionales cuando sea necesario.
- Empieza inmediatamente con la gestión de casos, los cuadernos de ejercicios y la creación de manuales en lenguaje natural.
- Agregue un espacio de trabajo ISOC cuando necesite capacidades adicionales de ingesta de datos de Microsoft y de otros proveedores, UEBA, conectores del centro de contenido, repositorios (CI/CD), inteligencia sobre amenazas y otras capacidades que dependen del espacio de trabajo.
La siguiente tabla resume los requisitos de espacio de trabajo para las capacidades cubiertas en esta vista previa.
| Capability | Se requiere espacio de trabajo ISOC | Aprende más |
|---|---|---|
| Administración de casos | No | Gestión de casos en el portal de Microsoft Defender |
| Generación de manuales operativos en lenguaje natural | No | Genere guías de procedimientos con IA con ISOC |
| Regla de automatización mejorada | No | Crea reglas de automatización con ISOC en Microsoft Defender |
| Workbooks | No | Crea y gestiona libros de trabajo con ISOC en Microsoft Defender |
| Análisis de comportamiento de usuarios y entidades (UEBA) | Sí | Añadir UEBA a los datos de Microsoft 365 E5 |
| Centro de contenido | Sí | Usa el Centro de Contenido con ISOC en Microsoft Defender |
| CI/CD | Sí | Despliega contenido como código desde tu repositorio para un espacio de trabajo ISOC |
| Inteligencia sobre amenazas | Sí | Inteligencia de amenazas en Microsoft Defender |
| Azure y datos de seguridad de terceros | Sí | Ingesta de datos y facturación para ISOC |
Note
Esta tabla muestra si se requiere un espacio de trabajo ISOC para cada capacidad durante esta vista previa. No indica licencias ni disponibilidad de las mismas capacidades en otras experiencias de seguridad de Microsoft.
Empieza ahora
Si las capacidades que quieres usar requieren un espacio de trabajo ISOC, consulta Crear un espacio de trabajo ISOC en el portal de Microsoft Defender.
Para información sobre la incorporación de datos de seguridad adicionales y la comprensión de la facturación, consulte Ingesta de datos y facturación para ISOC.