Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
El modelo de funcionalidad de DevSecOps ayuda a las organizaciones de ingeniería a evaluar cómo crean, protegen, envían y operan software. Les ayuda a trazar un camino hacia prácticas más maduras, seguras y resistentes. El modelo describe un recorrido en seis áreas de funcionalidad, cada una de las cuales progresa a través de cinco fases de madurez.
Use este modelo para comprender dónde están los equipos actualmente, acordar dónde desea estar y planear los cambios incrementales que le permitirán llegar allí. El modelo es descriptivo, no prescriptivo. Está pensado para crear conocimientos compartidos entre productos, desarrollo, seguridad y operaciones en lugar de generar una sola puntuación.
Este modelo se alinea con los objetivos de Microsoft Secure Future Initiative. La mayoría de las organizaciones se encuentran en diferentes fases en distintas áreas de funcionalidad.
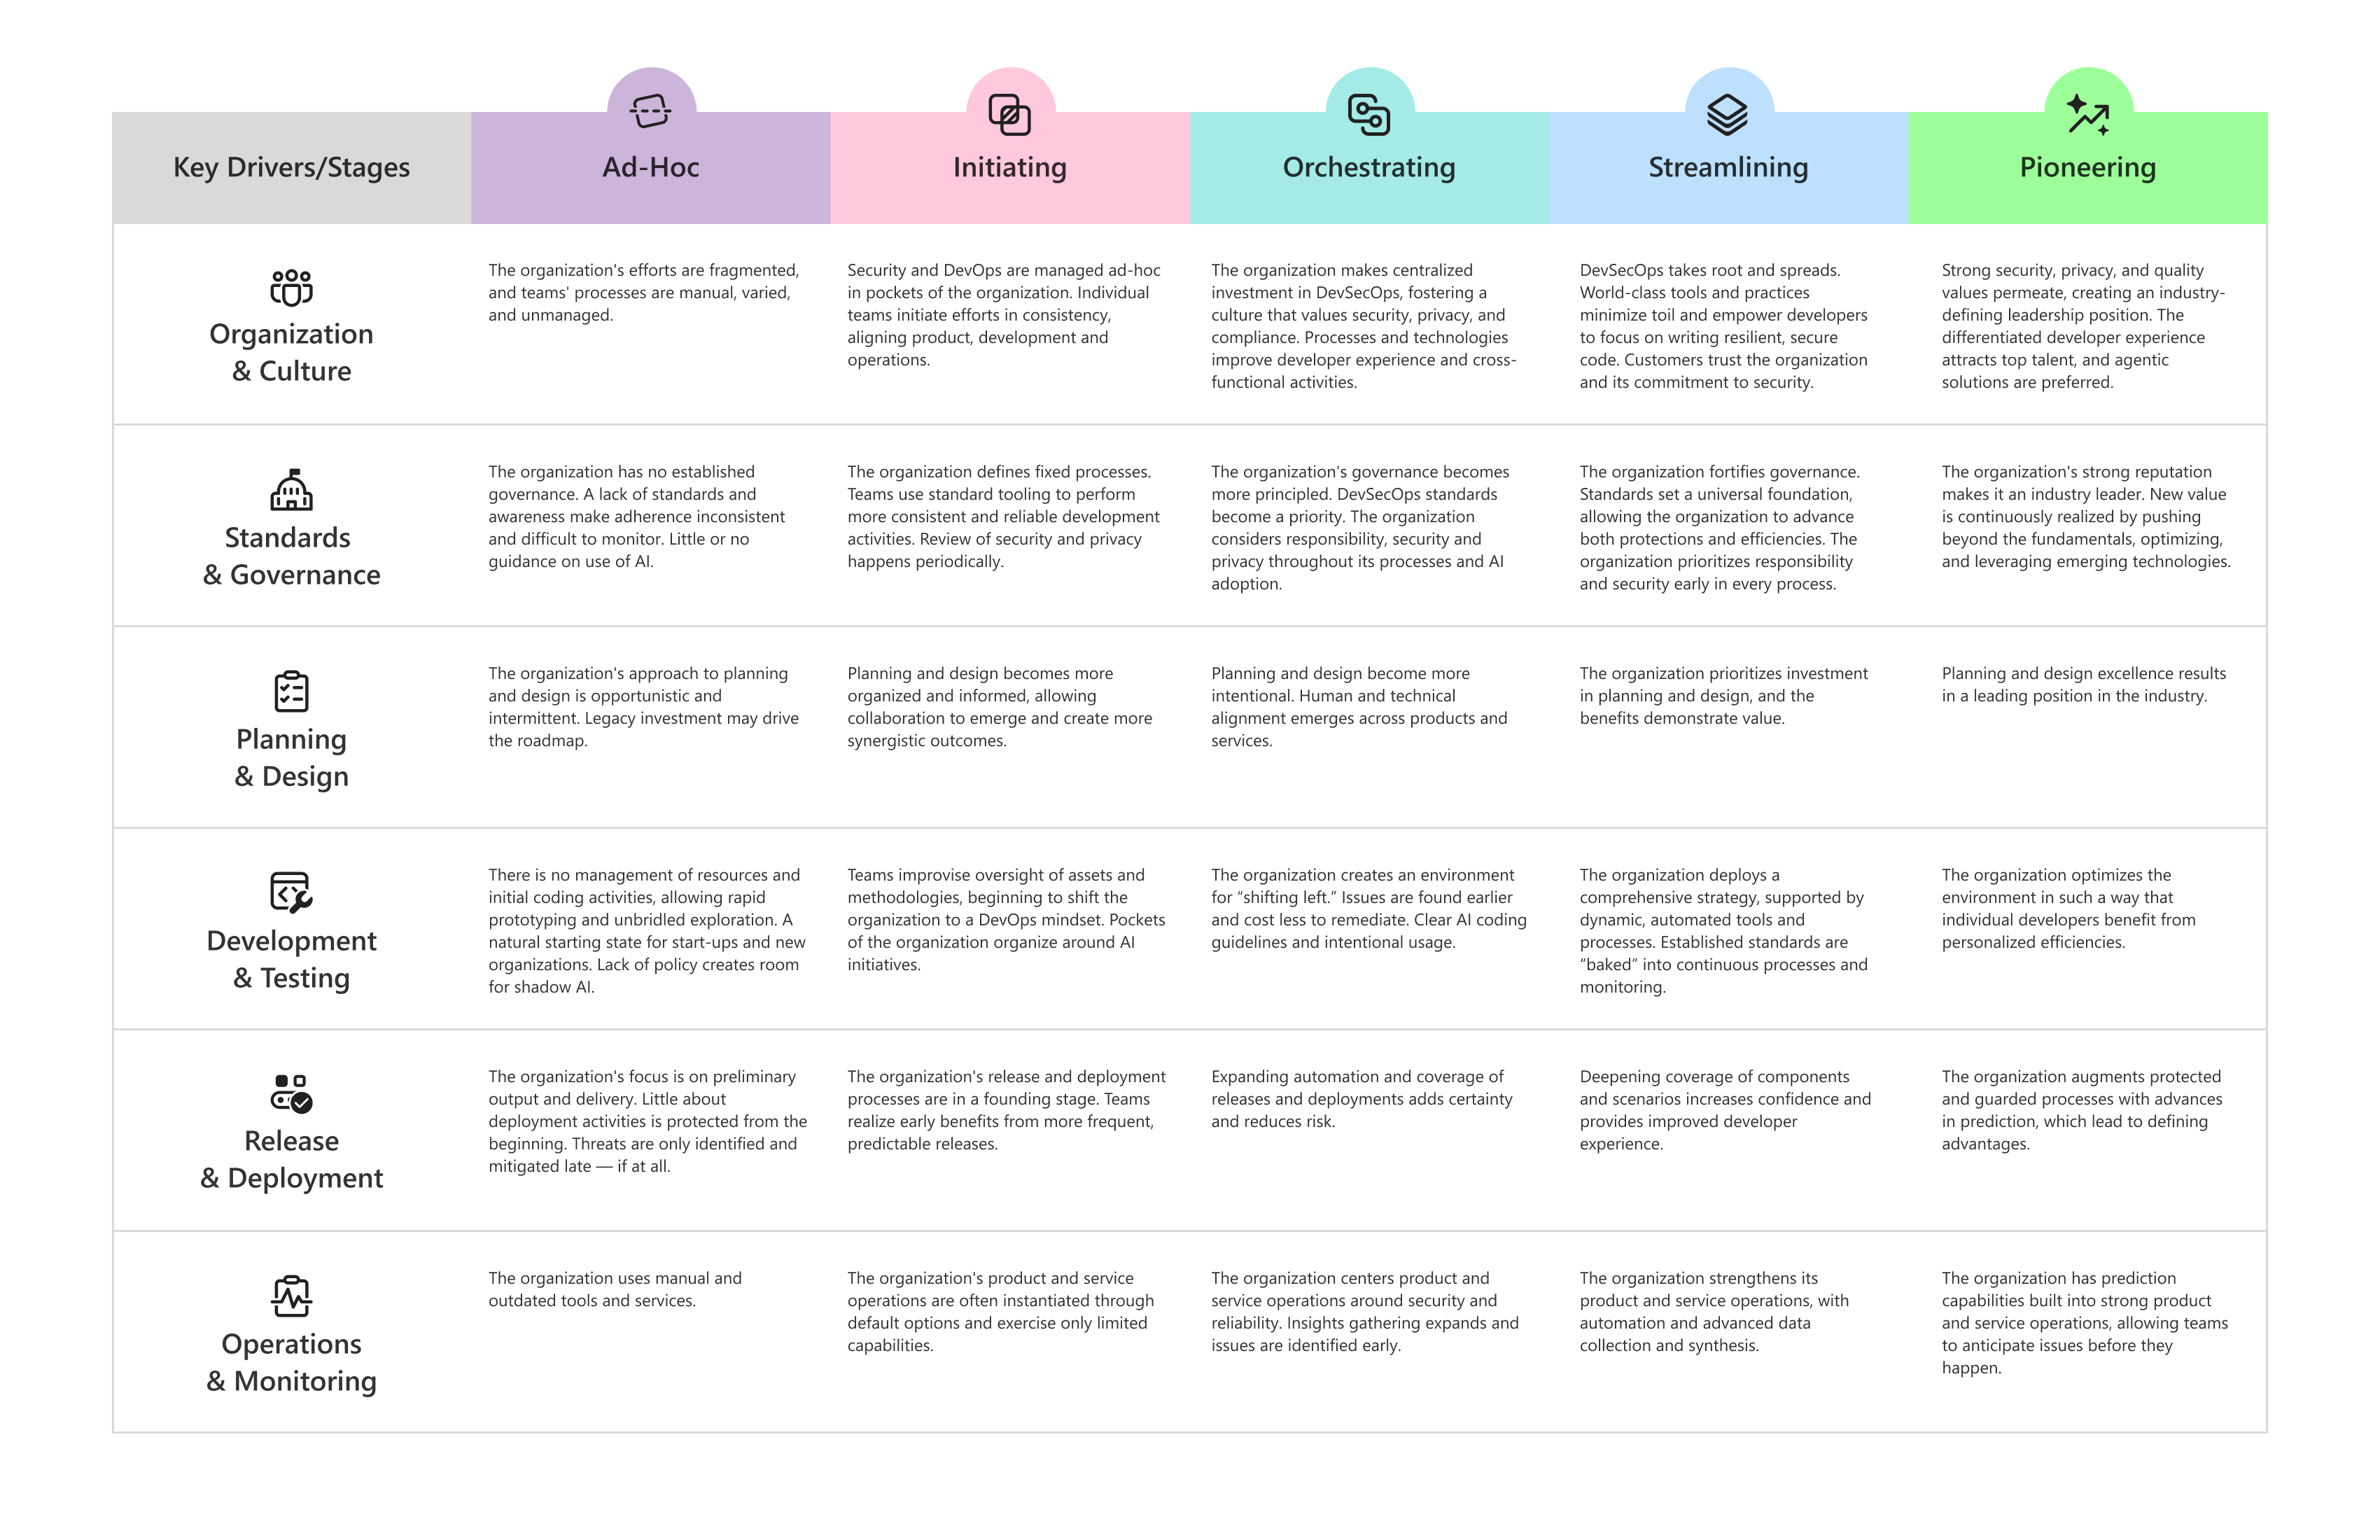
Las seis áreas de funcionalidad
El modelo organiza las prácticas de DevSecOps en seis áreas de funcionalidad. Juntos abarcan todo el ciclo de vida, desde la forma en que una organización se dirige y se rige por cómo se diseña, compila, libera y opera software.
- Organización y cultura: liderazgo, mentalidad de seguridad, colaboración y mejora continua en todos los equipos.
- Estándares y gobernanza: el programa de seguridad, las directivas y los estándares, y la protección de los sistemas de ingeniería.
- Planificación y diseño: prácticas seguras por diseño, datos e información, y arquitectura y diseño técnicos.
- Desarrollo y pruebas: seguridad de código, aceleradores de desarrollo e integración y pruebas.
- Publicación y despliegue: dependencias seguras, publicaciones seguras y flujos de trabajo de despliegue.
- Operaciones y supervisión: protección de inquilinos y sistemas de producción, supervisión y detección de amenazas, y respuesta a incidentes y corrección.
Las cinco fases
Cada área de funcionalidad avanza a través de las cinco fases generales de madurez. Cada área de funcionalidad también usa sus propios nombres de fase para describir el aspecto de la madurez en ese contexto específico.
| Fase general | Qué aspecto tiene |
|---|---|
| Ad hoc | Las prácticas son fragmentadas, manuales y, en gran medida, no documentadas. Los resultados dependen de individuos. |
| Iniciación | Los equipos individuales comienzan a impulsar la coherencia localmente y abordar las brechas a medida que se muestran. |
| Orquestación | Las prácticas son centralizadas y compartidas, alineando los equipos en torno a los enfoques y recursos comunes. |
| Optimización | Las herramientas y prácticas de clase mundial reducen el esfuerzo manual y hacen que la ruta de acceso segura sea la ruta de acceso fácil. |
| Pionero | Las prácticas son de definición del sector, anticipatorias y evolucionan continuamente por delante de las necesidades. |
Enfoques estratégicos
Las organizaciones pueden usar el modelo de funcionalidad de maneras diferentes en función de su contexto empresarial. Algunos equipos necesitan flexibilidad, algunos optimizan la velocidad y otros priorizan los controles de riesgo y cumplimiento sólidos.
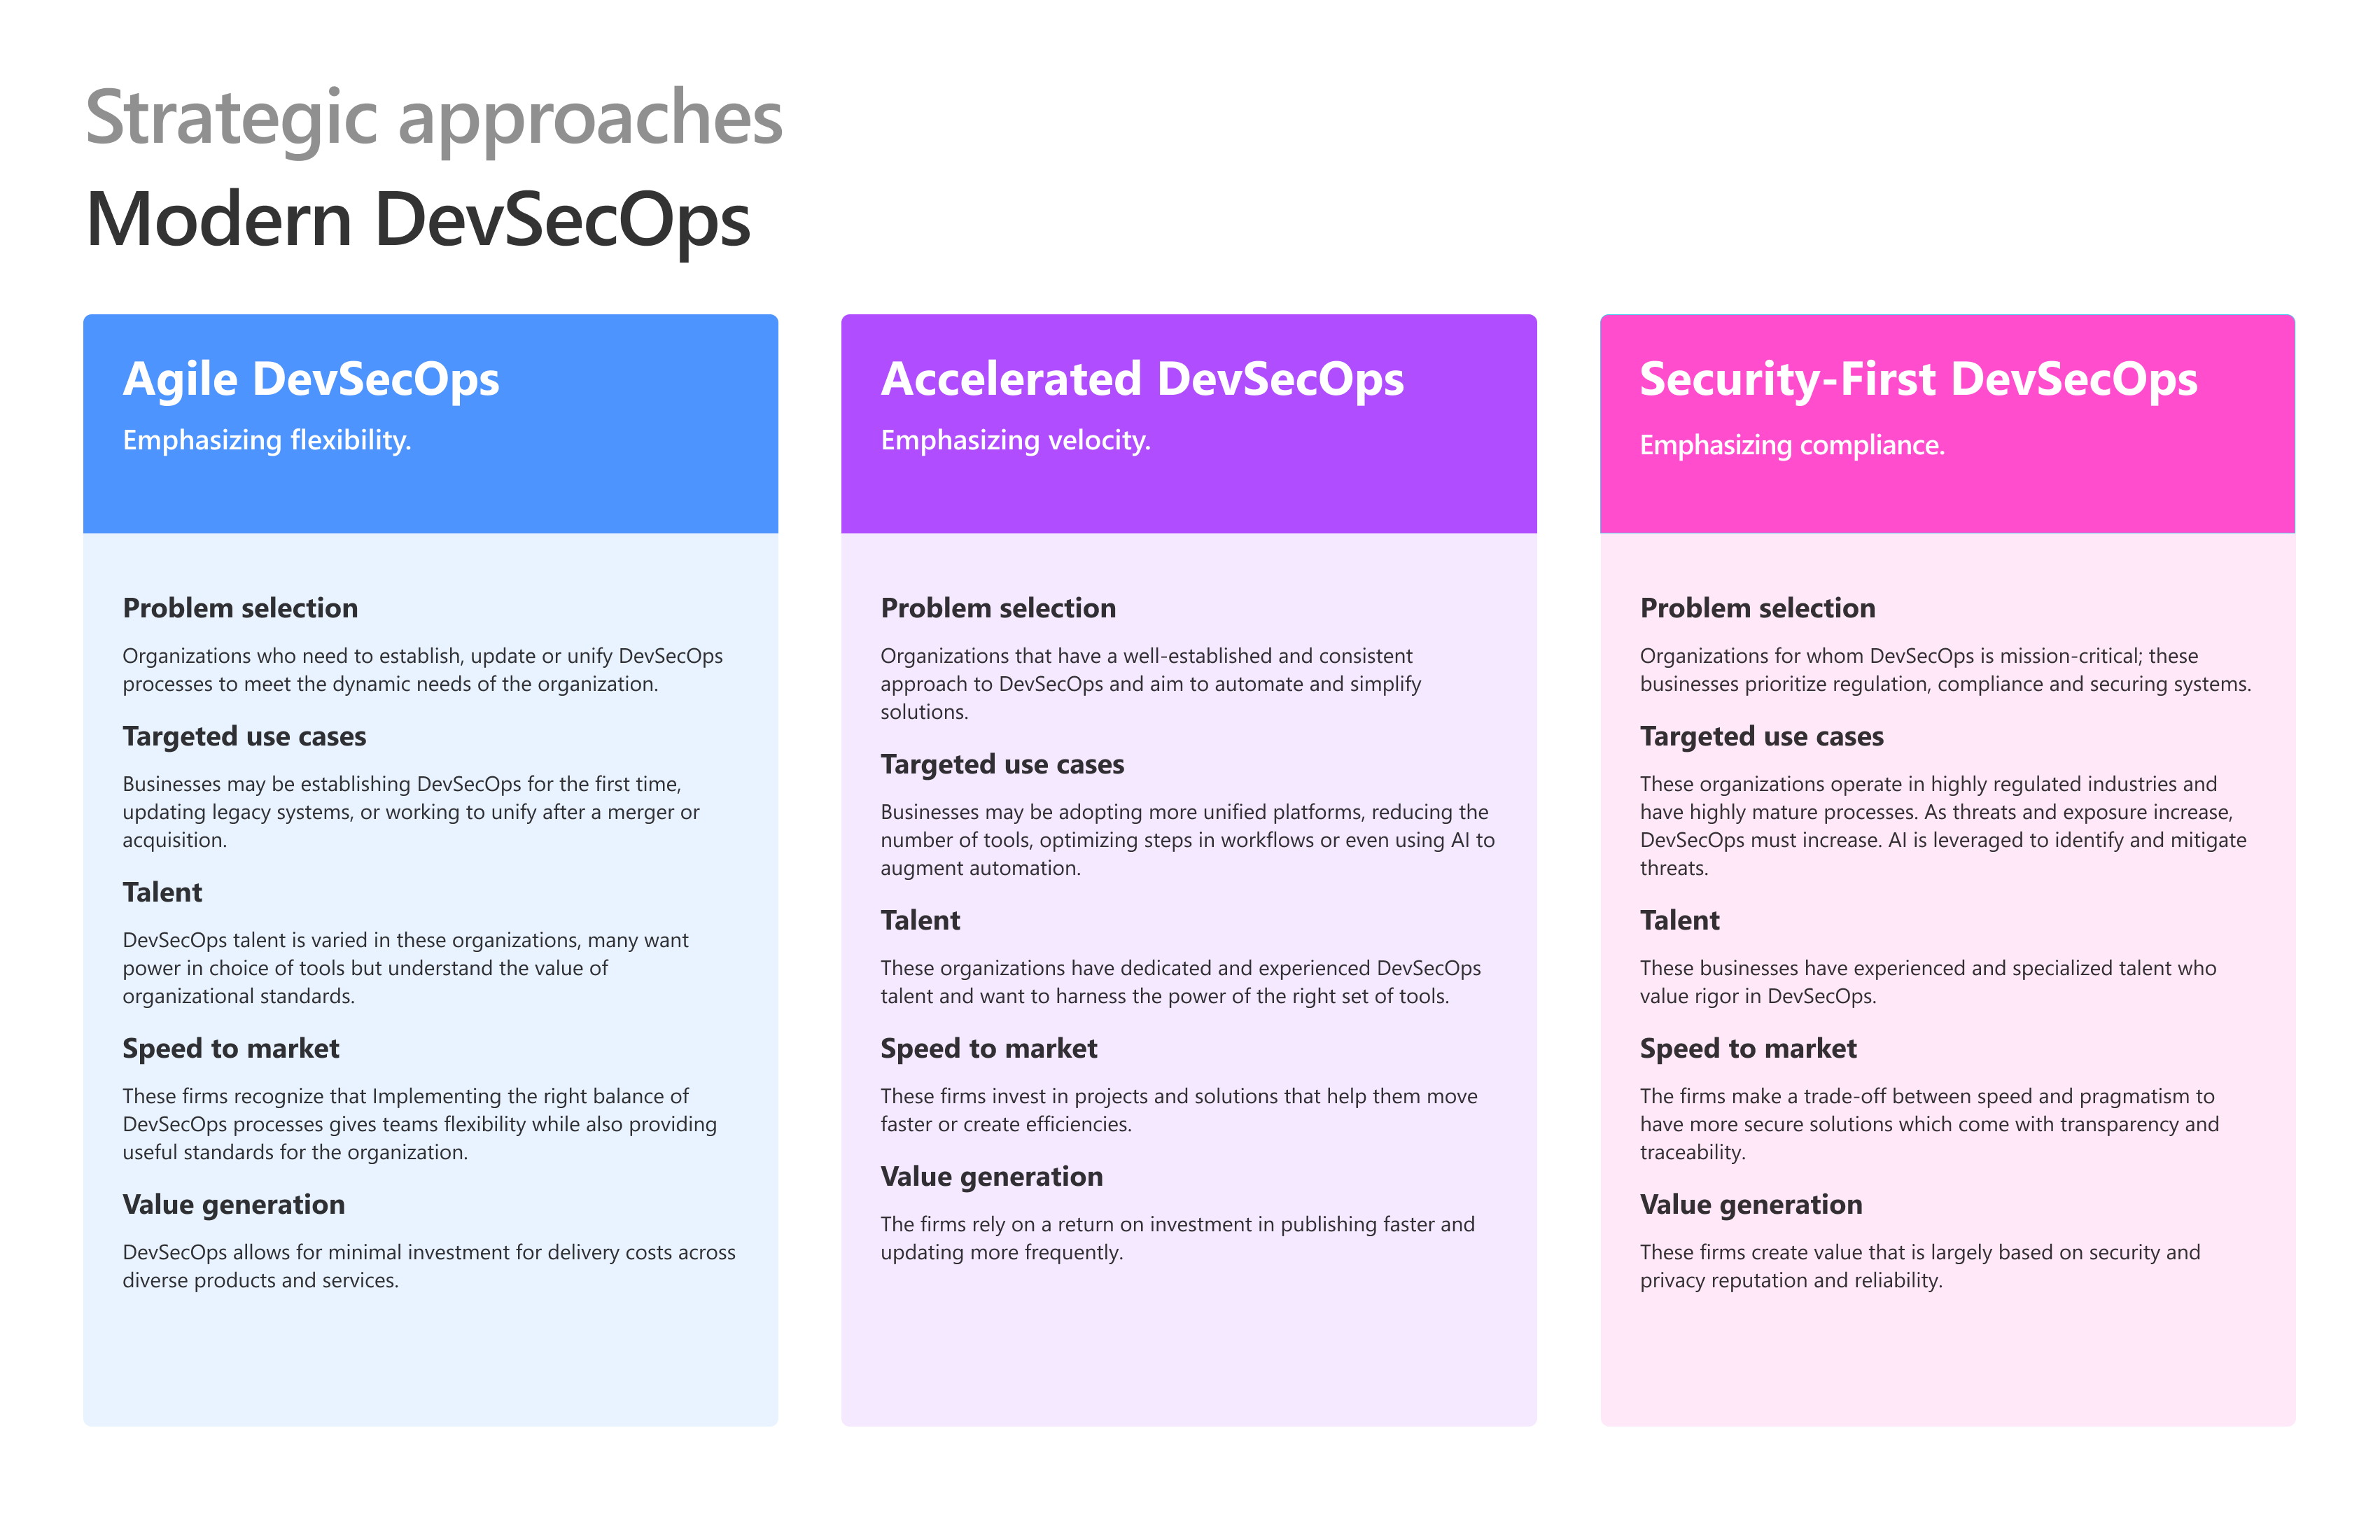
- Agile DevSecOps: destaca la flexibilidad para las organizaciones que establecen, actualizan o unifican prácticas de DevSecOps al tiempo que equilibran la velocidad con estándares útiles.
- DevSecOps acelerado: enfatiza la velocidad de las organizaciones con prácticas establecidas que desean automatizar, simplificar y mejorar la eficacia de la entrega.
- Security-first DevSecOps: enfatiza el cumplimiento y la reducción de riesgos para las organizaciones que operan en entornos altamente regulados o críticos.
Evaluación de las prácticas actuales y establecimiento de objetivos futuros
Use el modelo para ejecutar una autoevaluación ligera con las personas que realizan el trabajo. El objetivo es una imagen compartida, honesta de hoy y una dirección acordada para mañana.
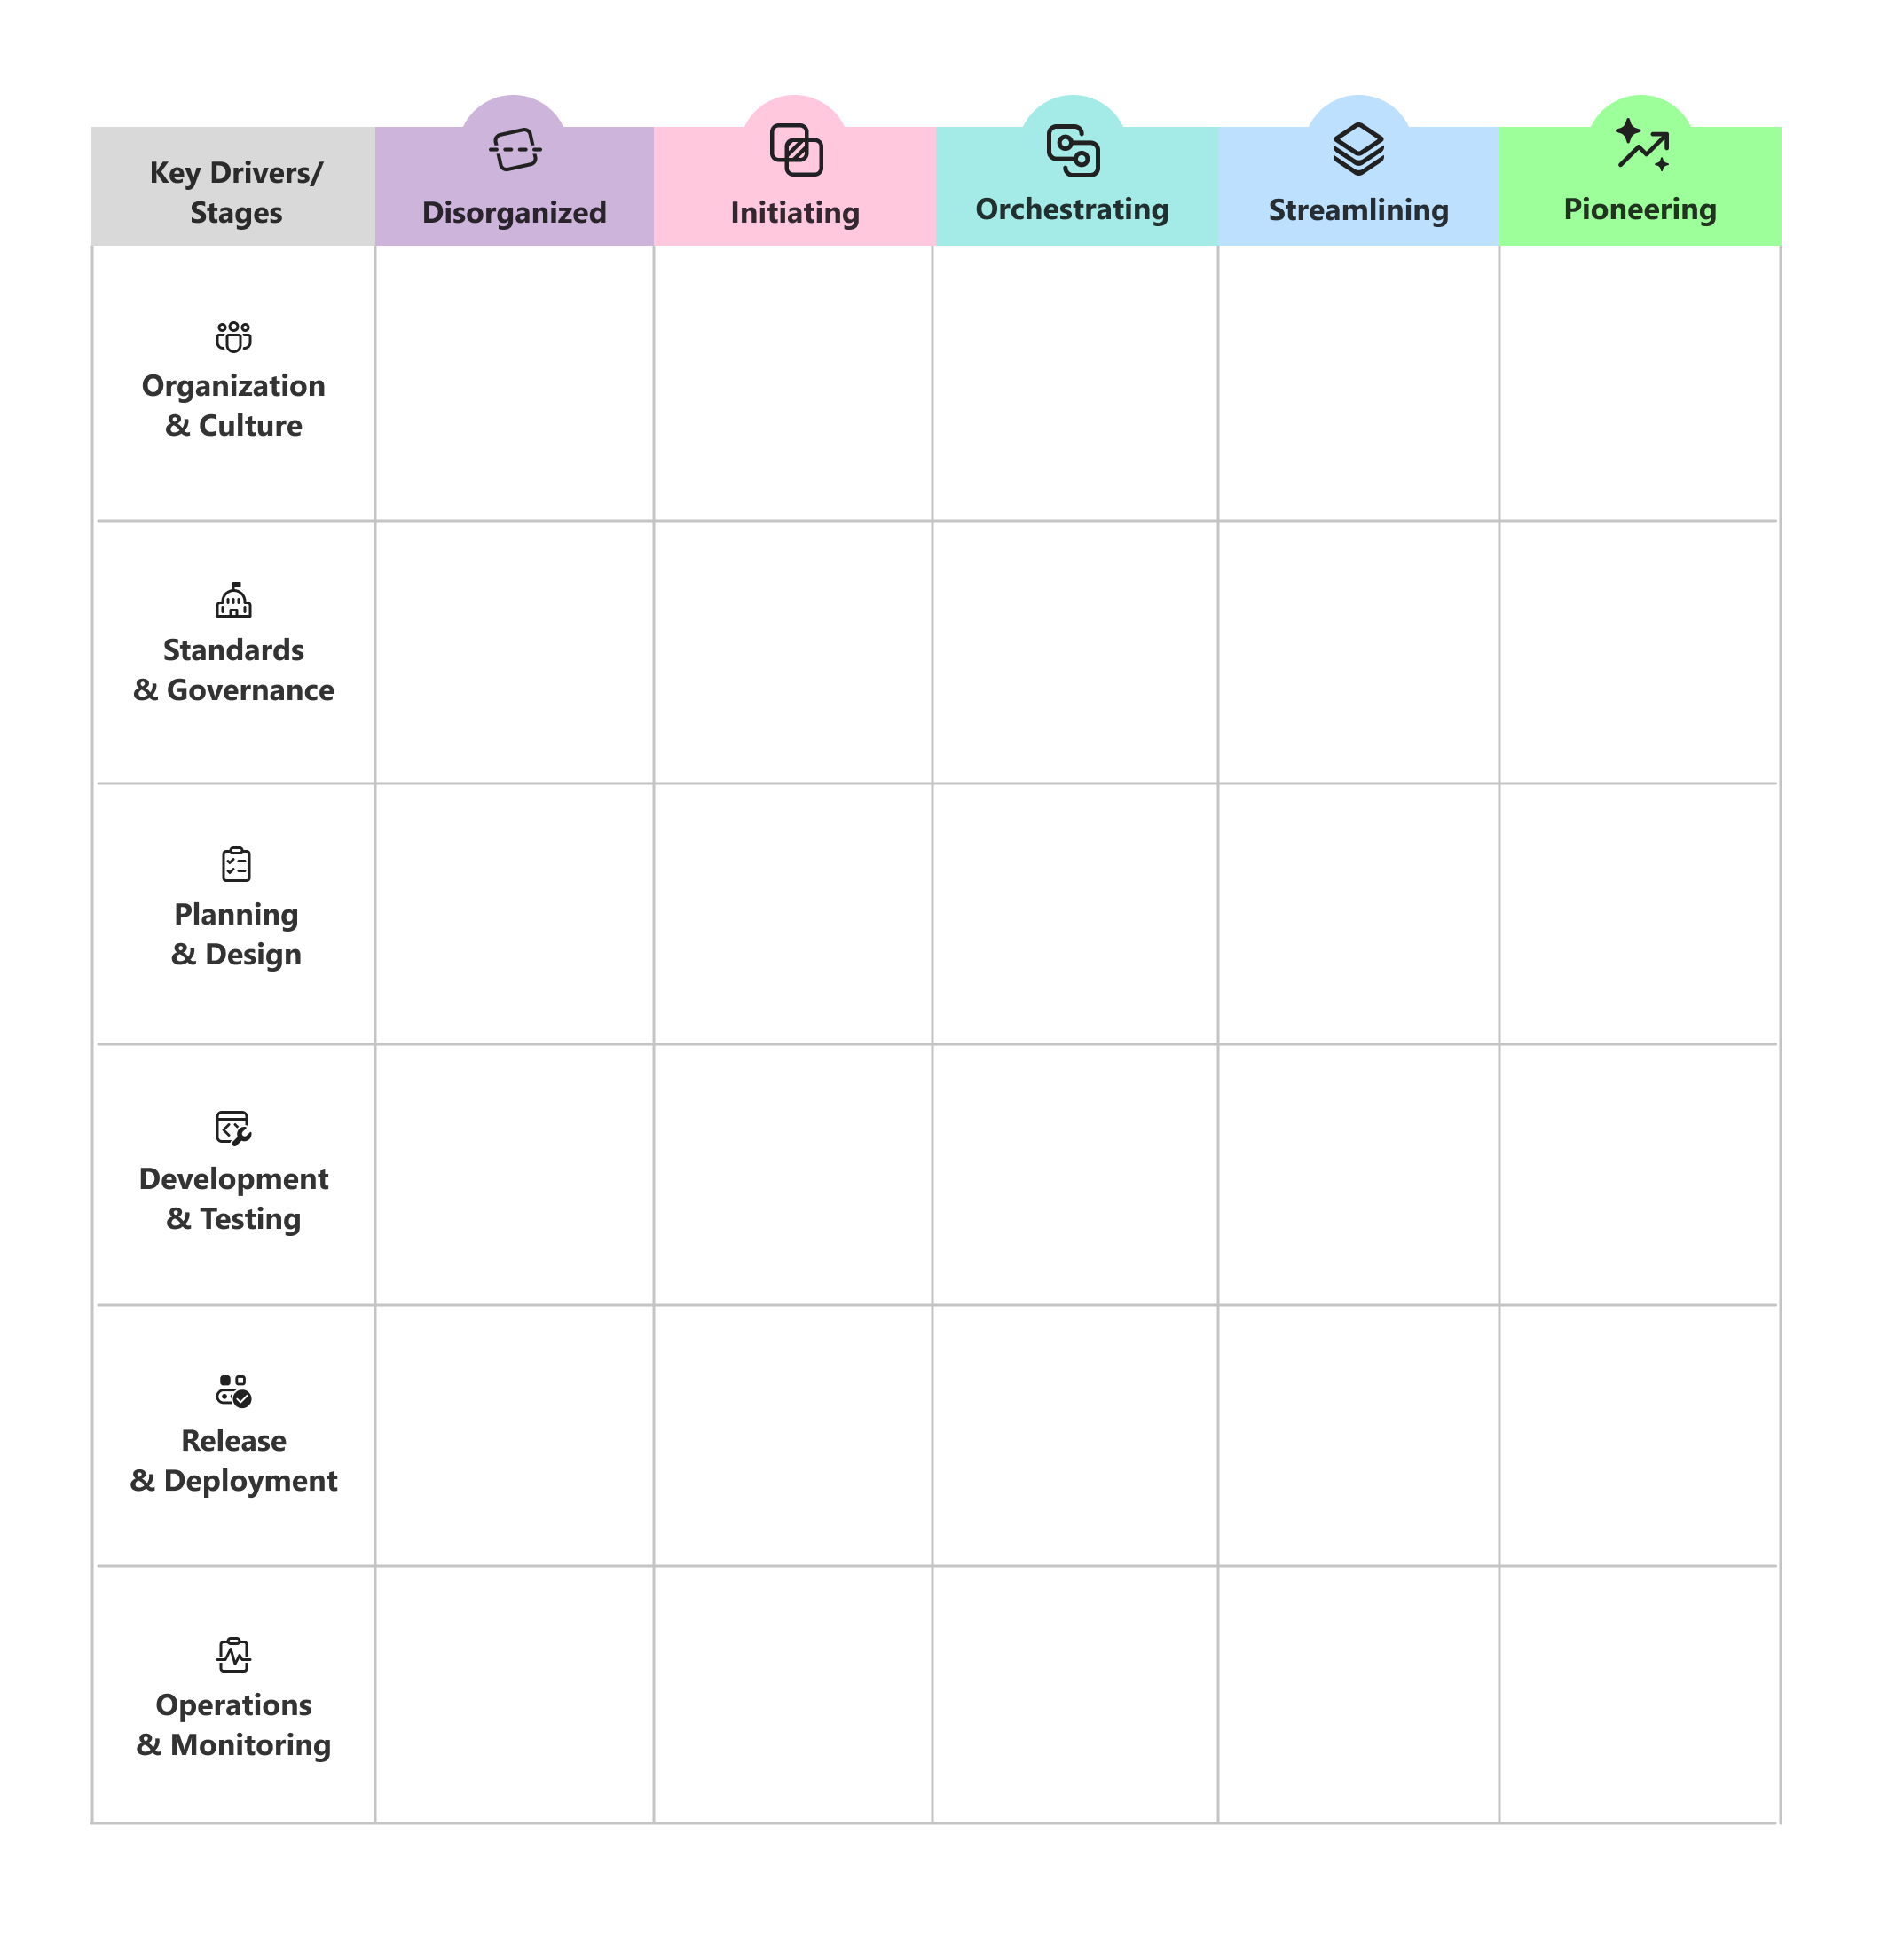
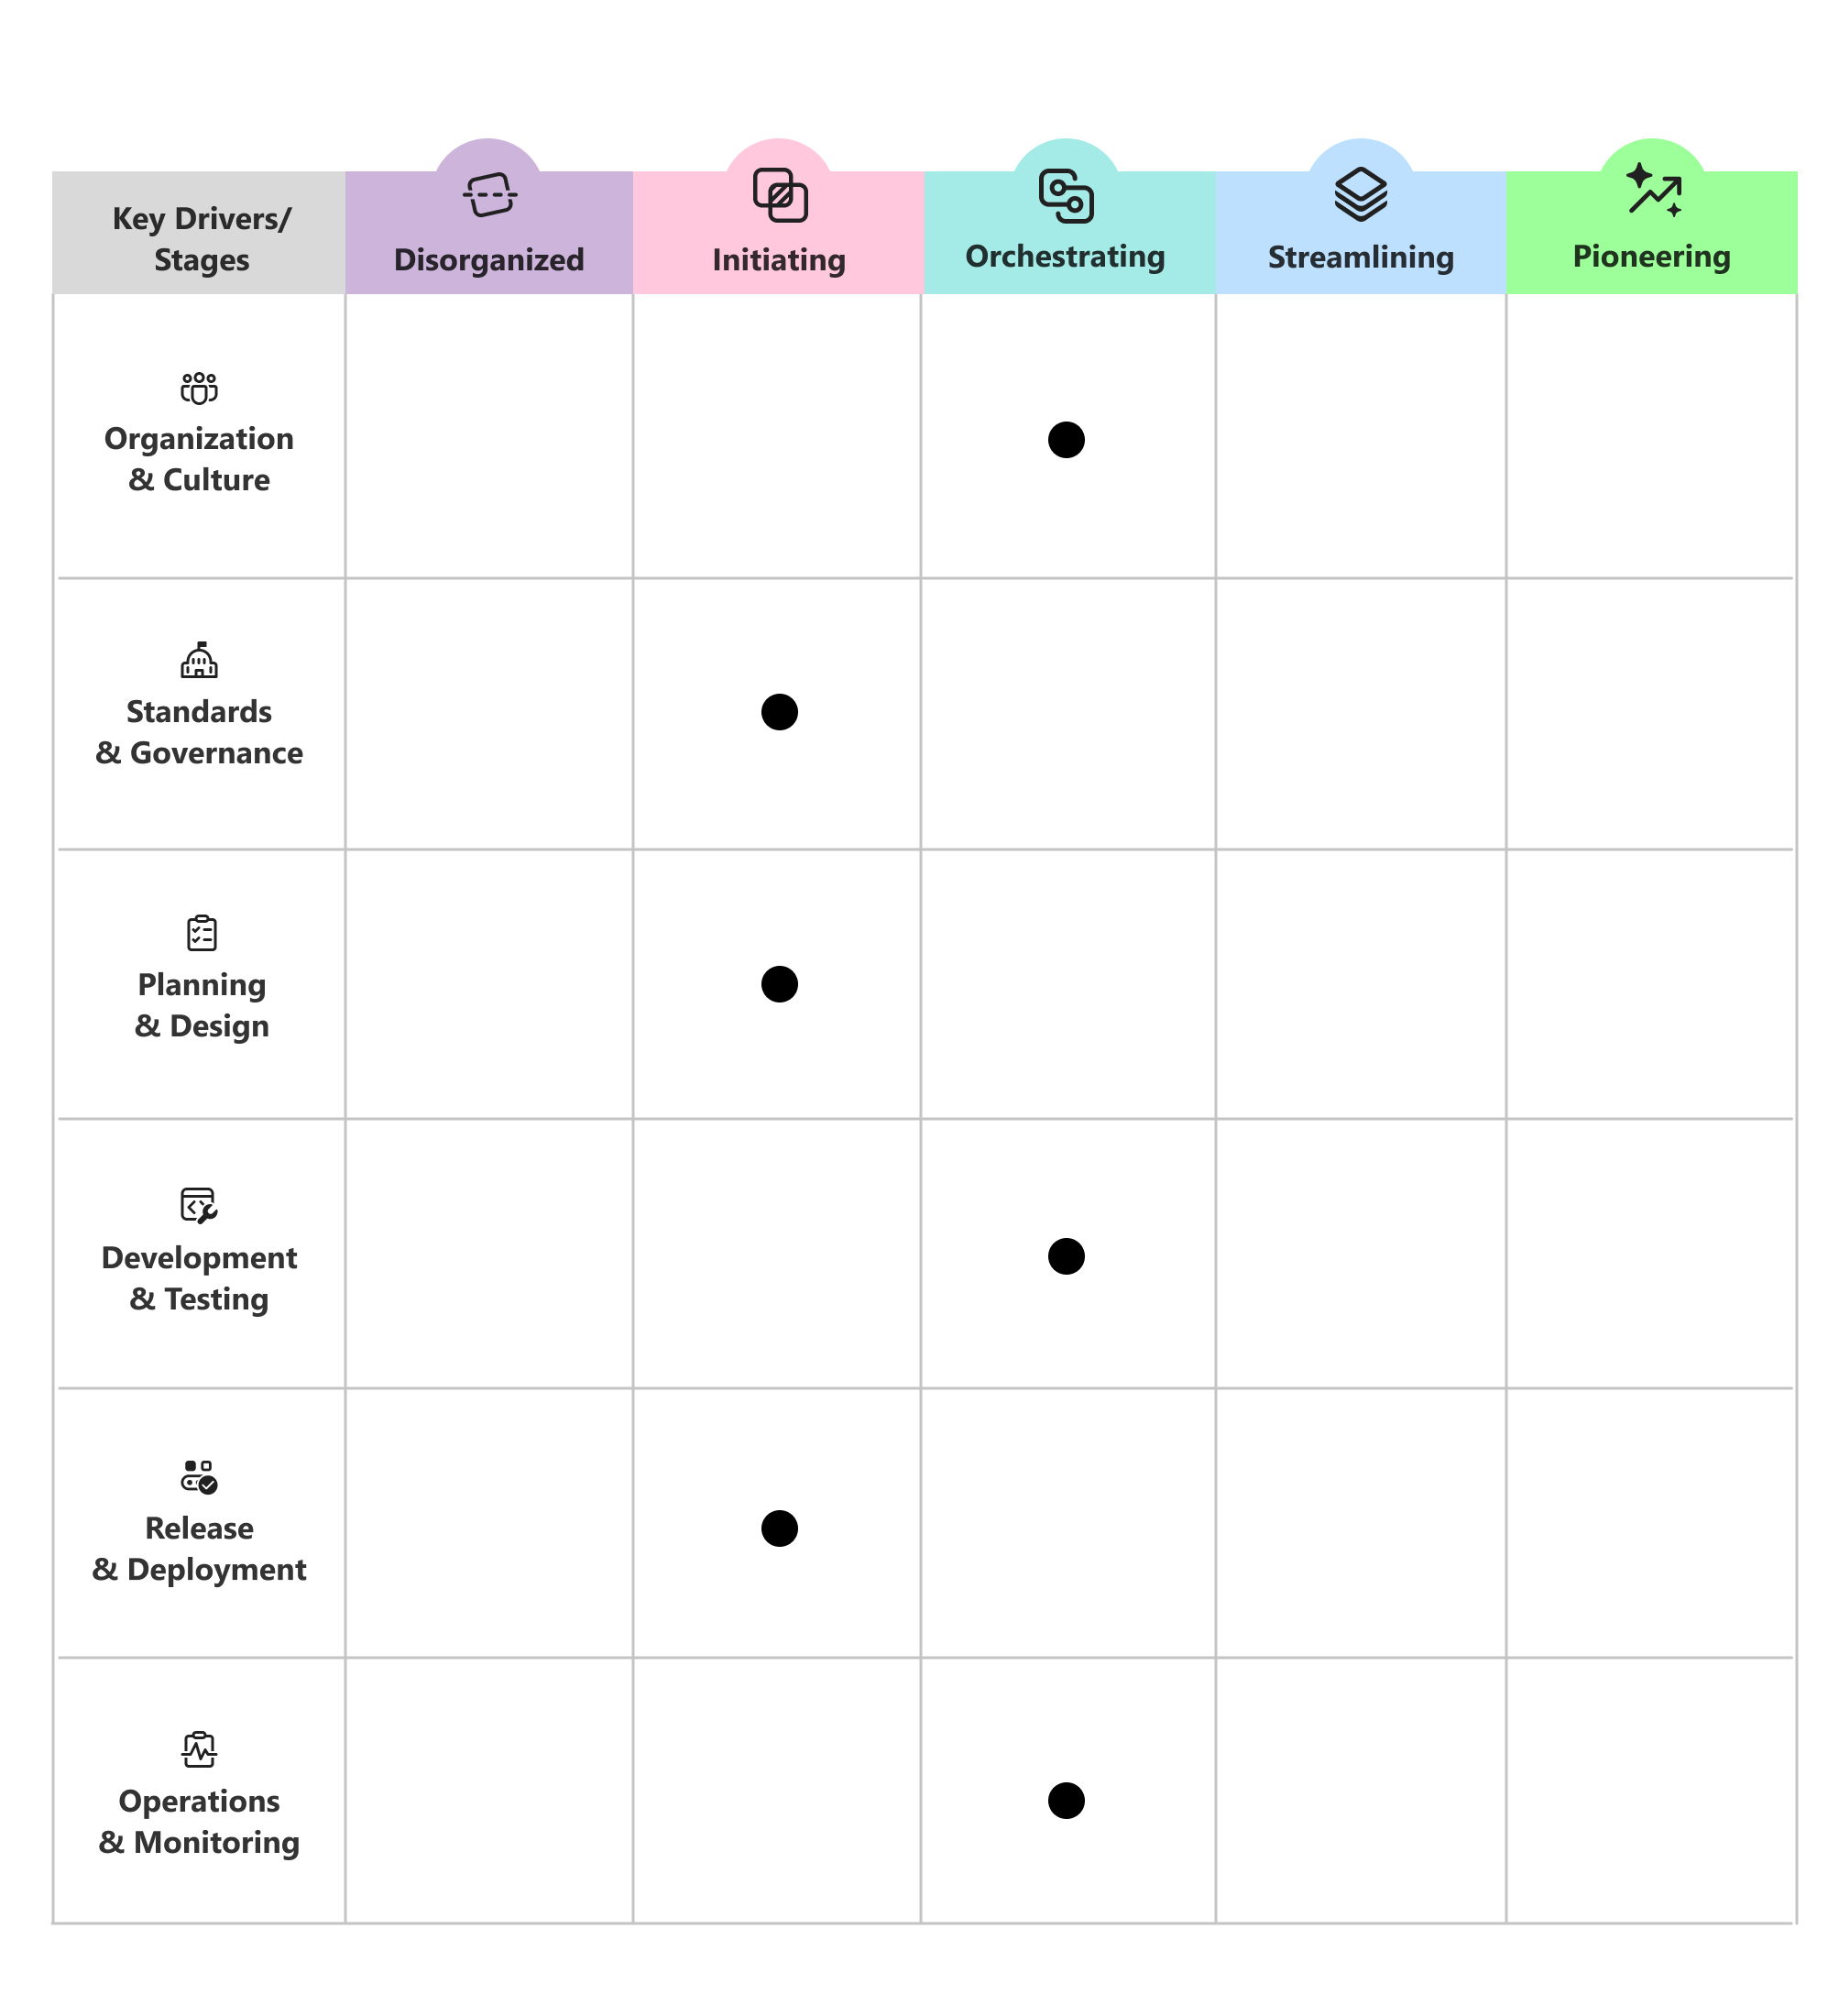
Comience con el gráfico en blanco
Use el gráfico de modelos de funcionalidad en blanco para capturar el estado actual y el estado de destino.
Uso del gráfico de referencia detallado
Use el gráfico detallado como referencia al analizar el aspecto de cada fase en las áreas de funcionalidad.
Marcar el estado actual
Para cada área de funcionalidad, analice las descripciones de las fases y marque la fase que mejor refleje sus prácticas actuales.
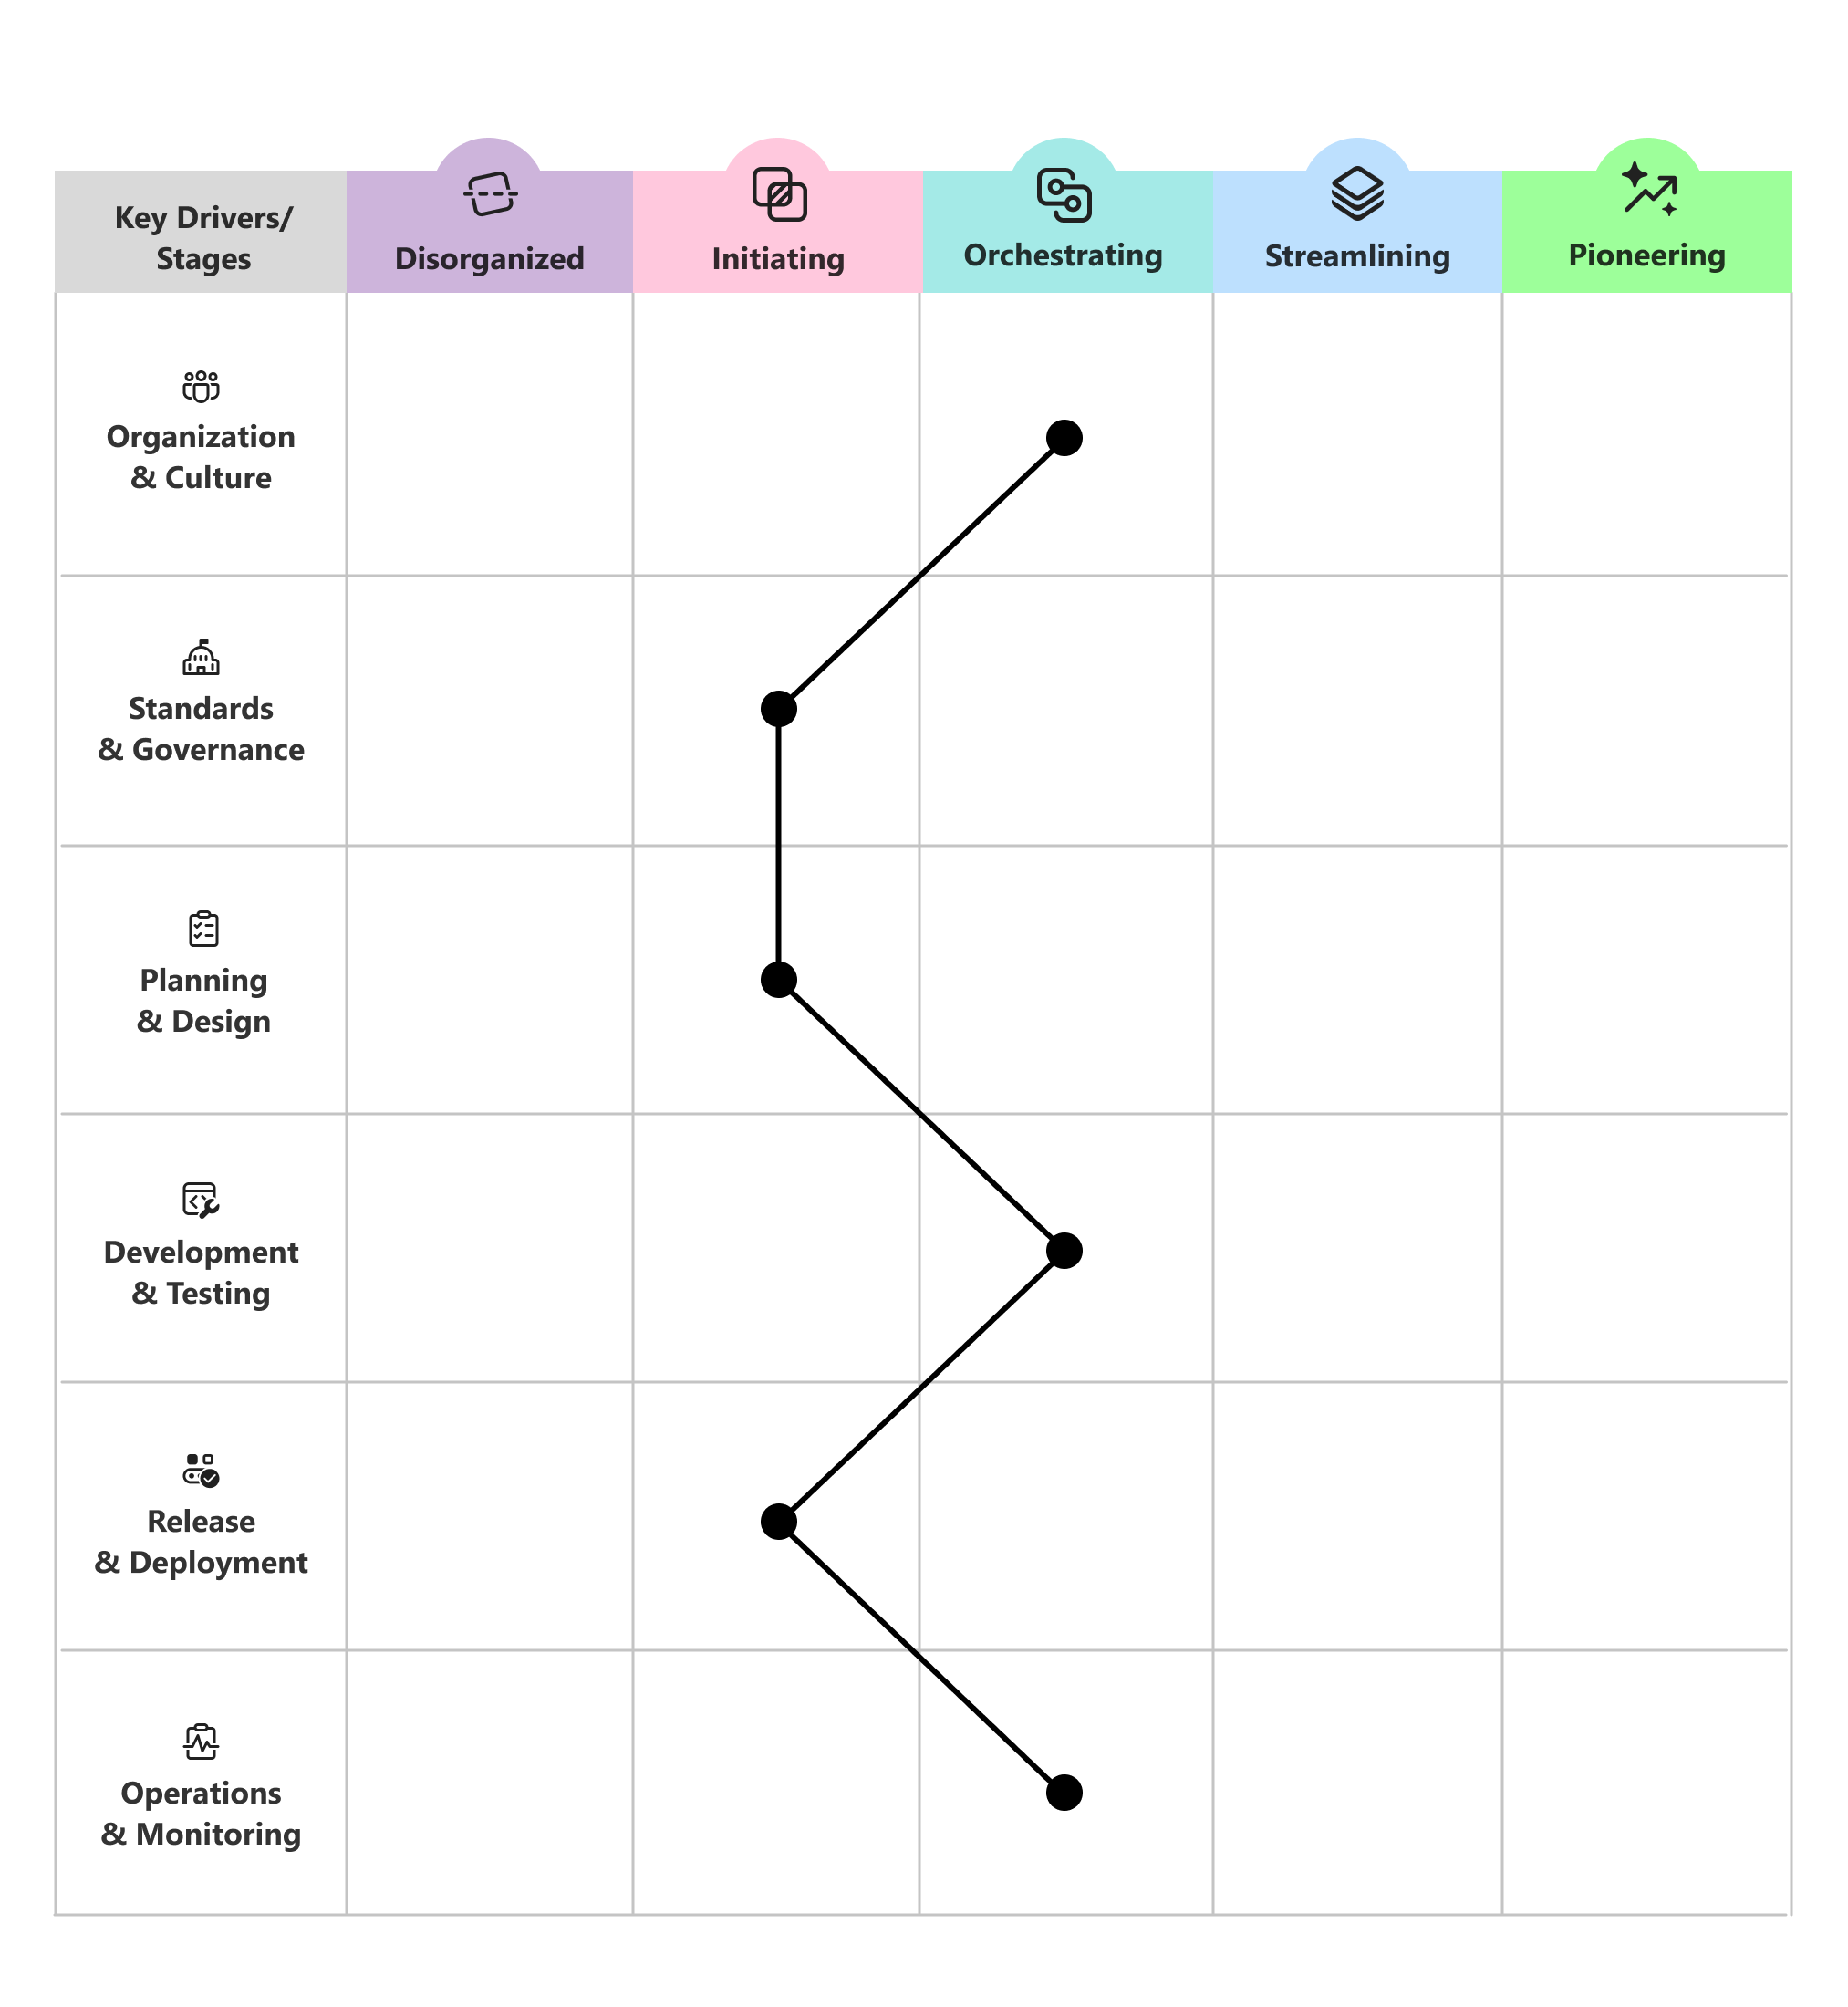
Conecta las marcas
Conecte las marcas en las seis áreas para visualizar el perfil actual.
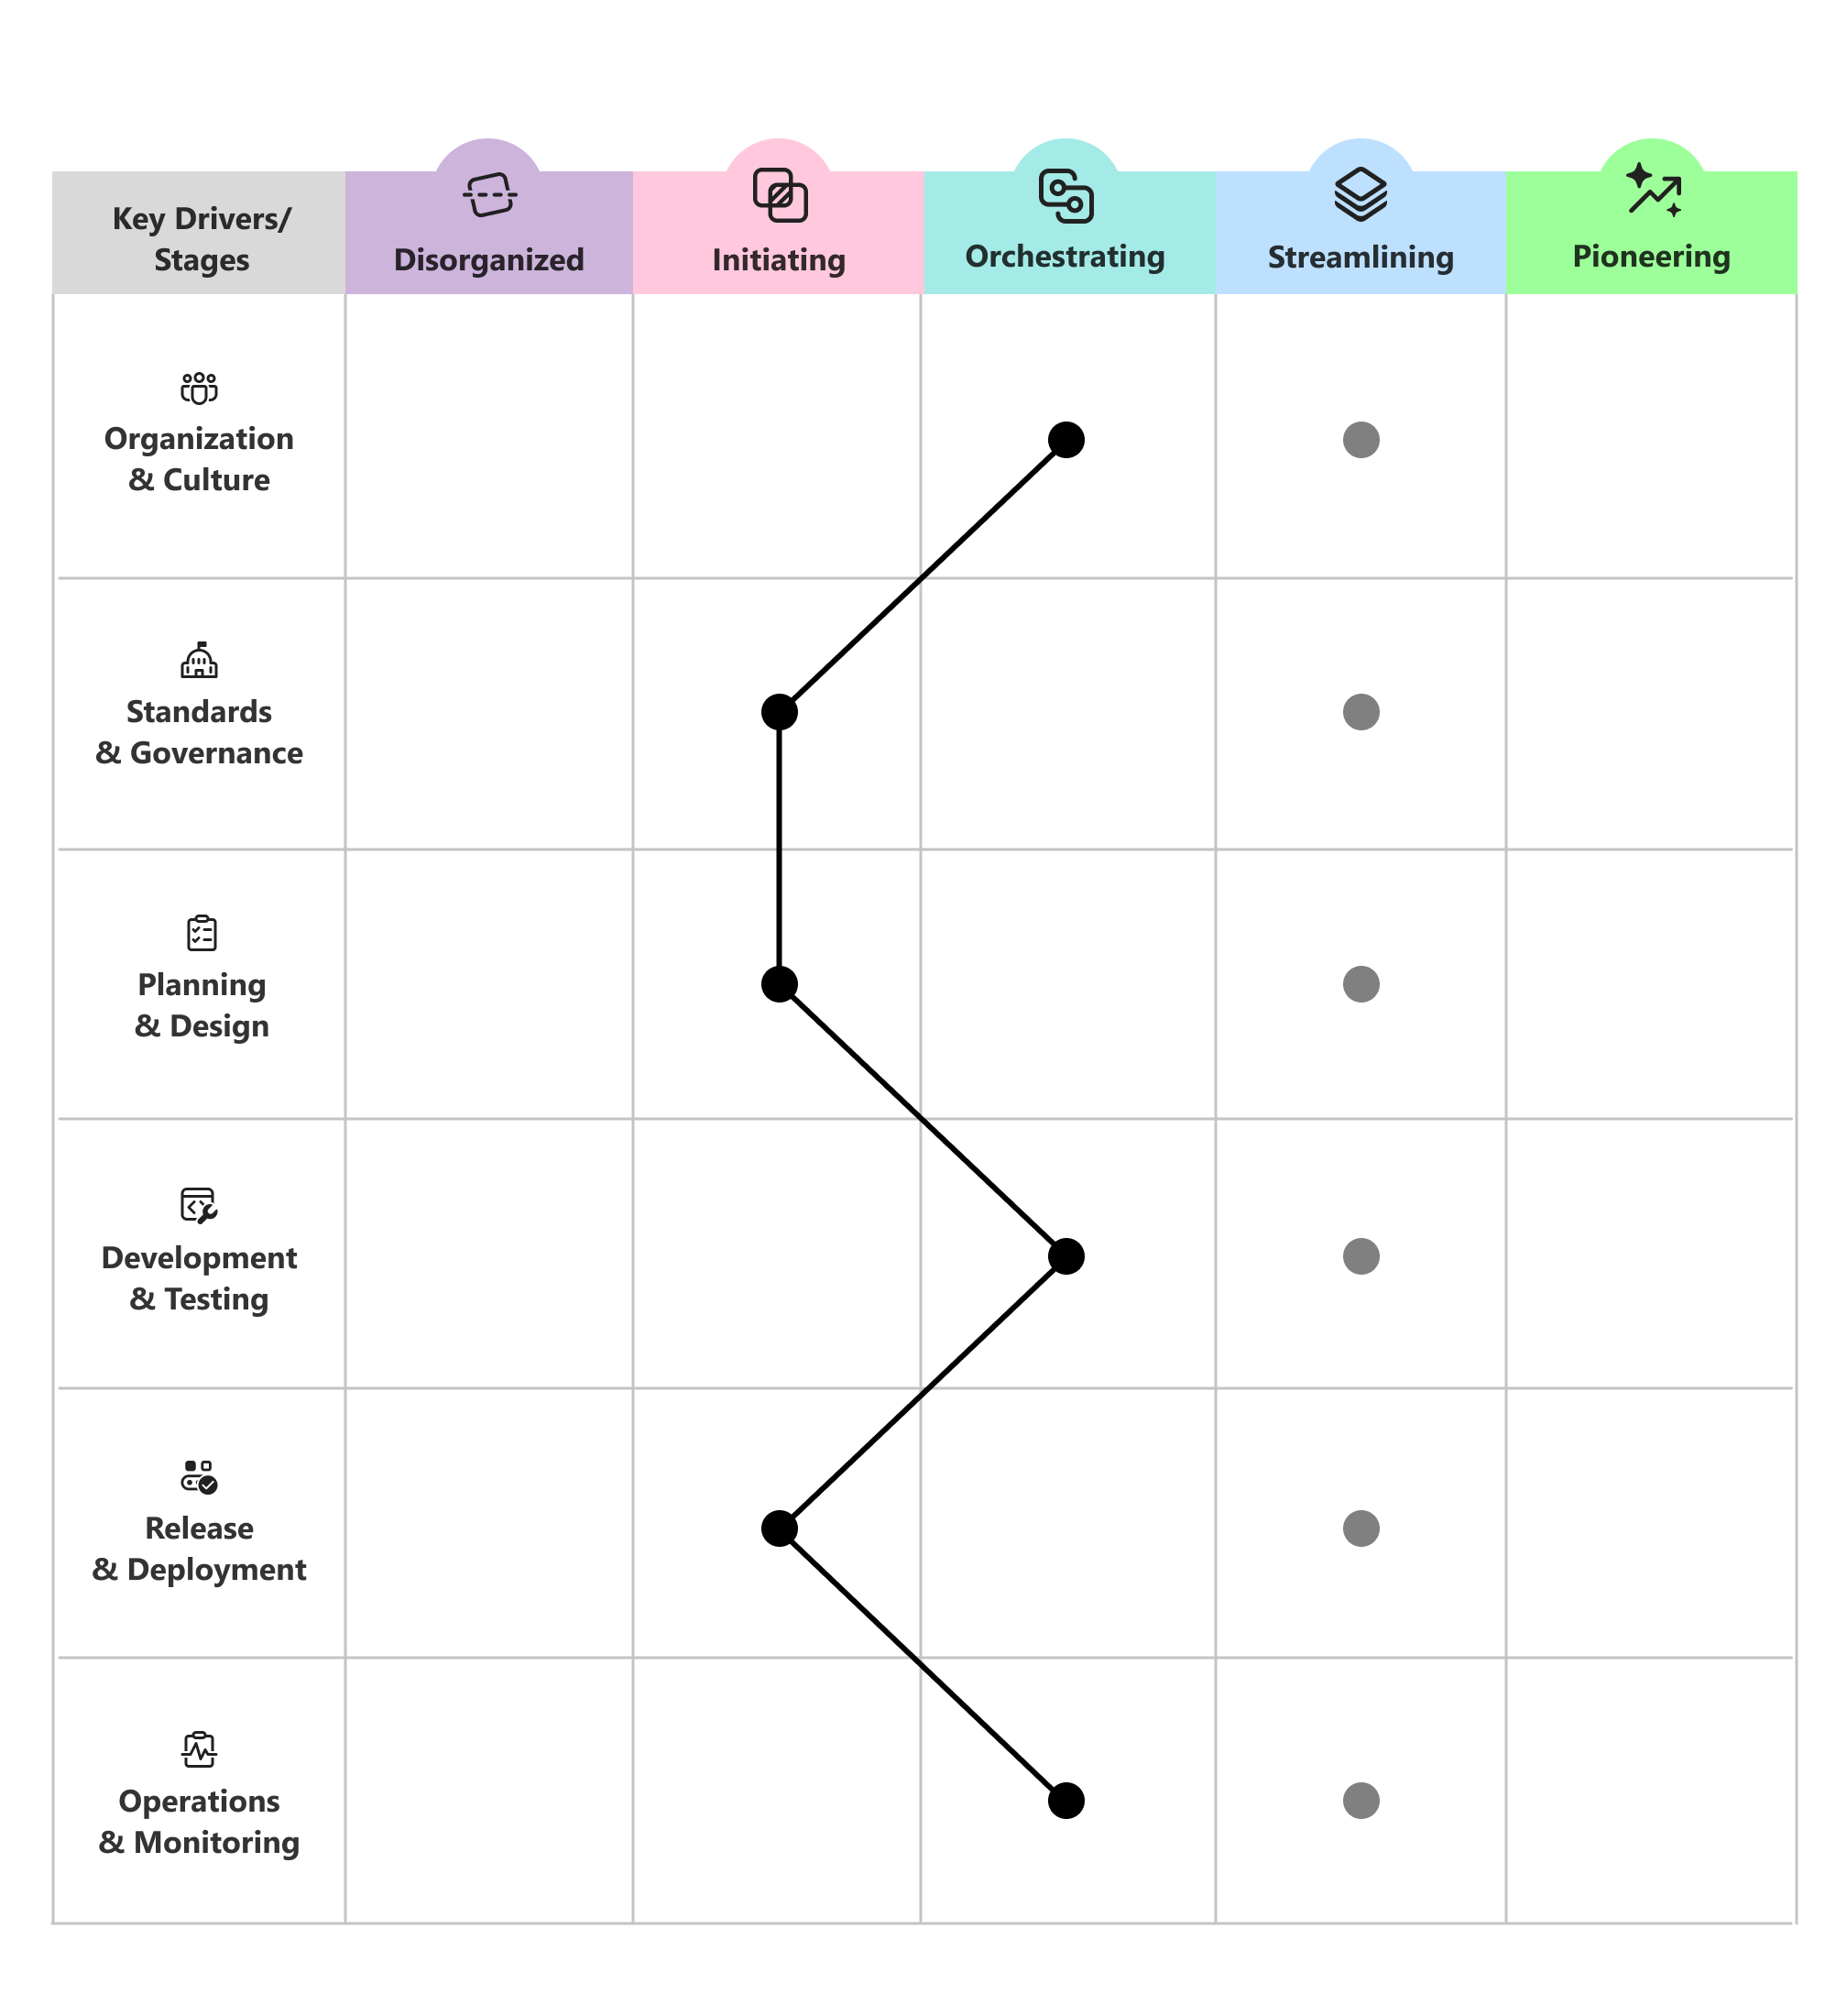
Marca tu etapa objetivo
Marque la etapa objetivo que desea alcanzar para cada área de capacidad a lo largo de su horizonte de planificación.
Planificar el cambio incremental
Planee cambios graduales e incrementales. Avanzar una etapa a la vez suele ser más duradera que intentar avanzar por todas partes a la vez.
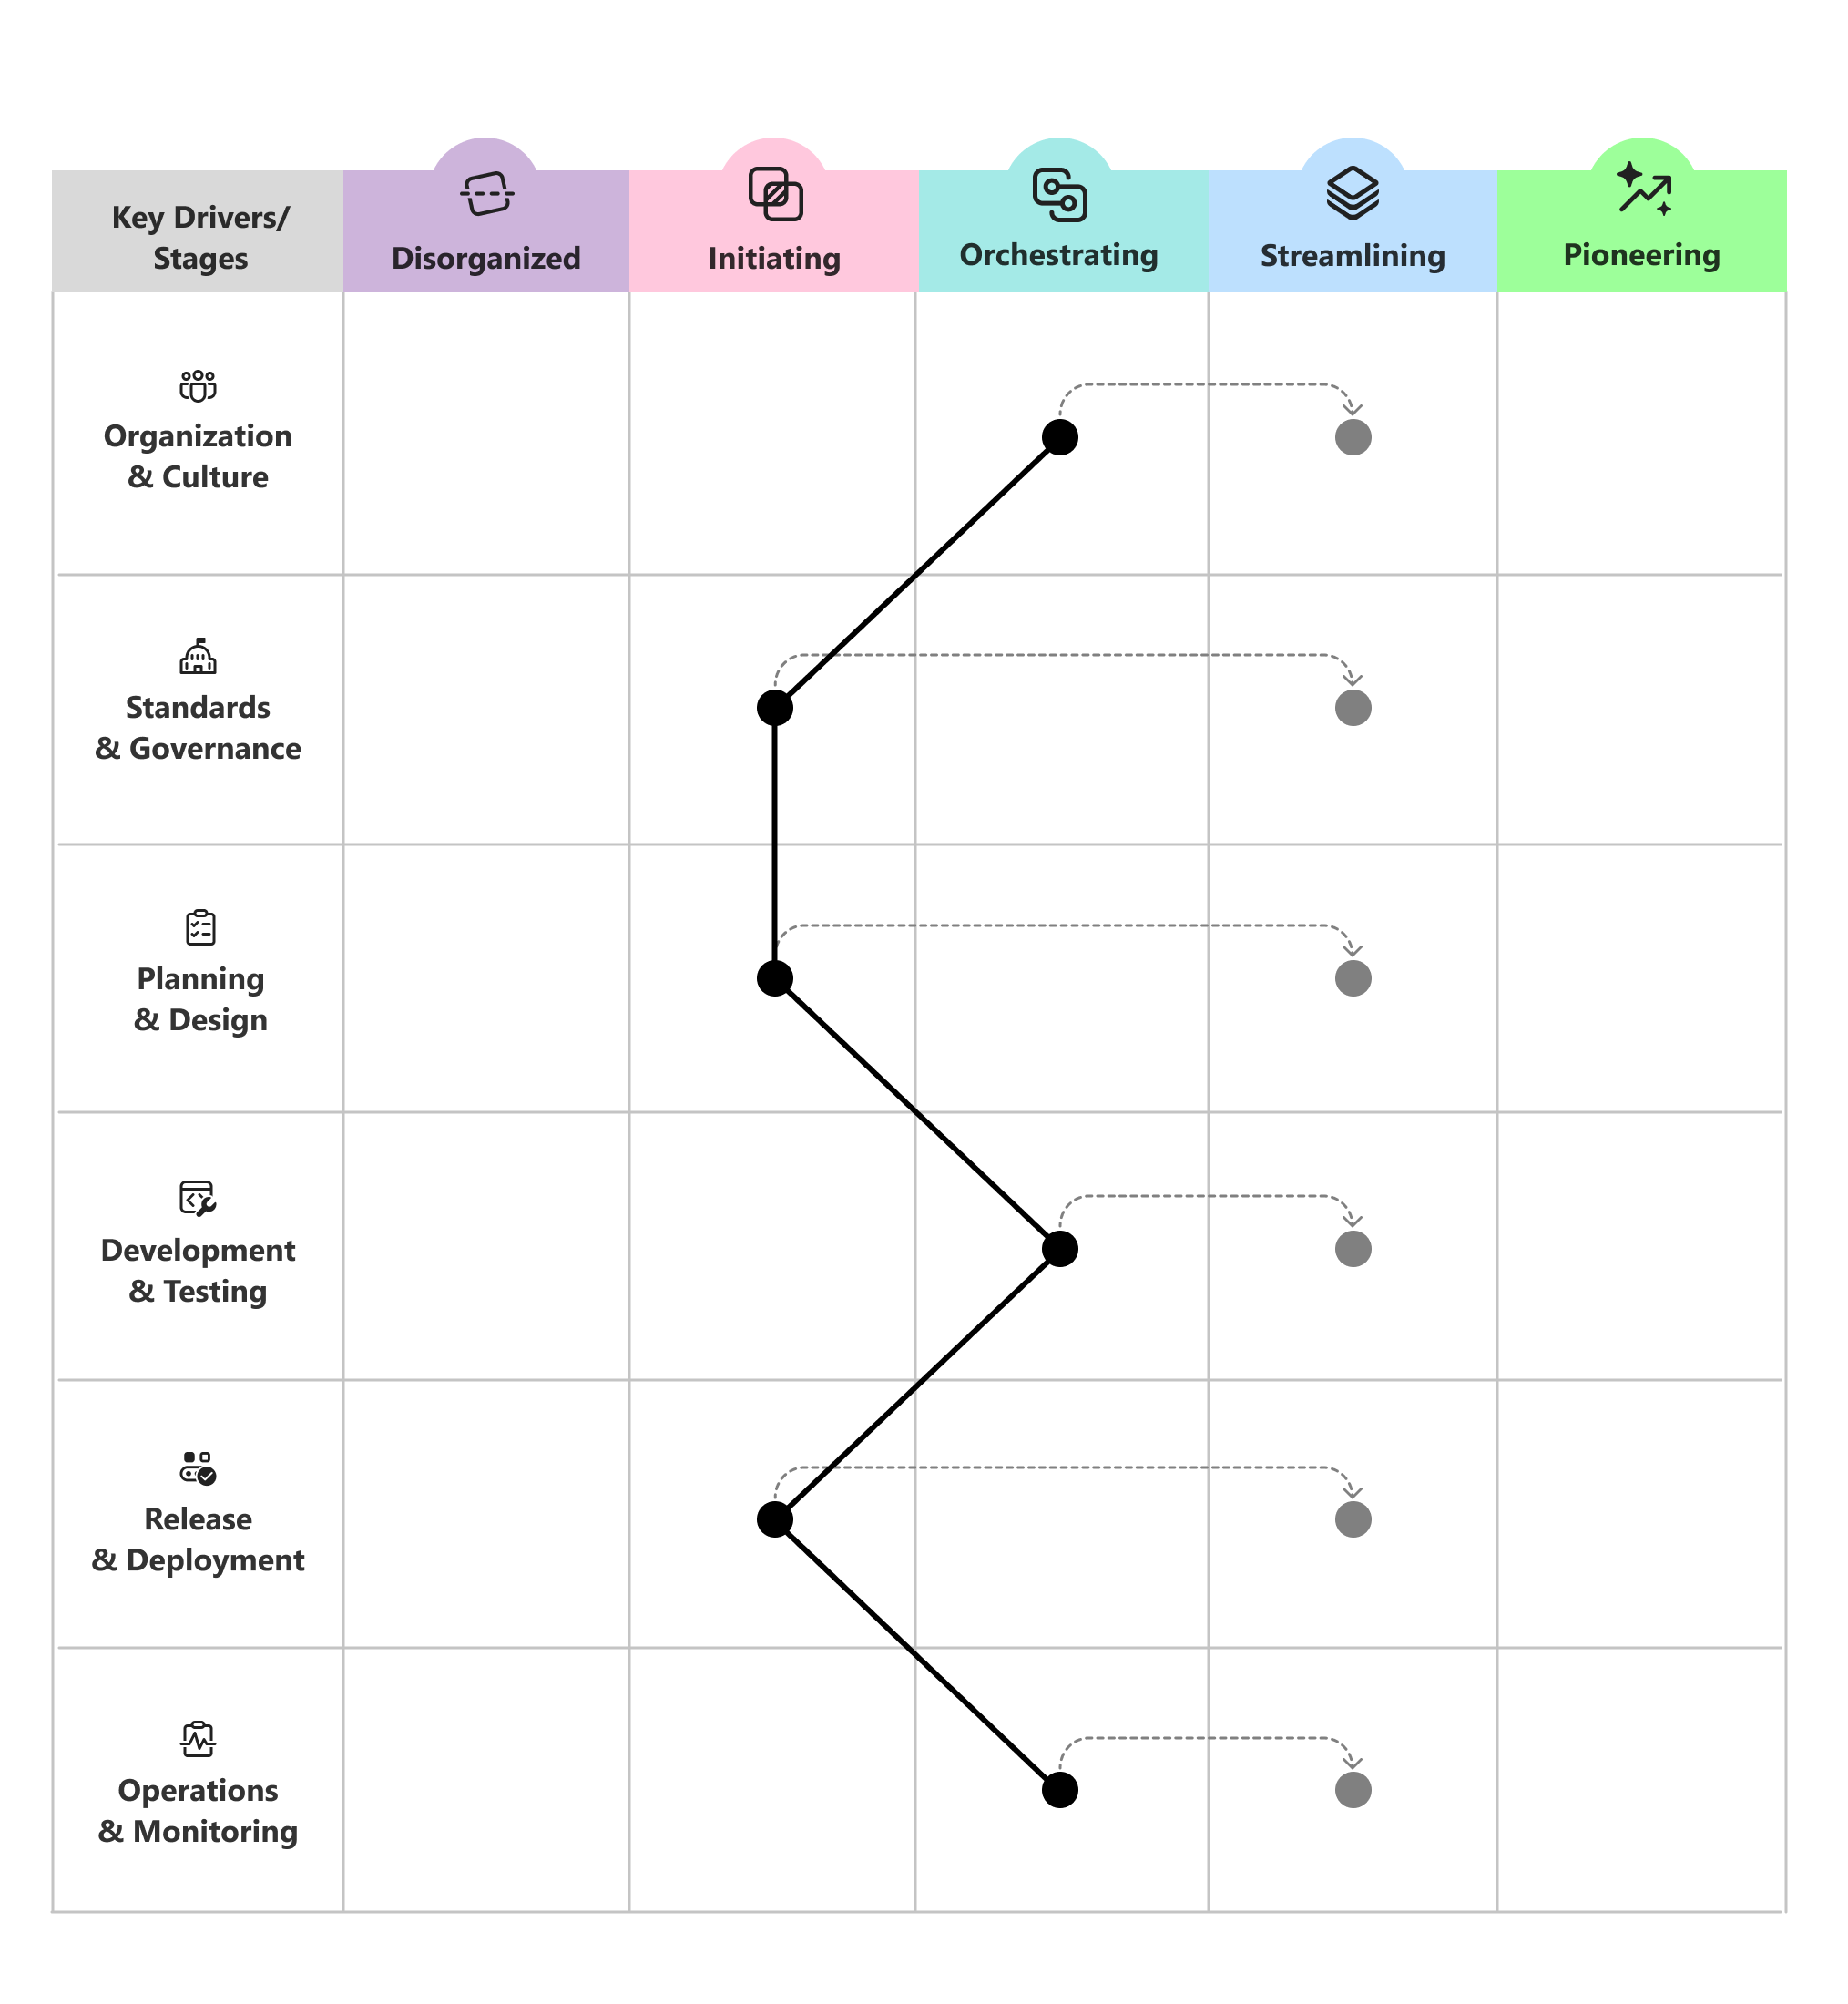
Vuelve a evaluar periódicamente el progreso y ajustar los objetivos a medida que evoluciona la organización y el panorama de amenazas.
Uso de preguntas guías para establecer prioridades
Al elegir dónde invertir a continuación, use preguntas guía para centrar la conversación para cada área de funcionalidad.
- Organización y cultura: ¿Cómo conseguimos que la seguridad sea una responsabilidad compartida y una fuente de orgullo, en lugar de un control de última hora en manos de unos pocos?
- Estándares y gobernanza: ¿Cómo se establecen estándares claros y bien comprendidos que protegen los sistemas de ingeniería sin ralentizar los equipos?
- Planificación y diseño: ¿Cómo hacemos que la seguridad desde el diseño sea la opción predeterminada en la planificación y la arquitectura, a partir de datos y conocimientos?
- Desarrollo y pruebas: ¿Cómo integramos la seguridad desde las primeras fases para que los problemas se detecten y corrijan a medida que se escribe el código, en lugar de después de su lanzamiento?
- Lanzamiento y despliegue: ¿Cómo logramos que los lanzamientos sean seguros, repetibles y fiables, desde las dependencias hasta el despliegue?
- Operaciones y supervisión: ¿Cómo detectamos, resistimos y recuperamos de amenazas a sistemas de producción e inquilinos?
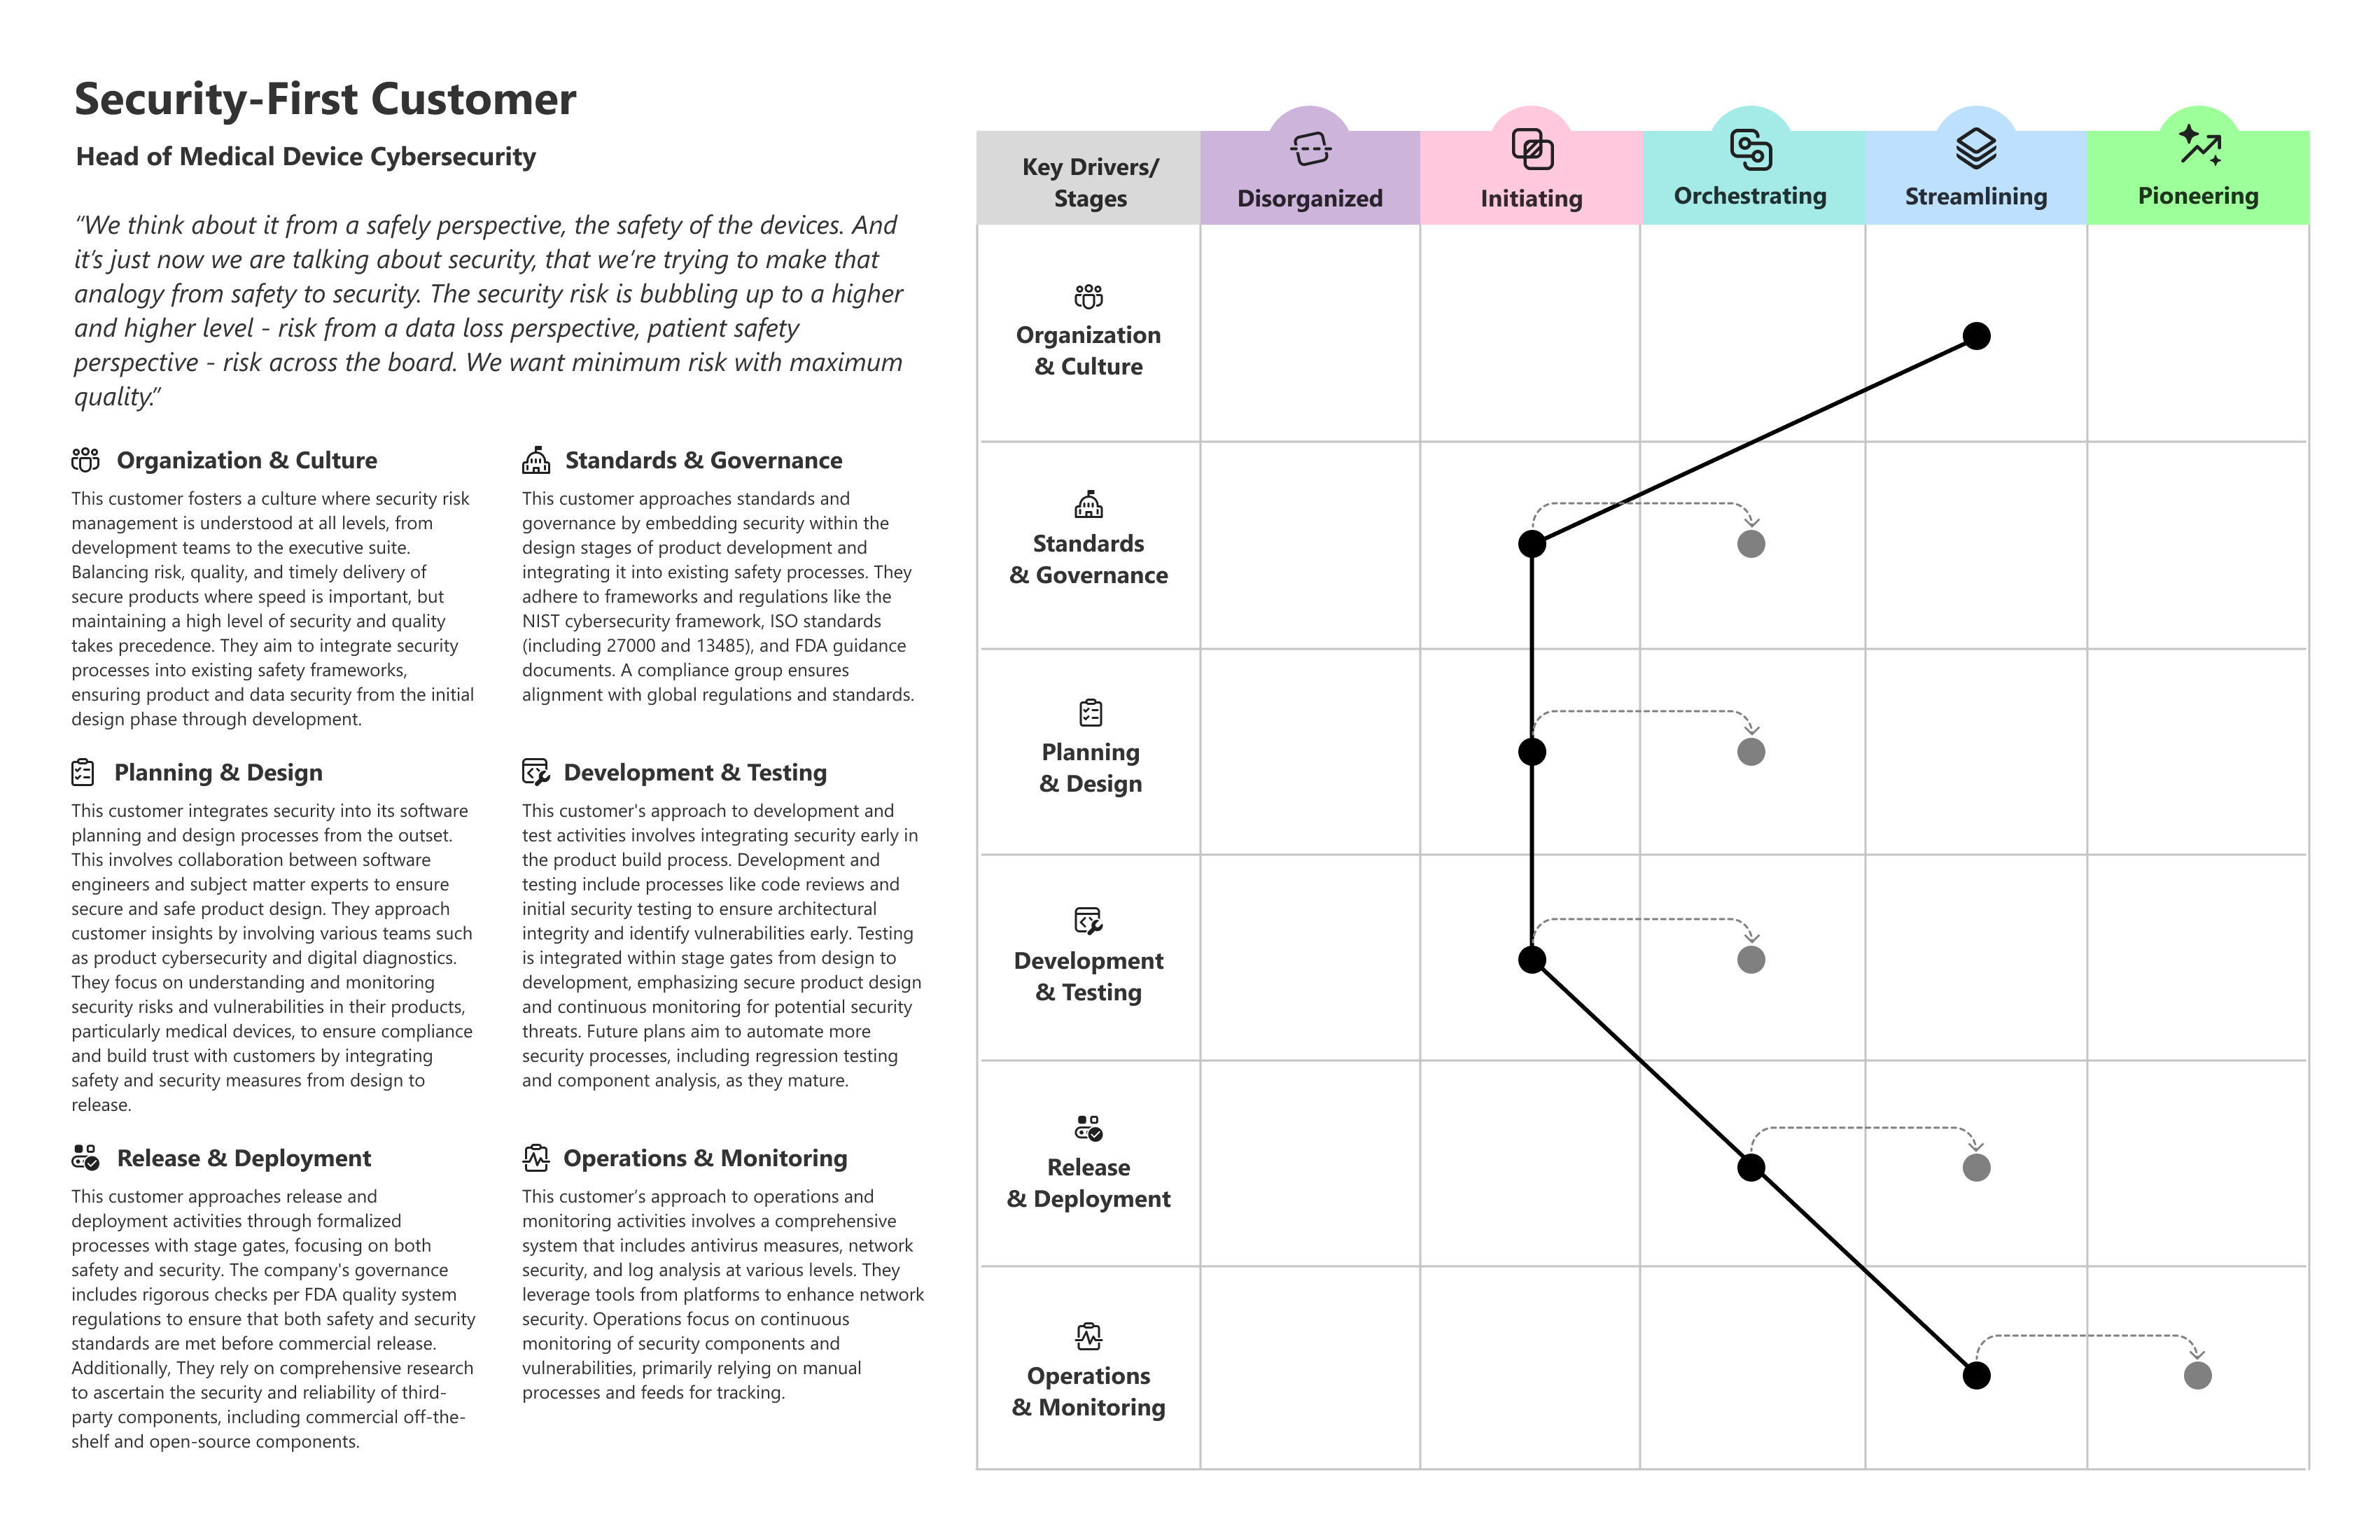
Ejemplo de perfil de cliente
En el ejemplo siguiente se muestra cómo un perfil de cliente real puede mostrar una madurez desigual en las áreas de funcionalidad y ayudar a identificar dónde priorizar la inversión a continuación.