Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Visión general
Privileged Identity Management (PIM) genera alertas cuando se producen actividades sospechosas o no seguras en su organización en Microsoft Entra ID. Cuando se desencadena una alerta, se muestra en la página de alertas.
Nota
Un evento de Privileged Identity Management puede generar notificaciones por correo electrónico a varios destinatarios: usuarios asignados, aprobadores o administradores. El número máximo de notificaciones enviadas por un evento es de 1000. Si el número de destinatarios supera los 1000, solo los primeros 1000 destinatarios reciben una notificación por correo electrónico. Este límite no impide que otros asignados, administradores o aprobadores usen sus permisos en Microsoft Entra ID y Privileged Identity Management.
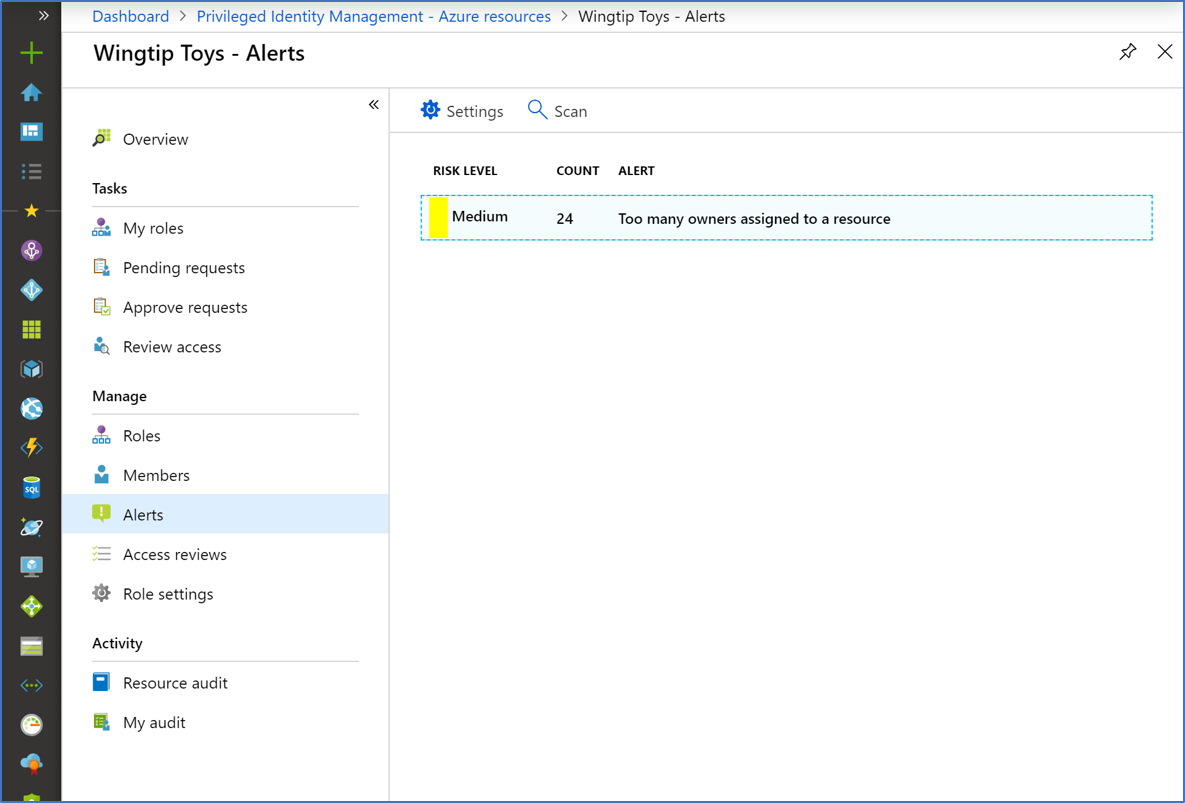
Revisar alertas
Seleccione una alerta para ver un informe que muestre los usuarios o los roles que desencadenó la alerta, junto con la guía de corrección.
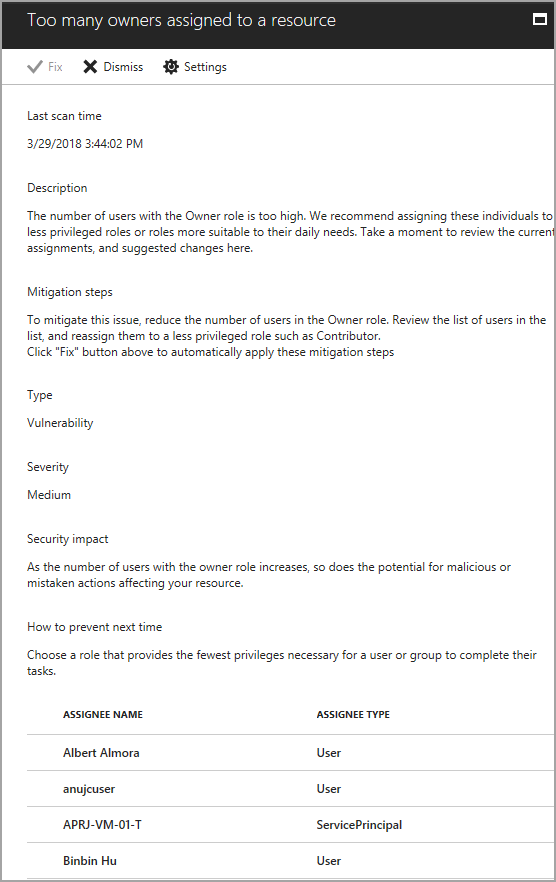
Alertas
| Alerta | gravedad | Desencadenador | Recomendación |
|---|---|---|---|
| Hay demasiados propietarios asignados a un recurso | Medio | Demasiados usuarios tienen el rol de propietario. | Revise los usuarios de la lista y vuelva a asignar algunos a roles con menos privilegios. |
| Hay demasiados propietarios permanentes asignados a un recurso | Medio | Demasiados usuarios están asignados permanentemente a un rol. | Revise los usuarios de la lista y vuelva a asignar algunos para que requieran activación para el uso de roles. |
| Se ha creado un rol duplicado | Medio | Varios roles tienen los mismos criterios. | Use solo uno de estos roles. |
| Los roles se están asignando fuera de Privileged Identity Management | Alto | Un rol se administra directamente mediante el recurso de IAM de Azure o la API de Azure Resource Manager. | Revise los usuarios de la lista y quítelos de los roles con privilegios asignados fuera de Privileged Identity Management. |
Nota
En el caso de los roles que se asignan fuera de las alertas de Privileged Identity Management , es posible que encuentre notificaciones duplicadas. Estas duplicaciones pueden estar relacionadas principalmente con un posible incidente de sitio activo en el que se vuelven a enviar notificaciones.
gravedad
- Alta: requiere acción inmediata debido a la infracción de una directiva.
- Media: no requiere acción inmediata, pero señala una posible infracción de una directiva.
- Baja: no requiere acción inmediata, pero sugiere un cambio de directiva preferida.
Configuración de alertas de seguridad
Siga estos pasos para configurar las alertas de seguridad para roles de Azure en Privileged Identity Management:
Inicie sesión en el Centro de administración de Microsoft Entra al menos como Administrador de roles con privilegios.
Vaya a Gobernanza de identidades>Administración de identidades privilegiadas>Recursos de Azure. Seleccione su suscripción
Configuración de Alertas . Para información sobre cómo agregar el icono de Privileged Identity Management en el panel, consulte Primer uso de PIM. 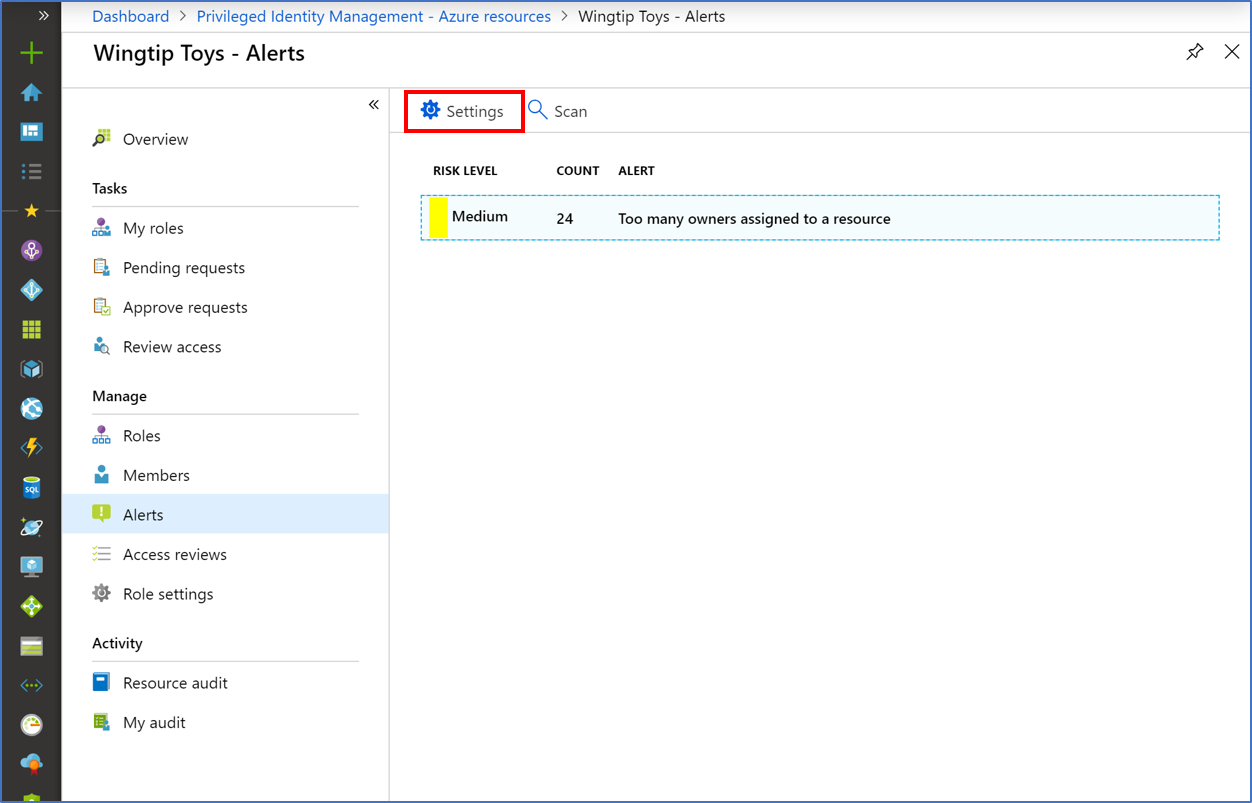
Personalice la configuración de las diferentes alertas para que encajen con su entorno y con sus objetivos de seguridad.
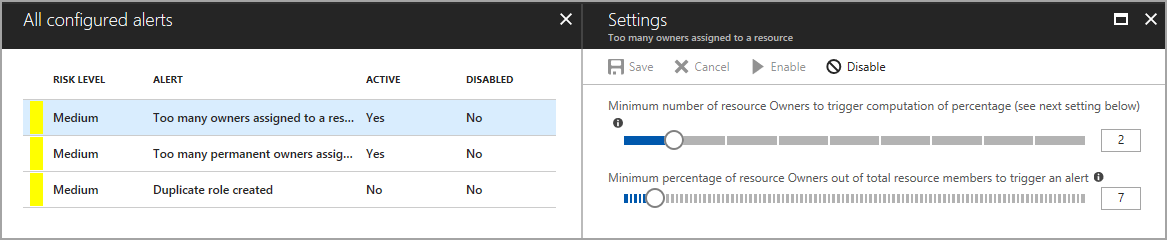
Nota
La alerta "Roles se están asignando fuera de Privileged Identity Management" se activa para las asignaciones de roles creadas para las suscripciones de Azure y no se activa para las asignaciones de roles en Grupos de Administración, Grupos de Recursos o ámbito de recursos.