Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Los conectores de Microsoft 365 Copilot permiten a las organizaciones crear integraciones personalizadas para mejorar sus sistemas y servicios de IA. Los administradores de IA pueden administrar conectores de Copilot, pero el registro de la aplicación y el consentimiento a los permisos de aplicación de Microsoft Graph pueden requerir privilegios adicionales. En este artículo se describe cómo delegar esos privilegios para los conectores sincronizados personalizados mediante un rol personalizado de Microsoft Entra y una directiva de consentimiento de aplicaciones.
Nota
Delegar derechos administrativos a administradores de IA es un paso opcional para la administración del conector de Copilot.
Requisitos previos
- Licencias de Microsoft Entra ID P1 o P2 para roles personalizados. Consulte Creación de un rol personalizado en Microsoft Entra ID.
- Un administrador de roles con privilegios para crear la directiva de consentimiento de la aplicación, crear el rol personalizado y asignarlo a los usuarios.
- Los usuarios de destino que necesitan los privilegios adicionales y los permisos de aplicación de Microsoft Graph requeridos por sus conectores.
- Para el procedimiento automatizado, PowerShell 5.1 o posterior y acceso a la Galería de PowerShell. El script instala e importa los módulos de PowerShell de Microsoft Graph que necesita.
¿Qué derechos administrativos se pueden delegar?
Para permitir que los administradores de IA administren de forma independiente la configuración y el funcionamiento de conectores personalizados, delegue los siguientes derechos administrativos:
Permiso de registro de aplicaciones: la concesión de este permiso permite a los administradores de IA registrar aplicaciones desde el Centro de administración de Microsoft Entra para configurar conectores personalizados. Los permisos de registro de aplicaciones están habilitados de forma predeterminada para todos los usuarios de una organización. Otorgue este permiso solo si el permiso está deshabilitado para la organización.
Privilegios de consentimiento: conceda este privilegio para permitir que los administradores de IA concedan el consentimiento del administrador de todo el inquilino para los permisos de aplicación de Microsoft Graph seleccionados, como
ExternalItem.ReadWrite.OwnedByyExternalConnection.ReadWrite.OwnedBy, para crear conexiones e ingerir elementos. La directiva controla qué permisos pueden aprobar; No concede esos permisos a una aplicación de conector automáticamente.
Conceder permisos de registro de aplicaciones
Si los permisos de registro de la aplicación están habilitados para todos los usuarios de la organización, no se requiere ninguna configuración adicional. Si el registro está restringido, siga los permisos de registro de aplicaciones delegados en Microsoft Entra ID para conceder a los usuarios necesarios permiso para registrar aplicaciones. Para obtener un procedimiento de rol personalizado, consulte Creación de un rol personalizado con permisos para crear registros de aplicaciones.
El permiso de registro de aplicaciones y el permiso de consentimiento del administrador son independientes. Conceder uno no concede el otro.
Conceder privilegios de consentimiento
Use este procedimiento manual cuando necesite una directiva limitada a los permisos requeridos por los conectores, en lugar del conjunto completo de permisos configurado por el script.
Seleccione los permisos de aplicación necesarios en la referencia de permisos de Microsoft Graph. Si un conector crea conexiones e ingiere elementos, empiece por
ExternalConnection.ReadWrite.OwnedByyExternalItem.ReadWrite.OwnedBy. No incluya permisos más amplios a menos que el conector los requiera.Seguir Crear una directiva de consentimiento de aplicaciones personalizada con PowerShell. Configure las condiciones de inclusión para su escenario de conector, en lugar de copiar las condiciones de permisos delegados del ejemplo:
- Establecer
PermissionTypeenapplication. - Establezca
ResourceApplicationen el id. de aplicación de Microsoft Graph,00000003-0000-0000-c000-000000000000. - Establezca
Permissionslos ID de permiso de aplicación que seleccionó. Los identificadores deExternalConnection.ReadWrite.OwnedByyExternalItem.ReadWrite.OwnedBysonf431331c-49a6-499f-be1c-62af19c34a9dy8116ae0f-55c2-452d-9944-d18420f5b2c8, respectivamente. - Agregue restricciones de aplicación cliente y excluya condiciones según lo requiera su organización.
- Establecer
Siga el procedimiento de PowerShell en Crear un rol personalizado. Inclúyalo
microsoft.directory/servicePrincipals/managePermissionGrantsForAll.{id}allowedResourceActionsen el rol , reemplazándolo{id}por su id. de directiva. Consulte Permisos de consentimiento de aplicaciones para roles personalizados.Seguir Asigne roles de Microsoft Entra a los usuarios para asignar el rol personalizado a los administradores de IA previstos en el ámbito del directorio. Este ámbito permite el consentimiento de todos los administradores de todo el inquilino, sujeto a las condiciones de la directiva.
Complete Confirme los resultados con una aplicación de prueba antes de usar la delegación para los conectores de producción.
Nota
El Centro de administración de Microsoft Entra no admite la adición de permisos de consentimiento de aplicaciones a una definición de roles personalizada. Use PowerShell de Microsoft Graph para crear el rol de consentimiento. Después, puede administrar sus asignaciones de usuarios en el Centro de administración.
Usar PowerShell para conceder derechos administrativos
La GrantAppConsentAndManagementPermissionToAiAdmin función de Connector.Cmd 2.3 automatiza la creación de directivas y la asignación de roles. El siguiente ámbito se basa en el origen de la función publicada. Revise el origen de nuevo antes de usar una versión diferente.
Permisos configurados por el script
De forma predeterminada, el script crea o reutiliza la directiva de Grant-Consent-Permissions-To-AIAdminsconsentimiento de aplicaciones. Agrega condiciones de inclusión para los siguientes seis permisos de aplicación de Microsoft Graph, permisos no delegados o un conjunto de permisos comodín:
| Permiso de aplicación | Acceso que el administrador de IA puede aprobar para una aplicación |
|---|---|
ExternalConnection.ReadWrite.OwnedBy |
Crear conexiones y leer o escribir conexiones a las que la aplicación está autorizada a acceder. |
ExternalItem.ReadWrite.OwnedBy |
Leer o escribir elementos en conexiones a las que la aplicación esté autorizada a acceder. |
ExternalConnection.Read.All |
Leer todas las conexiones externas. |
ExternalConnection.ReadWrite.All |
Leer y escribir todas las conexiones externas. |
ExternalItem.Read.All |
Leer todos los elementos externos. |
ExternalItem.ReadWrite.All |
Leer o escribir elementos en todos los conjuntos de datos externos a los que la aplicación tiene autorización para acceder. |
Para ver las definiciones completas, consulte la referencia de permisos de Microsoft Graph.
El script crea la administración de conectores personalizados para el rol Copilot con estas acciones:
-
microsoft.directory/applications/create: crear registros de aplicaciones. -
microsoft.directory/applications/permissions/update: actualiza los permisos de API solicitados por los registros de aplicaciones. -
microsoft.directory/servicePrincipals/managePermissionGrantsForAll.Grant-Consent-Permissions-To-AIAdmins: conceda el consentimiento del administrador de todo el inquilino sujeto a la directiva. Si proporciona unPolicyNamediferente , la acción usa ese id. de directiva en su lugar.
El script asigna el rol en el ámbito del directorio (/), no en el ámbito de una aplicación o conexión. Enumera las asignaciones actuales de roles de administrador de IA y resuelve las entidades de usuario; No amplía la pertenencia a grupos ni asigna el rol personalizado a los usuarios que solo tienen una asignación de roles inactiva elegible.
Importante
Esta delegación es más amplia que el permiso para aprobar solo los dos .OwnedBy permisos. También permite el consentimiento a los permisos de .All la tabla, y las acciones de administración de aplicaciones se aplican en el ámbito del directorio. Si ese ámbito excede los requisitos, use Conceder privilegios de consentimiento para crear una directiva más limitada en su lugar.
Si ya existe una directiva con el mismo ID, el script agrega las condiciones de inclusión que faltan sin quitar las condiciones existentes. Si existe un rol personalizado con el mismo nombre para mostrar, el script lo reutiliza sin actualizar su definición. Inspeccione las directivas y roles existentes antes de ejecutar el script; Sus permisos efectivos pueden diferir de una nueva configuración.
Ejecutar el script
Instale e importe la versión descrita en este artículo en una nueva sesión de PowerShell.
Install-Module -Name Connector.Cmd -RequiredVersion 2.3 -Scope CurrentUser
Import-Module -Name Connector.Cmd -RequiredVersion 2.3
Use el siguiente comando para invocar el script.
GrantAppConsentAndManagementPermissionToAiAdminEn la solicitud de inicio de sesión, confirme que desea continuar e inicie sesión como administrador de roles con privilegios. El script solicita los permisos
RoleManagement.ReadWrite.Directorydelegados de Microsoft Graph ,Policy.ReadWrite.PermissionGrantyUser.Read.All. Estos permisos permiten que la sesión de configuración administre roles y políticas y lea a los usuarios; No son permisos de conector concedidos a una aplicación por la directiva personalizada.Revise los permisos y usuarios mostrados. Continúe solo si ambos coinciden con la delegación que desea aprobar.
Revise el resumen de finalización y los errores de asignación y, a continuación, complete los resultados de Confirmar.
El script delega la capacidad de conceder consentimiento. Un administrador de IA aún debe revisar y conceder consentimiento a los permisos necesarios de cada aplicación de conector.
Confirmar resultados
En primer lugar, como administrador que configuró la delegación, compruebe las condiciones de inclusión y exclusión de la directiva, las acciones del rol personalizado y sus asignaciones de usuarios. Consulte Enumerar las directivas de consentimiento de aplicaciones existentes y Asignar roles de Microsoft Entra a los usuarios.
A continuación, use una aplicación de prueba y una cuenta de administrador de IA con el rol personalizado, pero sin otro rol que conceda de forma independiente el consentimiento del administrador:
Nota
La prueba siguiente usa los dos .OwnedBy permisos de aplicación. No comprueba todos los permisos incluidos por el script. La consulta de conexiones en el Probador de Graph usa un permiso delegado independiente; ExternalConnection.Read.Allla directiva de permisos de aplicación del script no incluye ese permiso delegado. Consulte Buscar el identificador del conector consultando los conectores en el Explorador de Graph.
- Inicie sesión en el centro de administración de Microsoft Entra como administrador de IA.
- Vaya aregistros de aplicaciones de Entra ID> y cree una aplicación de prueba.
- En los permisos de API de la aplicación, seleccione Agregar un permiso>Permisos de aplicaciónde Microsoft Graph>. Agregue
ExternalItem.ReadWrite.OwnedByyExternalConnection.ReadWrite.OwnedBysi ambos están incluidos en la directiva. - Seleccione Conceder el consentimiento del administrador para el inquilino y compruebe que los permisos se muestran como concedidos.
Registre el id. de directiva, el id. de rol, los usuarios asignados, el conjunto de permisos aprobados y los resultados de la prueba. Una prueba correcta confirma la delegación de los permisos probados; No comprueba la ingesta del conector o todos los permisos de la directiva.
Preguntas frecuentes
¿El script de PowerShell concede consentimiento a todos los permisos de la API de Microsoft Graph?
No. Para una nueva directiva, la versión 2.3 permite a los administradores de IA asignados conceder consentimiento a los seis permisos de aplicación enumerados en Permisos configurados por el script. Un administrador de IA debe revisar y conceder consentimiento por separado para cada aplicación de conector. La directiva no incluye automáticamente todos los permisos actuales o futuros con un ExternalItem prefijo or ExternalConnection o sus equivalentes delegados. Los .All permisos son más amplios que los dos .OwnedBy permisos, por lo que debe revisar si los seis son adecuados para su organización.
¿Qué sucede si la aplicación del conector requiere permisos fuera de la directiva?
Un administrador autorizado para dar su consentimiento a esos permisos debe revisar la solicitud. No amplíe la directiva únicamente para omitir un error de consentimiento. Si su organización aprueba la ampliación de la delegación:
- Actualice las condiciones de inclusión de la directiva con el tipo de permiso, la API de recurso y los id. de permiso específicos, siguiendo Administrar directivas de consentimiento de aplicaciones.
- Si crea una directiva diferente, actualice la acción de consentimiento del rol personalizado para que haga referencia a su identificador. Los cambios en una directiva existente se aplican a los roles que ya hacen referencia a ella.
- Revise las asignaciones de roles afectados y repita la prueba de consentimiento para los permisos aprobados.
¿Cómo puedo revocar los privilegios concedidos a los administradores de IA?
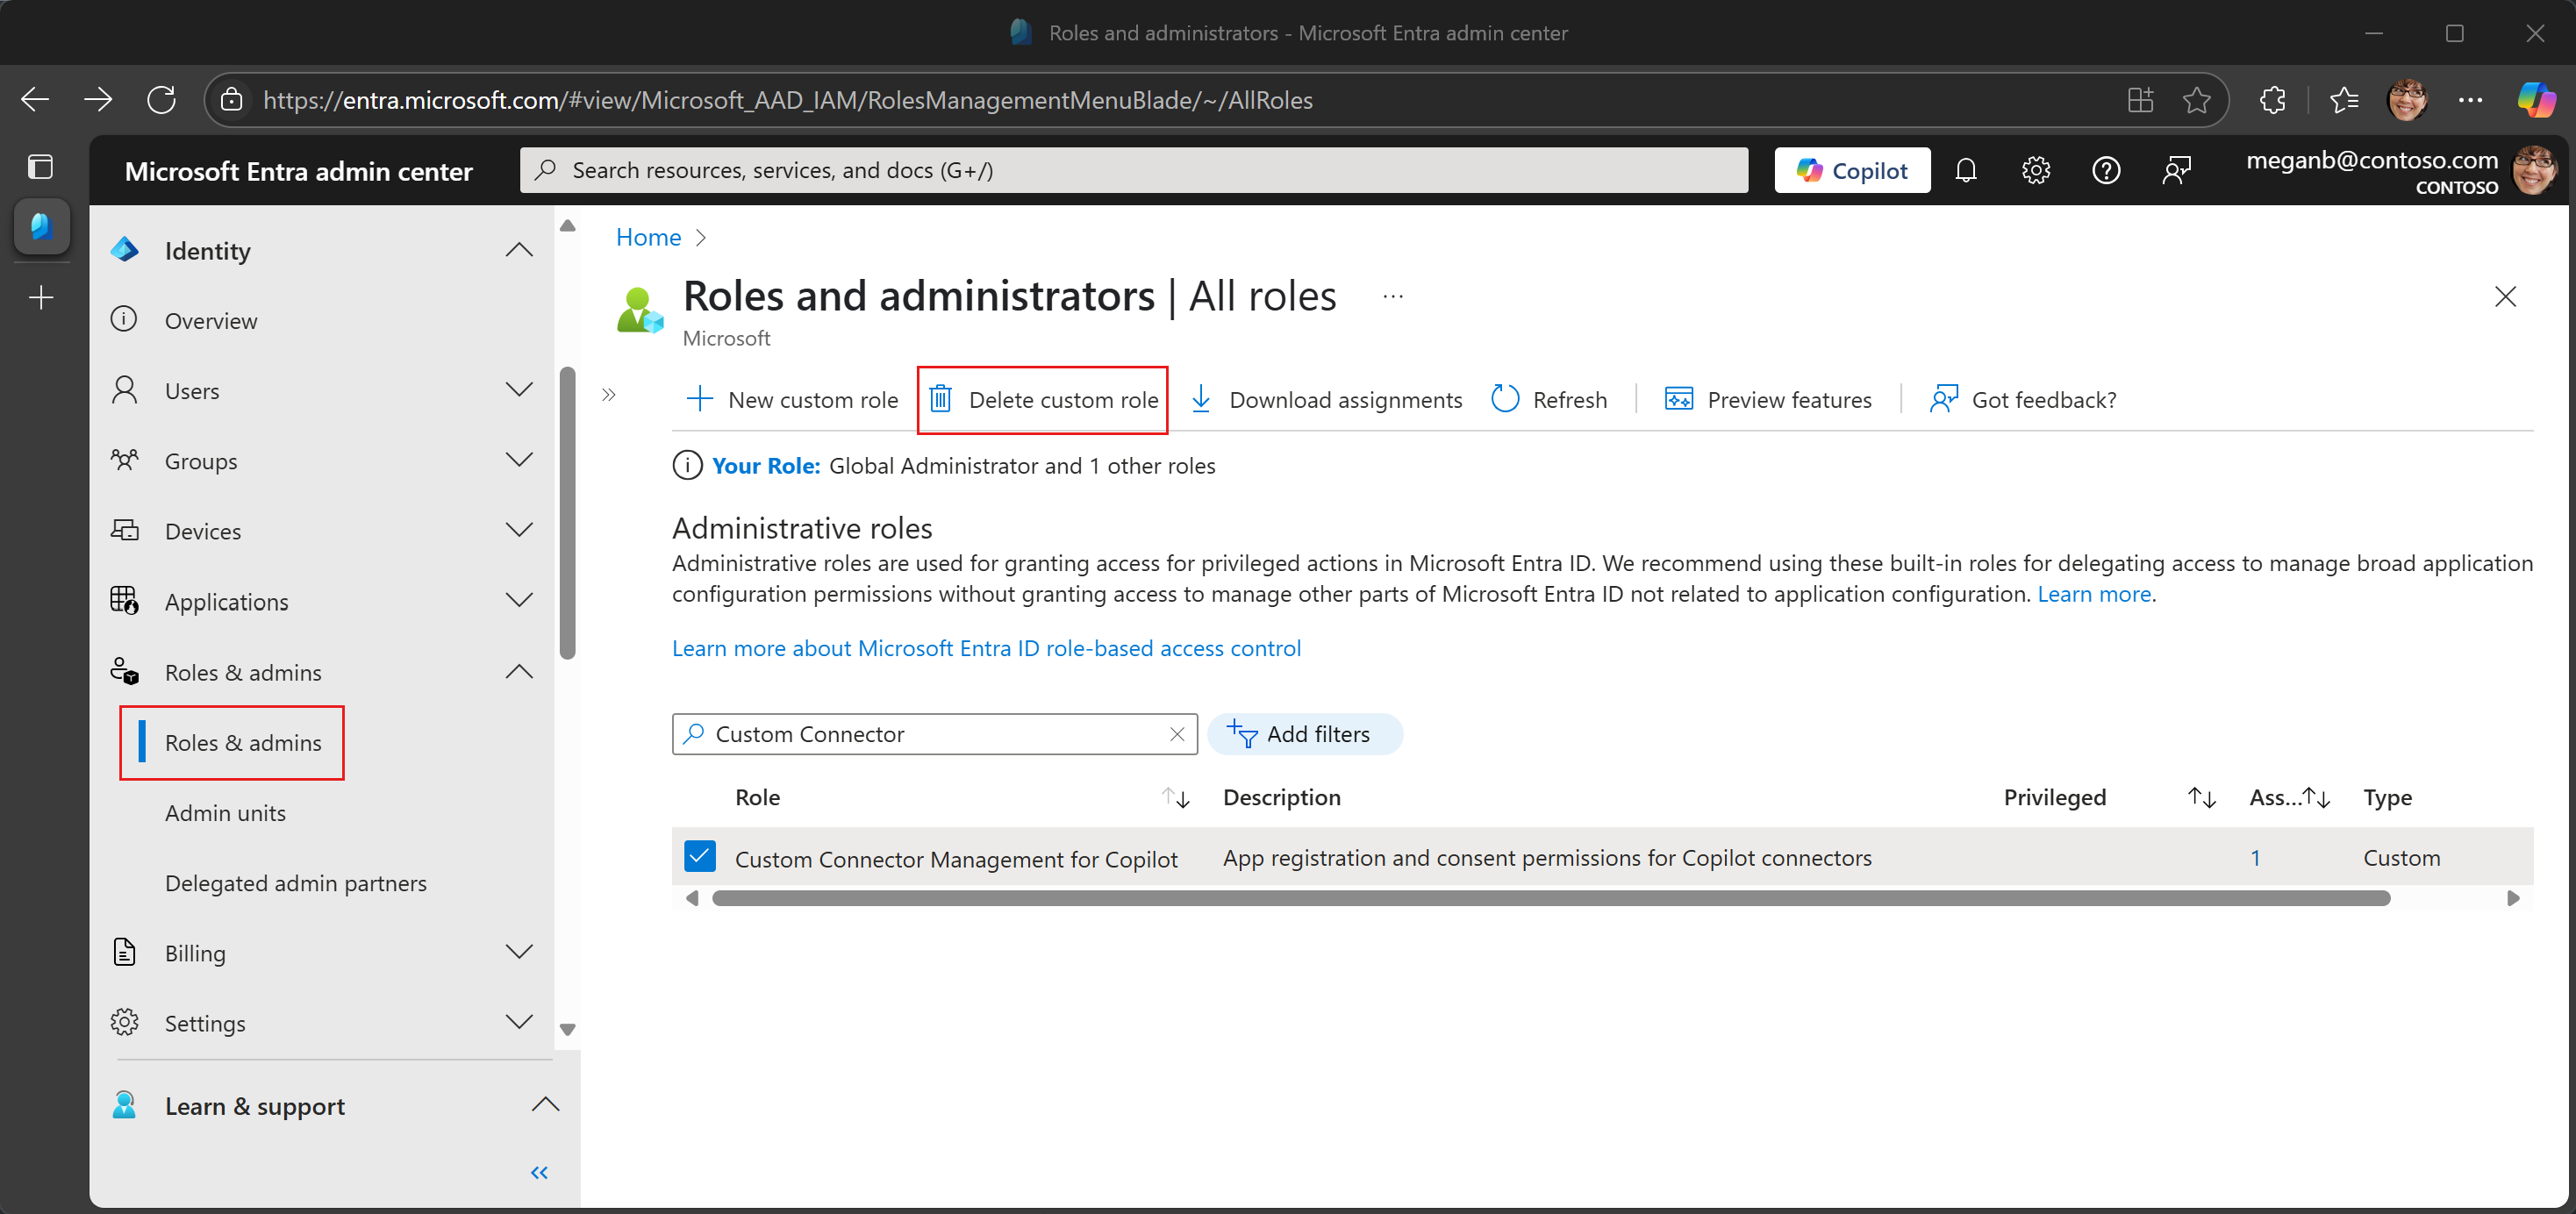
Para quitar los privilegios delegados de un usuario, quite su asignación de roles personalizada en Roles de Entra ID>& administradores en el Centro de administración de Microsoft Entra. Elimine el rol personalizado solo si ningún usuario debe conservarlo. Consulte Asignar y quitar asignaciones de roles.
Quitar la asignación de roles no revoca los permisos ya consentidos para las aplicaciones de conectores. Revise y, si es necesario, revoque las concesiones de permisos existentes de las solicitudes por separado.
¿Los privilegios se aplican automáticamente a los administradores de IA recién asignados?
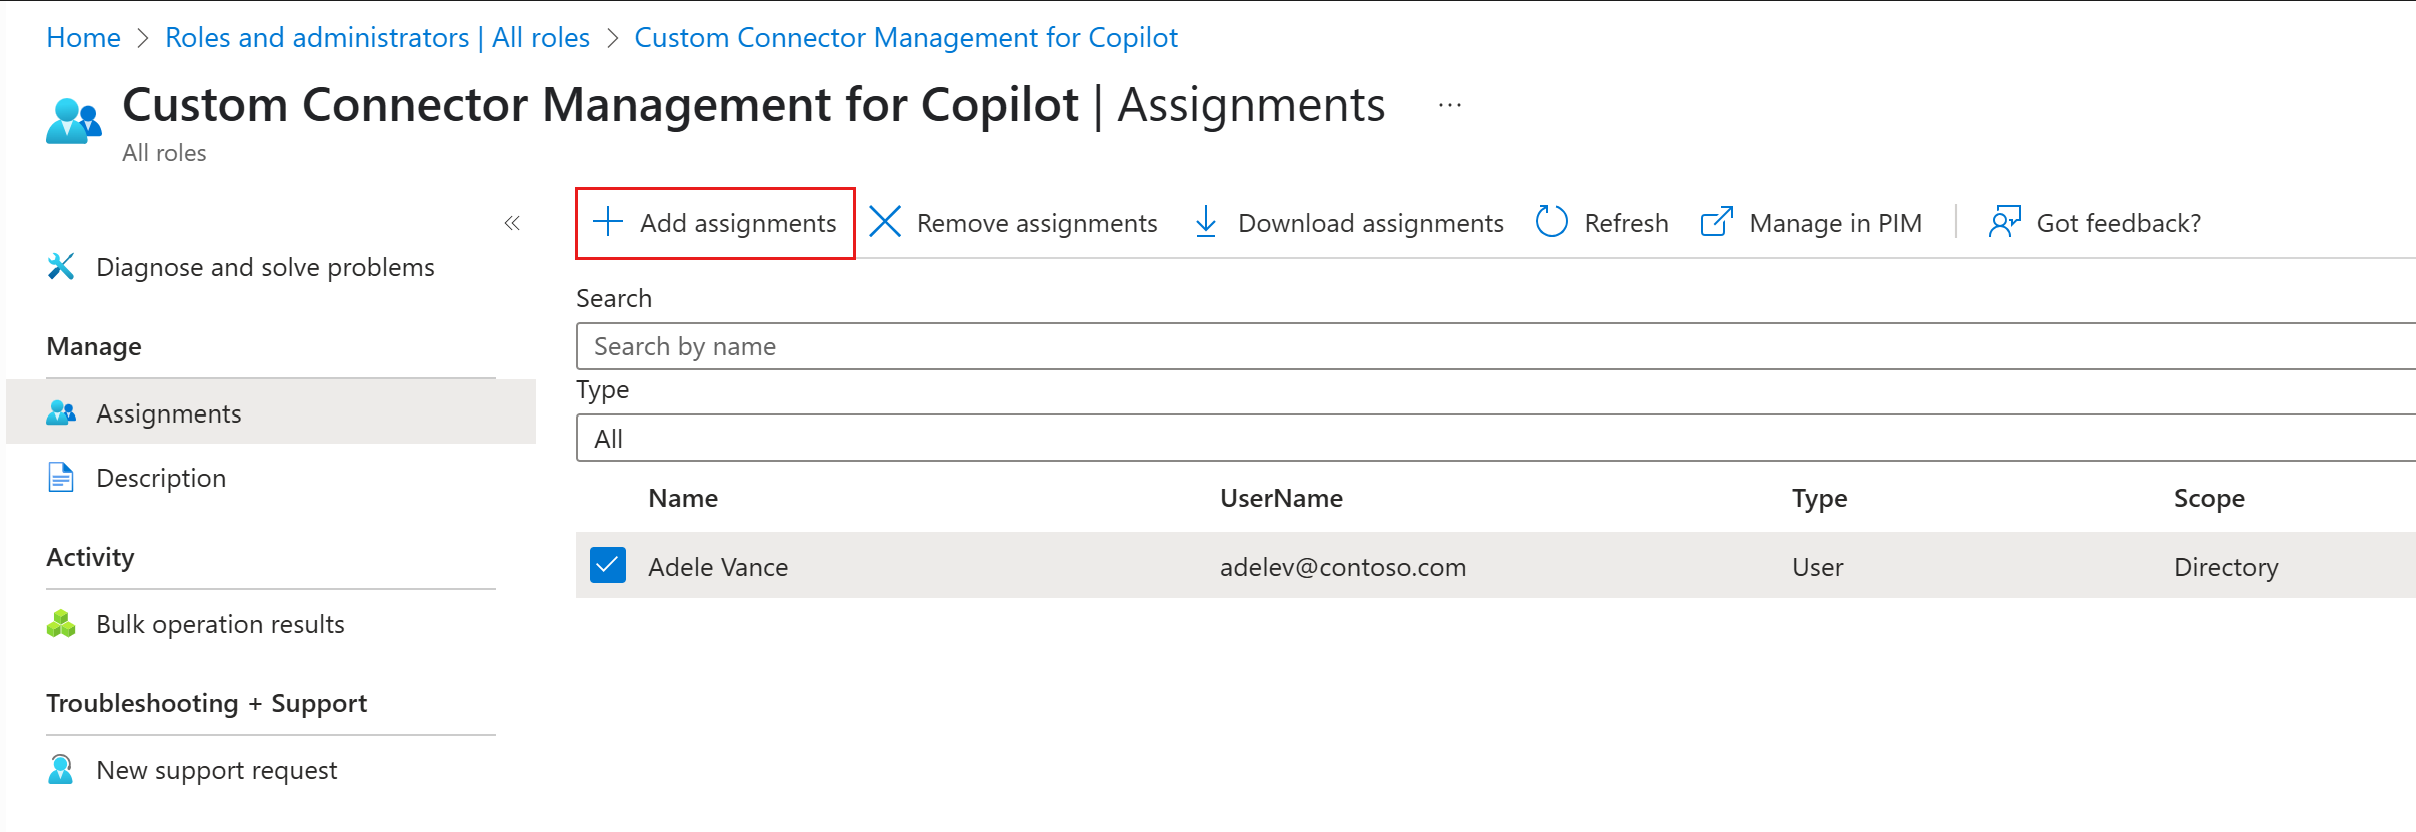
No. El script asigna una función personalizada independiente a los usuarios que encuentra en tiempo de ejecución. Para los nuevos administradores de IA, revise los usuarios y permisos previstos antes de volver a ejecutar el script, o asigne el rol personalizado manualmente. La eliminación del rol de administrador de IA de un usuario tampoco quita su asignación de roles personalizados independiente; Revise y quite esa asignación cuando la delegación ya no sea necesaria.
¿Es obligatorio conceder estos privilegios a los administradores de IA?
No, la concesión de estos privilegios es opcional. Las organizaciones pueden elegir si delegan permisos en función de sus procesos internos. Si se prefiere el control centralizado, los administradores globales pueden conservar la responsabilidad de estas tareas.
Contenido relacionado
- Administrar directivas de consentimiento de aplicaciones
- Permisos de consentimiento de aplicación para roles personalizados
- Crear un rol personalizado en Microsoft Entra ID
- Delegar permisos de registro de aplicaciones en Microsoft Entra ID
- Permisos de registro de aplicaciones para roles personalizados en Microsoft Entra ID
- Consultar conectores de Copilot existentes en el Explorador de Graph (ExternalConnection.Read.All)