Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
La adopción de la seguridad a través del marco de adopción de Seguridad de Microsoft (SAF) es una transformación estratégica que afecta a toda la organización y requiere una clara propiedad y coordinación entre los equipos empresariales, de seguridad y tecnología. No es una implementación de tecnología única ni un proyecto único.
En este artículo se definen el modelo de roles y las responsabilidades que se usan para planear, implementar y mantener la modernización de la seguridad a escala.
¿Por qué importan los roles en la adopción?
Confianza cero desplaza la seguridad de un modelo basado en perímetro a otro que comprueba continuamente a los usuarios, dispositivos, aplicaciones, datos, etc. Este cambio afecta a los procesos empresariales, las experiencias de usuario, las operaciones de TI y la administración de riesgos.
Sin roles claros y responsabilidades:
- Las iniciativas de seguridad se detienen o fragmentan.
- Los equipos tecnológicos optimizan localmente en lugar de alinearse con las prioridades empresariales y de seguridad.
- Los líderes carecen de visibilidad sobre el progreso y los resultados de la modernización de la seguridad.
Definir la responsabilidad de cada rol ayuda a traducir la estrategia Confianza cero en una acción coordinada y en mejoras de seguridad medibles en toda la organización.
La seguridad es el trabajo de todos
La seguridad es, en esencia, una disciplina humana que gestiona el riesgo derivado de agentes de amenazas humanos. Aunque la automatización y la inteligencia artificial desempeñan roles importantes, las personas siguen siendo fundamentales para los resultados de seguridad.
- La seguridad es una parte intrínseca de cada área de negocio. Tiene implicaciones fiduciarias y de riesgo, afecta a las capacidades empresariales y la ejecución, y toca todas las tecnologías.
- La seguridad es el trabajo de todos. Desde la junta directiva hasta los equipos técnicos de ingeniería y operaciones, los equipos no técnicos, como los de finanzas y asuntos legales, y los trabajadores de la información o de primera línea.
- Para una administración eficaz de riesgos de seguridad, todas las personas deben comprender la seguridad en el contexto de su rol y apoyar activamente los objetivos de seguridad.
- Dado que cualquier persona de la organización puede crear o ampliar el riesgo de seguridad, todos deben aplicar principios de seguridad en sus acciones y decisiones diarias.
El Security Roles and Glossary Standard de The Open Group sustenta este enfoque:
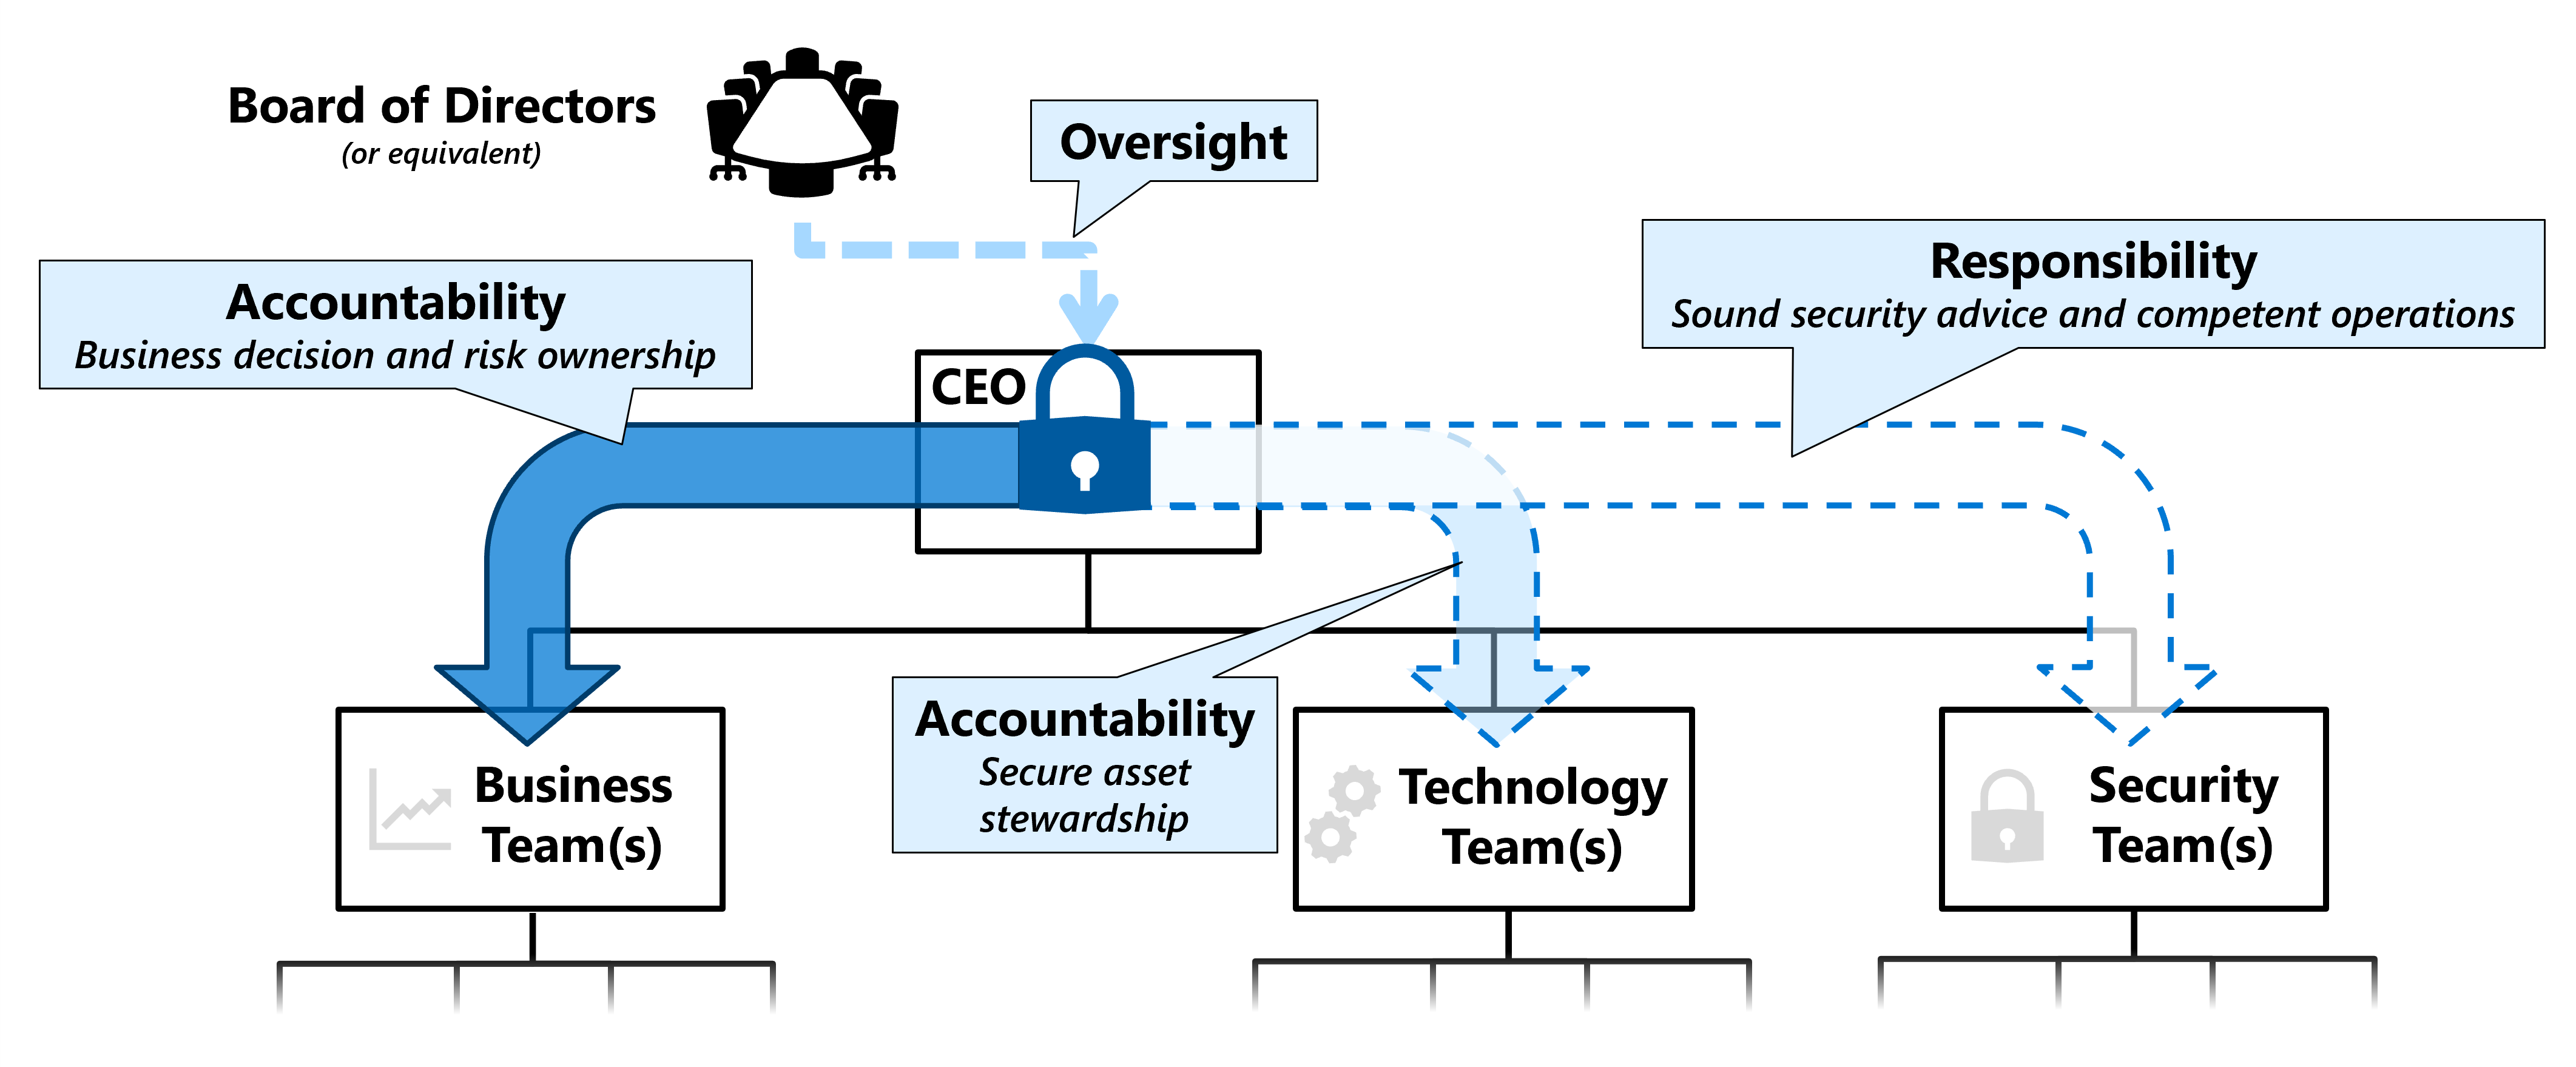
La rendición de cuentas y las responsabilidades de seguridad deben delegarse en toda la organización.
En este diagrama se muestra el modelo de delegación:
La seguridad es un deporte de equipo
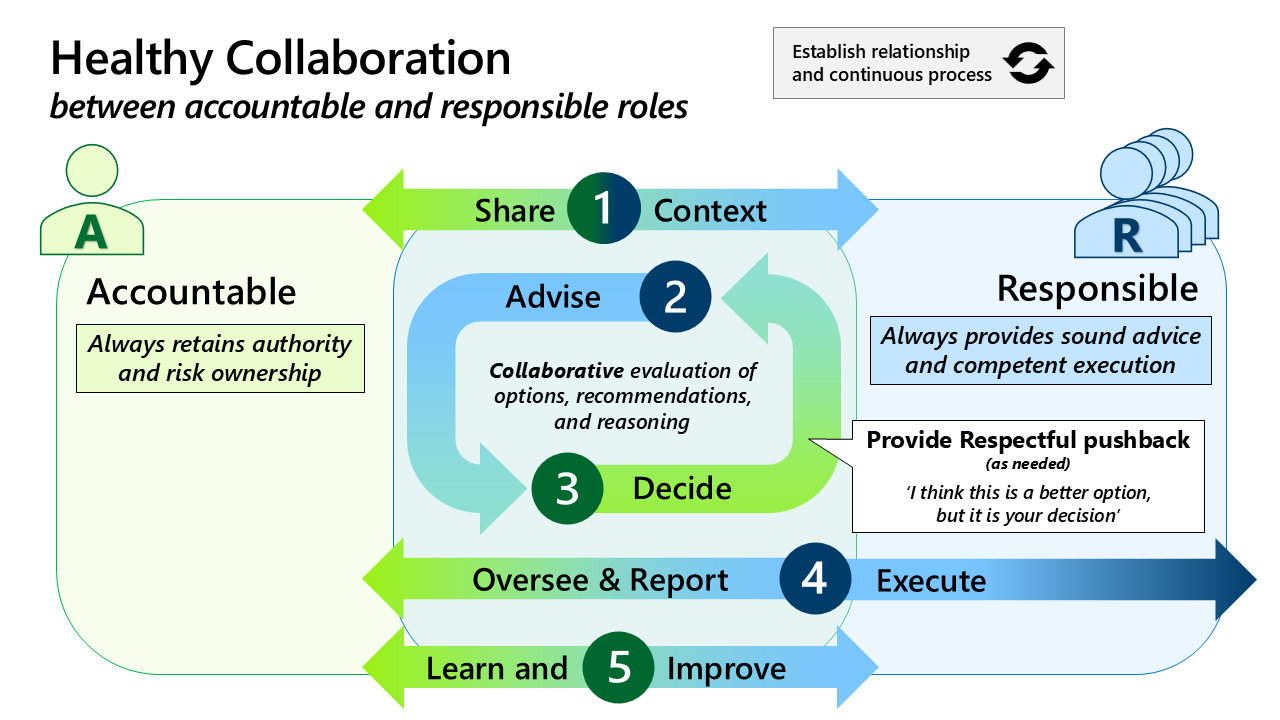
La administración eficaz del riesgo de seguridad requiere responsabilidad y colaboración:
- La colaboración entre las partes responsables y responsables es fundamental.
- Tomar buenas decisiones de seguridad requiere una relación correcta. Los responsables de la toma de decisiones y los expertos en seguridad deben ser capaces de compartir ideas de forma segura y desafiante.
Teniendo en cuenta estos principios, el riesgo de seguridad debe administrarse de forma similar al riesgo financiero y legal. Cada rol tiene directivas y educación/formación que guían sus decisiones diarias, en lugar de asignar responsabilidad e incluso culpar solo a los equipos de seguridad.
Resultados de la definición de roles
Los roles claramente definidos ayudan a la organización a administrar la seguridad como un riesgo empresarial en lugar de tratarla solo como un problema técnico. Los diferentes grupos aportan distintos conocimientos especializados, autoridad de decisión y funcionalidades operativas necesarias para comprender y administrar ese riesgo.
Cuando los roles están claramente definidos, alineados y conectados:
- El liderazgo establece prioridades empresariales, apetito de riesgo, derechos de decisión y responsabilidad.
- Los líderes empresariales identifican los resultados críticos, los recursos, los procesos y las compensaciones aceptables.
- Las disciplinas afines al riesgo y la seguridad conectan el riesgo de seguridad con riesgos normativos, de privacidad, financieros, legales, de fraude, de datos, de inteligencia artificial y otros riesgos empresariales.
- La arquitectura y el liderazgo técnico traducen los requisitos empresariales y de seguridad en decisiones tecnológicas escalables.
- El desarrollo, la ingeniería y las operaciones crean y mantienen protecciones al tiempo que equilibran la seguridad con confiabilidad, facilidad de uso, costo y agilidad empresarial.
- La estrategia de seguridad, la integración y la gobernanza identifican el riesgo sistémico y coordinan las mejoras en toda la organización.
- Las operaciones de seguridad detectan dónde se materializan las amenazas y limitan el impacto empresarial de los ataques que tienen éxito.
- Las disciplinas interfuncionales ayudan a administrar las consecuencias financieras, legales, laborales, contractuales y para la reputación de las decisiones y los incidentes de seguridad.
Juntos, estos roles permiten a la organización tomar decisiones fundamentadas sobre el riesgo de seguridad, implementar esas decisiones de forma coherente y comprender si el riesgo se administra eficazmente a lo largo del tiempo.
Roles y terminología
La terminología y las definiciones de funciones se basan en el Open Group Security Roles and Glossary Standard.
En esta lista de roles y diagrama actualizados de SAF se muestran las agrupaciones de roles actuales:
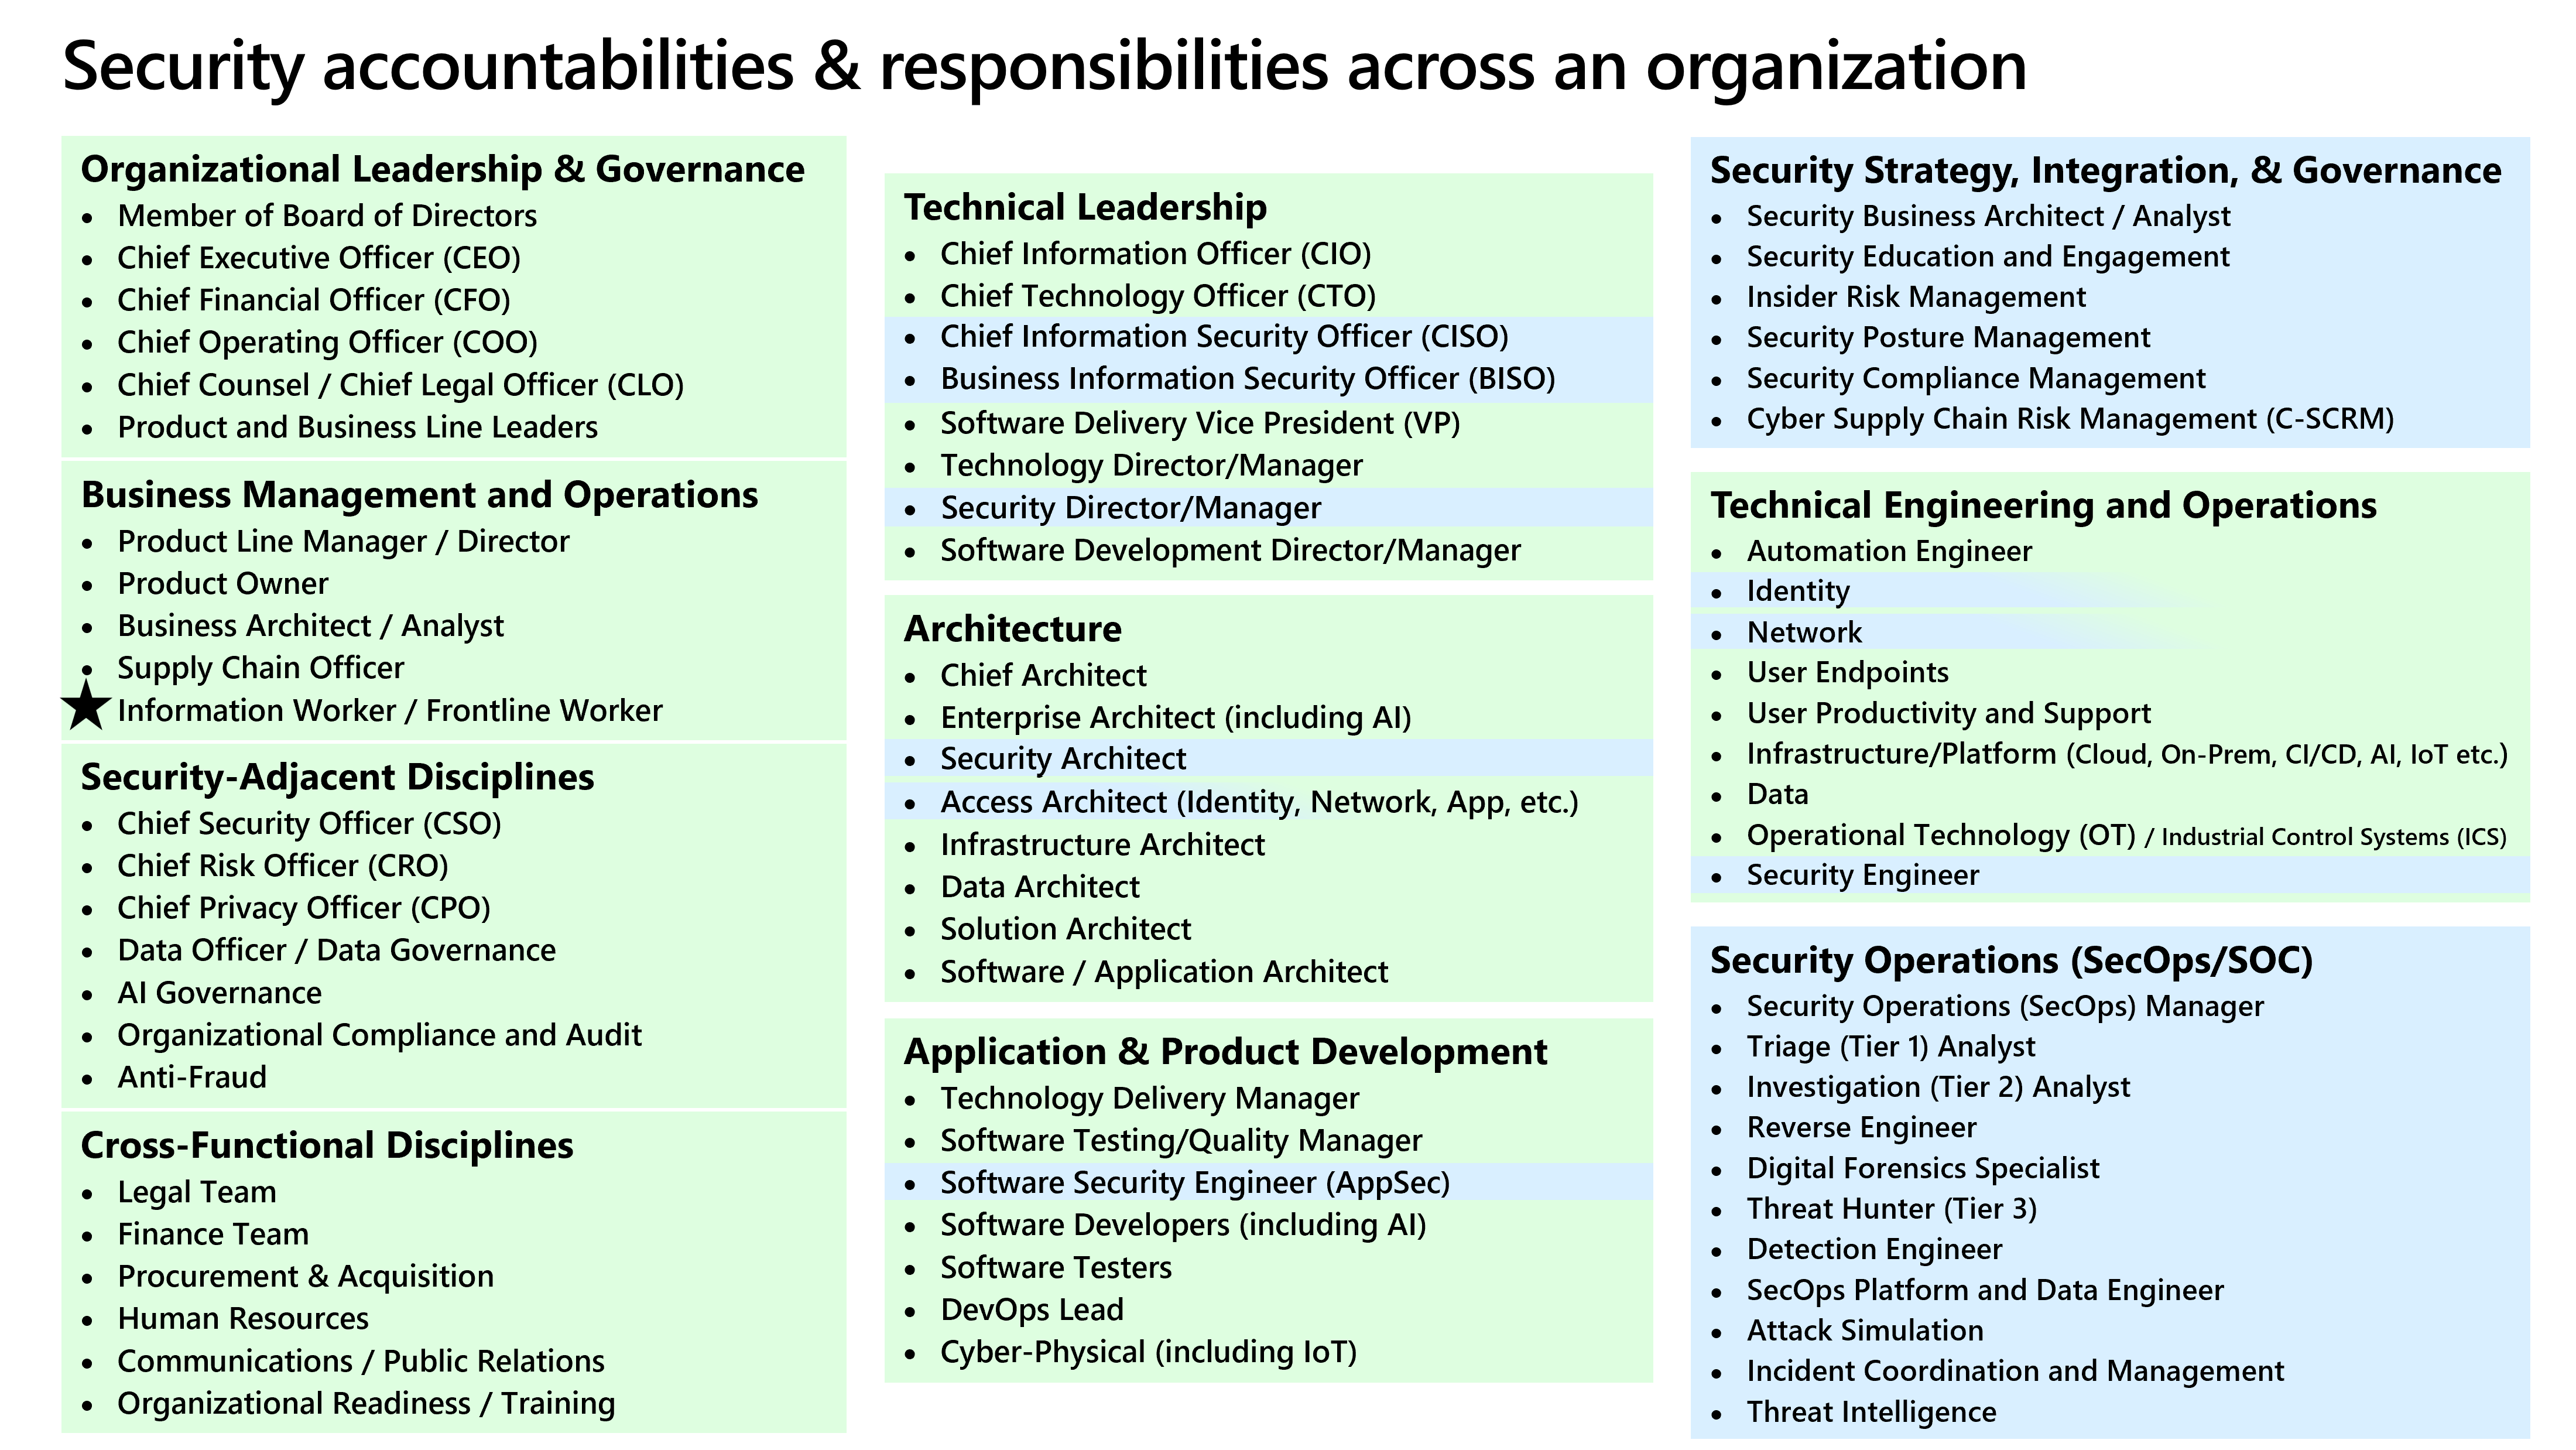
Grupos de funciones actuales:
- Liderazgo y gobernanza de la organización
- Administración y operaciones empresariales
- Disciplinas adyacentes a la seguridad
- Disciplinas interfuncionales
- Liderazgo técnico
- Architecture
- Desarrollo de aplicaciones y productos
- Estrategia de seguridad, integración y gobernanza
- Ingeniería técnica y operaciones
- Operaciones de seguridad (SecOps/SOC)
Glosario de terminología de roles
Los términos siguientes se basan en el Confianza cero Roles and Glossary Standard from The Open Group (publicado como Security Roles and Glossary Standard):
- Disciplina: un dominio de práctica de seguridad que combina personas, procesos, arquitectura, operaciones y tecnología.
- Rol: conjunto de funciones laborales asignadas a una o varias personas.
- Función laboral: conjunto específico de tareas que se realizan para lograr un resultado de seguridad.
- Especialización de roles: la amplitud o restricción de un rol, en función de la profundidad y el ámbito de las tareas asignadas.
- Rendición de cuentas: propiedad de los resultados y del impacto de las decisiones y acciones.
- Responsabilidad: Obligación de realizar tareas de forma competente y proporcionar una orientación fundada.
- Responsabilidad en materia de seguridad: responsabilidad centrada en la gestión del riesgo de seguridad y los resultados.
- Responsabilidad tecnológica: responsabilidad centrada en diseñar, implementar y operar la tecnología que respalda los resultados de seguridad.
Responsabilidades de rol
Liderazgo y gobernanza de la organización
Propósito: establecer la dirección, las prioridades y la gobernanza de la organización, incluidos los derechos de decisión y las responsabilidades. El liderazgo ejecutivo establece Confianza cero como prioridad organizativa y crea las condiciones para el éxito a largo plazo.
La rendición de cuentas incluye:
- Patrocinar Confianza cero como estrategia empresarial y de gestión de riesgos.
- Alineación de los objetivos de seguridad con objetivos empresariales, obligaciones normativas y tolerancia a riesgos.
- Proporcionar financiación sostenida, personal y apoyo organizativo.
- Establecimiento de modelos de gobernanza y estructuras de responsabilidad.
- Mantener a los líderes responsables de los resultados de seguridad medibles.
Valor de riesgo empresarial: la dirección organizativa hace que el riesgo de seguridad sea una parte explícita de la toma de decisiones empresariales. Ayuda a la organización a priorizar la inversión, asignar responsables del riesgo, tomar decisiones de compromiso fundamentadas y evitar que los riesgos de seguridad no gestionados se conviertan en una fuente inesperada de interrupción empresarial, pérdida financiera, exposición normativa o daños reputacionales.
Administración y operaciones empresariales
Propósito: integrar Confianza cero en la operativa diaria de la empresa. Los líderes empresariales y los responsables de operaciones garantizan que Confianza cero impulse la productividad, la confianza de los clientes y la resiliencia operativa.
Las responsabilidades incluyen:
- Integración de los requisitos de Confianza cero en los procesos y flujos de trabajo empresariales.
- Equilibrio de los controles de seguridad con la experiencia del usuario y la eficacia operativa.
- Identificar los recursos empresariales críticos, los procesos y los datos para priorizar la protección.
- Apoyar la adopción del cambio en todos los equipos y funciones.
- Medición del impacto empresarial de las decisiones de seguridad.
Valor de riesgo empresarial: la integración de la seguridad en las operaciones empresariales ayuda a proteger los procesos, los recursos, los datos y las funcionalidades de la organización, a la vez que conserva la productividad y el valor del cliente. Los líderes empresariales están en condiciones de equilibrar de forma fundamentada el riesgo de seguridad y los objetivos empresariales, ya que comprenden las consecuencias operativas de esas decisiones.
Disciplinas adyacentes a la seguridad
Propósito: Las disciplinas adyacentes a la seguridad, como el director de seguridad (CSO), el director de riesgos (CRO), el director de privacidad (CPO), el responsable de datos/gobernanza de datos, la gobernanza de la inteligencia artificial, el cumplimiento y la auditoría de la organización, y antifraude, alinean la estrategia de seguridad con los objetivos de riesgo empresarial, cumplimiento y privacidad.
Estos roles conectan Confianza cero a funciones más amplias de seguridad y administración de riesgos empresariales.
Las responsabilidades incluyen:
- Traduciendo los principios de Confianza cero en requisitos de riesgo, cumplimiento y privacidad.
- Garantizar la alineación con las obligaciones normativas, legales, de privacidad y otras del sector.
- Validación de controles a través de las actividades de auditoría, evaluación y garantía.
- Asesorar a la dirección sobre las compensaciones en materia de riesgo y el riesgo residual.
- Coordinación entre dominios de seguridad, cumplimiento y gobernanza.
Valor de riesgo empresarial: estas materias ayudan a la organización a comprender el riesgo de seguridad junto con los riesgos empresariales relacionados, como los riesgos normativos, de privacidad, fraudes, datos e inteligencia artificial. Su participación ayuda a los líderes a tomar decisiones de riesgo informadas, demostrar el cumplimiento y la garantía cuando sea necesario, y comprender el riesgo residual que permanece después de aplicar los controles. Una buena seguridad puede facilitar el cumplimiento para lograr, demostrar y mantener, pero la seguridad no satisface automáticamente las obligaciones de cumplimiento.
Disciplinas interfuncionales
Propósito: las disciplinas no técnicas, como asuntos legales, finanzas, relaciones públicas y comunicaciones, alinean la adopción de Confianza cero en las funciones de soporte empresarial no técnicas. Confianza cero afecta a contratos, presupuestos, comunicaciones y confianza externa.
Las responsabilidades incluyen:
- Legal: compatibilidad con la protección de datos, contratos, interpretación normativa y procesos de administración de incidentes.
- Finanzas: modelos de financiación, gobernanza de costos, priorización de inversiones y cuantificación de riesgos de seguridad.
- Comunicaciones y PR: mensajería interna y externa durante incidentes o cambios.
- Equipos de RR. HH. y personas: aplicación de directivas, alineación de formación y participación de los empleados.
Valor de riesgo empresarial: estas disciplinas ayudan a administrar las consecuencias empresariales que se extienden más allá de la tecnología de seguridad, incluida la exposición contractual, la pérdida financiera, el impacto en la plantilla, las obligaciones legales y los daños de reputación. Su participación ayuda a la organización a prepararse y administrar el impacto empresarial más amplio de las decisiones de seguridad y los incidentes.
Liderazgo técnico
Propósito: Traducir la estrategia en dirección técnica ejecutable. Los líderes técnicos tienden puentes entre los objetivos del negocio y la ejecución de ingeniería.
Las responsabilidades incluyen:
- Definir los requisitos estratégicos alineados con los resultados de Confianza cero y aprobar las hojas de ruta estratégicas y la estrategia.
- Garantizar la coordinación de los enfoques de Confianza cero entre dominios y equipos de ingeniería.
- Asesoramiento a las partes interesadas del negocio sobre las decisiones de equilibrio entre seguridad, rendimiento y facilidad de uso.
- Garantizar la coherencia entre dominios de identidad, punto de conexión, aplicación, datos e infraestructura.
- Apoyo a la modernización de sistemas heredados.
Valor de riesgo empresarial: un liderazgo técnico sólido traduce las prioridades empresariales y de seguridad en decisiones tecnológicas coordinadas. Esto reduce el riesgo creado por arquitecturas fragmentadas, implementación incoherente, tecnología heredada y optimización local, al tiempo que ayuda a la organización a equilibrar la seguridad con confiabilidad, facilidad de uso, costo y agilidad empresarial.
Architecture
Propósito: diseñe soluciones escalables y coherentes que se alineen con Confianza cero principios. Los arquitectos de seguridad y de empresa definen de forma colaborativa soluciones y arquitecturas de toda la empresa.
Las responsabilidades y las obligaciones incluyen:
- Definir las arquitecturas Confianza cero de estado objetivo.
- Alinear plataformas, servicios y cargas de trabajo con Confianza cero principios y conceptos.
- Identificación de brechas arquitectónicas, dependencias e puntos de integración.
- Proporcionar instrucciones de diseño y patrones de referencia.
- Garantizar que las soluciones puedan crecer a medida que evolucionan las necesidades del negocio y la tecnología.
Valor del riesgo empresarial: la arquitectura ayuda a evitar que el riesgo de seguridad se acumule a través de diseños incoherentes, dependencias no administradas y fragmentación tecnológica. La arquitectura coherente permite a la organización crear riesgos deliberados y crear entornos tecnológicos que se adapten de forma segura a medida que cambian los requisitos empresariales, las amenazas y las tecnologías.
Desarrollo de aplicaciones y productos
Propósito: incorporar Confianza cero en aplicaciones y servicios por diseño. Los equipos de desarrollo desempeñan un papel fundamental en la aplicación de Confianza cero en el nivel de aplicación.
Las responsabilidades incluyen:
- Diseño de aplicaciones que comprueban explícitamente y aplican privilegios mínimos.
- Integración de la identidad, el control de acceso y la protección de datos en aplicaciones.
- Soporte de las API seguras, el acceso entre servicios y las identidades de carga de trabajo.
- Asociarse con los equipos de seguridad para reducir el riesgo sin dañar la velocidad.
- Abordar la seguridad al principio del ciclo de vida de desarrollo.
- Uso de estaciones de trabajo seguras y sistemas CI/CD.
Valor del riesgo empresarial: incorporar la seguridad en aplicaciones y productos reduce la probabilidad de que las vulnerabilidades, el acceso excesivo, las dependencias no seguras o las prácticas de desarrollo creen más adelante riesgo para la empresa. Abordar estos riesgos durante el diseño y el desarrollo puede reducir el costo y la interrupción de la corrección, a la vez que ayudan a proteger a los clientes, los datos, los servicios y las operaciones empresariales.
Estrategia de seguridad, integración y gobernanza
Propósito: los roles de estrategia de seguridad, como la educación de seguridad, el riesgo interno, la postura y la administración del cumplimiento ayudan a dar forma al comportamiento y la madurez de la seguridad a largo plazo. Estos roles se centran en las personas, la directiva y la eficacia de la seguridad sostenida.
Las responsabilidades incluyen:
- Definir la estrategia de seguridad, los estándares y las hojas de ruta.
- Administrar el riesgo interno y las amenazas relacionadas con el usuario.
- Impulsar la concienciación de la seguridad, la educación y la cultura.
- Supervisión de la postura de seguridad e impulso de las mejoras.
- Supervisar el cumplimiento de la seguridad y la aplicación de directivas.
- Medición de la madurez y el progreso con respecto a los objetivos de Confianza cero.
Valor de riesgo empresarial: estas funciones ayudan a la organización a identificar el riesgo de seguridad sistémico, establecer expectativas coherentes, priorizar mejoras y supervisar si el riesgo cambia con el tiempo. Conectan la estrategia de seguridad y la gobernanza a las prioridades empresariales para que los líderes puedan tomar decisiones informadas sobre dónde se debe reducir, transferir, evitar o aceptar explícitamente el riesgo por parte del responsable adecuado.
Ingeniería técnica y operaciones
Propósito: Implementar y operar controles Confianza cero. Los equipos de ingeniería y operaciones convierten los diseños en sistemas funcionales.
Las responsabilidades incluyen:
- Implementar controles de seguridad en la identidad, los dispositivos, las aplicaciones, los datos y la infraestructura.
- Integración de la seguridad en flujos de trabajo y plataformas operativos.
- Administración de cambios, pruebas y lanzamientos para minimizar la interrupción.
- Mantenimiento de la confiabilidad, disponibilidad y rendimiento del sistema.
- Mejora continua de los controles en función de los comentarios y la telemetría.
Valor de riesgo empresarial: la ingeniería y las operaciones convierten los requisitos de seguridad en protecciones confiables en todo el patrimonio tecnológico. La implementación y la operación coherentes reducen la exposición creada por el desfase de configuración, las brechas de control, los cambios no administrados y los errores operativos, al tiempo que equilibran la seguridad con la disponibilidad, el rendimiento y la continuidad empresarial.
Operaciones de seguridad (SecOps/SOC)
Propósito: aplique un enfoque de Confianza cero centrado en recursos a la detección y respuesta de amenazas. Los equipos de operaciones de seguridad responden a ataques que evitan los controles preventivos.
Las responsabilidades incluyen:
- Supervisar la telemetría y las señales entre usuarios, dispositivos y cargas de trabajo.
- Detección de amenazas, infracciones de directivas y comportamiento anómalo.
- Responder a incidentes y coordinar la contención y recuperación.
- Retroalimentar las políticas, la arquitectura y la automatización con conocimientos operativos.
- Medición de la eficacia a través de las métricas de detección, respuesta e impacto.
Valor de riesgo empresarial: las operaciones de seguridad limitan el impacto empresarial de los ataques que omiten los controles preventivos al detectar, contener y ayudar a la organización a recuperarse de amenazas rápidamente. La información operativa también ayuda a la organización a comprender dónde se materializa y mejora el riesgo, la arquitectura y los procesos para reducir la probabilidad y el impacto futuros.
Pasos siguientes
- Para ver las rutas de lectura basadas en roles y dónde empezar, consulte Usar SAF de forma eficaz.
- Seleccione un escenario empresarial y, a continuación, revise las materias y los roles asociados al escenario.
- Revise la diversidad de disciplinas implicadas en la adopción de la seguridad.