Clasificación y protección de datos en Microsoft Fabric
Sin clasificación, nada impide que alguien use datos confidenciales a los que no debería tener acceso. Un lakehouse que contiene datos salariales de empleados podría estar en un área de trabajo donde cualquier persona con acceso de solo lectura pueda exportarlos a Excel y compartirlos en una presentación para una reunión. La clasificación hace que la confidencialidad sea visible antes de que alguien abra o exporte los datos.
Qué hacen las etiquetas de confidencialidad
Las etiquetas de confidencialidad son etiquetas de metadatos que clasifican los elementos de Fabric por nivel de confidencialidad. Entre los niveles comunes se incluyen Público, General, Confidencial y Extremadamente Confidencial. Su organización define estos niveles y las directivas subyacentes.
Las etiquetas de confidencialidad están visibles en el portal de Fabric para todos los tipos de elementos, por lo que los usuarios pueden tomar decisiones fundamentadas. Las etiquetas pueden aplicar restricciones de acceso a través de directivas de protección que controlan quién abre el elemento.
En un flujo de trabajo típico, los datos fluyen desde un lakehouse a través de un almacén de datos o un punto de conexión de análisis de SQL, hacia un modelo semántico y, después, hacia informes. Las etiquetas fluyen con esos datos automáticamente a través de la herencia. Las etiquetas también viajan con los datos cuando se exportan a través de rutas de acceso admitidas, como Excel, PDF, PowerPoint y Power BI archivos de escritorio.
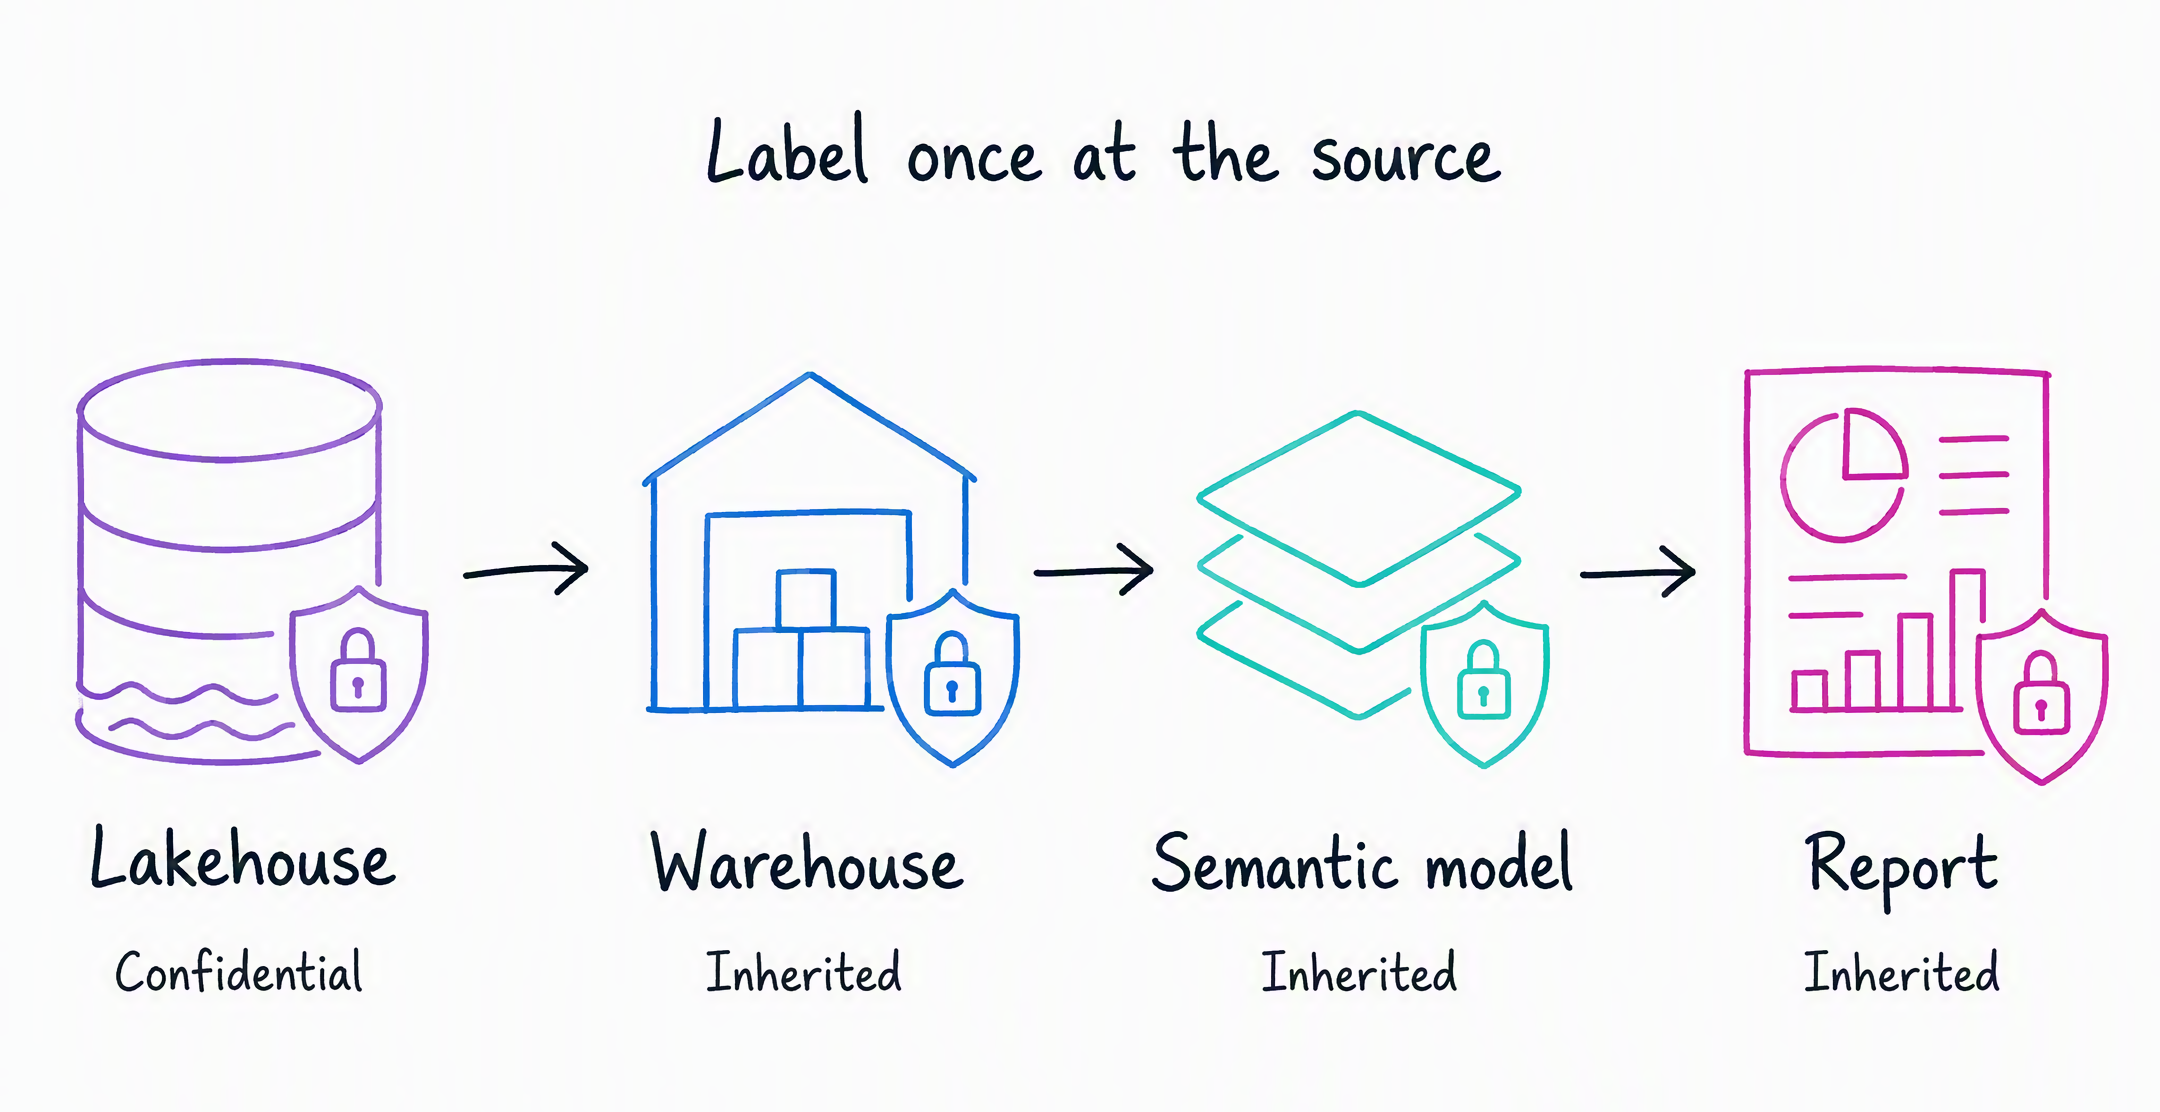
Esto significa que la clasificación se puede iniciar en el origen. Etiquetar un lakehouse durante la ingesta puede proteger todos los elementos creados a partir de él.
Cuándo clasificar los datos
La clasificación es importante cuando los datos contienen información que podría causar daños si se usaban incorrectamente. La información personal identificable, como nombres y direcciones; los datos financieros, como salarios o números de cuenta; los registros de salud; y los datos empresariales internos no destinados a públicos externos, todo ello requiere una clasificación explícita.
Incluso los datos exploratorios o experimentales se benefician de una etiqueta de línea base. Un elemento sin etiqueta proporciona a los consumidores ninguna información sobre su sensibilidad, lo que crea incertidumbre.
Si las etiquetas no están disponibles
Las etiquetas de confidencialidad requieren la configuración del equipo de seguridad de la organización. Si las etiquetas aún no están configuradas, aún puede hacer visible el nivel de confidencialidad mediante descripciones claras de los elementos, convenciones de nomenclatura para los espacios de trabajo y marcas. Estos enfoques no aplican controles de acceso, pero proporcionan a los consumidores información que no tendría de otro modo.
Sugerencia
Piense en los recursos de datos del área de trabajo. ¿Cuáles contienen información que alguien fuera de su equipo no debería ver? ¿Sabría un consumidor eso con solo mirar el artículo en el catálogo?