Protección de datos con cifrado
El cifrado de datos forma la base de seguridad de la base de datos. Incluso si los atacantes obtienen acceso al almacenamiento subyacente, el cifrado mantiene la información confidencial sin leer. Las plataformas SQL de Microsoft ofrecen varias opciones de cifrado, desde la protección de datos en reposo hasta la protección de datos mientras se procesa.
Comprender cuándo usar cada método le ayuda a equilibrar la protección con el rendimiento. Vamos a explorar las tecnologías de cifrado disponibles en bases de datos SQL Server, Azure SQL y SQL en Microsoft Fabric.
Descripción de las capas de cifrado
El cifrado de base de datos funciona en diferentes capas, cada uno de los cuales resuelve un problema específico. Cifrado de datos transparente (TDE) cifra los datos en reposo, piense en ellos como proteger los archivos de base de datos en el disco. El cifrado a nivel de columna tiene como destino columnas confidenciales específicas, mientras Always Encrypted va más allá al proteger los datos durante su ciclo de vida, incluso durante el procesamiento de consultas.
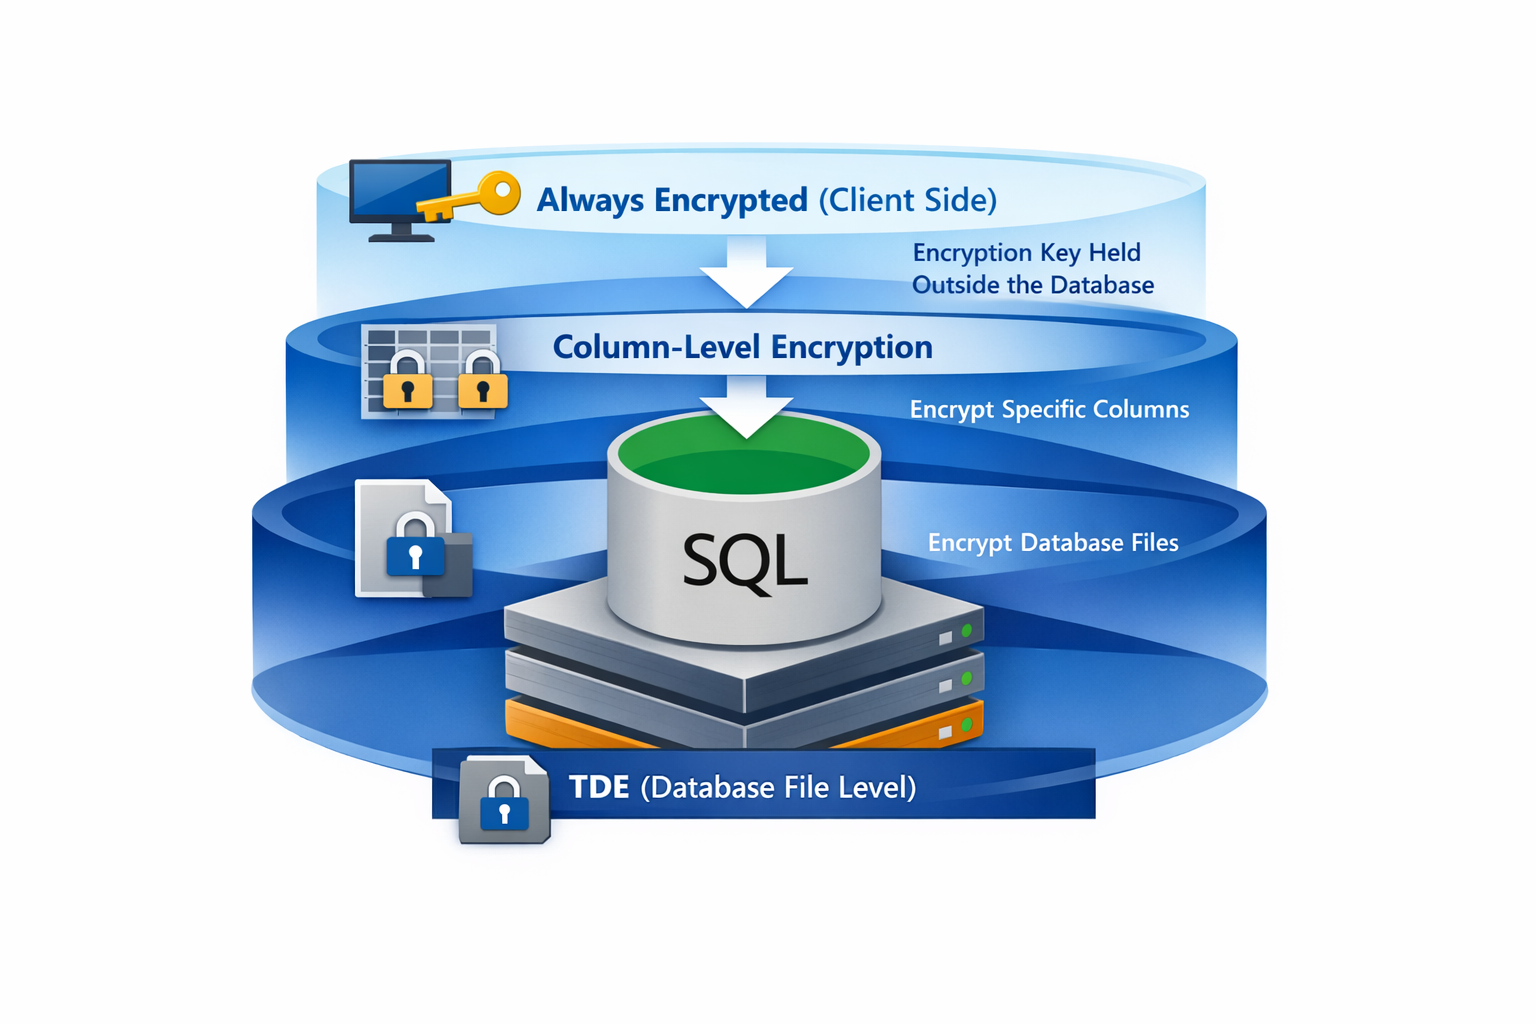
Al habilitar TDE, SQL Server cifra automáticamente los archivos de base de datos, los registros de transacciones y las copias de seguridad. Las aplicaciones no necesitan ningún cambio de código: el cifrado se produce de forma transparente en segundo plano. TDE usa una clave de cifrado de base de datos protegida por un certificado almacenado en la master base de datos.
El cifrado de nivel de columna funciona de forma diferente. Los datos se cifran y descifran explícitamente en el código o la aplicación T-SQL, lo que le proporciona un control pormenorizado sobre qué columnas contienen datos confidenciales y quiénes pueden descifrarlos.
Always Encrypted adopta otro enfoque manteniendo las claves de cifrado fuera del motor de base de datos por completo. La base de datos nunca ve los datos de texto no cifrado, lo que significa que incluso los administradores de bases de datos con acceso de alto nivel no pueden ver la información protegida.
Configuración de Always Encrypted
Always Encrypted garantiza que el motor de base de datos nunca procese valores de texto no cifrado. Las aplicaciones cliente contienen las claves de cifrado y controlan todo el cifrado y el descifrado. Esta separación significa que incluso alguien con acceso administrativo a la base de datos no puede ver los datos protegidos.
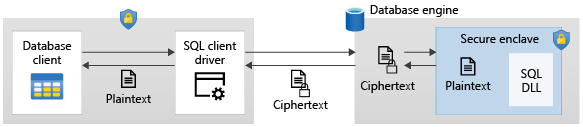
Para empezar a trabajar con Always Encrypted, primero debe crear una clave maestra de columna (CMK) que proteja las claves de cifrado de columna. Almacene la CMK en un almacén de claves seguro, como Azure Key Vault, almacén de certificados de Windows o un módulo de seguridad de hardware.
La siguiente instrucción T-SQL crea una entrada de metadatos que apunta a la clave en Azure Key Vault. El material clave real permanece en la bóveda, nunca almacenado en la base de datos.
CREATE COLUMN MASTER KEY MyCMK
WITH (
    KEY_STORE_PROVIDER_NAME = 'AZURE_KEY_VAULT',
    KEY_PATH = 'https://mykeyvault.vault.azure.net/keys/MyCMK/abc123'
);
A continuación, cree una clave de cifrado de columna (CEK) protegida por la clave maestra de columna:
CREATE COLUMN ENCRYPTION KEY MyCEK
WITH VALUES (
    COLUMN_MASTER_KEY = MyCMK,
    ALGORITHM = 'RSA_OAEP',
    ENCRYPTED_VALUE = 0x01700000016C006F00...
);
Observe que la propia CEK se almacena en forma cifrada. Cuando la aplicación necesita trabajar con datos cifrados, recupera este valor y usa la CMK para descifrarla localmente.
Al crear o modificar tablas, especifique el tipo de cifrado para las columnas confidenciales:
CREATE TABLE Employees (
    EmployeeID int PRIMARY KEY,
    SSN char(11) COLLATE Latin1_General_BIN2
        ENCRYPTED WITH (
            ENCRYPTION_TYPE = DETERMINISTIC,
            ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256',
            COLUMN_ENCRYPTION_KEY = MyCEK
        ),
    Salary money
        ENCRYPTED WITH (
            ENCRYPTION_TYPE = RANDOMIZED,
            ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256',
            COLUMN_ENCRYPTION_KEY = MyCEK
        )
);
Tiene dos tipos de cifrado entre los que elegir. Utilice determinista cuando necesite realizar comparaciones de igualdad, combinaciones o filtrar con WHERE cláusulas; el mismo texto plano siempre genera el mismo texto cifrado. Use aleatorizado para mayor seguridad cuando no necesite esas operaciones de consulta.
Implementación del cifrado de nivel de columna
El cifrado de nivel de columna mediante funciones de T-SQL proporciona una alternativa cuando necesita más control sobre el proceso de cifrado o cuando Always Encrypted no es el ajuste adecuado. Con este enfoque, se administran claves simétricas o asimétricas almacenadas en la base de datos.
Empiece por crear una clave maestra de base de datos y un certificado:
CREATE MASTER KEY ENCRYPTION BY PASSWORD = 'StrongPassword123!';

CREATE CERTIFICATE SensitiveDataCert
WITH SUBJECT = 'Certificate for sensitive data encryption';
Cree una clave simétrica protegida por el certificado:
CREATE SYMMETRIC KEY SensitiveDataKey
WITH ALGORITHM = AES_256
ENCRYPTION BY CERTIFICATE SensitiveDataCert;
Para cifrar los datos, abra la clave simétrica y use la ENCRYPTBYKEY función :
OPEN SYMMETRIC KEY SensitiveDataKey
DECRYPTION BY CERTIFICATE SensitiveDataCert;

INSERT INTO CustomerData (CustomerID, CreditCardNumber)
VALUES (1, ENCRYPTBYKEY(KEY_GUID('SensitiveDataKey'), '4111-1111-1111-1111'));

CLOSE SYMMETRIC KEY SensitiveDataKey;
El descifrado sigue un patrón similar mediante DECRYPTBYKEY:
OPEN SYMMETRIC KEY SensitiveDataKey
DECRYPTION BY CERTIFICATE SensitiveDataCert;

SELECT CustomerID,
       CONVERT(varchar(20), DECRYPTBYKEY(CreditCardNumber)) AS CardNumber
FROM CustomerData;

CLOSE SYMMETRIC KEY SensitiveDataKey;
Sí, este enfoque requiere más trabajo: está administrando las claves explícitamente en el código. Pero esa complejidad viene con flexibilidad. Puede conceder o denegar permisos a la clave simétrica, lo que le proporciona un control preciso sobre quién puede descifrar los datos.
Elección del enfoque de cifrado adecuado
¿Qué método de cifrado debe usar? Depende de los requisitos de seguridad y las restricciones de aplicación.
TDE es la mejor opción cuando necesita proteger los datos en reposo sin tocar el código de la aplicación. Es excelente para los requisitos de cumplimiento que exigen el cifrado de archivos de base de datos y copias de seguridad. Sin embargo, tenga en cuenta que TDE no protege los datos de los usuarios que pueden conectarse a la base de datos con los permisos adecuados.
Always Encrypted brilla cuando necesita proteger los datos de los administradores de bases de datos o cuando los datos confidenciales deben permanecer cifrados incluso durante el procesamiento de consultas. ¿La compensación? Necesita soporte de controladores de cliente y está limitado en las operaciones que puede realizar en columnas cifradas.
El cifrado de nivel de columna funciona bien cuando necesita un control granular sobre el cifrado y el descifrado, o cuando desea cifrar columnas específicas sin la sobrecarga de infraestructura de Always Encrypted. Se requiere más esfuerzo de desarrollo, pero se obtiene la máxima flexibilidad en la administración de claves.
Sugerencia
Puede combinar métodos de cifrado. Por ejemplo, habilite TDE para la protección de línea base de datos en reposo y agregue Always Encrypted para las columnas más confidenciales.
En el caso de las bases de datos SQL de Microsoft Fabric, TDE se habilita de forma predeterminada y se administra automáticamente. Centre sus decisiones de diseño de cifrado en la protección de nivel de columna mediante Always Encrypted o cifrado de claves simétricas en función de los requisitos de la aplicación.