Configuración del enmascaramiento dinámico de datos
El enmascaramiento dinámico de datos proporciona una manera de limitar la exposición de datos confidenciales sin cambiar el código de la aplicación ni los datos subyacentes. Cuando los usuarios consultan columnas enmascaradas, SQL Server devuelve valores ofuscados en función de las reglas de enmascaramiento que defina. Los datos reales permanecen sin cambios en la base de datos, pero los usuarios no autorizados ven valores enmascarados en los resultados de la consulta.
Este enfoque funciona bien cuando necesita proteger la información confidencial de determinados usuarios, al tiempo que permite a otros ver los datos completos. Los administradores de bases de datos, los desarrolladores y el personal de soporte técnico pueden trabajar con datos de producción sin exponer información real del cliente, números de tarjeta de crédito u otros valores confidenciales.
Descripción de las funciones de enmascaramiento
El enmascaramiento dinámico de datos admite cuatro funciones de enmascaramiento, cada una diseñada para distintos tipos de datos y escenarios. Comprender estas funciones le ayuda a elegir el enfoque de enmascaramiento adecuado para las columnas confidenciales.
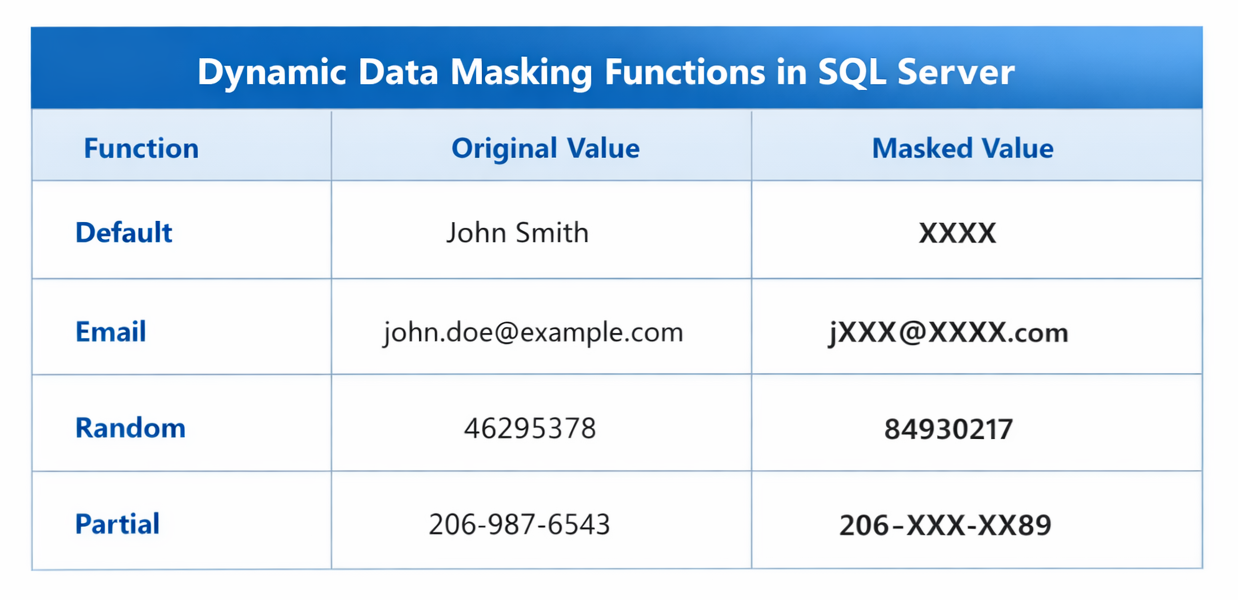
La función predeterminada reemplaza todo el valor por una cadena fija. Para las cadenas, verá "XXXX" (o menos caracteres X para columnas más cortas). Los números se muestran como cero y las fechas muestran "01-01-1900". Utilice esto cuando desee una ofuscación completa.
La función de correo electrónico revela solo el primer carácter de una dirección de correo electrónico, reemplaza el medio por "XXX" y conserva el sufijo de dominio. Así que "john.smith@contoso.com" aparece como "jXXX@XXXX.com". Los datos siguen siendo similares a un correo electrónico válido, pero la dirección real permanece oculta.
La función aleatoria muestra valores numéricos como un número aleatorio dentro de un intervalo especificado. Cada consulta devuelve un valor diferente. Esto funciona bien para los datos financieros o estadísticos en los que necesita datos que se parecen originales.
La función parcial proporciona un control preciso. Especifique cuántos caracteres se van a mostrar al principio, qué caracteres de relleno se van a usar en el centro y cuántos se van a mostrar al final. Por ejemplo, un número de teléfono puede aparecer como "206-XXX-XX89".
Configura máscaras de columna
Al crear tablas o modificar las columnas existentes, se aplican máscaras. La MASKED WITH cláusula especifica qué función se va a usar.
Esta es una tabla con varias columnas enmascaradas:
CREATE TABLE Customers (
    CustomerID int PRIMARY KEY,
    FirstName varchar(50),
    LastName varchar(50),
    Email varchar(100) MASKED WITH (FUNCTION = 'email()'),
    Phone varchar(20) MASKED WITH (FUNCTION = 'partial(3, "-XXX-XX", 2)'),
    CreditCardNumber varchar(19) MASKED WITH (FUNCTION = 'partial(0, "XXXX-XXXX-XXXX-", 4)'),
    Income decimal(18,2) MASKED WITH (FUNCTION = 'random(10000, 100000)'),
    SSN char(11) MASKED WITH (FUNCTION = 'default()')
);
Observe cómo cada columna usa una función de enmascaramiento diferente en función de lo que tiene sentido para esos datos:
-
Emailusa el enmascaramiento de correo electrónico para conservar el formato de correo electrónico -
Phonemuestra los tres primeros dígitos y los últimos dos dígitos -
CreditCardNumberrevela solo los últimos cuatro dígitos. -
Incomemuestra un valor aleatorio entre 10 000 y 100 000 -
SSNusa el enmascaramiento predeterminado para ofuscación completa
Para agregar enmascaramiento a una columna existente, use ALTER COLUMN:
ALTER TABLE Customers
ALTER COLUMN DateOfBirth ADD MASKED WITH (FUNCTION = 'default()');
Puede quitar el enmascaramiento de una columna cuando ya no sea necesario:
ALTER TABLE Customers
ALTER COLUMN DateOfBirth DROP MASKED;
Control de la visibilidad de la máscara con permisos
De forma predeterminada, los usuarios ven datos enmascarados a menos que tengan permisos elevados. El UNMASK permiso controla quién ve los valores reales detrás de las máscaras.
Para permitir que un usuario vea todos los datos sin máscara en la base de datos:
GRANT UNMASK TO DataAnalyst;
Este permiso de nivel de base de datos revela todas las columnas enmascaradas al usuario especificado. Sin embargo, es posible que desee un control más granular, lo que permite a los usuarios desenmascarar solo tablas o columnas específicas.
A partir de SQL Server 2022, puede conceder UNMASK en el nivel de esquema, tabla o incluso columna:
-- Grant unmask on a specific schema
GRANT UNMASK ON SCHEMA::Sales TO SalesManager;

-- Grant unmask on a specific table
GRANT UNMASK ON Customers TO CustomerService;

-- Grant unmask on a specific column
GRANT UNMASK ON Customers(Phone) TO TelemarketingTeam;
Este enfoque pormenorizados le ayuda a seguir el principio de privilegios mínimos: los usuarios solo ven los datos confidenciales que realmente necesitan para su trabajo.
Importante
Los usuarios con permiso SELECT en una tabla combinada con permiso ALTER pueden omitir el enmascaramiento modificando la definición de columna. Administre cuidadosamente los permisos para evitar que los usuarios quiten máscaras.
Implementación de estrategias de enmascaramiento
Al planear la estrategia de enmascaramiento, piense en cómo interactúan los distintos roles de usuario con los datos. ¿Qué columnas contienen información confidencial? ¿Quién necesita ver legítimamente los valores reales?
Un patrón común es crear roles de base de datos para distintos niveles de acceso:
-- Role for users who see masked data
CREATE ROLE MaskedDataViewers;
GRANT SELECT ON Customers TO MaskedDataViewers;

-- Role for users who see unmasked data
CREATE ROLE UnmaskedDataViewers;
GRANT SELECT ON Customers TO UnmaskedDataViewers;
GRANT UNMASK ON Customers TO UnmaskedDataViewers;

-- Add users to appropriate roles
ALTER ROLE MaskedDataViewers ADD MEMBER SupportStaff;
ALTER ROLE UnmaskedDataViewers ADD MEMBER ComplianceOfficer;
Una cosa que hay que tener en cuenta: El enmascaramiento dinámico de datos funciona en la capa de presentación, lo que significa que los datos reales se pueden deducir a través de determinados patrones de consulta. Para datos altamente confidenciales que requieren protección completa, combine el enmascaramiento con otras medidas de seguridad, como el cifrado o la seguridad de Row-Level.
Tenga en cuenta estos escenarios en los que el enmascaramiento es útil:
- Entornos de desarrollo y pruebas en los que los equipos necesitan estructuras de datos realistas sin información real del cliente
- Aplicaciones de servicio al cliente en las que el personal de soporte técnico necesita comprobar los detalles parciales de la cuenta
- Escenarios de informes en los que importan los datos agregados, pero los registros individuales deben permanecer privados
- Auditar el cumplimiento en el que los usuarios específicos requieren acceso total, mientras que otros ven información limitada
Nota:
El enmascaramiento dinámico de datos en bases de datos SQL de Microsoft Fabric funciona de la misma manera que Azure SQL Database. Las máscaras se configuran mediante T-SQL a través del punto de conexión de SQL Analytics.
El enmascaramiento agrega una capa importante de defensa, pero no confíe en ella solo para sus datos más confidenciales. Úselo junto con el cifrado, la seguridad de Row-Level y la administración de permisos adecuada para una protección completa.