Implementar la seguridad a nivel de fila
Row-Level Security (RLS) permite controlar el acceso a las filas de una tabla de base de datos en función de las características del usuario que ejecuta una consulta. A diferencia de los permisos de nivel de tabla que conceden o deniegan el acceso a tablas completas, RLS filtra las filas dinámicamente para que los usuarios vean solo los datos a los que están autorizados para acceder.
Esta funcionalidad es útil cuando varios usuarios o inquilinos comparten las mismas tablas, pero solo deben ver sus propios datos. Los representantes de ventas ven sus propios registros de clientes, los administradores ven los datos de su equipo y los directores regionales ven todos los datos de su región. El filtrado se produce automáticamente sin necesidad de cambios en el código de la aplicación.
Descripción de los componentes de RLS
Row-Level Security usa dos componentes que funcionan conjuntamente: predicados de seguridad y directivas de seguridad.
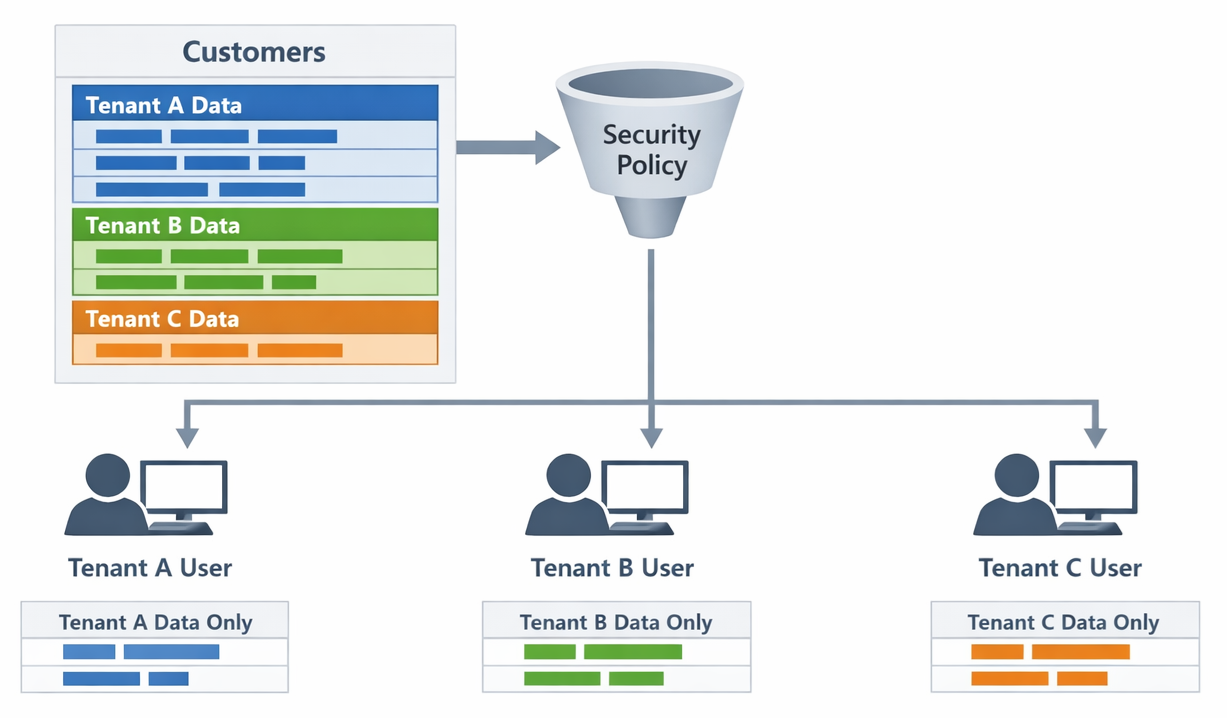
Un predicado de seguridad es una función insertada con valores de tabla que devuelve 1 (true) o 0 (false) para cada fila. Recibe el contexto de usuario actual y los valores de fila y, a continuación, decide si ese usuario debería ver la fila. Piense en ella como la lógica de negocios para el acceso a datos, empaquetada como una función.
Una directiva de seguridad enlaza las funciones de predicado a las tablas y especifica el tipo de filtrado. Puede crear predicados de filtro que excluyan silenciosamente filas no autorizadas de los resultados de la consulta o bloqueen predicados que impidan operaciones de inserción, actualización y eliminación no autorizadas.
Los predicados de filtro afectan a las instrucciones SELECT, UPDATE y DELETE, quitando filas a las que el usuario no puede acceder. Los usuarios no reciben errores; solo ven un conjunto de resultados filtrado. Los predicados de bloqueo funcionan de forma diferente: generan un error cuando los usuarios intentan cambios no autorizados.
Creación de predicados de filtro
Comencemos por crear una función de predicado que evalúe el acceso a filas. La función acepta parámetros que representan los valores de columna para comprobar y devuelve una tabla con una sola fila cuando se permite el acceso.
Este es un escenario común: una aplicación multitenant donde cada fila tiene una TenantID columna:
CREATE SCHEMA Security;
GO

CREATE FUNCTION Security.fn_TenantAccessPredicate(@TenantID int)
RETURNS TABLE
WITH SCHEMABINDING
AS
RETURN SELECT 1 AS fn_TenantAccessPredicate_Result
    WHERE @TenantID = CAST(SESSION_CONTEXT(N'TenantID') AS int);
Esta función comprueba si la fila TenantID coincide con el valor almacenado en el contexto de sesión. La aplicación establece este contexto después de que el usuario se autentique:
EXEC sp_set_session_context @key = N'TenantID', @value = 42;
En escenarios basados en usuarios de base de datos en lugar de contexto de sesión, el predicado puede hacer referencia al usuario actual:
CREATE FUNCTION Security.fn_SalesRepPredicate(@SalesRepID int)
RETURNS TABLE
WITH SCHEMABINDING
AS
RETURN SELECT 1 AS fn_SalesRepPredicate_Result
    WHERE @SalesRepID = DATABASE_PRINCIPAL_ID()
       OR IS_MEMBER('SalesManagers') = 1;
Este predicado permite a los representantes de ventas ver sus propios registros, mientras que los administradores del SalesManagers rol pueden ver todos los registros.
Creación de directivas de seguridad
Una vez definidas las funciones de predicado, cree una directiva de seguridad que las aplique a las tablas:
CREATE SECURITY POLICY TenantSecurityPolicy
ADD FILTER PREDICATE Security.fn_TenantAccessPredicate(TenantID)
    ON dbo.Orders,
ADD FILTER PREDICATE Security.fn_TenantAccessPredicate(TenantID)
    ON dbo.OrderDetails
WITH (STATE = ON);
Esta directiva filtra tanto las tablas Orders como las OrderDetails utilizando la misma función de predicado. Cuando los usuarios consultan estas tablas, solo ven filas que coinciden con su contexto de inquilino.
Puede combinar predicados de filtro y bloque en una sola directiva:
CREATE SECURITY POLICY SalesSecurityPolicy
ADD FILTER PREDICATE Security.fn_SalesRepPredicate(SalesRepID)
    ON dbo.CustomerAccounts,
ADD BLOCK PREDICATE Security.fn_SalesRepPredicate(SalesRepID)
    ON dbo.CustomerAccounts AFTER INSERT,
ADD BLOCK PREDICATE Security.fn_SalesRepPredicate(SalesRepID)
    ON dbo.CustomerAccounts AFTER UPDATE
WITH (STATE = ON);
¿Por qué agregar predicados de bloque? Sin ellos, un usuario podría insertar una fila con otro SalesRepID y, a continuación, perder el acceso a los datos que acaba de crear. Los predicados de bloque garantizan que los usuarios solo pueden insertar o actualizar filas que podrían ver.
Implementación de patrones de acceso jerárquicos
Muchas organizaciones necesitan acceso a datos jerárquicos: los administradores deben ver los datos de sus subordinados. Para implementar esto, puede combinar RLS con una tabla de jerarquía de administración.
Esta es una función que atraviesa la jerarquía:
CREATE FUNCTION Security.fn_HierarchyPredicate(@OwnerID int)
RETURNS TABLE
WITH SCHEMABINDING
AS
RETURN
    WITH EmployeeHierarchy AS (
        SELECT EmployeeID, ManagerID
        FROM dbo.Employees
        WHERE EmployeeID = DATABASE_PRINCIPAL_ID()

        UNION ALL

        SELECT e.EmployeeID, e.ManagerID
        FROM dbo.Employees e
        INNER JOIN EmployeeHierarchy h ON e.ManagerID = h.EmployeeID
    )
    SELECT 1 AS fn_HierarchyPredicate_Result
    WHERE @OwnerID IN (SELECT EmployeeID FROM EmployeeHierarchy);
Esta expresión de tabla común recursiva (CTE) crea la cadena completa de empleados que informan al usuario actual. El predicado permite el acceso a cualquier fila que pertenezca a alguien de esa jerarquía.
Nota:
Los predicados recursivos pueden afectar al rendimiento de las consultas en grandes conjuntos de datos. Considere la posibilidad de almacenar en caché las relaciones de jerarquía o limitar la profundidad de recursividad para mejorar el rendimiento.
Administración de directivas de seguridad
Las directivas de seguridad admiten varias operaciones de administración para el mantenimiento continuo. Puede deshabilitar una directiva temporalmente sin quitarla:
ALTER SECURITY POLICY TenantSecurityPolicy
WITH (STATE = OFF);
Puede agregar nuevos predicados a las directivas existentes:
ALTER SECURITY POLICY TenantSecurityPolicy
ADD FILTER PREDICATE Security.fn_TenantAccessPredicate(TenantID)
    ON dbo.Shipments;
O quite predicados cuando las tablas ya no requieran filtrado.
ALTER SECURITY POLICY TenantSecurityPolicy
DROP FILTER PREDICATE ON dbo.Orders;
Para ver las directivas de seguridad existentes y sus predicados:
SELECT p.name AS PolicyName,
       p.is_enabled,
       o.name AS TableName,
       pred.predicate_definition
FROM sys.security_policies p
INNER JOIN sys.security_predicates pred ON p.object_id = pred.object_id
INNER JOIN sys.objects o ON pred.target_object_id = o.object_id;
Sugerencia
Al solucionar problemas de RLS, deshabilite temporalmente la directiva de seguridad y compare los resultados. Esto ayuda a determinar si los resultados inesperados proceden de los predicados RLS u otra lógica de consulta.
Seguridad a Nivel de Fila funciona de forma transparente con vistas, procedimientos almacenados y otros objetos de bases de datos que consultan las tablas protegidas. Los usuarios que acceden a los datos a través de cualquier ruta de acceso reciben resultados filtrados de forma coherente en función de su contexto de seguridad.