Implementación de la auditoría
La auditoría proporciona visibilidad sobre la actividad de la base de datos, lo que le ayuda a detectar amenazas de seguridad, realizar un seguimiento del cumplimiento e investigar incidentes. Al registrar quién accedió a los datos y cuándo, la auditoría crea una pista de responsabilidad que admite tanto la supervisión de seguridad como los requisitos normativos.
Las bases de datos SQL Server, Azure SQL y SQL de Microsoft Fabric ofrecen funcionalidades de auditoría integradas que capturan eventos de base de datos sin necesidad de cambios en la aplicación. Comprender cómo configurar y administrar la auditoría le ayuda a mantener la supervisión adecuada de los entornos de base de datos.
Descripción de las opciones de auditoría
La auditoría captura los eventos de base de datos y los escribe en un registro de auditoría. Los eventos que audita, donde almacena los registros y cómo los analiza dependen de los requisitos de seguridad y la infraestructura.
La auditoría de SQL Server usa la infraestructura de eventos extendidos para registrar la actividad. Puede escribir registros de auditoría en archivos, en el registro de seguridad de Windows o en el registro de aplicaciones de Windows. Esta flexibilidad le permite integrarse con los sistemas de administración de registros existentes.
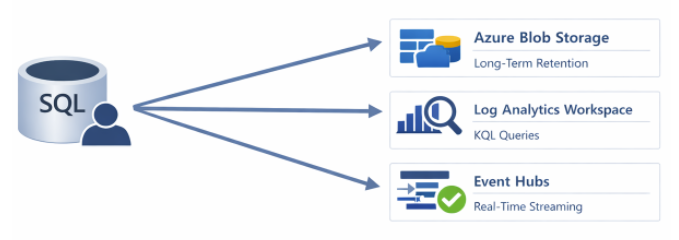
La auditoría de Azure SQL Database escribe en Azure Blob Storage, Log Analytics o Event Hubs. El servicio administrado controla la infraestructura, por lo que puede centrarse en decidir qué auditar en lugar de administrar el almacenamiento.
Las bases de datos SQL de Microsoft Fabric usan el registro de actividad de Fabric y Microsoft Purview para los datos de auditoría. Esta integración con Microsoft Purview proporciona auditoría unificada en todo el patrimonio de datos.
Configuración de la auditoría de SQL Server
SQL Server Audit requiere crear un objeto de auditoría de servidor que defina dónde escribir registros de auditoría y, a continuación, crear especificaciones de auditoría que definan qué capturar.
Empiece por crear una auditoría de servidor que escriba en un archivo:
CREATE SERVER AUDIT SecurityAudit
TO FILE (FILEPATH = 'C:\AuditLogs\', MAXSIZE = 100 MB, MAX_ROLLOVER_FILES = 10)
WITH (QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE);
El parámetro QUEUE_DELAY especifica cuántos milisegundos almacenar eventos en el búfer antes de escribir. Los valores inferiores proporcionan un registro más en tiempo real, pero pueden afectar al rendimiento. La configuración de ON_FAILURE determina el comportamiento cuando se produce un error en la escritura de auditoría. Use SHUTDOWN para escenarios de cumplimiento críticos en los que no es aceptable que falten registros de auditoría.
Ahora habilite la auditoría:
ALTER SERVER AUDIT SecurityAudit WITH (STATE = ON);
A continuación, cree una especificación de auditoría de servidor para capturar eventos de nivel de servidor:
CREATE SERVER AUDIT SPECIFICATION ServerAuditSpec
FOR SERVER AUDIT SecurityAudit
ADD (FAILED_LOGIN_GROUP),
ADD (SUCCESSFUL_LOGIN_GROUP),
ADD (SERVER_PERMISSION_CHANGE_GROUP),
ADD (DATABASE_PERMISSION_CHANGE_GROUP)
WITH (STATE = ON);
Para eventos de nivel de base de datos, cree una especificación de auditoría de base de datos:
USE MyDatabase;
GO

CREATE DATABASE AUDIT SPECIFICATION DatabaseAuditSpec
FOR SERVER AUDIT SecurityAudit
ADD (SELECT, INSERT, UPDATE, DELETE ON dbo.SensitiveData BY public),
ADD (EXECUTE ON SCHEMA::dbo BY public),
ADD (DATABASE_ROLE_MEMBER_CHANGE_GROUP)
WITH (STATE = ON);
Esta especificación audita todo el acceso a datos en la SensitiveData tabla, las ejecuciones de procedimientos almacenados y los cambios de pertenencia a roles.
Configuración de la auditoría de Azure SQL
La auditoría de Azure SQL Database está configurada en el nivel de servidor o base de datos. Las directivas de nivel de servidor se aplican a todas las bases de datos del servidor lógico.
Puede habilitar la auditoría en Azure Portal o mediante T-SQL:
-- Enable auditing to blob storage (configured in Azure portal)
ALTER DATABASE AUDIT SPECIFICATION AzureAuditSpec
ADD (SELECT, INSERT, UPDATE, DELETE ON DATABASE::MyDatabase BY public)
WITH (STATE = ON);
Para un control más pormenorizado, configure la auditoría mediante Azure Policy o plantillas de ARM. Este es un ejemplo que especifica la cuenta de almacenamiento, el período de retención y los grupos de acciones de auditoría:
{
  "properties": {
    "state": "Enabled",
    "storageEndpoint": "https://myauditlogs.blob.core.windows.net",
    "retentionDays": 90,
    "auditActionsAndGroups": [
      "SUCCESSFUL_DATABASE_AUTHENTICATION_GROUP",
      "FAILED_DATABASE_AUTHENTICATION_GROUP",
      "BATCH_COMPLETED_GROUP"
    ]
  }
}
Nota:
La auditoría de Azure SQL en Log Analytics permite eficaces funcionalidades de consulta y alertas mediante el lenguaje de consulta Kusto (KQL). Esta integración simplifica la supervisión de la seguridad y los informes de cumplimiento.
Selección de acciones de auditoría
Elija acciones de auditoría en función de los requisitos de seguridad y cumplimiento. Entre los grupos de acciones comunes se incluyen:
Eventos de autenticación:
-
SUCCESSFUL_DATABASE_AUTHENTICATION_GROUP- Inicios de sesión correctos -
FAILED_DATABASE_AUTHENTICATION_GROUP- Intentos de inicio de sesión fallidos
Cambios de permisos:
-
DATABASE_PERMISSION_CHANGE_GROUP- Operaciones de concesión, revocación y denegación -
DATABASE_ROLE_MEMBER_CHANGE_GROUP- Cambios en la asignación de roles -
DATABASE_PRINCIPAL_CHANGE_GROUP- Creación y modificación de usuarios
Acceso a datos:
-
BATCH_COMPLETED_GROUP- Todos los lotes completados (gran volumen) -
SELECTen objetos específicos: supervisión del acceso de lectura dirigido -
INSERT,UPDATE,DELETEen objetos específicos: seguimiento de modificaciones de datos
Cambios de esquema:
-
SCHEMA_OBJECT_CHANGE_GROUP- Modificaciones de tabla y objeto -
DATABASE_OBJECT_CHANGE_GROUP- Instrucciones DDL
Importante
Comience con un conjunto centrado de acciones de auditoría en lugar de capturar todo. La auditoría de alto volumen afecta al rendimiento y genera registros difíciles de analizar.
Consulta y análisis de registros de auditoría
Para las auditorías basadas en archivos de SQL Server, use la función fn_get_audit_file para consultar tus registros:
SELECT
    event_time,
    action_id,
    succeeded,
    session_server_principal_name AS UserName,
    database_name,
    object_name,
    statement
FROM fn_get_audit_file('C:\AuditLogs\*.sqlaudit', DEFAULT, DEFAULT)
WHERE event_time > DATEADD(day, -7, GETUTCDATE())
ORDER BY event_time DESC;
Si usa la auditoría de Azure SQL con Log Analytics, puede consultar mediante KQL:
AzureDiagnostics
| where Category == "SQLSecurityAuditEvents"
| where TimeGenerated > ago(7d)
| where action_name_s == "SELECT"
| summarize count() by client_ip_s, server_principal_name_s
| order by count_ desc
Esta consulta identifica qué usuarios y direcciones IP generaron más consultas SELECT durante la semana pasada, lo que ayuda a identificar patrones de acceso inusuales.
Implementar la retención y protección de auditorías
Los registros de auditoría necesitan protección contra alteraciones y debe conservarlos según los requisitos de cumplimiento.
Para SQL Server, configure el almacenamiento inmutable para los archivos de auditoría y use permisos del sistema de archivos de Windows para evitar la eliminación. Para Azure SQL, configure el almacenamiento con blobs inmutables y configure políticas de retención en la administración del ciclo de vida de Azure Storage.
Importante
Almacene los registros de auditoría por separado de las bases de datos que supervisan. Esto garantiza que incluso si los atacantes ponen en peligro una base de datos, no pueden alterar la pista de auditoría.
Para escenarios de cumplimiento, tenga en cuenta estas prácticas de retención:
- Definir períodos de retención en función de los requisitos normativos (a menudo siete años para los datos financieros)
- Uso del almacenamiento inmutable para evitar la eliminación de registros
- Implementación del archivado de registros en almacenamiento en frío para la administración de costos
- Establecimiento de procesos para la revisión y alertas del registro de auditoría
La revisión periódica de los datos de auditoría le ayuda a identificar los problemas de seguridad antes de que se conviertan en incidentes. Cree alertas para intentos de inicio de sesión erróneos, cambios de permisos fuera de las ventanas de mantenimiento y patrones de acceso a datos inusuales.