Administración
La administración de dispositivos a escala requiere herramientas que simplifican el aprovisionamiento, las actualizaciones y la recuperación. Windows 11 Pro se integra con Microsoft Intune y otros servicios para simplificar estas tareas.
Iniciativa de resistencia de Windows
La Iniciativa de resistencia de Windows es una iniciativa de Microsoft dedicada a reforzar la resistencia empresarial con Windows. Entre los objetivos clave se incluyen la creación de nuevas funcionalidades de recuperación para garantizar la continuidad empresarial, como:
Características clave
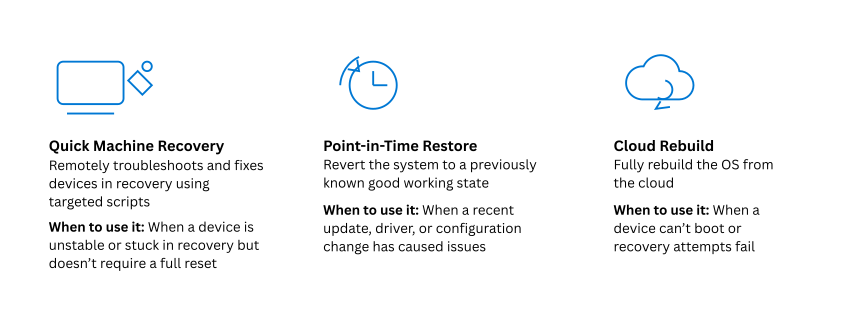
- Recuperación rápida de la máquina: automatiza la corrección cuando un equipo no se arranca aplicando correcciones de destino y restaurando la funcionalidad. La recuperación rápida de máquinas se puede administrar a través de Microsoft Intune.
- Ejecutar aplicaciones de seguridad fuera del modo kernel: aísla los procesos de seguridad críticos del kernel del sistema operativo para evitar que el malware manipule con ellos. El aislamiento de las aplicaciones de seguridad está habilitado de forma predeterminada en el hardware admitido.
- Funcionalidades de recuperación modernizadas: incluye opciones basadas en la nube para reconstruir dispositivos y revertir a los estados anteriores, lo que reduce la necesidad de una reimagen completa. Las opciones de recuperación basadas en la nube requieren la integración de Intune y la configuración de directiva adecuada.
Cuándo usarlo: Ideal para las organizaciones que administran grandes flotas de dispositivos en los que el tiempo de inactividad afecta a la productividad, especialmente en entornos de trabajo híbridos en los que el equipo de TI no puede acceder físicamente a todos los dispositivos.
Caso de uso de ejemplo:
Una empresa global experimenta un error de arranque generalizado después de una actualización crítica. Con Recuperación rápida de máquinas e Intune, los administradores de TI desencadenan de forma remota correcciones automatizadas y restauran dispositivos sin necesidad de que los empleados devuelvan hardware a la oficina.
Integración de Microsoft Intune
Microsoft Intune es una solución de administración de puntos de conexión basada en la nube que proporciona control centralizado sobre dispositivos Windows. Permite a los administradores de TI configurar directivas de seguridad, implementar aplicaciones y administrar actualizaciones en grandes flotas de dispositivos, todo ello desde una sola consola. La integración de Microsoft Intune con Windows 11 Pro mejora la resistencia mediante la adición de funcionalidades avanzadas de recuperación y recompilación.
Características clave
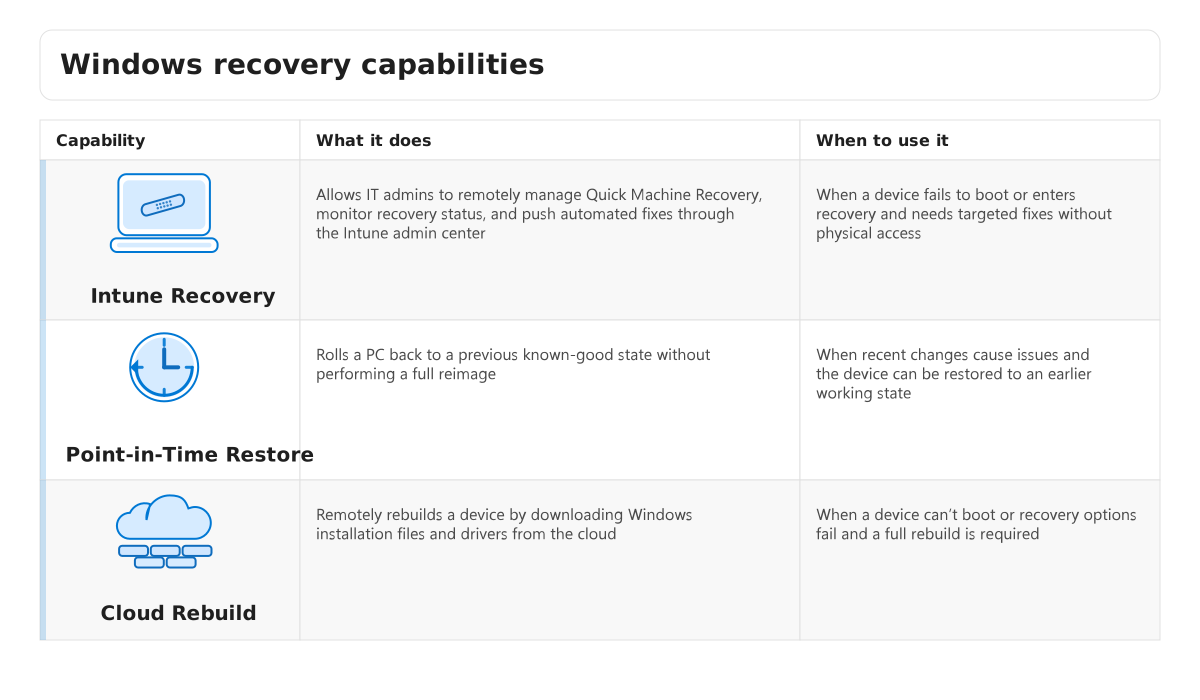
- Recuperación de Intune: permite a los administradores de TI gestionar la recuperación rápida de la máquinas de forma remota. Esto significa que los administradores pueden desencadenar correcciones automatizadas para dispositivos que no arrancan sin necesidad de acceso físico. Los administradores de TI pueden supervisar el estado de recuperación y insertar scripts a través del Centro de administración de Intune.
- Restauración a un momento dado: revierte un PC a un estado anterior sin realizar un restablecimiento de imagen inicial completo. Esta característica ahorra tiempo y reduce la interrupción restaurando el sistema a una configuración correcta conocida. La restauración a un momento dado y la recuperación de Intune requieren el registro en Intune y la configuración adecuada de directivas.
- Recompilación en la nube: Permite a los equipos de TI recompilar dispositivos de forma remota, incluso si no pueden arrancar. El dispositivo descarga los archivos de instalación y los controladores desde la nube y, a continuación, reinstala Windows para comenzar de nuevo. Cloud Rebuild requiere conectividad de red y acceso a archivos de instalación basados en la nube.
Cuándo se debe usar:
Estas características son ideales para organizaciones con recursos distribuidos o empleados remotos en los que el acceso físico a los dispositivos está limitado. Ayudan a mantener la productividad y a reducir el tiempo de inactividad durante incidentes como actualizaciones erróneas o infecciones de malware.
Caso de uso de ejemplo:
Una empresa global experimenta un error de actualización crítico que afecta a cientos de portátiles remotos. Con Intune Recovery and Cloud Rebuild, los administradores de TI restauran de forma remota la funcionalidad sin enviar dispositivos de vuelta a la sede central.
Actualizaciones automatizadas
Las actualizaciones automatizadas en Windows 11 Pro garantizan que los dispositivos sigan siendo seguros y conformes aplicando revisiones y actualizaciones de características sin necesidad de intervención manual. Mantener los sistemas actualizados es esencial para protegerse contra vulnerabilidades y mantener la estabilidad operativa. Windows proporciona dos funcionalidades clave para automatizar las actualizaciones: Windows Autopatch y Windows Hotpatch.
- Autopatch de Windows: Automatiza la implementación de actualizaciones de seguridad mensuales y parches de calidad en toda la organización. Autopatch usa anillos de actualización y implementaciones por fases para minimizar el riesgo y la interrupción. Windows Autopatch se puede habilitar a través de suscripciones de Microsoft 365 Empresa Premium o Enterprise. Los administradores de TI configuran anillos de actualización y directivas en el Centro de administración de Microsoft Intune.
- Hotpatch de Windows: Aplica actualizaciones de seguridad críticas requiriendo menos reinicios. Esto reduce el tiempo de inactividad y ayuda a mantener la productividad aplicando revisiones al código en ejecución en memoria mientras el sistema permanece operativo. Windows Hotpatch se integra con Windows Update y respeta las configuraciones existentes del anillo de actualización. Requiere versiones de hardware y sistema operativo compatibles.
Cuándo se debe usar:
Estas características son ideales para las organizaciones que necesitan mantener la alta disponibilidad y minimizar las interrupciones durante los ciclos de actualización. Hotpatch es especialmente útil para los dispositivos que ejecutan cargas de trabajo críticas en las que el reinicio es perjudicial.
Caso de uso de ejemplo:
Una institución financiera usa Autopatch de Windows para asegurarse de que todos los puntos de conexión reciben actualizaciones de seguridad automáticamente. Para sus sistemas comerciales, que no pueden permitirse tiempos de inactividad, la organización permite que Windows Hotpatch aplique revisiones sin reiniciar, mantener el cumplimiento y el tiempo de actividad.
Administración asistida por IA
La administración asistida por ia en Windows usa Microsoft Security Copilot integrado con Microsoft Intune para ayudar a los equipos de TI a responder a incidentes más rápido y administrar amenazas de forma más eficaz. Security Copilot usa inteligencia artificial conversacional para interpretar consultas, analizar datos y proporcionar recomendaciones accionables.
Funcionalidades clave:
- Respuesta a incidentes: Identifique y corrija rápidamente los problemas de seguridad mediante consultas de lenguaje natural.
- Búsqueda de amenazas: Busque indicadores de riesgo entre puntos de conexión sin escribir consultas complejas.
- Recopilación de inteligencia: Resumir alertas y generar informes para apoyar la toma de decisiones
Security Copilot requiere la integración con Microsoft Intune y las licencias adecuadas. Los administradores de TI pueden acceder a Copilot a través del Centro de administración de Intune y usar avisos conversacionales para realizar tareas.
Cuándo se debe usar:
Ideal para las organizaciones que necesitan acelerar las operaciones de seguridad y reducir el esfuerzo manual en el análisis de alertas y responder a las amenazas.
Caso de uso de ejemplo:
Un equipo de seguridad de TI recibe varias alertas sobre la actividad sospechosa. En lugar de revisar manualmente los registros, usan Security Copilot para resumir alertas, identificar dispositivos afectados y recomendar pasos de corrección, todo ello a través de una interfaz conversacional sencilla.
Agentes en Windows
Windows presenta agentes de inteligencia artificial que pueden automatizar tareas y flujos de trabajo directamente dentro del sistema operativo. Estos agentes son componentes controlados por ia que realizan tareas de forma autónoma o con una entrada mínima del usuario, lo que ayuda a simplificar el trabajo diario mediante el control de acciones comunes o repetitivas, como:
- Resumen de documentos
- Automatización de procesos rutinarios
- Apoyar la toma de decisiones dentro de flujos de trabajo
Los agentes se integran con Microsoft 365, el shell de Windows y otras características de inteligencia artificial como Microsoft 365 Copilot para proporcionar asistencia inteligente en Windows. Amplían las funcionalidades de automatización mientras funcionan dentro de los límites de administración y seguridad establecidos, lo que permite a las organizaciones adoptar flujos de trabajo con tecnología de inteligencia artificial sin perder el control.
Controles de gobernanza y seguridad
Para admitir la adopción segura y responsable de la inteligencia artificial, los agentes de Windows incluyen controles de seguridad y gobernanza integrados. Los administradores de TI pueden:
- Configure límites de protección mediante Microsoft Intune y el Centro de administración de Microsoft 365.
- Use el identificador del agente para distinguir claramente las acciones del agente de las acciones del usuario.
- Aplicar directivas de cumplimiento y protección de datos a flujos de trabajo confidenciales.
- Audite la actividad del agente para mantener la visibilidad y la rastreabilidad.
La gobernanza garantiza que los agentes operan dentro de las directivas empresariales, evitando acciones no autorizadas y manteniendo el cumplimiento de los requisitos normativos.
Caso de uso de ejemplo:
Una organización usa agentes para automatizar el resumen de documentos para informes internos al aplicar directivas de prevención de pérdida de datos (DLP) a través de Intune. Los registros de auditoría proporcionan rastreabilidad para cada acción del agente, lo que admite revisiones de cumplimiento y seguridad.
Administración de agentes a escala
Los equipos de TI pueden administrar agentes mediante herramientas y procesos conocidos, lo que ayuda a reducir la complejidad operativa al tiempo que habilita la adopción de la inteligencia artificial. Entre las funcionalidades de administración se incluyen:
- Visibilidad centralizada de la actividad del agente
- La capacidad de ajustar o revocar permisos según sea necesario
- Aplicación coherente de directivas entre dispositivos y usuarios
Al combinar la automatización con la gobernanza de nivel empresarial, los agentes de Windows ayudan a las organizaciones a adoptar la inteligencia artificial de forma segura y responsable, lo que mejora la eficacia al tiempo que se mantiene la seguridad y el cumplimiento.