Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
La protección del sistema agrupa protecciones de integridad de la plataforma Windows que ayudan a establecer una base de confianza para el sistema operativo y proporcionan evidencia sobre esa base. Inicio seguro de protección del sistema es la raíz dinámica de la protección de arranque basada en Medida (DRTM) dentro de este grupo. Ayuda a proteger el entorno en el que se basan las características de seguridad basada en virtualización (VBS).
Raíz dinámica de confianza para medición (DRTM) de un vistazo
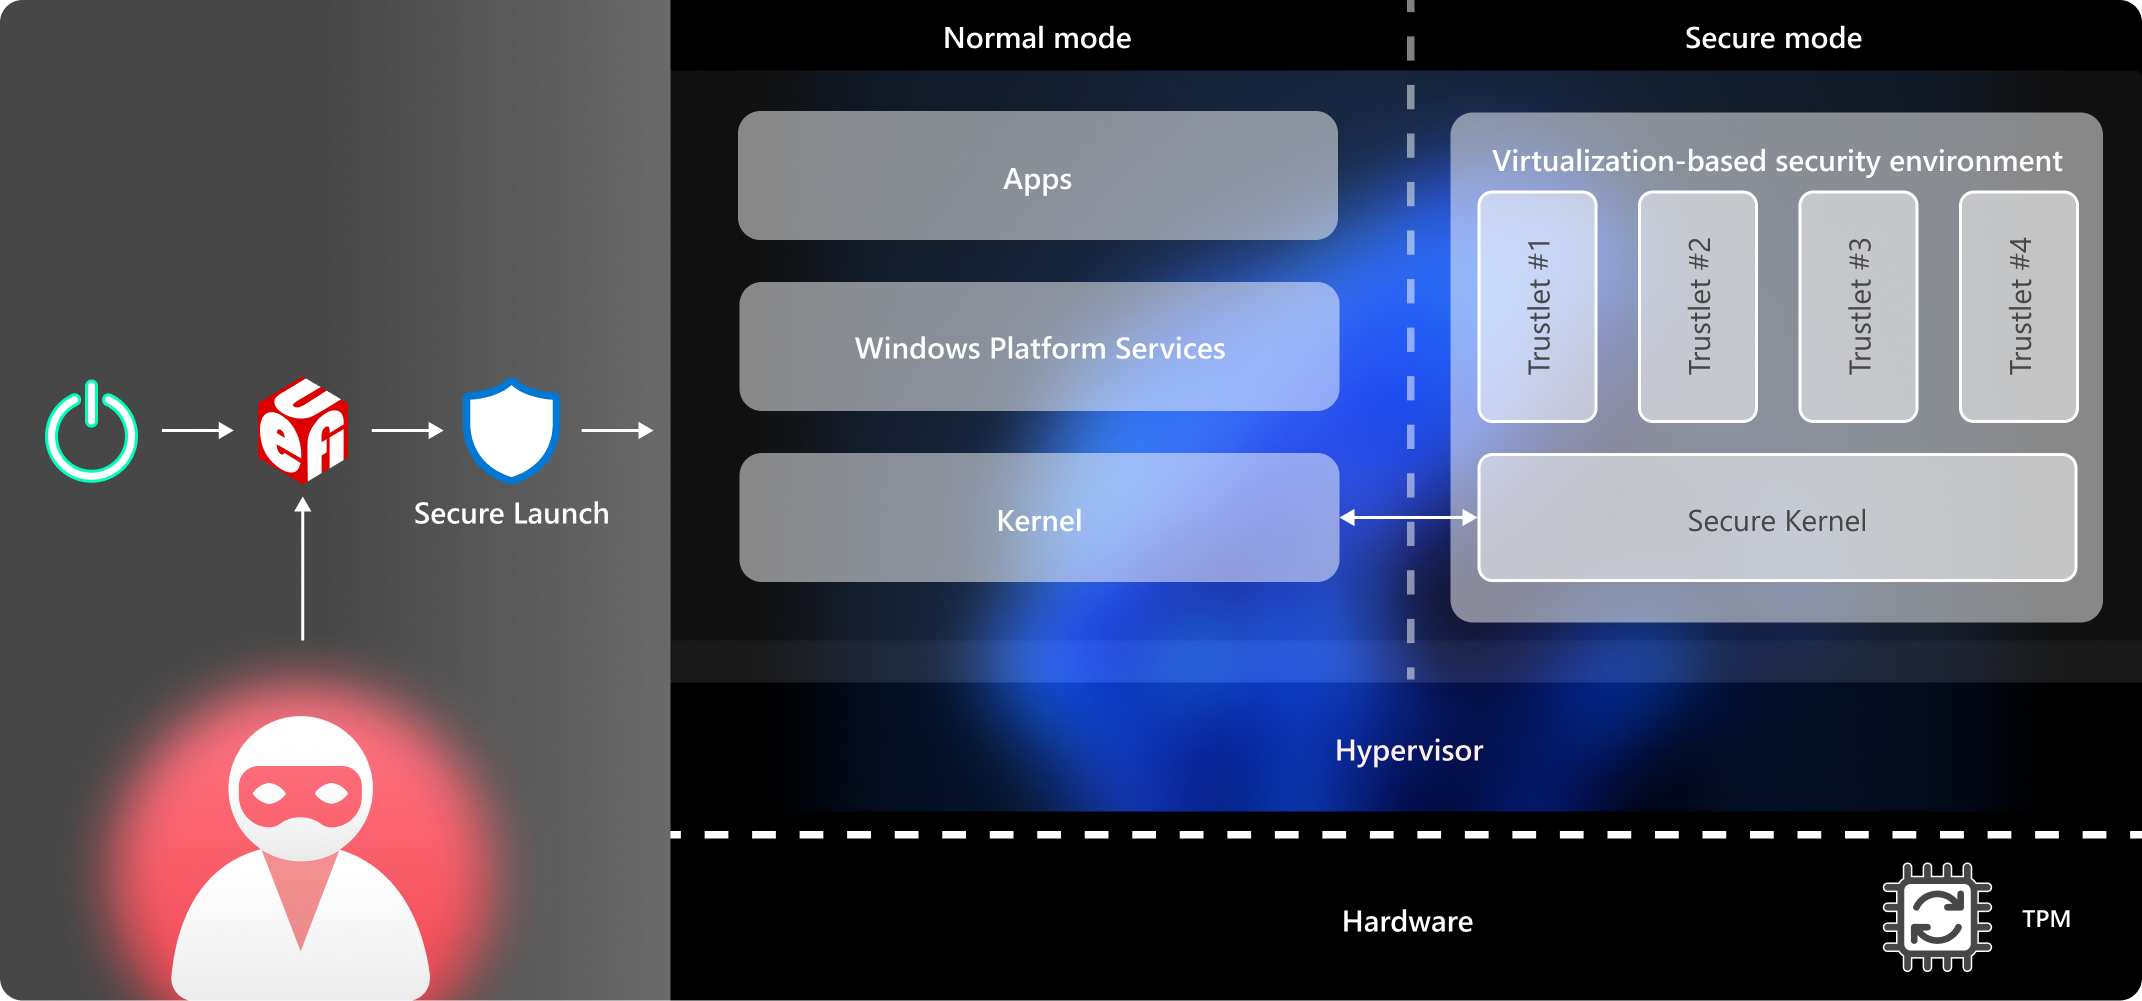
En equipos con núcleo protegido y dispositivos perimetrales, el inicio seguro de protección del sistema protege el arranque con una tecnología conocida como raíz dinámica de confianza para medición (DRTM). El sistema sigue inicialmente el proceso de arranque normal de UEFI y, a continuación, entra en un estado de confianza controlado por hardware que obliga a las CPU a seguir una ruta de código medida y conocida. Esto reduce la cantidad de código de firmware inicial en el que Windows debe confiar para proteger el entorno de VBS.
La protección del modo de administración de sistemas (SMM) complementa a DRTM al restringir el acceso del firmware a recursos como la memoria del sistema operativo. La atestación proporciona evidencia sobre el estado de seguridad de la plataforma para que un verificador la evalúe. Estas funcionalidades están relacionadas, pero no son configuraciones intercambiables.
Recursos relacionados
- Reducción de la superficie expuesta a ataques de firmware (FASR)
- PC con núcleo protegido de Windows 11
Mantener la integridad del sistema cuando se inicia
El arranque seguro y el arranque medido tienen funciones diferentes. El arranque seguro comprueba las firmas para determinar si el software de arranque es de confianza para ejecutarse. Registros de arranque medidos las mediciones de los componentes de arranque en el Módulo de plataforma segura (TPM), por lo que un comprobador puede evaluar lo que se ha ejecutado. Registrar una medida no es lo mismo que permitir o bloquear la ejecución.
Raíz estática de confianza para medición (SRTM)
Con una raíz estática de confianza para medición (SRTM), la cadena de medición comienza durante la inicialización temprana del firmware y depende de la integridad de esa raíz inicial de confianza. Diferentes modelos de hardware y versiones de firmware pueden producir diferentes mediciones. Un comprobador debe tener en cuenta esas diferencias y las actualizaciones legítimas del firmware al evaluar el estado de arranque.
Inicio seguro: la raíz dinámica de confianza para medición (DRTM)
Inicio seguro de protección del sistema, introducido en Windows 10, versión 1809, establece una nueva raíz de confianza durante el arranque. El sistema puede ejecutar inicialmente el firmware fuera del límite de confianza de inicio seguro y, después, usar DRTM para pasar a un estado medido y de confianza antes de iniciar el entorno protegido de Windows.
Este enfoque reduce la dependencia de toda la ruta de ejecución de UEFI temprana. El código de inicio de confianza y los componentes de la plataforma auxiliar forman un límite de confianza menor que el conjunto completo de firmware que se ejecuta antes del evento DRTM.
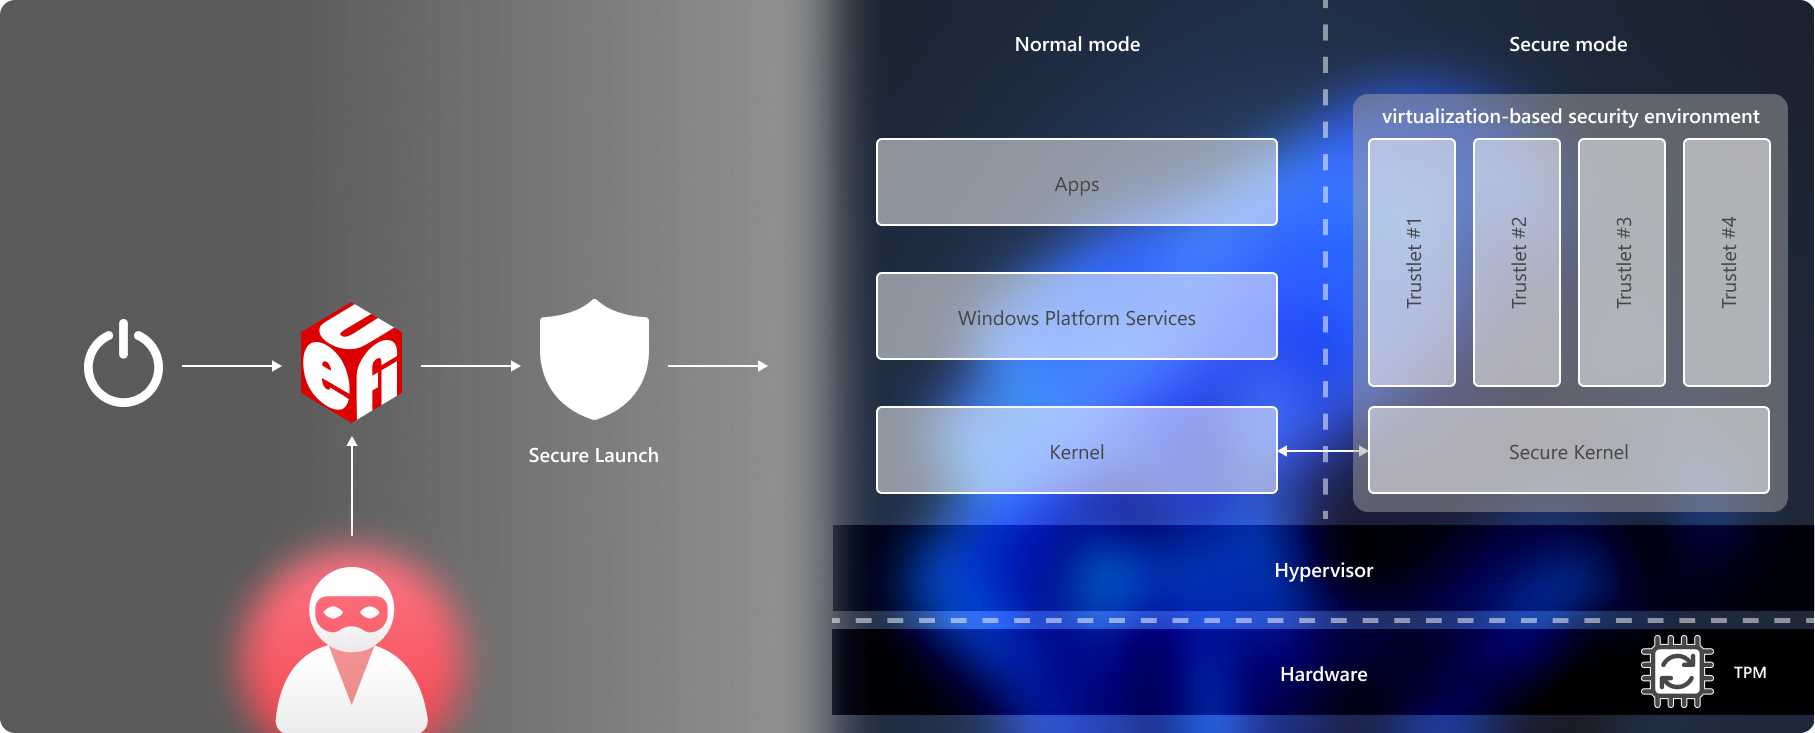
El inicio seguro requiere TPM 2.0 y compatibilidad con procesadores y firmware compatibles. Al configurar una directiva, no se pueden agregar las funcionalidades de plataforma que faltan. Consulte Requisitos del sistema para Protección del sistema.
Protección del modo de administración de sistemas (SMM)
El Modo de administración de sistemas (SMM) es un modo de procesador de propósito especial en plataformas x86. El firmware lo usa para tareas como la administración de energía y la configuración de hardware. El código SMM se puede ejecutar después de que se inicie el sistema operativo y tiene privilegios que pueden amenazar el sistema operativo y el hipervisor si no está restringido.
En plataformas de núcleo protegido basadas en DRTM, el firmware proporciona una directiva de acceso SMM. El inicio seguro evalúa si esa directiva cumple los requisitos de Windows, mientras que los mecanismos de la plataforma aplican restricciones en los recursos a los que puede tener acceso el código SMM. La directiva se incluye en las mediciones de DRTM para que se pueda evaluar mediante la atestación.
En esta ruta de protección, la protección SMM se basa en el inicio seguro. Esta dependencia no significa que todas las implementaciones de protección de firmware de núcleo seguro deban usar DRTM: FASR proporciona un enfoque diferente.
Reducción de la superficie expuesta a ataques de firmware (FASR)
La reducción de la superficie expuesta a ataques de firmware (FASR) proporciona otra manera de cumplir los requisitos de protección de firmware de los equipos de núcleo seguro, incluidos los dispositivos sin compatibilidad con DRTM. Su ruta de acceso de arranque certificada limita la ejecución a un conjunto controlado de componentes de firmware de confianza de Microsoft cuyas mediciones Windows puede comprobar.
FASR utiliza un enfoque basado en SRTM y un modo de gestión independiente con un supervisor MM. No es otro nombre para el inicio seguro, y los procedimientos de configuración de inicio seguro no son instrucciones de configuración de FASR. Para obtener los detalles sobre el diseño y el cumplimiento del firmware, consulte Reducción de la superficie expuesta a ataques del firmware.
Validar la integridad de la plataforma después de ejecutar Windows (tiempo de ejecución)
Las mediciones de arranque protegidas por TPM proporcionan evidencia sobre cómo se inició el dispositivo. Un comprobador puede evaluar estas pruebas después de que Windows se inicie para evaluar si el firmware, el entorno de inicio y las directivas de seguridad pertinentes cumplen sus requisitos.
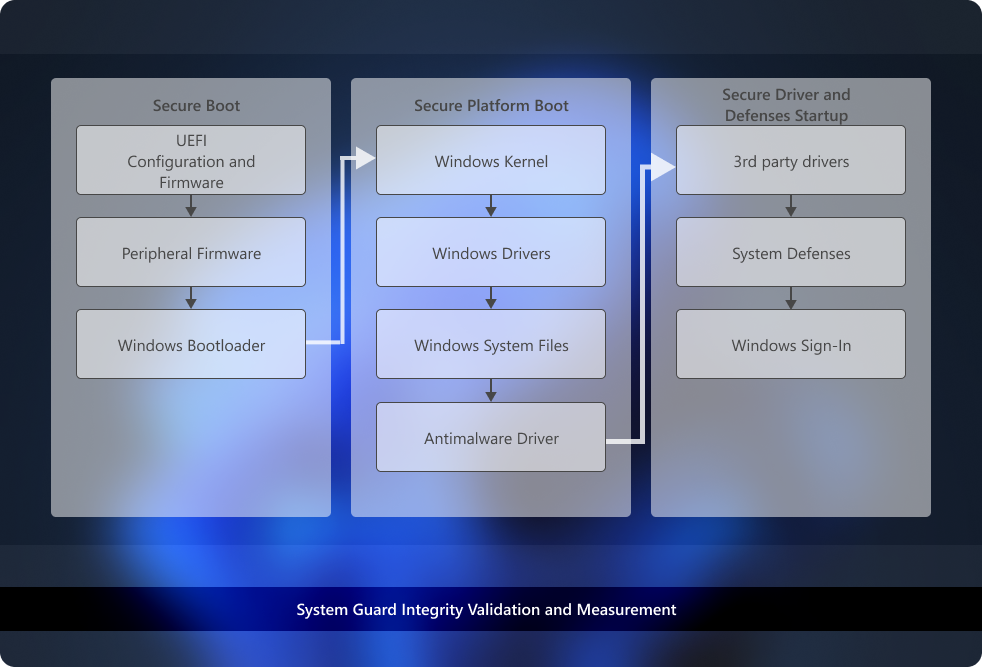
La atestación es distinta de habilitar el inicio seguro. Evaluar la evidencia de arranque después del inicio tampoco es lo mismo que medir continuamente todos los aspectos de un sistema en ejecución. Un servicio de administración o seguridad debe recopilar y evaluar la evidencia relevante y decidir qué acción tomar. Habilitar el inicio seguro por sí solo no configura un servicio de atestación, una directiva de cumplimiento de Intune ni el acceso condicional.
Requisitos de licencia y de la edición de Windows
En la tabla siguiente se enumeran las ediciones de Windows que admiten Protección del sistema:
| Windows Pro | Windows Enterprise | Windows Pro Education/SE | Windows Education |
|---|---|---|---|
| Sí | Sí | Sí | Sí |
Los derechos de licencia de Protección del sistema se conceden mediante las siguientes licencias:
| Windows Pro/Pro Education/SE | Windows Enterprise E3 | Windows Enterprise E5 | Windows Education A3 | Windows Education A5 |
|---|---|---|---|---|
| Sí | Sí | Sí | Sí | Sí |
Se puede obtener más información sobre las licencias de Windows en Información general sobre las licencias de Windows.
Requisitos del sistema para Protección del sistema
Secure Launch necesita un procesador compatible, TPM 2.0, firmware compatible y las capacidades de plataforma necesarias para VBS. El soporte depende de la implementación completa del dispositivo, no solo de su versión de Windows o familia de procesadores.
La referencia de requisitos de la plataforma contiene los requisitos detallados de firmware y hardware de las familias de procesadores que se indican a continuación. Estas tablas están destinadas a los creadores de plataformas; Los administradores también deben comprobar la información de soporte técnico del fabricante de su dispositivo.
Requisitos para procesadores Intel® vPro™ a partir de Intel® Coffeelake, Whiskeylake o silicio posterior
Consulte los requisitos de la plataforma Intel, incluidos los requisitos de TPM, firmware, DMA y SMM.
Requisitos para procesadores AMD® a partir de Zen2 o silicio posterior
Consulte los requisitos de la plataforma AMD, incluidos los requisitos de TPM, firmware, DMA y SMM.
Requisitos para procesadores Qualcomm® con conjuntos de chips SD850 o posteriores
Consulte los requisitos de la plataforma Qualcomm, incluidos los requisitos de memoria de modo monitor y firmware.