Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Confidential Virtual Machines (CVM) ofrecen una sólida seguridad y confidencialidad para los inquilinos. Los CVM ofrecen un Entorno de Ejecución Confiable basado en Hardware (TEE) para máquinas virtuales que aprovechan las características de seguridad SEV-SNP para negar al hipervisor y a otros códigos de administración del host el acceso a la memoria y al estado de las máquinas virtuales, proporcionando una protección en profundidad contra el acceso del operador. Estas características permiten que los grupos de nodos con CVM tengan como destino la migración de cargas de trabajo de contenedores altamente confidenciales a AKS sin refactorización de código mientras se benefician de las características de AKS. Por ejemplo, puede requerir CVM si tiene lo siguiente:
- Cargas de trabajo que controlan datos críticos para la seguridad y datos confidenciales de los clientes.
- Servicios necesarios para cumplir varios requisitos de cumplimiento, especialmente para contratos gubernamentales. Sin una solución escalable para proteger los datos, esto podría provocar la pérdida de acreditación y contratos.
En este artículo, aprenderá a crear grupos de nodos de AKS mediante tamaños de máquina virtual confidenciales.
Importante
A partir del 10 de diciembre de 2026, Azure Kubernetes Service (AKS) ya no admite Azure Linux con OS Guard para AKS (versión preliminar). En ese momento, AKS ya no genera nuevas Azure Linux con imágenes de nodo de OS Guard o proporciona revisiones de seguridad, y ya no puede crear nuevos grupos de nodos con Azure Linux con OS Guard. El 10 de marzo de 2027, AKS elimina todas las imágenes de nodo existentes de Azure Linux con OS Guard, lo que provoca que fallen las operaciones de escalado y remediación (regeneración de imagen y reimplementación). Para evitar interrupciones, migre a Azure Container Linux (ACL). Para obtener más información sobre esta retirada, consulte la incidencia de GitHub sobre la retirada y el anuncio de retirada de Azure Updates. Para estar informado sobre anuncios y actualizaciones, remítase a las Notas de la versión de AKS.
Tamaños de máquina virtual confidencial compatibles con AKS
Azure ofrece una variedad de opciones de entorno de ejecución de confianza (TEE) de AMD e Intel. Estos TEE permiten crear entornos de VM confidenciales con excelentes relaciones de precio a rendimiento, todo ello sin necesidad de cambios de código. Las máquinas virtuales confidenciales basadas en Intel TDX no se admiten actualmente en AKS.
Para obtener más información, consulte Tamaños de máquina virtual de CVM.
Características de seguridad
Los CVM ofrecen las siguientes mejoras de seguridad en comparación con otros tamaños de máquina virtual (VM):
- Aislamiento sólido basado en hardware entre las máquinas virtuales, el hipervisor y el código de administración de host.
- Directivas de atestación personalizables para garantizar el cumplimiento del host antes de la implementación.
- Claves de cifrado de VM que la plataforma o el cliente (opcionalmente) posean y administren.
- Liberación segura de claves con enlace criptográfico entre la atestación correcta de la plataforma y las claves de cifrado de la VM.
- Instancia dedicada del módulo de plataforma segura virtual (TPM) para la atestación y protección de claves y secretos en la máquina virtual.
- Funcionalidad de arranque seguro similar al inicio seguro de máquinas virtuales de Azure
¿Cómo funciona?
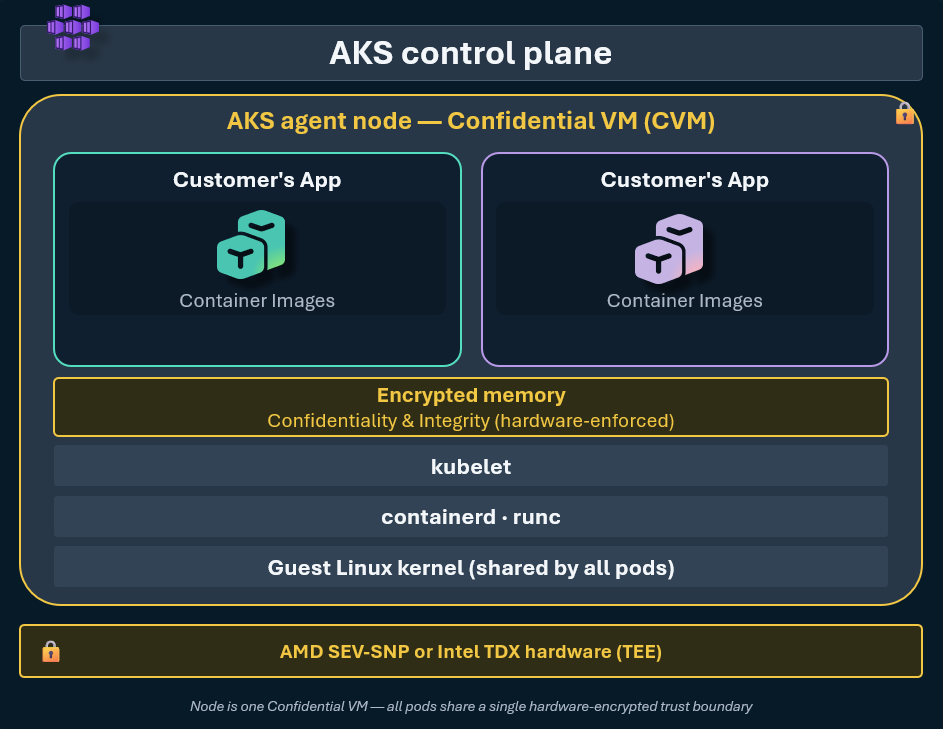
Si ejecuta una carga de trabajo que requiere una mayor confidencialidad e integridad, puede beneficiarse del cifrado de memoria y la seguridad mejorada sin cambios de código en la aplicación. Todos los pods del nodo CVM forman parte del mismo límite de confianza. Los nodos de un grupo de nodos creados con CVM usan una imagen de nodo personalizada especialmente configurada para LAS VM.
Versiones de SO admitidas
Puede crear grupos de nodos de CVM en tipos de sistema operativo Linux (Ubuntu y Azure Linux). Sin embargo, no todas las versiones del sistema operativo admiten grupos de nodos CVM.
En esta tabla se incluyen las versiones admitidas del sistema operativo:
| Tipo de SO | SKU del sistema operativo | Compatibilidad con CVM | Valor predeterminado de CVM |
|---|---|---|---|
| Linux | Ubuntu |
Compatible | Ubuntu 20.04 es el valor predeterminado para la versión 1.24-1.34 de Kubernetes. Ubuntu 24.04 es el valor predeterminado para Kubernetes versión 1.35-1.38. |
| Linux | Ubuntu2204 |
No está soportado | AKS no admite CVM para Ubuntu 22.04. |
| Linux | Ubuntu2404 |
Compatible | CVM es compatible con Ubuntu2404 en Kubernetes 1.32-1.38. |
| Linux | AzureLinux |
Compatible con Azure Linux 3.0 | Azure Linux 3 es predeterminado al habilitar CVM para Kubernetes versión 1.28-1.36. |
| Linux | flatcar |
No está soportado | Flatcar Container Linux para AKS no admite CVM. |
| Linux | AzureLinuxOSGuard |
No está soportado | Azure Linux con OS Guard para AKS no admite CVM. |
| Linux | AzureContainerLinux | No está soportado | Azure Container Linux (ACL) no admite CVM. |
| Windows | Todas las SKU del sistema operativo Windows | No está soportado | N/D |
Cuando se usa Ubuntu o AzureLinux como osSKU, si la versión predeterminada del sistema operativo no admite CVMs, AKS tiene como valor predeterminado la versión más reciente compatible con CVM del sistema operativo.
Limitaciones
Se aplican las siguientes limitaciones al agregar un grupo de nodos con CVM a AKS:
- No se puede usar FIPS, ARM64, Trusted Launch, aislamiento de pods, contenedores confidenciales ni aprovisionamiento automático de nodos (NAP) con grupos de nodos CVM.
- No se pueden usar VM con grupos de nodos de Windows.
Prerrequisitos
Antes de comenzar, asegúrese de que dispone de lo siguiente:
- Un clúster de AKS existente
- Los tamaños de CVM deben estar disponibles para la suscripción en la región donde se crea el clúster. Debe tener suficiente cuota para crear un grupo de nodos con un tamaño CVM.
Adición de un grupo de nodos con un CVM al clúster de AKS
Agregue un grupo de nodos con un CVM al clúster de AKS mediante el az aks nodepool add comando y establezca en node-vm-size un tamaño de máquina virtual compatible.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5
Si no especifica osSKU o osType, AKS usará por defecto --os-type Linux y --os-sku Ubuntu.
Para crear un grupo de nodos de CVM que use Azure Linux, establezca --os-sku AzureLinux.
az aks nodepool add \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool \
    --node-count 3 \
    --node-vm-size Standard_DC4as_v5 \
    --os-sku AzureLinux
Comprobación de que el grupo de nodos usa CVM
Compruebe que un grupo de nodos usa MVs ejecutando el comando
az aks nodepool showy comprobando quevmSizeesStandard_DC4as_v5.az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'vmSize'En la salida de ejemplo siguiente se muestra que el grupo de nodos usa CVM:
"Standard_DC4as_v5"Para comprobar que un grupo de nodos usa una imagen de CVM, ejecute el
az aks nodepool showcomando .az aks nodepool show \ --resource-group myResourceGroup \ --cluster-name myAKSCluster \ --name cvmnodepool \ --query 'nodeImageVersion'En la salida de ejemplo siguiente se muestra que el grupo de nodos usa una imagen CVM de Ubuntu 20.04. La generación del sistema operativo y la versión de imagen dependen de la versión de Kubernetes y la SKU del sistema operativo del grupo de nodos.
"AKSUbuntu-2404gen2CVMcontainerd-202608.06.1"
Quitar un grupo de nodos con CVM de un clúster de AKS
Eliminar un grupo de nodos con CVM de un clúster AKS mediante el comando az aks nodepool delete.
az aks nodepool delete \
    --resource-group myResourceGroup \
    --cluster-name myAKSCluster \
    --name cvmnodepool
Contenido relacionado
En este artículo, ha aprendido a añadir un grupo de nodos con CVM a un clúster de AKS.
- Para obtener más información sobre las máquinas virtuales confidenciales (CVM), consulte Compatibilidad con grupos de nodos de VM confidenciales en AKS.
- Para migrar un grupo de nodos existente a un tamaño de máquina virtual de CVM, puede cambiar el tamaño del grupo de nodos.
- Si está interesado en habilitar el inicio seguro en los grupos de nodos, consulte Inicio seguro en AKS.