Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Microsoft Planetary Computer Pro permite a las organizaciones trabajar directamente con proveedores de servicios y datos geoespaciales de terceros a través de la integración de aplicaciones entre inquilinos. Las aplicaciones asociadas pueden leer los datos existentes de GeoCatalogs para su procesamiento y análisis, y entregar nuevos productos de datos geoespaciales directamente a sus GeoCatalogs, lo que elimina la necesidad de canalizaciones de datos complejas y almacenamiento intermedio.
En este artículo se explica cómo funciona la integración de aplicaciones asociadas, los escenarios que habilita y los roles y responsabilidades de los clientes y asociados.
Escenarios de aplicación de socios
Microsoft Planetary Computer Pro admite dos escenarios de integración de asociados principales:
Proveedores de datos geoespaciales (PIB)
Los proveedores de datos geoespaciales proporcionan productos de datos geoespaciales, como imágenes satélite, fotografía aérea y conjuntos de datos derivados. Con la integración de aplicaciones asociadas, los GDP pueden entregar datos ordenados directamente al GeoCatalog de un cliente.
Ventajas sobre los métodos de entrega tradicionales:
| Enfoque tradicional | Estrategia de aplicación de socios |
|---|---|
| Descargar en la máquina local y, a continuación, cargar en el almacenamiento en la nube | Entrega directa a GeoCatalog |
| Configuración de canalizaciones de ingesta independientes | Población automática de catálogos STAC |
| Varias interfaces para distintos proveedores | Interfaz única de STAC/Data API |
| Organización y catalogación de datos manuales | Búsqueda y detección inmediatas |
Proveedores de servicios geoespaciales (GSP)
Los proveedores de servicios geoespaciales ofrecen servicios de procesamiento, análisis e información. Con la integración de aplicaciones asociadas, los GSP pueden leer datos de origen de GeoCatalog de un cliente, procesarlos y devolver resultados al mismo GeoCatalog.
Flujo de trabajo de ejemplo:
- El cliente concede acceso de lectura de GSP a colecciones específicas
- GSP recupera imágenes de origen a través de la API de STAC
- GSP realiza análisis (por ejemplo, detección de cambios, identificación de objetos)
- GSP devuelve resultados de análisis a GeoCatalog del cliente
- El cliente visualiza los resultados en la interfaz de usuario del Explorador o las consultas a través de la API.
Arquitectura de integración de aplicaciones asociadas
La integración de aplicaciones asociadas usa el modelo de aplicación multiinquilino de Microsoft Entra ID. Esta arquitectura permite a los asociados administrar una sola aplicación a la vez que sirven a varios clientes, con cada cliente manteniendo el control sobre el acceso a sus recursos.
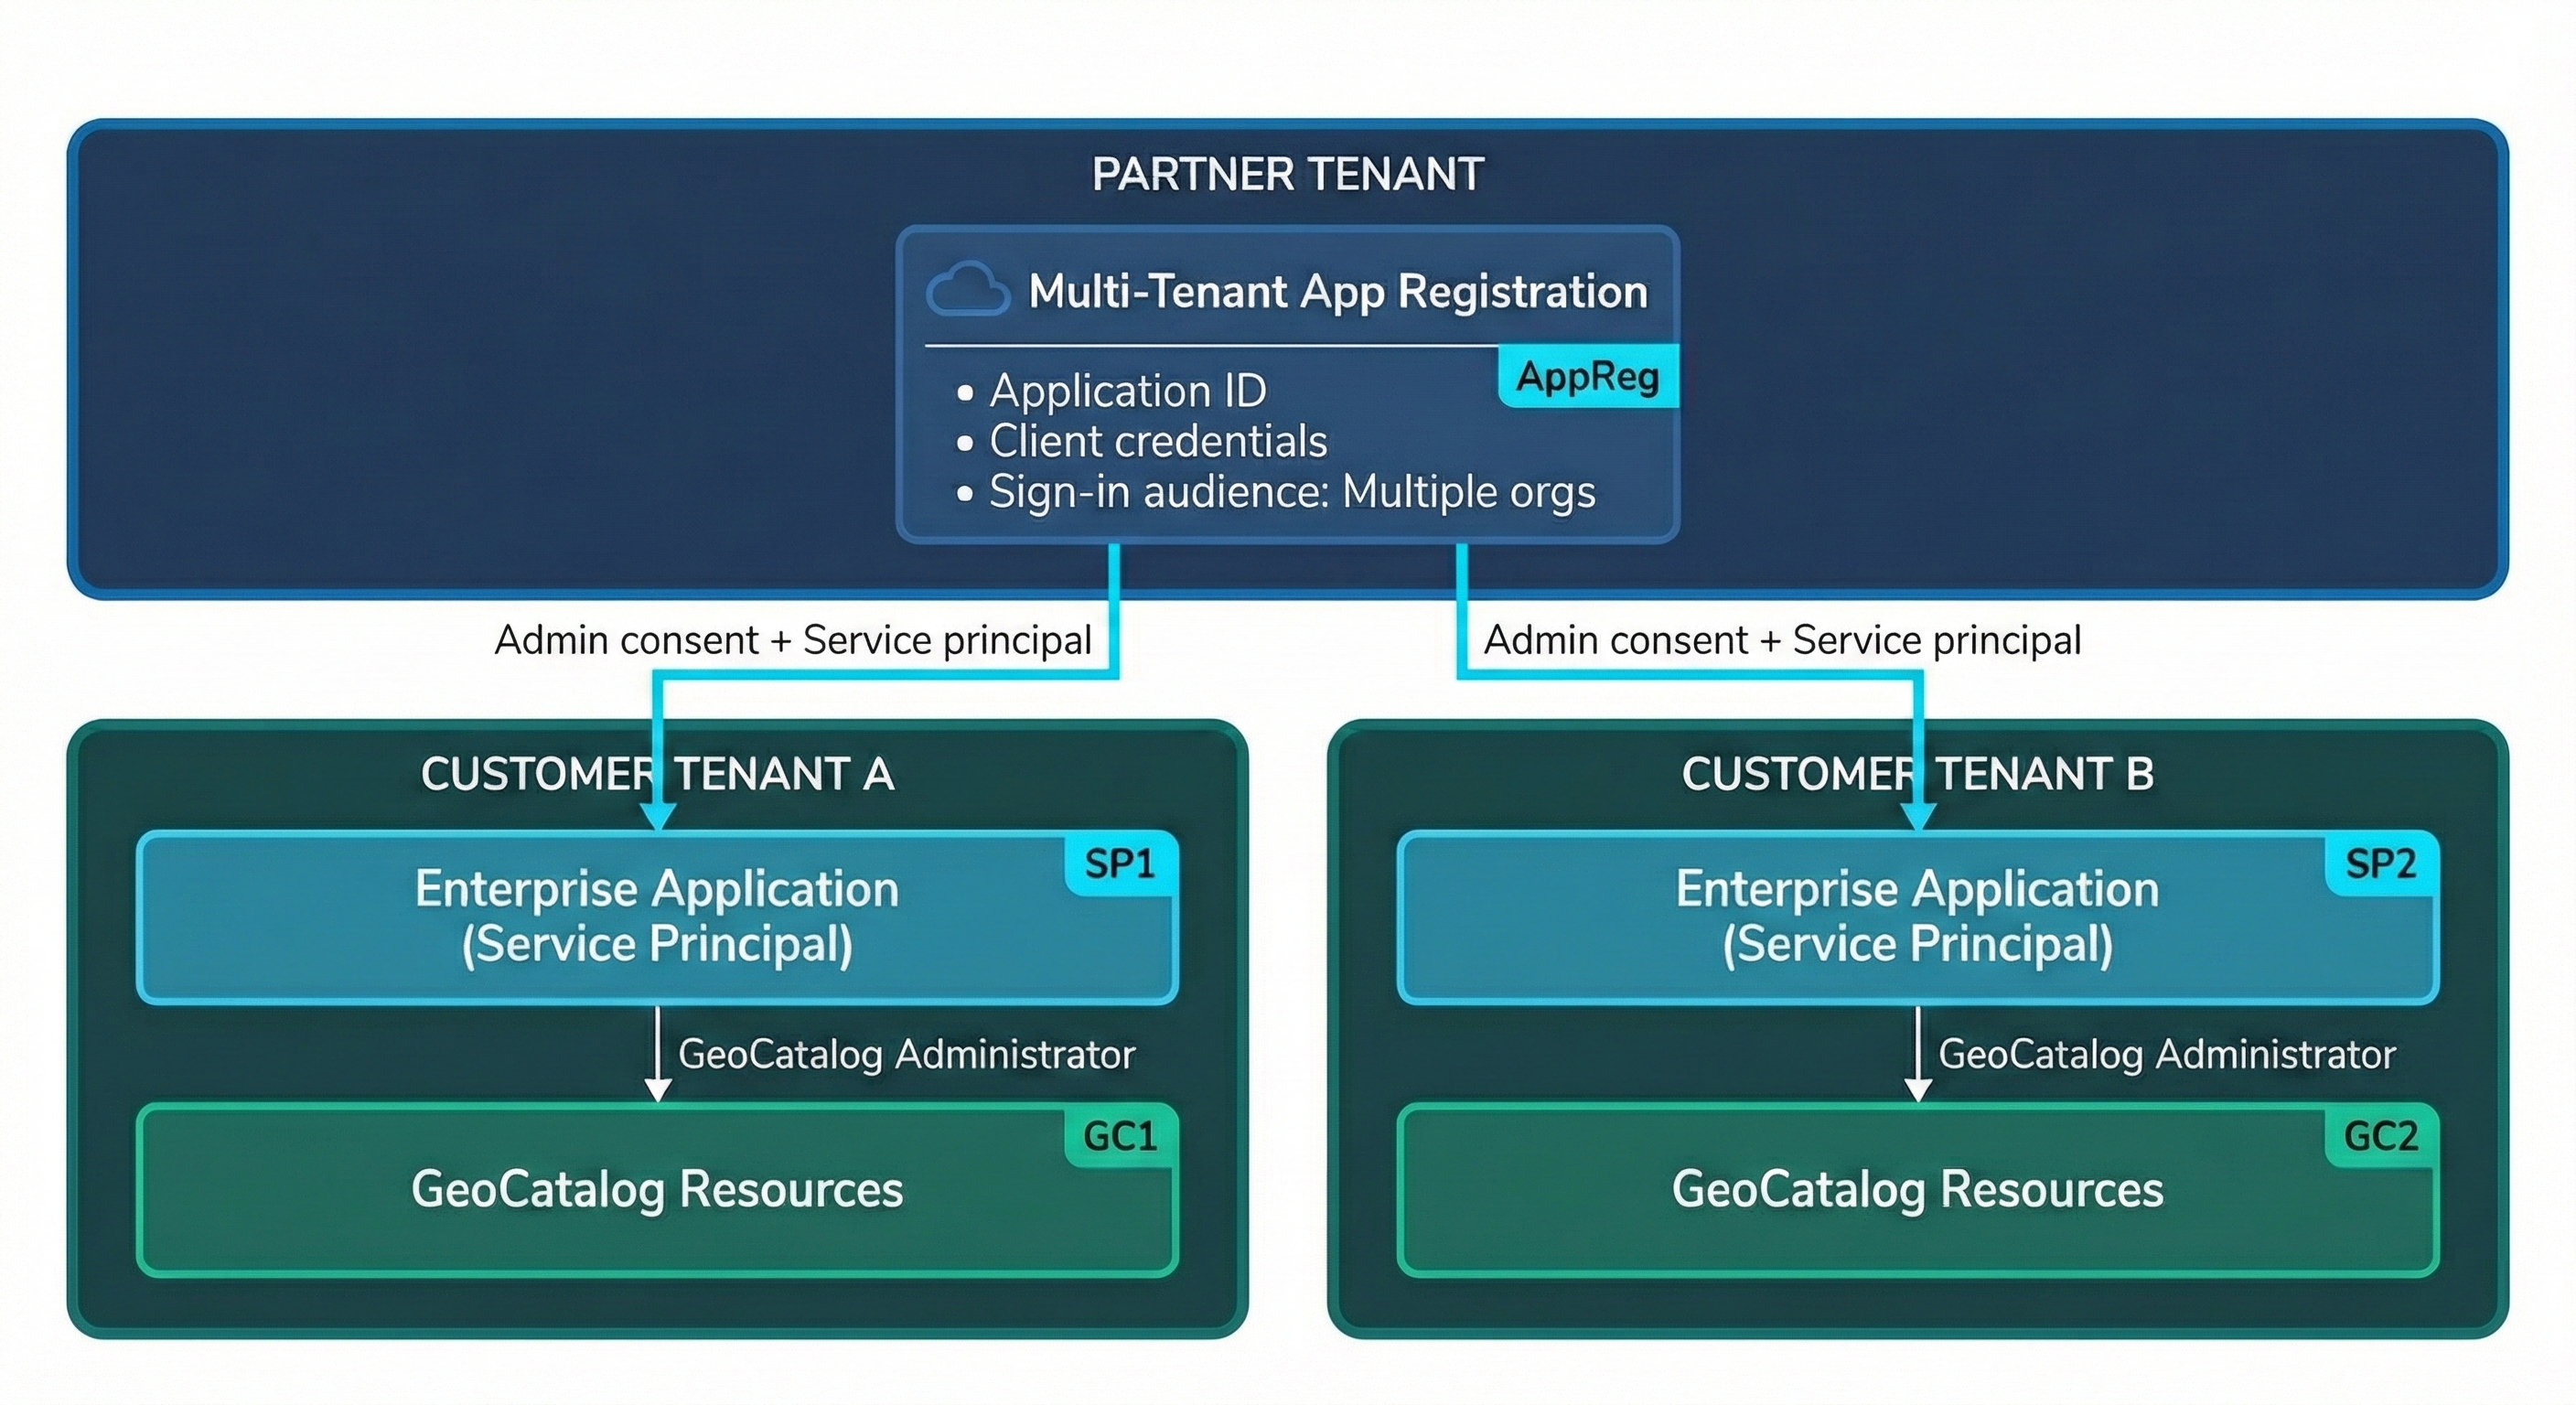
Ventajas clave de la arquitectura:
- Administración centralizada: los partners mantienen un registro de aplicación
- Control de clientes: cada cliente controla el acceso a través de su propio inquilino
- Aislamiento de datos: los datos del cliente permanecen en el almacenamiento controlado por el cliente
- Incorporación escalable: agregar clientes no requiere cambios en la aplicación de asociado
- Seguridad empresarial: aprovecha las características del identificador de Entra de Microsoft, como el acceso condicional y MFA.
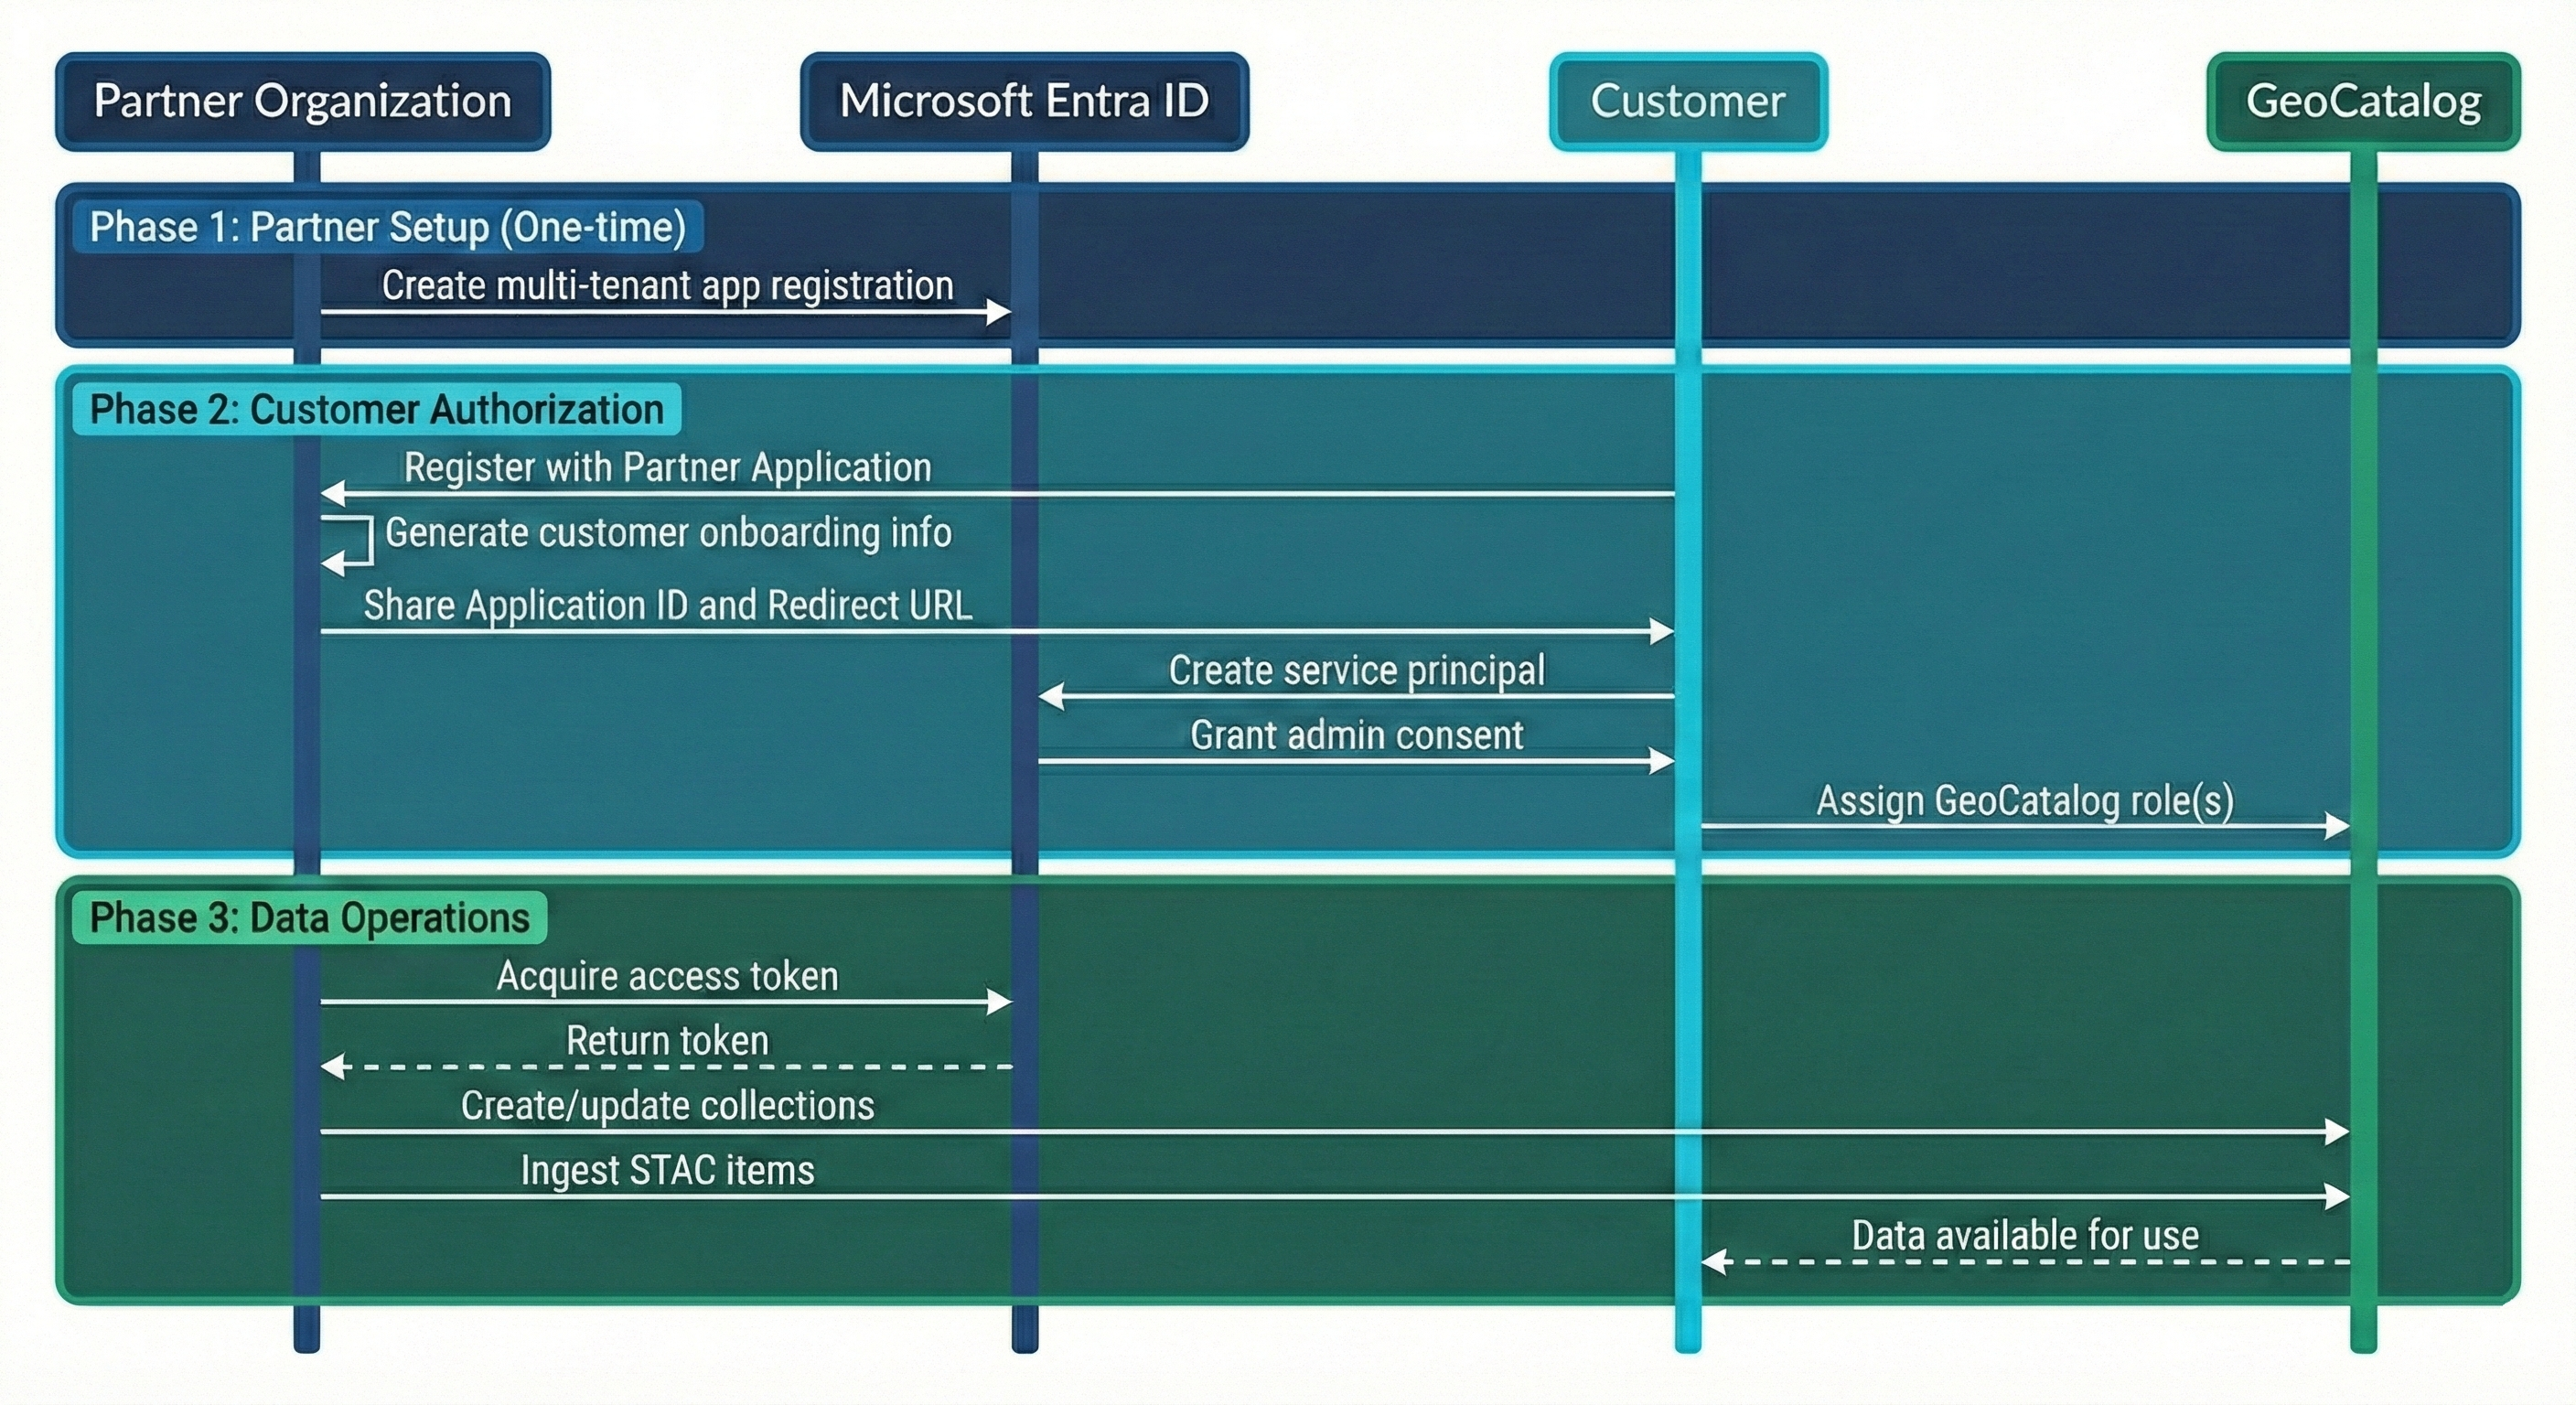
Flujo de trabajo de un extremo a otro
En el diagrama siguiente se muestra el flujo de trabajo completo de la incorporación de asociados a la entrega de datos.
Consideraciones de seguridad
La integración de aplicaciones asociadas sigue los procedimientos recomendados de seguridad de Azure:
- Principio de privilegios mínimos: conceda solo los permisos necesarios para las operaciones del asociado.
- Acceso con ámbito: asigne roles en el nivel de recurso GeoCatalog, no en el nivel de suscripción.
- Registro de auditoría: todas las operaciones de asociados se registran para el cumplimiento y la solución de problemas
- Acceso revocable: los clientes pueden quitar el acceso en cualquier momento eliminando la asignación de roles o la entidad de servicio.