Nota
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
El Monitor del sistema integrado (Sysmon) es una característica opcional de Windows en Windows 11 y Windows Server 2025 que, cuando está habilitada, permanece residente en los reinicios del sistema para supervisar y registrar la actividad del sistema en el registro de eventos de Windows. Proporciona información detallada sobre la creación de procesos, la conexión de red y los eventos de cambio de hora de creación de archivos. Al recopilar sus eventos a través de la Recopilación de eventos de Windows o un agente de SIEM , puede comprender mejor lo que está haciendo el sistema. Estos eventos le ayudan a detectar comportamientos malintencionados o inusuales y revelan cómo los intrusos o el malware se mueven y operan dentro de su entorno.
Sysmon no analiza los eventos que genera ni intenta ocultar su presencia a los atacantes.
Funcionalidades de Sysmon
Sysmon incluye las siguientes funcionalidades:
Registra la creación de procesos con línea de comandos completa para los procesos actuales y primarios.
Registra el hash de los archivos de imagen de proceso utilizando SHA1 (predeterminado), MD5, SHA256 o IMPHASH.
Se pueden usar varios hashes al mismo tiempo.
Incluye un GUID de proceso en los eventos de creación de procesos para permitir la correlación de eventos incluso cuando Windows reutiliza los identificadores de proceso.
Incluye un GUID de sesión en cada evento para permitir la correlación de eventos en la misma sesión de inicio de sesión.
Carga de registros de controladores o DLL con sus firmas y hashes.
Inicia sesión cuando se abren discos o volúmenes con acceso de lectura sin formato.
Opcionalmente, registra las conexiones de red, incluido el proceso de origen de cada conexión, las direcciones IP, los números de puerto, los nombres de host y los nombres de puerto.
Detecta cambios en el tiempo de creación de archivos para comprender cuándo se creó un archivo realmente. La modificación de las marcas de tiempo de creación de archivos es una técnica comúnmente utilizada por el malware para cubrir sus huellas.
Volver a cargar automáticamente la configuración si se cambia en el registro.
Filtrado de reglas para incluir o excluir determinados eventos de forma dinámica.
Genera eventos desde el principio del proceso de arranque para capturar la actividad realizada incluso por malware sofisticado en modo kernel.
Estas capacidades proporcionan a los equipos de seguridad un mejor contexto que los registros de auditoría predeterminados por sí solos y mejoran la detección de comportamientos sospechosos, como la ejecución de la vivienda, el movimiento lateral y la actividad malintencionada.
Uso
Algunos ejemplos de uso comunes que presentan opciones simples de línea de comandos para instalar y desinstalar Sysmon, así como para verificar y modificar su configuración:
Instalar:
sysmon -i [<configfile>]
Configuración de la actualización:
sysmon -c [<configfile>]
Instalar el manifiesto del evento:
sysmon -m
Esquema de impresión:
sysmon -s
Desinstalar:
sysmon -u [force]
Capturas de pantalla
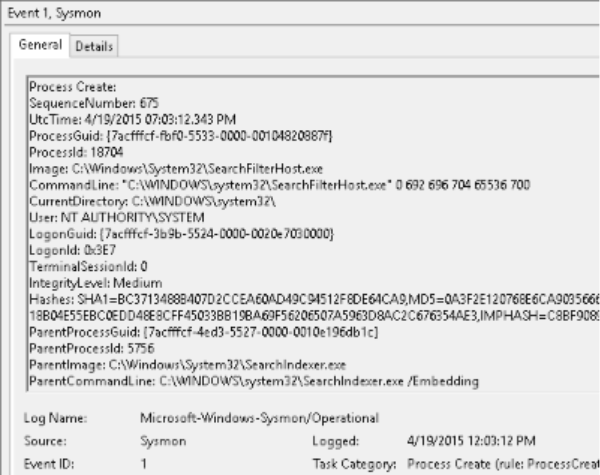
En la captura de pantalla siguiente se muestra la telemetría típica de Sysmon en el Visor de eventos de Windows integrado:
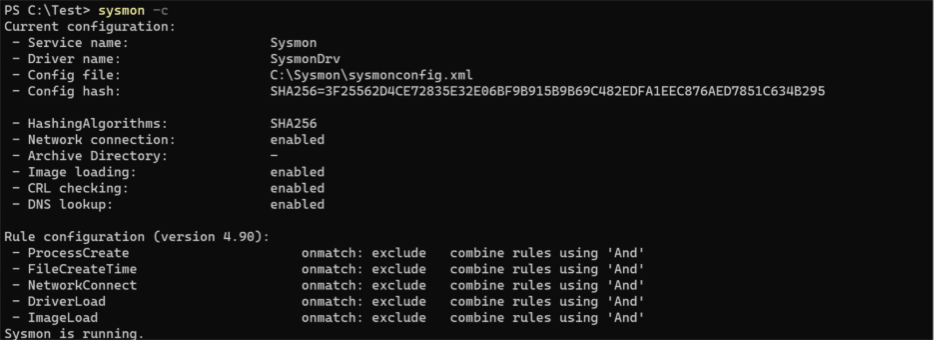
En la captura de pantalla siguiente se muestran las salidas de Sysmon al confirmar la configuración de telemetría:
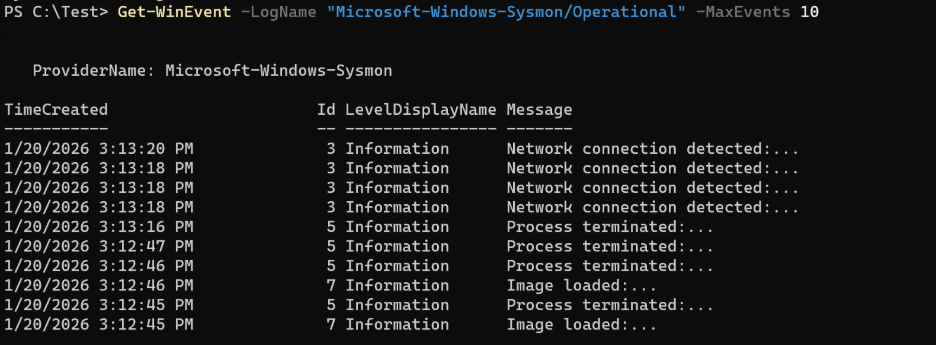
En la captura de pantalla siguiente se muestra cómo Sysmon almacena activamente eventos de telemetría:
Eventos localizados
Los eventos Sysmon integrados que se escriben en el registro de eventos de Windows se localizan, lo que proporciona una experiencia coherente con otros eventos del sistema de Windows y se alinea con el idioma configurado en el dispositivo. Aunque el mensaje de evento representado (el texto que se muestra en herramientas como el Visor de eventos) está localizado, los datos de evento XML subyacentes no están localizados y siguen siendo coherentes en todos los idiomas. Esta representación XML se puede usar para la recopilación, agregación y análisis de eventos confiables en todos los entornos.
Este comportamiento difiere de Sysmon independiente y es importante tenerlo en cuenta al integrar Sysmon integrado con canalizaciones de recopilación de registros, soluciones SIEM o lógica de procesamiento de eventos personalizada.
Nota
Si actualmente recopila o procesa eventos Sysmon con representaciones no XML (como texto de mensaje representado), es posible que deba actualizar los scripts de procesamiento de eventos para tener en cuenta la localización en sistemas que no están en inglés.
Mantenimiento y actualizaciones
Las mejoras y las mejoras no relacionadas con la seguridad en Sysmon integrado se entregan a través del proceso de actualización de calidad estándar de Windows, con cambios disponibles primero en actualizaciones opcionales de vista previa de Windows y luego implementados ampliamente en la próxima actualización de Windows programada regularmente. Para obtener más información, consulte Introducción a las actualizaciones de calidad de Windows.
Durante estas actualizaciones de características:
Los archivos binarios integrados de Sysmon se actualizan independientemente de si Sysmon está habilitado actualmente o no.
Si Sysmon integrado está habilitado, la transición a los archivos binarios actualizados es perfecta, se conserva la configuración existente y no es necesario reiniciar el sistema.
Si Sysmon integrado no está habilitado, la actualización reemplaza los archivos binarios, pero Sysmon permanece deshabilitado.
Las actualizaciones de características de Sysmon integrado no afectan a las instalaciones independientes de Sysmon en el dispositivo. No se admite la coexistencia entre Sysmon integrado y Sysmon independiente.
Pruebas y validación
Las organizaciones deben seguir las prácticas estándar de prueba de actualizaciones de Windows al adoptar nuevas características integradas de Sysmon:
Evalúe las actualizaciones opcionales en versión preliminar de entornos piloto o de prueba.
Revise la salida y el comportamiento de los eventos de Sysmon después de las actualizaciones.
Ajuste la configuración de Sysmon según sea necesario antes de una implementación amplia.
Este enfoque permite a los equipos validar los cambios mientras mantienen la alineación con sus procesos de administración de actualizaciones de Windows existentes.
Actualizaciones de calidad
Si se identifica un problema de seguridad crítico que afecte a Sysmon integrado, la corrección se entrega como parte de la versión de actualización de seguridad mensual (actualización del martes / versión B).
Las actualizaciones de seguridad se implementan de forma amplia y no requieren actualizaciones opcionales en versión preliminar.
Las novedades se aplican independientemente de si Sysmon integrado está habilitado, lo que garantiza que los componentes de Sysmon permanezcan protegidos.
Coexistencia con Sysmon & otros productos de seguridad
Sysmon integrado está diseñado para funcionar como una funcionalidad nativa de Windows y no admite la coexistencia con Sysmon independiente.
El Sysmon independiente y el Sysmon integrado no se pueden habilitar en el mismo dispositivo al mismo tiempo.
Sysmon independiente debe desinstalarse antes de habilitar Sysmon integrado.
Las actualizaciones de Windows que proporcionan o actualizan Sysmon integrado no afectan a las instalaciones de Sysmon independientes. Si se instala Sysmon independiente, permanece sin cambios y Sysmon integrado permanece deshabilitado.
Sysmon es compatible con otros productos de seguridad como:
Reenvío de eventos de Windows y la recopilación de eventos de Windows, que agregan registros de Sysmon de forma centralizada para su análisis.
Microsoft Defender para punto de conexión y otras plataformas EDR que consumen eventos Sysmon para mejorar la lógica de detección.
Soluciones de SIEM para correlacionar la telemetría de Sysmon con otros orígenes de registro.
Las capacidades de filtrado y configuración de Sysmon permiten a los administradores adaptar la captura de eventos para que los volúmenes de datos sigan siendo manejables, minimizando la superposición con otros agentes y maximizando la calidad de la señal. No entra en conflicto con el antivirus u otras herramientas de supervisión, ya que proporciona telemetría sin procesar en lugar de prevención activa.