Remarque
L’accès à cette page requiert une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page requiert une autorisation. Vous pouvez essayer de modifier des répertoires.
La protection du réseau aide à empêcher les applications de se connecter à des domaines dangereux qui pourraient héberger des arnaques de phishing, des exploits et d’autres contenus malveillants sur Internet. Les administrateurs de sécurité peuvent configurer la protection réseau en utilisant Microsoft Intune, le portail Microsoft Defender, la gestion des appareils mobiles (MDM), Microsoft Configuration Manager, Group Policy ou PowerShell.
Avant d’activer la protection réseau en mode blocage, utilisez le mode audit dans un environnement de test pour identifier les applications qui seront bloquées.
Avant de commencer, consultez les systèmes d’exploitation pris en charge et les exigences de Microsoft Defender Antivirus dans les prérequis.
Prérequis
Systèmes d’exploitation pris en charge
Les procédures de cet article s’appliquent aux systèmes d’exploitation suivants :
- Windows 10, version 1709 ou ultérieure, ou Windows 11 (Pro ou Enterprise).
- Windows Server 2012 R2, Windows Server 2016, ou Windows Server, version 1803 ou ultérieure.
La protection réseau est également prise en charge sur d’autres plateformes. Pour des instructions spécifiques à la plateforme, voir Protection réseau pour Linux et Protection réseau pour macOS.
Exigences pour l’antivirus Microsoft Defender
La protection réseau nécessite un antivirus Microsoft Defender en mode actif avec la protection en temps réel activée.
- Sur Windows 10, Windows 11 et Windows Server, version 1803 ou ultérieure, activent la protection en temps réel, la surveillance du comportement et la protection fournie dans le cloud.
- Sur Windows Server 2012 R2 et Windows Server 2016 avec la solution unifiée moderne, utilisez la version
4.18.2001.x.xde mise à jour de la plateforme antivirus Microsoft Defender ou une version ultérieure.
Windows Server conditions requises
Note
Windows Server prend en charge la protection réseau lorsque vous le configurez directement en utilisant Microsoft Configuration Manager, Group Policy ou PowerShell. Les procédures des portails Microsoft Intune et Microsoft Defender mentionnées dans cet article peuvent gérer les versions prises en charge de Windows Server via la gestion des paramètres de sécurité de Defender for Endpoint.
Pour intégrer et gérer des serveurs via Defender for Endpoint, il vous faut une licence de serveur éligible. Si votre organisation accède à Defender for Endpoint uniquement via Defender for Servers, vous avez également besoin d’au moins une licence d’abonnement utilisateur active à Defender for Endpoint pour utiliser la gestion des paramètres de sécurité. Pour plus d’informations, consultez les plans de serveurs ainsi que les licences et abonnements pour la gestion des paramètres de sécurité.
Important
Sur Windows Server, la protection réseau est une capacité d’adhésion volontaire. Avant d’appliquer une politique de protection réseau, configurez les paramètres suivants comme décrit dans Configurer la protection réseau en utilisant PowerShell :
- Sur tous les serveurs Windows, réglez AllowNetworkProtectionOnWinServer à
$true. - Sur Windows Server 2012 R2 et Windows Server 2016 avec la solution unifiée moderne, il a également défini AllowNetworkProtectionDownLevel à
$true.
Sans ces paramètres, Microsoft Defender Antivirus ignore la configuration de protection réseau.
Configurez la protection réseau dans Microsoft Intune
Microsoft Intune est l’outil recommandé pour configurer et distribuer les fonctionnalités de Defender for Endpoint sur les appareils. Toutefois, Intune est un produit distinct qui ne fait pas partie de Defender pour point de terminaison et qui n'est pas inclus dans tous les abonnements. Pour utiliser Intune, vous avez besoin d’un abonnement qui l’inclut, ou vous pouvez l’acheter séparément en tant qu’abonnement ou module complémentaire autonome. Si vous n’avez pas Intune, vous pouvez utiliser l’une des autres méthodes de cet article. Pour plus d’informations, consultez Gestion des licences Microsoft Intune.
Vous pouvez activer la protection réseau dans Microsoft Intune en utilisant une politique antivirus ou une base de sécurité.
Configurez la protection réseau dans Intune à l’aide des politiques de sécurité des terminaux
Pour configurer la protection réseau en utilisant une politique antivirus de sécurité de terminaux Microsoft Intune, consultez Créer des politiques de sécurité pour terminaux ou Modifier les politiques existantes (liens ouvrent de nouveaux onglets dans la documentation Intune).
Lorsque vous créez la police, utilisez ces paramètres spécifiques :
-
Type de politique : Aller dans Gérer>l’antivirus sur la sécurité du point de terminaison | Page d’aperçu à https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, puis sélectionnez
 Créer une politique.
- Plateforme : sélectionnez Windows.
- Profil : sélectionnez antivirus Microsoft Defender.
Lorsque vous créez ou modifiez la politique, utilisez ces paramètres spécifiques dans l’onglet Paramètres de configuration :
-
Activez la protection réseau dans la section Defender : Sélectionnez l’une des valeurs suivantes :
- Activé (mode blocage) : Bloque les connexions vers des domaines malveillants ou suspects.
- Activé (mode audit) : Enregistre les événements de protection réseau sans bloquer les connexions.
- Désactivé : désactive la protection réseau.
- Non configuré : Laisse le paramètre non géré par la politique.
Pour plus d’informations sur les profils antivirus Microsoft Defender dans Intune, consultez la politique antivirus pour la sécurité des points de terminaison dans Intune.
Configurez la protection réseau dans Intune à l’aide d’une base de sécurité
Important
Les bases de sécurité appliquent un large ensemble de paramètres recommandés par Microsoft à vos appareils. Si vos appareils ne sont pas déjà gérés par une base de sécurité, ne déployez pas une base uniquement pour configurer la protection du réseau. Utilisez plutôt les politiques de sécurité des points de terminaison Intune .
Pour configurer la protection réseau dans le cadre d’une base de sécurité dans Microsoft Intune, voir Créer un profil pour une base de sécurité ou Modifier une base de sécurité (liens ouvrent de nouveaux onglets dans la documentation Intune).
Lorsque vous créez le profil, sélectionnez Microsoft Defender for Endpoint Security Baseline.
Lorsque vous créez ou modifiez le profil, utilisez ces réglages spécifiques dans l’onglet Paramètres de configuration :
- Activez la protection réseau dans la section Defender : sélectionnez Activé (mode bloc) ou Activé (mode audit).
Pour plus d’informations sur les bases de référence de sécurité dans Microsoft Intune, consultez En savoir plus sur les bases de référence de sécurité Intune pour les appareils Windows.
Configurez la protection réseau dans le portail Microsoft Defender
Si votre organisation gère les politiques de sécurité des terminaux via le portail Microsoft Defender, utilisez une politique antivirus Microsoft Defender pour configurer la protection réseau.
Conseil
Cette méthode nécessite le rôle Administrateur de la sécurité dans Microsoft Entra ID.
Pour des instructions détaillées, voir Créer une politique de sécurité de terminaux ou Modifier une politique de sécurité de terminaux (liens ouvrent de nouveaux onglets).
Lorsque vous créez la police, utilisez ces paramètres spécifiques :
-
Type de politique : Dans l’onglet politiques Windows de la page Politiques de sécurité des terminaux du portail Microsoft Defender, https://security.microsoft.com/policy-inventorysélectionnez Créer une nouvelle politique.
- Sélectionner la plateforme : sélectionnez Windows.
- Sélectionner le modèle : sélectionnez antivirus Microsoft Defender.
Lorsque vous créez ou modifiez la politique, configurez Activer la protection réseau dans la section Defender de l’onglet Paramètres de configuration :
- Activé (mode blocage) : Bloque les connexions vers des domaines malveillants ou suspects. Le mode bloc est nécessaire pour les indicateurs d’adresse IP et d’URL ainsi que pour le filtrage du contenu web.
- Activé (mode audit) : Enregistre les événements de protection réseau sans bloquer les connexions.
- Désactivé (par défaut) : désactive la protection réseau.
- Non configuré : Laisse le paramètre non géré par la politique.
Pour Windows Server 2016 et Windows Server 2012 R2, définissez également « Permettre la protection réseau en bas » dans la section Action par défaut de la sévérité de la menace pour que la protection réseau soit activée en aval.
La politique contient également les paramètres optionnels de protection réseau suivants :
- Autoriser le traitement des datagrammes sur Windows Server : Pour les rôles serveur générant de grands volumes de trafic UDP, sélectionnez le traitement des datagrammes sur Windows Server désactivé (par défaut). Parmi les exemples, on trouve les contrôleurs de domaine, les serveurs DNS, les serveurs de fichiers, SQL Server et Exchange Server.
- Désactiver l’analyse du DNS sur TCP : Indiquez si l’analyse du DNS sur TCP est activée ou désactivée.
- Désactiver l’analyse HTTP : Sélectionnez si l’analyse HTTP est activée ou désactivée.
- Désactiver l’analyse syntaxique SSH : Sélectionnez si l’analyse syntaxique SSH est activée ou désactivée.
- Désactiver l’analyse TLS : Sélectionnez si l’analyse TLS est activée ou désactivée.
- [Obsolète] Activer le gouffre DNS : Sélectionnez si le gouffre DNS est activé ou désactivé.
Configurez la protection réseau avec n’importe quelle solution MDM à l’aide du CSP de stratégie
Conseil
Avant de configurer la protection réseau via MDM, mettez à jour la plateforme antivirus Microsoft Defender.
Le fournisseur de services de configuration de politiques (CSP) permet aux organisations de configurer des politiques sur les appareils Windows en utilisant n’importe quelle solution de gestion mobile (MDM), pas seulement Microsoft Intune. Pour plus d’informations, consultez Policy CSP.
Configurez la protection réseau en utilisant le CSP EnableNetworkProtection avec les paramètres suivants :
Chemin d’accès OMA-URI : ./Device/Vendor/MSFT/Policy/Config/Defender/EnableNetworkProtection
Type de données : entier
Valeur :
-
0: La protection réseau est désactivée. -
1: La protection réseau est activée en mode de blocage. -
2: La protection réseau est activée en mode audit.
Configurez la protection réseau dans Microsoft Configuration Manager
Pour configurer la protection réseau dans Microsoft Configuration Manager, utilisez une politique Windows Defender Exploit Guard. Pour des instructions détaillées, voir Créer et déployer une politique Exploit Guard.
Lorsque vous créez ou modifiez la politique, utilisez ces paramètres spécifiques :
- Composants Exploit Guard (nouvelles politiques uniquement) : Sélectionnez la protection réseau.
- Configurez la protection du réseau (nouvelles et politiques existantes) : Sélectionnez Bloquer, Auditer ou Désactivé.
Supprimer les paramètres de la protection d’exploits du Configuration Manager
Lorsque vous déployez une politique Exploit Guard en utilisant Configuration Manager, les paramètres restent sur le client si vous supprimez le déploiement. Le client enregistre Delete not supported dans le ExploitGuardHandler.log dossier.
Pour supprimer les paramètres Exploit Guard, exécutez le script PowerShell suivant dans ce SYSTEM contexte. Le script efface les valeurs de politique MDM Defender et Exploit Guard, y compris les règles de réduction de surface d’attaque, l’accès contrôlé aux dossiers et la protection du réseau :
$defenderObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_Defender02" -Filter "InstanceID='Defender' and ParentID='./Vendor/MSFT/Policy/Config'"

$defenderObject.AttackSurfaceReductionRules = $null

$defenderObject.AttackSurfaceReductionOnlyExclusions = $null

$defenderObject.EnableControlledFolderAccess = $null

$defenderObject.ControlledFolderAccessAllowedApplications = $null

$defenderObject.ControlledFolderAccessProtectedFolders = $null

$defenderObject.EnableNetworkProtection = $null

$defenderObject.Put()

$exploitGuardObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_ExploitGuard02" -Filter "InstanceID='ExploitGuard' and ParentID='./Vendor/MSFT/Policy/Config'"

$exploitGuardObject.ExploitProtectionSettings = $null

$exploitGuardObject.Put()
Configurez la protection réseau en utilisant la Stratégie de Groupe
Pour configurer la protection réseau dans un environnement de domaine, suivez ces étapes :
Ouvrez la console de gestion stratégie de groupe (GPMC) sur votre ordinateur de gestion stratégie de groupe.
Dans l’arbre console GPMC, dépliez les objets de politique de groupe dans la forêt et le domaine qui contiennent l’objet de politique de groupe (GPO) que vous souhaitez modifier.
Cliquez avec le bouton droit sur l’objet de stratégie de groupe, puis sélectionnez Modifier.
Dans l’Éditeur de gestion des stratégies de groupe, accédez à Configuration ordinateur>Modèles d’administration>Composants Windows>Microsoft Defender Antivirus>Microsoft Defender Exploit Guard>Protection réseau.
Note
Les chemins de la Politique de Groupe sur les anciennes versions de Windows peuvent utiliser Windows Defender antivirus au lieu de Microsoft Defender antivirus. Les deux noms font référence au même emplacement de stratégie.
Dans le panneau des détails de protection réseau , ouvrez Empêcher les utilisateurs et applications d’accéder à des sites web dangereux.
Sélectionnez Activé, puis sélectionnez l’une des options suivantes :
- Bloquer : Bloque l’accès aux adresses IP et domaines malveillants.
- Désactiver (par défaut) : désactive la protection réseau.
- Mode audit : Enregistre un événement lorsqu’un utilisateur visite une adresse IP ou un domaine malveillant sans bloquer l’accès.
Cliquez sur OK.
Conseil
Vous pouvez également configurer la Stratégie de Groupe localement sur un appareil individuel en utilisant l’Éditeur de Stratégie de Groupe Local (gpedit.msc). Suivez le même chemin de politique, puis configurez Empêcher les utilisateurs et applications d’accéder à des sites dangereux.
Configurez la protection réseau en utilisant PowerShell
Pour configurer la protection réseau dans PowerShell sur les clients Windows, utilisez la syntaxe suivante dans une session PowerShell élevée (une invite PowerShell que vous avez ouverte en sélectionnant Exécuter en tant qu’administrateur) :
Set-MpPreference -EnableNetworkProtection <Disabled | Enabled | AuditMode>
-
Disabled: Désactive la protection réseau. -
Enabled: Active la protection réseau en mode blocage, ce qui empêche les connexions vers des domaines malveillants ou suspects. -
AuditMode: Active la protection réseau en mode audit, qui enregistre les événements des connexions à des domaines malveillants sans les bloquer.
Pour configurer la protection réseau dans PowerShell sur les serveurs Windows, utilisez la syntaxe suivante dans une session PowerShell élevée :
Windows Server 2019 ou versions ultérieures :
Set-MpPreference -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>Windows Server 2016 ou Windows Server 2012 R2 avec la solution unifiée moderne pour Microsoft Defender for Endpoint :
Set-MpPreference -AllowNetworkProtectionDownLevel $true -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>
Important
Définissez AllowDatagramProcessingOnWinServer sur $false les rôles serveur générant de grands volumes de trafic UDP, tels que les contrôleurs de domaine, serveurs DNS, serveurs de fichiers, SQL Server et Exchange Server. L’activation du traitement des datagrammes sur ces serveurs peut réduire les performances et la fiabilité du réseau.
Pour des informations détaillées sur la syntaxe et les paramètres, voir Set-MpPreference.
Vérifier les paramètres de protection réseau sur les appareils
Utilisez l’une des méthodes suivantes pour vérifier les paramètres de protection réseau d’un appareil :
PowerShell :
Exécutez la commande suivante dans PowerShell :
Get-MpPreference | Select-Object EnableNetworkProtection, AllowNetworkProtectionOnWinServer, AllowNetworkProtectionDownLevel, AllowDatagramProcessingOnWinServer-
EnableNetworkProtection :
-
0: La protection réseau est désactivée. -
1: La protection réseau est activée en mode Bloc . -
2: La protection réseau est activée en mode audit .
-
-
AllowNetworkProtectionOnWinServer : Sur les serveurs Windows, la valeur devrait être
True. -
AllowNetworkProtectionDownLevel : Sur Windows Server 2016 et Windows Server 2012 R2 avec l’agent unifié, la valeur devrait être
True. -
AllowDatagramProcessingOnWinServer : Sur les rôles serveur générant de grands volumes de trafic UDP, la valeur doit être
False.
-
EnableNetworkProtection :
Rédacteur en chef du registre :
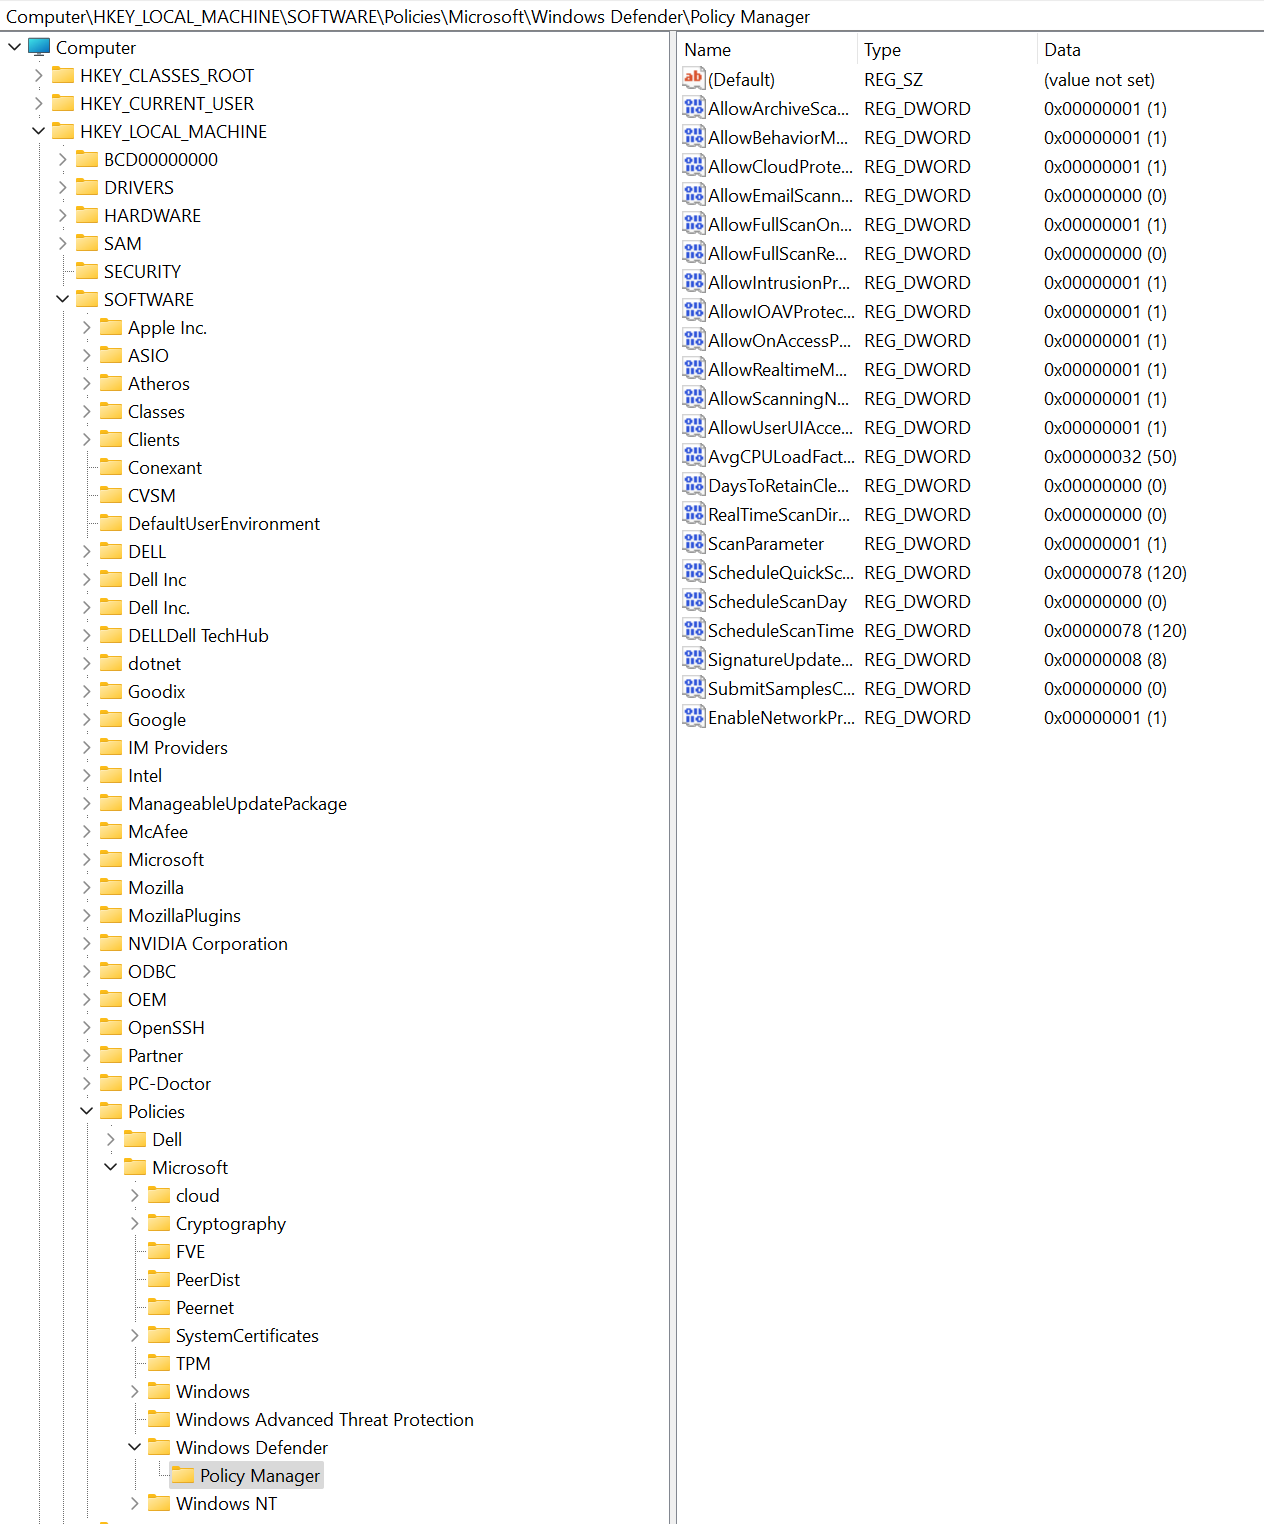
Ouvrez l'Éditeur du Registre. Par exemple, exécutez
regedit.exe.Accédez à HKEY_LOCAL_MACHINE>SOFTWARE>Policies>>>.
Si ce chemin n'existe pas, allez à HKEY_LOCAL_MACHINE>SOFTWARE>Microsoft>Windows Defender>Windows Defender Exploit Guard>Protection réseau.
Sélectionnez ActiverRéseauProtection pour voir l’état actuel de la protection réseau sur l’appareil :
-
0: La protection réseau est désactivée. -
1: La protection réseau est activée en mode Bloc . -
2: La protection réseau est activée en mode audit .
-
