Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le Pare-feu Azure est un service de sécurité réseau cloud managé qui protège vos ressources de réseau virtuel Azure. Il propose trois références SKU ( De base, Standard et Premium) conçues pour différents cas d’usage et exigences de sécurité.
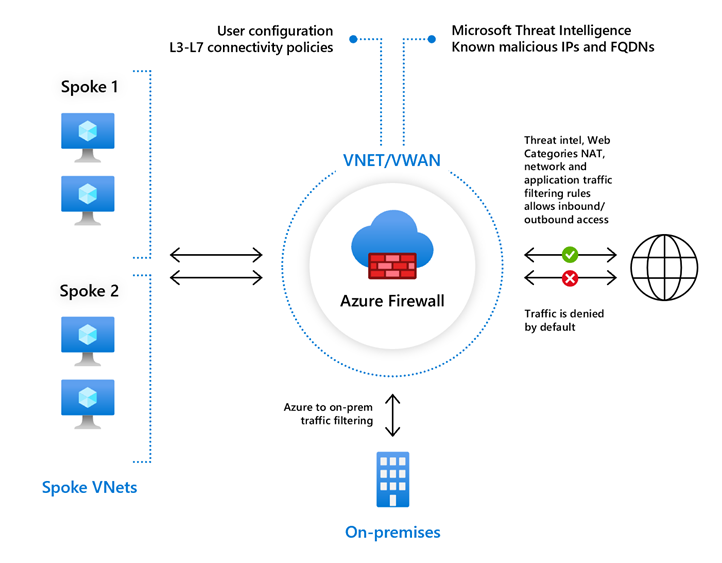
Cet article fournit une vue d’ensemble complète de toutes les fonctionnalités du Pare-feu Azure organisées par référence SKU pour vous aider à comprendre les fonctionnalités et à choisir la version appropriée pour vos besoins.
Tableau de comparaison des fonctionnalités
Le tableau suivant compare les fonctionnalités de toutes les références SKU du Pare-feu Azure :
| Catégorie | Caractéristique | Élémentaire | Norme | Premium |
|---|---|---|---|---|
| Fonctionnalités de base du pare-feu | Pare-feu avec état (règles de 5 tuples) | ✓ | ✓ | ✓ |
| Traduction d’adresses réseau (SNAT+DNAT) | ✓ | ✓ | ✓ | |
| Haute disponibilité intégrée | ✓ | ✓ | ✓ | |
| Zones de disponibilité | ✓ | ✓ | ✓ | |
| Filtrage et inspection | Filtrage FQDN au niveau de l’application (basé sur SNI) pour HTTPS/SQL | ✓ | ✓ | ✓ |
| Filtrage FQDN au niveau du réseau : tous les ports et protocoles | ✓ | ✓ | ||
| Règles de filtrage du trafic réseau | ✓ | ✓ | ✓ | |
| Filtrage de contenu web (catégories web) | ✓ | ✓ | ||
| Filtrage d'URL (chemin complet, y compris la terminaison SSL) | ✓ | |||
| Arrêt TLS sortant (proxy de transfert TLS) | ✓ | |||
| Arrêt TLS entrant (proxy inverse TLS) | Utilisation d’Azure Application Gateway | |||
| Protection contre les menaces | Filtrage basé sur le renseignement sur les menaces (adresse IP/domaines malveillants connus) | Alerte uniquement | Alerter et refuser | Alerter et refuser |
| IDPS entièrement géré | ✓ | |||
| DNS | Proxy DNS + DNS personnalisé | ✓ | ✓ | |
| Performance et montée en charge | Scalabilité du cloud (mise à l’échelle automatique à mesure que le trafic augmente) | Jusqu’à 250 Mbits/s | Jusqu’à 30 Gbits/s | Jusqu’à 100 Gbits/s |
| Prise en charge du flux FAT | N/A | 1 Gbit/s | 10 Gbits/s | |
| Gestion et suivi | Gestion centralisée via Firewall Manager | ✓ | ✓ | ✓ |
| Analyse des stratégies (gestion des règles au fil du temps) | ✓ | ✓ | ✓ | |
| Journalisation complète, y compris l’intégration SIEM | ✓ | ✓ | ✓ | |
| Balises de service et balises de nom de domaine complet pour faciliter la gestion des stratégies | ✓ | ✓ | ✓ | |
| Intégration facile de DevOps à l’aide de REST/PowerShell/CLI/templates/Terraform | ✓ | ✓ | ✓ | |
| Mise en réseau avancée | Plusieurs adresses IP publiques | ✓ | Jusqu’à 250 | Jusqu’à 250 |
| Tunnel forcé | ✓ | ✓ | ✓ | |
| Déploiement sans adresse IP publique en mode tunnel forcé | ✓ | ✓ | ||
| Conformité | Certifications (PCI, SOC, ISO) | ✓ | ✓ | ✓ |
| Capacités pour les environnements de traitement de paiement PCI DSS | ✓ |
Fonctionnalités de base du Pare-feu Azure
Pare-feu Azure Basic est conçu pour les petites et moyennes entreprises (PME) afin de sécuriser leurs environnements cloud Azure avec une protection essentielle à un prix abordable.
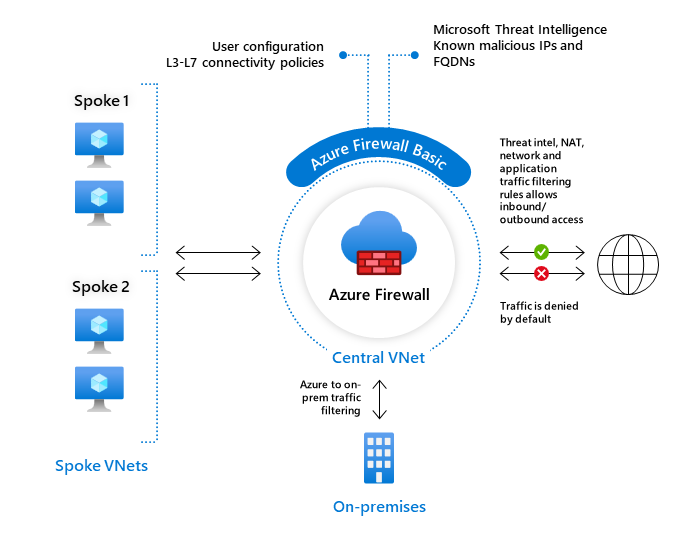
Principales fonctionnalités de base
Haute disponibilité intégrée : La haute disponibilité est intégrée, donc aucun répartiteur de charge supplémentaire n’est nécessaire et il n’y a rien à configurer.
Zones de disponibilité : Pour les nouveaux déploiements, ne spécifiez pas de zones de pare-feu. Azure gère une allocation backend redondante de zone dans les régions compatibles ZR. Les pare-feux existants non redondants de zone sont automatiquement migrés dans les régions qui supportent plusieurs zones de disponibilité.
Règles de filtrage des FQDN d’application : Vous pouvez limiter le trafic sortant HTTP/S ou le trafic Azure SQL à une liste spécifiée de noms de domaine entièrement qualifiés (FQDN), y compris les caractères génériques. Cette fonctionnalité ne nécessite pas l’arrêt TLS (Transport Layer Security).
Règles de filtrage du trafic réseau : Vous pouvez créer centralisément des règles de filtrage d’autorisation ou de refus par adresse IP source et destination, port et protocole. Le service Pare-feu Azure étant entièrement avec état, il peut distinguer les paquets légitimes pour différents types de connexions.
Balises FQDN : Les balises FQDN facilitent l’autorisation du trafic réseau de services Azure connus à travers votre pare-feu. Par exemple, vous pouvez créer une règle d’application et inclure la balise Windows Update pour autoriser le trafic réseau de Windows Update à passer par votre pare-feu.
Balises de service : Une étiquette de service représente un groupe de préfixes d’adresses IP pour aider à minimiser la complexité lors de la création de règles de sécurité. Microsoft gère les préfixes d’adresses couverts par la balise de service et met automatiquement à jour cette balise au fur et à mesure que les adresses changent.
Intelligence sur les menaces (mode alerte uniquement) : Le filtrage basé sur l’intelligence des menaces peut être activé pour que votre pare-feu alerte sur le trafic versant/vers des adresses IP et domaines malveillants connus. Dans la référence SKU de base, cette fonctionnalité fournit uniquement des alertes et ne peut pas refuser le trafic.
Support du SNAT sortant : toutes les adresses IP du trafic sortant du réseau virtuel sont traduites vers l’adresse IP publique d’Pare-feu Azure (traduction d’adresses réseau source). Vous pouvez identifier et autoriser le trafic provenant de votre réseau virtuel vers des destinations Internet distantes.
Support DNAT entrant : Le trafic entrant du réseau Internet vers votre adresse IP publique du pare-feu est traduit (traduction d’adresses réseau de destination) et filtré vers les adresses IP privées de vos réseaux virtuels.
Adresses IP publiques multiples : Vous pouvez associer plusieurs adresses IP publiques à votre pare-feu pour des scénarios DNAT et SNAT améliorés. Pare-feu Azure ne supporte pas l'attachement d'un préfixe IP public lui-même, mais il peut utiliser des adresses IP publiques individuelles du SKU Standard provisionnées à partir d'un préfixe IP public. Vous pouvez associer jusqu’à 250 adresses IP publiques à un pare-feu dans un réseau virtuel, et jusqu’à 80 à un pare-feu dans un hub virtuel sécurisé.
Journalisation Azure Monitor : Tous les événements sont intégrés à Azure Monitor, ce qui vous permet d’archiver les journaux vers un compte de stockage, de diffuser les événements vers votre hub d’événements ou de les envoyer aux journaux Azure Monitor.
Certifications : Pare-feu Azure Basic est conforme aux Payment Card Industry (PCI), Service Organization Controls (SOC) et à l’Organisation internationale de normalisation (ISO).
Tunneling forcé : Vous pouvez configurer Pare-feu Azure pour acheminer tout le trafic Internet vers un saut suivant désigné au lieu d’aller directement vers Internet. Par exemple, vous pouvez disposer d’un pare-feu edge local ou d’une autre appliance virtuelle réseau (NVA) pour traiter le trafic réseau avant son passage à Internet.
Limitations de base
- Débit : limité à 250 Mbps
- proxy DNS : Non disponible (utilise uniquement Azure DNS)
- Renseignement sur les menaces : mode alerte uniquement (ne peut pas bloquer le trafic)
- Filtrage des FQDN réseau : Non pris en charge (filtrage des FQDN d’application uniquement)
- Catégories web : Non prises en charge
Fonctionnalités standard du Pare-feu Azure
Pare-feu Azure Standard convient aux clients nécessitant des fonctionnalités de pare-feu de couche 3 à 7 avec mise à l’échelle automatique pour gérer le trafic maximal jusqu’à 30 Gbits/s. Il inclut des fonctionnalités d’entreprise telles que le renseignement sur les menaces, le proxy DNS, le DNS personnalisé et les catégories web.
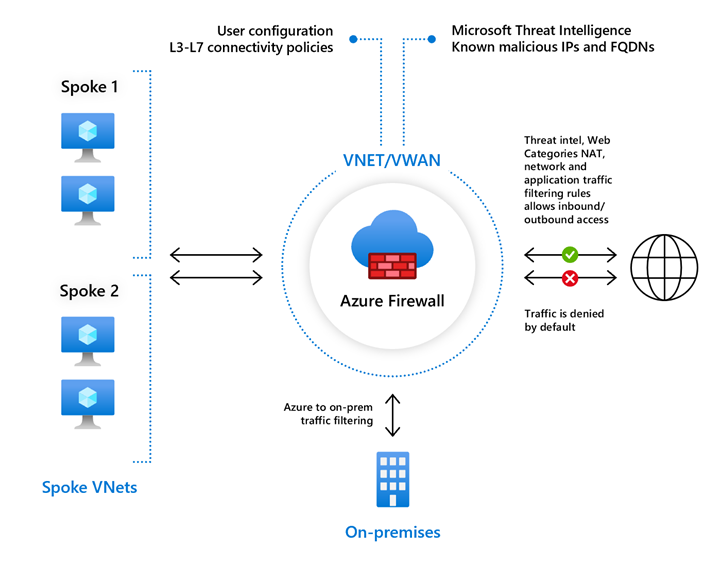
Principales fonctionnalités standard
Standard inclut toutes les fonctionnalités de base, ainsi que :
Scalabilité cloud sans restriction : Pare-feu Azure peut s'étendre autant que nécessaire pour s'adapter aux flux de trafic réseau changeants, de sorte que vous n'ayez pas à prévoir votre trafic de pointe (jusqu'à 30 Gbps).
Filtrage FQDN au niveau réseau : Vous pouvez utiliser des noms de domaine pleinement qualifiés (FQDN) dans les règles réseau basées sur la résolution DNS. Cette fonctionnalité vous permet de filtrer le trafic sortant à l’aide de noms de domaine complets avec n’importe quel protocole TCP/UDP (y compris NTP, SSH, RDP, etc.).
Renseignement sur les menaces (alerte et refus) : le filtrage basé sur le renseignement sur les menaces peut être activé pour que votre pare-feu alerte et refuse le trafic provenant de/à destination d’adresses IP et de domaines malveillants connus. Ces adresses IP et domaines proviennent du flux Microsoft Threat Intelligence.
Proxy DNS : Avec le proxy DNS activé, Pare-feu Azure peut traiter et transférer les requêtes DNS des réseaux virtuels vers le serveur DNS souhaité. Cette fonctionnalité est cruciale pour disposer d’un filtrage fiable des noms de domaine complets dans les règles de réseau.
DNS personnalisé : Le DNS personnalisé vous permet de configurer Pare-feu Azure pour utiliser votre propre serveur DNS, tout en veillant à ce que les dépendances sortantes du pare-feu soient toujours résolues avec Azure DNS. Vous pouvez configurer un serveur DNS unique ou plusieurs serveurs.
Tunneling forcé : Vous pouvez configurer Pare-feu Azure pour acheminer tout le trafic Internet vers un saut suivant désigné au lieu d’aller directement vers Internet. Par exemple, vous pouvez disposer d’un pare-feu edge local ou d’une autre appliance virtuelle réseau (NVA) pour traiter le trafic réseau avant son passage à Internet.
Déployer sans adresse IP publique en mode tunnel forcé : Vous pouvez déployer Pare-feu Azure en mode tunnel forcé, qui crée une carte réseau de gestion utilisée par Pare-feu Azure pour ses opérations. Le réseau datapath du locataire peut être configuré sans adresse IP publique, et le trafic Internet peut être forcé vers un autre pare-feu ou bloqué.
Catégories Web : Les catégories Web permettent aux administrateurs d’autoriser ou de refuser aux utilisateurs l’accès à des catégories de sites web telles que les sites de jeux d’argent, les réseaux sociaux, etc. Dans Standard, la catégorisation est basée uniquement sur le nom de domaine complet.
Support amélioré des IP publiques multiples : Vous pouvez associer jusqu’à 250 adresses IP publiques à un pare-feu dans un réseau virtuel (jusqu’à 80 avec un pare-feu dans un hub virtuel sécurisé). Pare-feu Azure ne supporte pas l'attachement d'un préfixe IP public lui-même, mais il peut utiliser des adresses IP publiques individuelles du SKU Standard provisionnées à partir d'un préfixe IP public.
Limitations standard par rapport à Premium
- inspection TLS : Non pris en charge
- IDPS : non pris en charge
- Filtrage URL : Non pris en charge (filtrage FQDN uniquement)
- Catégories web avancées : catégorisation FQDN de base uniquement
- Performance : limitée à 30 Gbps contre 100 Gbps pour le Premium
Fonctionnalités du Pare-feu Azure Premium
Pare-feu Azure Premium offre une protection avancée contre les menaces adaptée aux environnements hautement sensibles et réglementés, tels que les secteurs des paiements et des soins de santé. Elle inclut toutes les fonctionnalités Standard ainsi que les fonctionnalités de sécurité avancées.
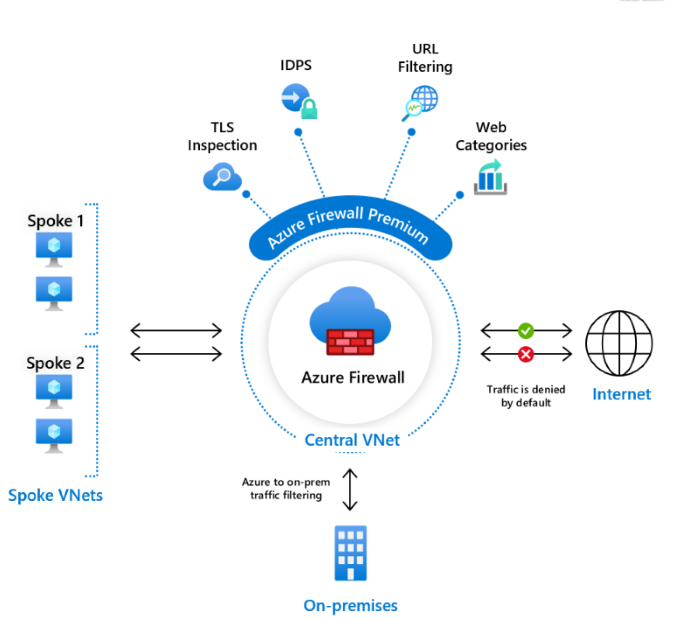
Fonctionnalités Clés Premium
Premium inclut toutes les fonctionnalités Standard, ainsi que :
inspection TLS : Déchiffre le trafic sortant, le traite, puis le ré-encrypte et l’envoie à destination. Le Pare-feu Azure Premium met fin et inspecte les connexions TLS afin de détecter, signaler et atténuer les activités malveillantes dans les connexions HTTPS. Il crée deux connexions TLS : une avec le serveur web et une autre avec le client.
- Inspection TLS sortante : Protège contre le trafic malveillant envoyé depuis un client interne hébergé dans Azure vers Internet.
- Inspection TLS East-West : Protège les charges de travail Azure contre le trafic malveillant potentiel envoyé dans Azure, y compris le trafic vers/depuis un réseau local.
IDPS (Système de détection et de prévention des intrusions) : Un système de détection et de prévention des intrusions réseau (IDPS) surveille votre réseau pour détecter toute activité malveillante, enregistre les informations, les signale et, en option, les bloque. Le Pare-feu Azure Premium offre un système de détection et de prévention d'intrusion basé sur des signatures avec :
- Plus de 67 000 règles dans plus de 50 catégories
- 20 à 40 nouvelles règles publiées quotidiennement
- Faible taux de faux positifs à l’aide de techniques avancées de détection de programmes malveillants
- Prise en charge de la personnalisation jusqu’à 10 000 règles IDPS
- Configuration des plages d’adresses IP privées pour la détermination du sens du trafic
Filtrage URL : Étend la capacité de filtrage FQDN d'Pare-feu Azure pour considérer l'URL dans son intégralité, par
www.contoso.com/a/cexemple au lieu de simplementwww.contoso.com. Le filtrage d’URL peut être appliqué au trafic HTTP et HTTPS lorsque l’inspection TLS est activée.Catégories web avancées : Permet ou refuse l’accès des utilisateurs à des catégories de sites web telles que les jeux d’argent ou les réseaux sociaux avec une granularité accrue. Contrairement à *Standard* qui examine uniquement les noms de domaine complets, *Premium* classe les catégories selon l'URL complète du trafic HTTP et HTTPS.
Par exemple, si le Pare-feu Azure intercepte une requête HTTPS pour
www.google.com/news:- Pare-feu Standard : seul le composant FQDN est examiné. Il est donc
www.google.comclassé comme moteur de recherche - Pare-feu Premium : l’URL complète est examinée, elle est donc classée comme
www.google.com/news
- Pare-feu Standard : seul le composant FQDN est examiné. Il est donc
Performance améliorée : Pare-feu Azure Premium utilise un SKU de machine virtuelle plus puissant et peut évoluer jusqu’à 100 Gbps avec un support de flux gras de 10 Gbps.
Traitement des paiements PCI DSS : Le SKU Premium offre les fonctionnalités que les environnements de traitement de paiement nécessitent généralement pour satisfaire aux exigences du Payment Card Industry Data Security Standard (PCI DSS), telles que l’inspection TLS et les IDPS.
Fonctionnalités Premium uniquement
- Plages d’IP privées IDPS : Configurez les plages d’adresses IP privées pour déterminer si le trafic est entrant, sortant ou interne (East-West)
- Règles de signature IDPS : Personnalisez les signatures en changeant leur mode en Désactivé, Alerte ou Alerter et refuser
- Recherche de catégorie Web : Identifier la catégorie d’un FQDN ou d’une URL à l’aide de la fonctionnalité Web Category Check
- Demandes de changement de catégorie : Demande des changements de catégorie pour les FQDN ou URL qui doivent appartenir à différentes catégories
- Gestion des certificats d’inspection TLS : Support des certificats CA fournis par le client pour l’inspection TLS
Extension AI Security (aperçu)
Pare-feu Azure Premium prend en charge l’extension optionnelle de sécurité IA, qui ajoute des protections alimentées par l’IA et des analyses de politiques à un déploiement Premium. Pour plus d’informations, voir Concepts de sécurité IA d’Pare-feu Azure.
Fonctionnalités communes de toutes les références SKU
Zones de haute disponibilité et de haute disponibilité intégrées
Toutes les références SKU du Pare-feu Azure sont les suivantes :
- Haute disponibilité intégrée sans équilibreur de charge supplémentaire requis
- Prise en charge du déploiement des zones de disponibilité pour une disponibilité accrue
- Aucun coût supplémentaire pour le déploiement dans plusieurs zones de disponibilité
Pour les nouveaux déploiements, omettez les paramètres explicites de zone du pare-feu et laissez Azure gérer l’allocation des zones. La redondance de zone est disponible par défaut dans les régions compatibles ZR. Dans les régions sans Zones de disponibilité, le pare-feu reste régional.
Traduction d’adresses réseau (NAT)
Tous les SKU prennent en charge :
- NAT source (SNAT) : Toutes les adresses IP du trafic réseau virtuel sortant sont traduites vers l’adresse IP publique d’Pare-feu Azure
- NAT de destination (DNAT) : Le trafic entrant du réseau Internet vers votre adresse IP publique du pare-feu est traduit et filtré vers des adresses IP privées
Gestion et surveillance
Toutes les références SKU sont les suivantes :
- Intégration Azure Monitor : Tous les événements sont intégrés à Azure Monitor pour la journalisation et la surveillance
- Pare-feu Azure Workbook: Espace de travail flexible pour l’analyse des données d’Pare-feu Azure
- Gestion centralisée : Support d’Azure Firewall Manager
- Analytique des politiques : gestion et analyse des règles au fil du temps
- Intégration DevOps : support REST/PowerShell/CLI/templates/Terraform
Conformité et certifications
Toutes les références SKU sont les suivantes :
- Conforme aux normes PCI (Payment Card Industry)
- Conforme aux contrôles d’organisation de service (SOC)
- Conforme à l’Organisation internationale de normalisation (ISO)
Premium offre également les capacités que les environnements de traitement des paiements nécessitent généralement pour répondre aux exigences du Payment Card Industry Data Security Standard (PCI DSS), telles que l’inspection TLS et l’IDPS. La certification PCI DSS Niveau 1 s’applique elle-même à Pare-feu Azure sur tous les SKU.