Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Important
Cette fonctionnalité est en version bêta. Pour l’utiliser, un administrateur d’espace de travail doit activer le Registre d’artefacts Databricks depuis la page des Aperçus . Consultez Gérer les préversions d’Azure Databricks. Databricks annoncera les prix de l’Artifact Registry dès qu’il sera généralement disponible.
Le Registre des Artefacts stocke les images des conteneurs sous forme d’assets gouvernés dans le catalogue Unity. Les images sont stockées dans la même région que le métastore du catalogue Unity. Utilisez-le pour envoyer des images avec des commandes Docker standards, gérer l’accès à l’aide des privilèges d’Unity Catalog et rendre les images disponibles pour les charges de travail Azure Databricks prises en charge.
Concepts clés
-
Artefact : Une image conteneur nommée stockée dans le catalogue Unity, identifiée par un nom à trois niveaux dans le format
catalog.schema.artifact. -
Balise : Un alias mutable qui pointe vers une version d’artefact utilisant le format
catalog.schema.artifact:tag. Pousser à nouveau une balise peut changer la version vers laquelle la balise se résolve. Pour des déploiements reproductibles, évitez les balises modifiables telles quelatestet faites référence à un résumé lorsque la charge de travail accepte les références à des résumés. - Digest de l’image : Un identifiant immuable, adressé au contenu, pour une version spécifique d’un artefact.
- Accélération d’image : Une optimisation que Azure Databricks applique automatiquement après que vous avez poussé une image éligible dans le Registre des Artefacts. Ce processus convertit l’image dans un format conçu pour réduire la latence de tirage pour les charges de travail prises en charge. Pour vérifier l’état d’accélération d’image d’une version d’artefact, voir Vérifier l’état de l’accélération de l’image.
Comment fonctionne le Registre des Artefacts
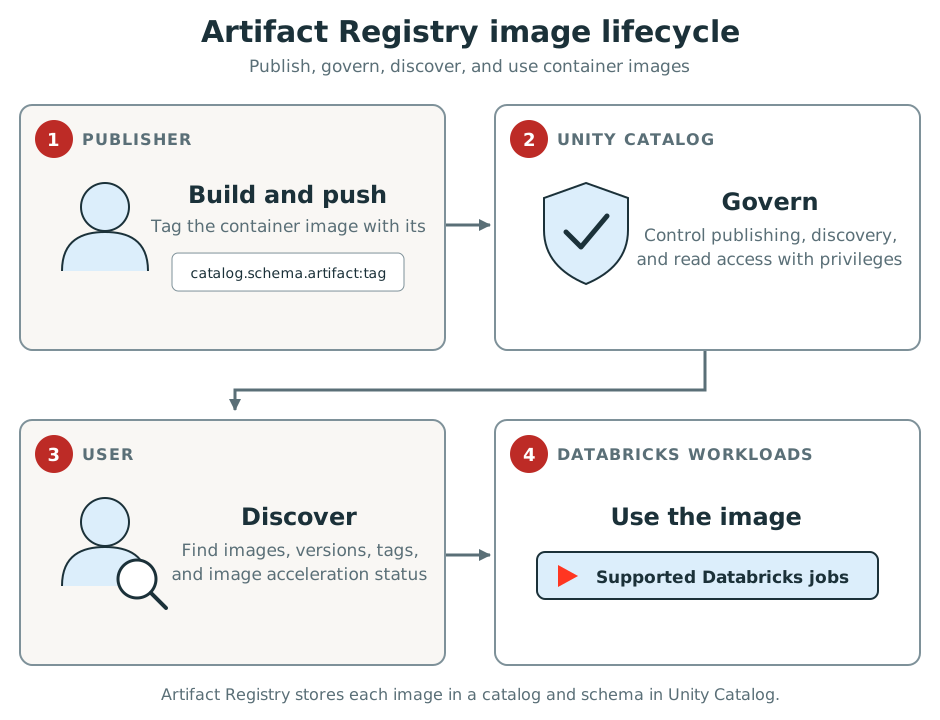
Les éditeurs et les utilisateurs travaillent avec des images de conteneurs dans Artifact Registry au cours du cycle de vie suivant :
-
Créer et publier : Un éditeur crée une image, lui attribue un nom Unity Catalog à trois niveaux au format
catalog.schema.artifact:tag, puis la publie dans le registre de l’espace de travail. Consultez les exigences relatives au nom de l’artefact et Envoyer une image. - Gouvernance : Artifact Registry stocke l’image dans le catalogue et le schéma spécifiés dans Unity Catalog. Le catalogue Unity privilégie le contrôle de qui peut publier, découvrir et lire l’image. Voir Accorder des autorisations.
- Découvrir : Les utilisateurs utilisent l’API des artefacts logiciels pour découvrir les images et versions disponibles et vérifier l’état de l’accélération des images. Consultez Découvrez les images et les versions.
- Utilisation : Les utilisateurs font référence à une image lorsqu’ils créent des charges de travail Azure Databricks prises en charge, comme les tâches exécutant des images de conteneurs personnalisées. Voir Utiliser des images dans les charges de travail Azure Databricks prises en charge.
Limites
Les limites suivantes s'appliquent :
Disponibilité
Votre espace de travail et son métastore Unity Catalog doivent être dans la même région. Si les régions diffèrent, vous ne pouvez pas utiliser Artifact Registry depuis cet espace de travail.
Le Registre des Artefacts est disponible dans les régions suivantes :
australiaeastbrazilsouthcanadacentralcentralindiacentraluseastasiaeastuseastus2francecentralgermanywestcentraljapaneastkoreacentralnorthcentralusnortheuropesoutheastasiaswedencentralswitzerlandnorthuaenorthukwestwestcentraluswesteuropewestuswestus3
Utilisation prise en charge
- Vous pouvez utiliser des images dans Artifact Registry uniquement avec des charges de travail Azure Databricks prises en charge. Voir Utiliser des images dans les charges de travail Azure Databricks prises en charge.
- Vous ne pouvez pas utiliser Docker ou un autre client de registre pour extraire ces images ou télécharger directement des blobs d’images.
Authentication
- Le jeton d’accès OAuth de l’espace de travail utilisé pour l’authentification Docker expire après une heure. Une poussée qui prend plus de temps peut échouer à l’autorisation d’une couche téléchargée après expiration. Réessayez le push pour que l’assistant aux identifiants Docker demande un nouveau jeton.
Accélération d’image
- Les images de plus de 30 Go ne peuvent pas être converties pour l’accélération d’image.
- L’accélération d’image ne révèle pas un état de conversion défaillant. Voir Vérifier l’état de l’accélération de l’image.
Découverte et gestion
- L’Explorateur de catalogue ne fournit pas d’interface pour les images.
- Le point de terminaison de registre ne prend en charge ni les requêtes de liste de balises Open Container Initiative (OCI) ni les requêtes de suppression.
- L’API des artefacts logiciels renvoie au maximum 10 balises pour une version lorsque plus de 10 balises pointent vers le même résumé.
Noms d’artefacts
- Les noms d’artefacts ont des restrictions de caractères et de mise en forme. Voir exigences de nom d’artefact.
Ressources additionnelles
- Pour configurer l’authentification, accorder l’accès, pousser une image et découvrir ses versions, consultez Commencer avec le registre des artefacts.
- Pour résoudre les problèmes courants liés à l’accès à la version bêta, à l’authentification, à l’envoi, à la découverte et à l’accélération des images, consultez Résoudre les problèmes liés à Artifact Registry.