Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Fonctionnalités
Modifications apportées au comportement en amont d’Azure Artifacts
Auparavant, les flux Azure Artifacts présentaient les versions de package de toutes les sources en amont. Cela inclut les versions de package envoyées à l’origine vers un flux Azure Artifacts (source interne) et des versions de package à partir de référentiels publics courants tels que npmjs.com, NuGet.org, Maven Central et PyPI (source externe).
Ce sprint introduit un nouveau comportement qui assure une sécurité supplémentaire pour vos flux privés en limitant l’accès aux packages sources externes lorsque des packages sources internes sont déjà présents. Cette fonctionnalité offre une nouvelle couche de sécurité, qui empêche les packages malveillants d’un registre public d’être consommés par inadvertance. Ces modifications n’affectent pas les versions de package déjà utilisées ou mises en cache dans votre flux.
Pour en savoir plus sur les scénarios de package courants dans lesquels vous devez autoriser des versions de package sources externes, ainsi que quelques autres scénarios où aucun blocage des packages publics n’est nécessaire et comment configurer le comportement en amont, consultez la documentation Configurer le comportement en amont - Azure Artifacts | Microsoft Docs
Étapes suivantes
Note
Ces fonctionnalités seront déployées au cours des deux à trois prochaines semaines.
Accédez à Azure DevOps et jetez un coup d’œil.
Comment fournir des commentaires
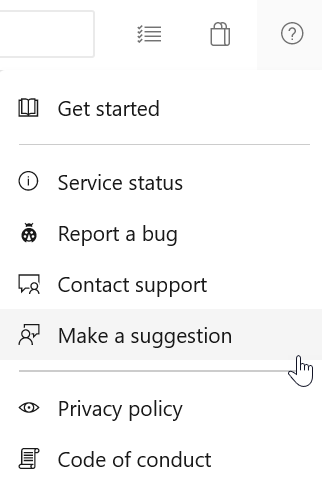
Nous aimerions entendre ce que vous pensez de ces fonctionnalités. Utilisez le menu d’aide pour signaler un problème ou fournir une suggestion.
Vous pouvez également obtenir des conseils et répondre à vos questions par la communauté sur Stack Overflow.