Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Fonctionnalités
- Restreindre l’étendue et la durée de vie du jeton d’accès personnel (PAT) via la stratégie de locataire Azure AD
- Prise en charge de la stratégie d’accès conditionnel pour le trafic IPv6
Restreindre l'étendue et la durée de vie des jetons d'accès personnels (PAT) via la stratégie de locataire Azure AD
Les jetons d’accès personnels (PAT) facilitent l’authentification auprès d’Azure DevOps pour s’intégrer à vos outils et services. Toutefois, les jetons divulgués peuvent compromettre votre compte et vos données Azure DevOps, ce qui met vos applications et vos services en danger.
Nous avons reçu des commentaires indiquant que les administrateurs n’ont pas les contrôles nécessaires pour limiter la surface des menaces posée par des PAT divulguées. En fonction de ces commentaires, nous avons ajouté un nouvel ensemble de stratégies qui peuvent être utilisées pour limiter l’étendue et la durée de vie des jetons d’accès personnels Azure DevOps de votre organisation ! Voici comment ils fonctionnent :
Les utilisateurs affectés au rôle Administrateur Azure DevOps dans Azure Active Directory peuvent accéder à l’onglet Azure Active Directory dans les paramètres de l’organisation de n’importe quelle organisation Azure DevOps liée à leur Azure AD.
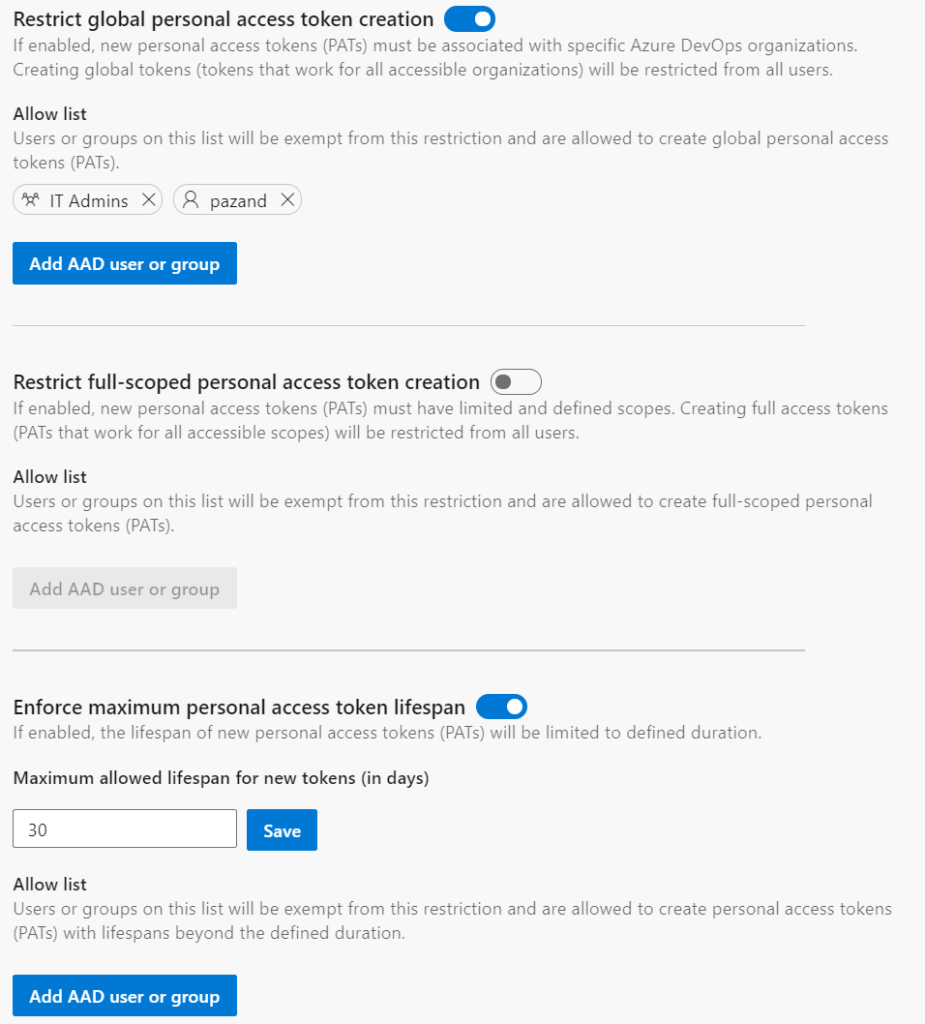
Là, les administrateurs peuvent :
- restreindre la création de jetons d’accès personnels globaux (jetons qui fonctionnent pour toutes les organisations Azure DevOps accessibles par l’utilisateur)
- restreindre la création de jetons d’accès personnels complets
- définir une durée de vie maximale pour les nouveaux jetons d’accès personnels
Ces stratégies s’appliquent à toutes les nouvelles PAT créées par les utilisateurs pour les organisations Azure DevOps liées au locataire Azure AD. Chaque politique dispose d'une liste d'autorisation pour les utilisateurs et les groupes qui doivent être exemptés de la politique. La liste des utilisateurs et des groupes de la liste autorisée n’aura pas accès pour gérer la configuration de la stratégie.
Ces stratégies s’appliquent uniquement aux nouveaux PAT et n’affectent pas les PAT existants qui ont déjà été créés et sont en cours d’utilisation. Une fois les stratégies activées, toutefois, toutes les paT non conformes doivent maintenant être mises à jour pour être dans les restrictions avant qu’elles ne puissent être renouvelées.
Prise en charge de la stratégie d’accès conditionnel pour le trafic IPv6
Nous étendons maintenant la prise en charge de la stratégie d’accès conditionnel (CAP) pour inclure des stratégies de délimitation IPv6. Comme nous voyons que les utilisateurs accèdent de plus en plus aux ressources Azure DevOps sur des appareils à partir d’adresses IPv6, nous voulons nous assurer que vos équipes sont équipées pour accorder et supprimer l’accès à n’importe quelle adresse IP, y compris celles provenant du trafic IPv6.
Étapes suivantes
Note
Ces fonctionnalités seront déployées au cours des deux à trois prochaines semaines.
Accédez à Azure DevOps et jetez un coup d’œil.
Comment fournir des commentaires
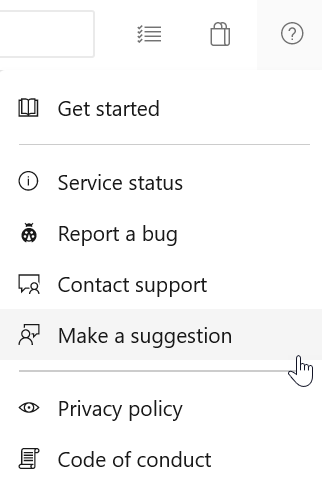
Nous aimerions entendre ce que vous pensez de ces fonctionnalités. Utilisez le menu d’aide pour signaler un problème ou fournir une suggestion.
Vous pouvez également obtenir des conseils et répondre à vos questions par la communauté sur Stack Overflow.