Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Discovery fournit deux couches de sécurité réseau pour protéger vos ressources d’espace de travail et le trafic du plan de données :
| Couche | Ce qu’il protège | Fonctionnement |
|---|---|---|
| Renforcement du réseau | Ressources gérées telles que les bases de données, le stockage, les services IA et d’autres services back-end | Les périmètres de sécurité réseau (NSP) et les points de terminaison privés des ressources de groupes de ressources managés (MRG) limitent l’accès aux composants de découverte autorisés uniquement |
| Points de terminaison privés | API de plan de données d’espace de travail et de bibliothèque | Azure Private Link achemine le trafic d’API via le principal Azure, éliminant ainsi l’exposition à l’Internet public |
Le renforcement du réseau est activé par défaut pour tous les espaces de travail et bibliothèques gérés avec la version de l’API 2026-02-01-preview et les versions ultérieures. Les points de terminaison privés pour l’accès au plan de données sont facultatifs et peuvent être configurés séparément.
Pourquoi la sécurité réseau est importante
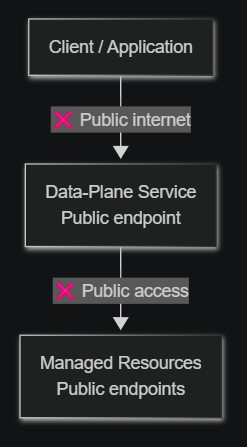
Lorsque vous créez un espace de travail ou une bibliothèque de découverte Microsoft, le service provisionne des ressources managées (bases de données, comptes de stockage, services IA) en votre nom. Auparavant, ces ressources disposaient de terminaux publics et du trafic API de plans de données traversait l’internet public.
Avec le renforcement du réseau activé par défaut, toutes les ressources managées sont désormais protégées automatiquement. L’activation de points de terminaison privés pour l’accès au plan de données offre une sécurité supplémentaire :
- Data protection : tout le trafic reste sur le réseau principal Azure, ne parcourant jamais l’Internet public.
- Conformité : répondez aux exigences réglementaires pour le renforcement du réseau et la connectivité privée.
- Surface d’attaque réduite : les ressources managées sont accessibles uniquement aux composants de service de découverte autorisés.
- Défense en profondeur : combine les périmètres réseau, les points de terminaison privés, l’injection de réseau virtuel et le contrôle d’accès basé sur l’identité.
Avant et après comparaison
Avant : sans renforcement du réseau
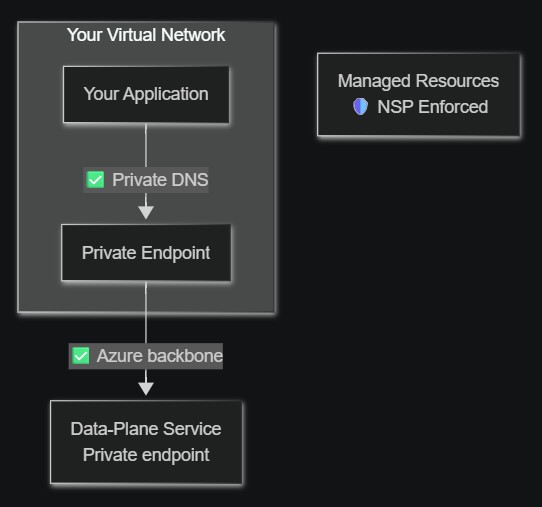
Après : Avec le renforcement du réseau
| Aspect | Sans renforcement du réseau | Avec renforcement du réseau (par défaut) |
|---|---|---|
| Ressources managées | Points de terminaison publics | Verrouillé derrière NSP et les points de terminaison privés |
| Trafic du plan de données | Internet public | Infrastructure de base Azure via Private Link |
Fonctionnement du renforcement du réseau
Lorsque vous créez un espace de travail, le plan de contrôle Découverte est automatiquement :
- Crée un périmètre de sécurité réseau (NSP) autour des ressources managées approvisionnées pour votre espace de travail.
- Déploie des points de terminaison privés pour les ressources managées (bases de données, stockage, services IA) afin qu’elles communiquent sur le Azure principal.
- Configure l’injection de réseau virtuel pour les services d’espace de travail à l’aide de sous-réseaux délégués, ce qui garantit que les services et agents de plateforme d’espace de travail s’exécutent dans votre réseau virtuel.
Le fournisseur de services de sécurité réseau applique que seuls les composants de service de découverte autorisés peuvent accéder aux ressources gérées. Aucune donnée ne transite sur l’Internet public entre les composants Discovery.
Attributions de rôles requises
Pour créer des associations NSP, le principal de service propriétaire Discovery application de service Discovery control_plane) doit disposer de deux attributions de rôle sur votre abonnement :
- Jonction de périmètre NSP de découverte (rôle personnalisé) : permet au principal de service de créer des règles d’accès entrant NSP.
- Au moins Lecteur (rôle intégré) : permet au principal du service d’énumérer les ressources d’abonnement pour la validation de la configuration réseau. Si vous disposez déjà d’un propriétaire ou d’un contributeur, une attribution de lecteur distincte n’est pas nécessaire.
Pour connaître les étapes de création et d’attribution de ces rôles, consultez Configurer la sécurité réseau.
Comment les points de terminaison privés routent le trafic du plan de données
Avec Azure Private Link, vous pouvez accéder aux API de plan de données d’espace de travail et de bibliothèque sur un point de terminaison privé dans votre réseau virtuel. Une fois configuré :
- Un point de terminaison privé est créé dans votre sous-réseau de réseau virtuel, recevant une adresse IP privée.
- Une zone DNS privée associe le nom de domaine complet (FQDN) du service Discovery à l’adresse IP privée.
- Tout le trafic d’API de votre réseau virtuel se résout vers le point de terminaison privé et traverse le réseau principal Microsoft.
Sans points de terminaison privés, les appels d’API de plan de données parcourent l’Internet public. Avec les points de terminaison privés, le trafic reste entièrement dans le réseau principal d'Azure.
Valeur publicNetworkAccess |
Via un point de terminaison privé | Via l’Internet public |
|---|---|---|
Enabled (valeur par défaut) |
Autorisé | Autorisé |
Disabled |
Autorisé | 403 Interdit |
Types de ressources pris en charge pour les points de terminaison privés
| Type de ressource | ID de groupe | zone DNS privée |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Les ressources de découverte prennent en charge l'approbation automatique pour les points de terminaison privés créés dans le même locataire. Les connexions entre locataires nécessitent une approbation manuelle par le propriétaire de la ressource.
Notes de sécurité pour le rôle NSP Perimeter Joiner
-
Autorisation minimale - Ce rôle personnalisé accorde uniquement
joinPerimeterRule/actionetnetworkSecurityPerimeterOperationStatuses/read- les autorisations les plus étroites possibles pour la création de règles d’accès NSP. - Aucun accès aux données : cette autorisation n’accorde pas l’accès à la lecture, à l’écriture ou à la suppression de données ou de ressources client.
- Étendue de l’abonnement requise : l’autorisation doit être au niveau de l’étendue de l’abonnement, car les règles d’accès entrant NSP référencent les abonnements en tant que sources autorisées.
Limites
- Les points de terminaison privés interrégions ne sont pas pris en charge. Le point de terminaison privé doit se trouver dans la même région que la ressource de découverte.
- Chaque connexion de point de terminaison privé est limitée à une seule ressource d'espace de travail ou d'étagère.
- Chaque ressource de découverte (espace de travail, bibliothèque, supercomputer) nécessite ses propres sous-réseaux uniques et qui ne se chevauchent pas. Les sous-réseaux ne peuvent pas être partagés entre différentes instances de ressources de découverte.
- Le serveur d’API AKS du supercomputer a un nom de domaine complet public. Le trafic de charge de travail reste dans le réseau virtuel, mais le point de terminaison du serveur d’API Kubernetes est accessible publiquement. La prise en charge du cluster privé est prévue pour une prochaine version.
- Les ressources gérées qui ne prennent pas en charge NSP sont protégées via l’injection de réseau virtuel ou les sous-réseaux délégués.
- Le renforcement du réseau est pris en charge dans ces régions : USA Est, Royaume-UniSud et Suède Centre.
Étapes suivantes
- Configurer la sécurité réseau - Attribuer des rôles, configurer des sous-réseaux et créer des points de terminaison privés.
- Déploiement sécurisé de bout en bout : déployez une pile Discovery entièrement isolée du réseau.
- Qu’est-ce que Azure Private Link ?
- Qu’est-ce qu’un périmètre de sécurité réseau ?