Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le connecteur Defender XDR vous permet de diffuser en continu tous les incidents Microsoft Defender XDR, alertes et événements de repérage avancés dans Microsoft Sentinel et de maintenir la synchronisation des incidents entre les deux portails. Cet article explique comment configurer le connecteur Microsoft Defender XDR pour Microsoft Sentinel dans le Portail Azure. Avant de commencer, vérifiez que vous remplissez les conditions préalables, notamment les licences, les autorisations et l’installation de la solution.
Remarque
Le connecteur Defender XDR est automatiquement activé lorsque vous intégrez Microsoft Sentinel au portail Defender. Les étapes de configuration manuelle décrites dans cet article ne sont pas requises si vous avez déjà intégré Microsoft Sentinel au portail Defender. Pour plus d’informations, consultez Microsoft Sentinel dans le portail Microsoft Defender.
Microsoft Defender XDR incidents incluent des alertes, des entités et d’autres informations pertinentes provenant de tous les produits et services Microsoft Defender. Pour plus d’informations sur le flux de données, les composants pris en charge et le mappage de schéma, consultez Intégration de Microsoft Defender XDR à Microsoft Sentinel.
Important
Après le 31 mars 2027, Microsoft Sentinel ne seront plus pris en charge dans le Portail Azure et ne seront disponibles que dans le portail Microsoft Defender. Tous les clients qui utilisent Microsoft Sentinel dans le Portail Azure sont redirigés vers le portail Defender et utilisent Microsoft Sentinel dans le portail Defender uniquement.
Si vous utilisez toujours Microsoft Sentinel dans le Portail Azure, nous vous recommandons de commencer à planifier votre transition vers le portail Defender pour garantir une transition en douceur et tirer pleinement parti de l’expérience unifiée des opérations de sécurité offerte par Microsoft Defender.
Prérequis
Avant de commencer, vérifiez que vous disposez des licences, de l’accès et des ressources suivants :
- Vous devez disposer d’une licence valide pour Microsoft Defender XDR, comme décrit dans Microsoft Defender XDR prérequis.
- Votre utilisateur doit avoir le rôle Administrateur de la sécurité sur le locataire à partir duquel vous souhaitez diffuser les journaux ou les autorisations équivalentes.
- Vous devez disposer d’autorisations de lecture et d’écriture sur votre espace de travail Microsoft Sentinel.
- Pour apporter des modifications aux paramètres du connecteur, votre compte doit être membre du même locataire Microsoft Entra auquel votre espace de travail Microsoft Sentinel est associé.
- Installez la solution Microsoft Defender XDR à partir du hub de contenu dans Microsoft Sentinel. Pour plus d’informations, consultez Découvrir et gérer le contenu prêt à l’emploi de Microsoft Sentinel. Si vous travaillez dans le portail Defender, cette solution est automatiquement installée.
- Accordez l’accès à Microsoft Sentinel en fonction de votre organization. Pour plus d’informations, consultez Rôles et autorisations dans Microsoft Sentinel.
Pour la synchronisation Active Directory locale via Microsoft Defender pour Identity :
- Votre locataire doit être intégré à Microsoft Defender pour Identity.
- Le capteur Microsoft Defender pour Identity doit être installé.
Pour connaître les conditions préalables au déploiement et les étapes de configuration des capteurs, consultez Déployer Microsoft Defender pour Identity.
Se connecter à Microsoft Defender XDR
Dans Microsoft Sentinel, sélectionnez Connecteurs de données. Sélectionnez Microsoft Defender XDR dans la galerie et Ouvrir la page du connecteur.
Dans la page du connecteur, la section Configuration comporte trois parties :
Connecter les incidents et les alertes permet l’intégration de base entre Microsoft Defender XDR et Microsoft Sentinel, en synchronisant les incidents et leurs alertes entre les deux plateformes.
Les entités de connexion permettent l’intégration d’identités d’utilisateur Active Directory local dans Microsoft Sentinel via Microsoft Defender pour Identity.
Les événements de connexion activent la collecte d’événements de chasse avancés bruts à partir des composants Defender.
Pour obtenir l’architecture du connecteur et les types de données pris en charge, consultez Microsoft Defender XDR intégration à Microsoft Sentinel.
Connecter des incidents et des alertes
Pour ingérer et synchroniser les incidents Microsoft Defender XDR avec toutes leurs alertes dans votre file d’attente d’incidents Microsoft Sentinel, procédez comme suit.
Cochez la case à cocher libellée Désactiver toutes les règles de création d’incidents Microsoft pour ces produits. Recommandé pour éviter la création de doublons d’incidents. La case à cocher Désactiver toutes les règles de création d'incident Microsoft pour ces produits n'apparaît pas une fois que le connecteur Microsoft Defender XDR est connecté.
Sélectionnez le bouton Connexion aux incidents et alertes.
Vérifiez que Microsoft Sentinel collecte les données d’incident Microsoft Defender XDR. Dans Logs de Microsoft Sentinel, dans le portail Azure, exécutez la requête suivante dans la fenêtre de requête pour récupérer les incidents de sécurité ingérés depuis le fournisseur Microsoft XDR :
   SecurityIncident
   | where ProviderName == "Microsoft XDR"
Lorsque vous activez le connecteur Microsoft Defender XDR, tous les connecteurs des composants Microsoft Defender précédemment connectés sont automatiquement déconnectés en arrière-plan. Bien que ces connecteurs de composant continuent d’apparaître connectés, aucune donnée ne transite par ces connecteurs.
Remarque
Le remplacement des connecteurs autonomes par le connecteur XDR modifie le schéma de vos alertes et peut avoir un impact sur vos requêtes existantes. Pour obtenir une comparaison détaillée, consultez Différences de schéma d’alerte : connecteur autonome et XDR.
Connecter des entités
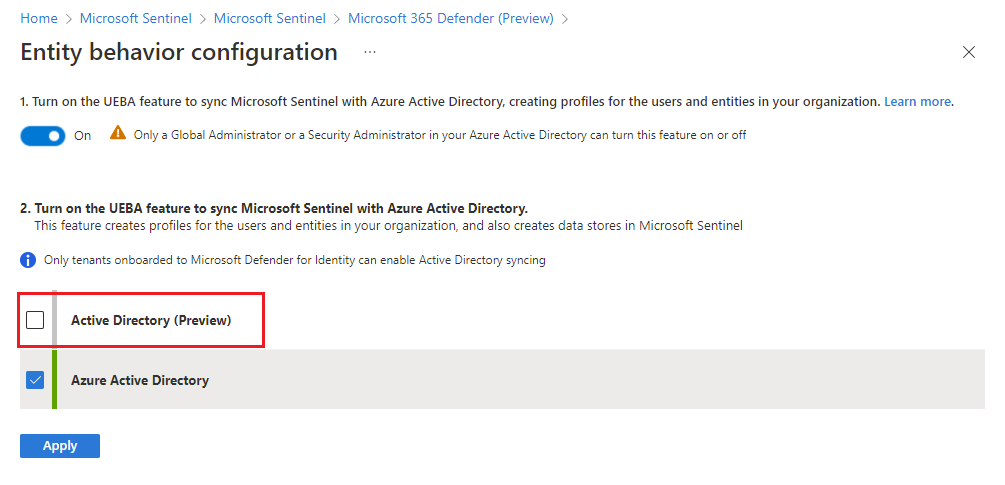
Utilisez Microsoft Defender pour Identity pour synchroniser les entités utilisateur de votre Active Directory local avec Microsoft Sentinel. Cette intégration nécessite l’analyse ueBA (User and Entity Behavior Analytics), qui profile le comportement de l’entité pour détecter les activités anormales.
Sélectionnez le lien Accéder à la page de configuration UEBA .
Dans la page configuration du comportement de l’entité , si vous n’avez pas activé UEBA, en haut de la page, déplacez le bouton bascule sur Activé.
Cochez la case à cocher Active Directory (préversion), puis sélectionnez Appliquer.
Événements de connexion
Si vous souhaitez collecter des événements de chasse avancés à partir de Microsoft Defender pour point de terminaison ou de Microsoft Defender pour Office 365, les types d’événements suivants peuvent être collectés à partir de leurs tables de chasse avancée correspondantes.
Important
Les tables Defender Vulnerability Management (TVM) ne sont pas ingérées dans Microsoft Sentinel. Les tables telles que DeviceTvmSoftwareInventory et DeviceTvmSoftwareVulnerabilities apparaissent dans le schéma de chasse avancée pour la saisie semi-automatique et la visibilité, mais Microsoft Sentinel n’ingère pas les données TVM dans l’espace de travail. Les requêtes TVM peuvent être acceptées par l’éditeur de requête, mais ne retournent aucun résultat. Pour interroger des données TVM, exécutez vos requêtes dans Defender XDR Repérage avancé, où les données sont disponibles. Pour utiliser des données TVM dans Microsoft Sentinel, vous devez créer un chemin d’ingestion personnalisé. Pour plus d'informations, consultez Quelles tables Defender XDR ne sont pas prises en charge dans Microsoft Sentinel.
Cochez les cases à cocher des tableaux correspondant aux types d’événements que vous souhaitez recueillir :
- Defender pour point de terminaison
- Defender pour Office 365
- Defender pour identité
- Defender for Cloud Apps
- Alertes Defender
Nom du tableau Type d’événements DeviceInfo Informations sur l’ordinateur, y compris les informations de système d’exploitation DeviceNetworkInfo Propriétés réseau des ordinateurs, y compris les adaptateurs, les adresses IP et MAC, ainsi que les réseaux et domaines connectés DeviceProcessEvents Création de processus et événements associés DeviceNetworkEvents Connexion réseau et événements connexes DeviceFileEvents Création de fichier, modification et autres événements de système de fichiers DeviceRegistryEvents Création et modification d'entrées de registre DeviceLogonEvents Connexions et autres événements d’authentification sur les appareils DeviceImageLoadEvents Événements de chargement de DLL DeviceEvents Plusieurs types d’événements, y compris les événements déclenchés par des contrôles de sécurité tels que l’Antivirus Windows Defender et la protection contre les exploits DeviceFileCertificateInfo Informations sur le certificat des fichiers signés issues d’événements de vérification de certificats sur les terminaux Sélectionnez Apply Changes (Appliquer les modifications).
Pour exécuter une requête dans les tables de chasse avancées dans Log Analytics, entrez le nom de la table dans la fenêtre de requête.
Vérifier l’ingestion des données
Le graphique de données dans la page du connecteur indique que vous ingérez des données. Notez qu’elle affiche une ligne chacune pour les incidents, les alertes et les événements, et que la ligne d’événements est une agrégation du volume d’événements sur toutes les tables activées. Après avoir activé le connecteur, utilisez les requêtes KQL suivantes pour générer des graphiques plus spécifiques.
Utilisez la requête KQL suivante pour obtenir un graphique des incidents Microsoft Defender XDR entrants :
let Now = now();
(range TimeGenerated from ago(14d) to Now-1d step 1d
| extend Count = 0
| union isfuzzy=true (
    SecurityIncident
    | where ProviderName == "Microsoft XDR"
    | summarize Count = count() by bin_at(TimeGenerated, 1d, Now)
)
| summarize Count=max(Count) by bin_at(TimeGenerated, 1d, Now)
| sort by TimeGenerated
| project Value = iff(isnull(Count), 0, Count), Time = TimeGenerated, Legend = "Events")
| render timechart
Utilisez la requête KQL suivante pour créer une tendance quotidienne sur 14 jours du volume d’événements pour une seule table de chasse avancée. Cette série temporelle vous aide à valider la cohérence de l’ingestion après avoir activé le connecteur. Remplacez le nom de la table DeviceEvents par celui que vous souhaitez surveiller :
let Now = now();
(range TimeGenerated from ago(14d) to Now-1d step 1d
| extend Count = 0
| union isfuzzy=true (
    DeviceEvents
    | summarize Count = count() by bin_at(TimeGenerated, 1d, Now)
)
| summarize Count=max(Count) by bin_at(TimeGenerated, 1d, Now)
| sort by TimeGenerated
| project Value = iff(isnull(Count), 0, Count), Time = TimeGenerated, Legend = "Events")
| render timechart
Quelles tables Defender XDR ne sont pas prises en charge dans Microsoft Sentinel
Les tableaux de chasse avancés suivants ne sont pas ingérés dans Microsoft Sentinel, même s’ils apparaissent dans le schéma :
tables de Defender Vulnerability Management (TVM)
Les tables TVM suivantes ne sont pas intégrées à Microsoft Sentinel :
DeviceTvmBrowserExtensionsDeviceTvmBrowserExtensionsKBDeviceTvmCertificateInfoDeviceTvmHardwareFirmwareDeviceTvmInfoGatheringDeviceTvmInfoGatheringKBDeviceTvmSecureConfigurationAssessmentDeviceTvmSecureConfigurationAssessmentKBDeviceTvmSoftwareEvidenceBetaDeviceTvmSoftwareInventoryDeviceTvmSoftwareVulnerabilitiesDeviceTvmSoftwareVulnerabilitiesKB
Ces tables sont essentielles pour la gestion des vulnérabilités de sécurité, mais les données ne sont pas actuellement diffusées vers Microsoft Sentinel via le connecteur Defender XDR. Si vous devez utiliser ces données dans Microsoft Sentinel pour l’analytique ou les détections, vous devez implémenter une solution d’ingestion personnalisée. Sinon, interrogez les données dans la fonctionnalité Recherche avancée de Defender XDR, lorsqu’elles y sont disponibles.
Pour plus d’informations sur les éléments suivants utilisés dans les requêtes KQL sur les incidents et le volume d’événements, consultez la section Vérification de l’ingestion de données dans la documentation Kusto :
- let instruction
- opérateur où
- opérateur extend
- opérateur de projet
- opérateur union
- opérateur sort
- opérateur summarize
- opérateur render
- ago() , fonction
- fonction iff()
- fonction d’agrégation max()
- fonction d’agrégation count()
Pour plus d’informations sur KQL, consultez vue d’ensemble de Langage de requête Kusto (KQL).
Autres ressources :
- Informations de référence rapides sur KQL
- ressources d’apprentissage du langage Kusto Query Language
Étapes suivantes
Vous avez appris à diffuser en continu des incidents, des alertes et des événements de repérage Defender XDR dans Microsoft Sentinel. Vous avez utilisé le connecteur Defender XDR pour configurer ce flux de données.
Pour utiliser Microsoft Sentinel avec Defender XDR dans le portail Defender, consultez Se connecter Microsoft Sentinel au portail Microsoft Defender